ReArk
English | 简体中文
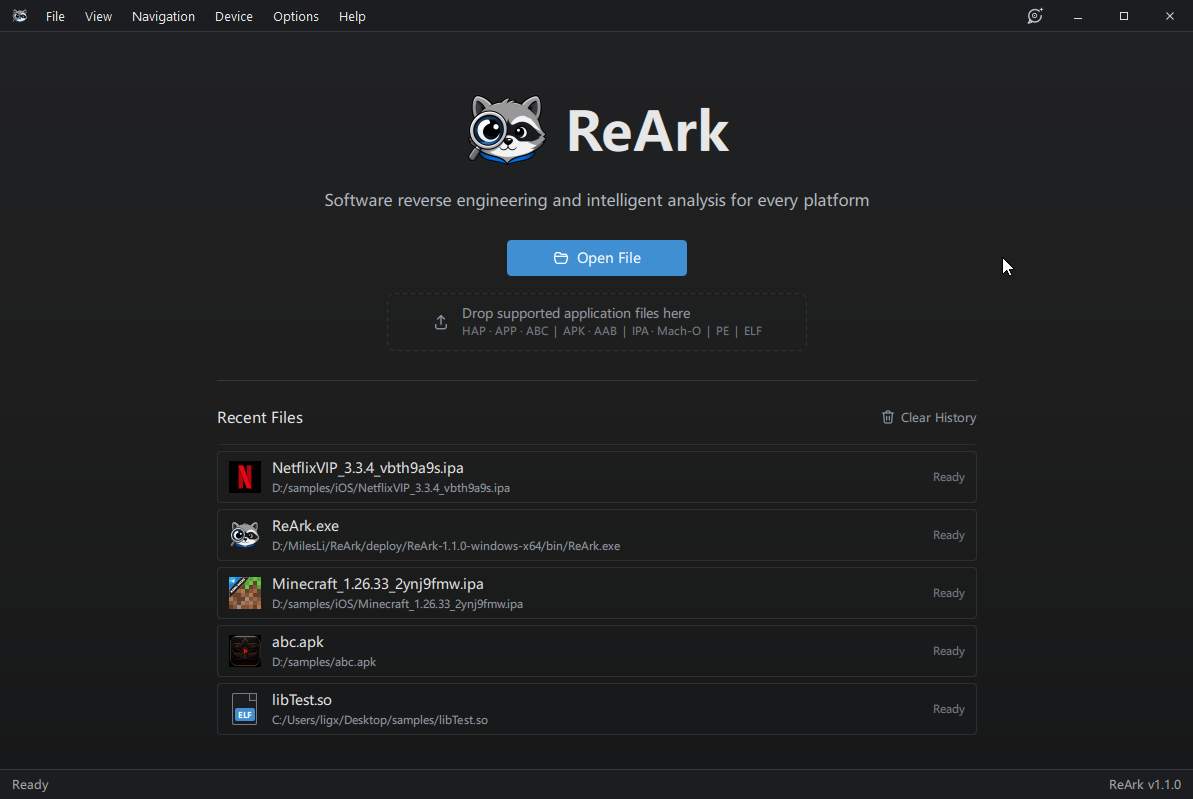
ReArk es una herramienta de escritorio de ingeniería inversa y análisis asistido por IA para aplicaciones HarmonyOS NEXT, Android e iOS. Abre archivos .hap, .app y .abc de HarmonyOS, paquetes .apk y .aab de Android, o archivos .ipa de iOS para inspeccionar código, recursos, metadatos, firmas y el comportamiento de la aplicación en un único espacio de trabajo. También se pueden abrir directamente binarios independientes Windows PE, ELF y Mach-O para análisis nativo.
Combina el análisis estático con la inspección de dispositivos conectados y ReArk Agent para investigar la lógica de las aplicaciones, revisar la seguridad y resolver retos CTF.
Descarga el instalador para tu equipo desde Latest release. Consulta All releases para ver el historial de versiones y las notas de la versión.
| SO | Requisitos | Enlaces directos |
|---|

Windows | Windows 10+
x64 |  |

macOS | macOS 14.0+
Apple Silicon |  |

Linux | x64
Requisitos del sistema por anunciar | Disponible en la próxima versión |
Características destacadas
Análisis de paquetes y estático
- Compatible con archivos
.hap, .app y .abc de HarmonyOS NEXT, .apk y .aab de Android, y .ipa de iOS
- Explora la estructura del paquete, los módulos, la salida de código fuente generada, los recursos, las firmas y los metadatos
- Desensambla y descompila el bytecode ABC; explora cadenas, literales, referencias cruzadas y flujos de argumentos de llamadas
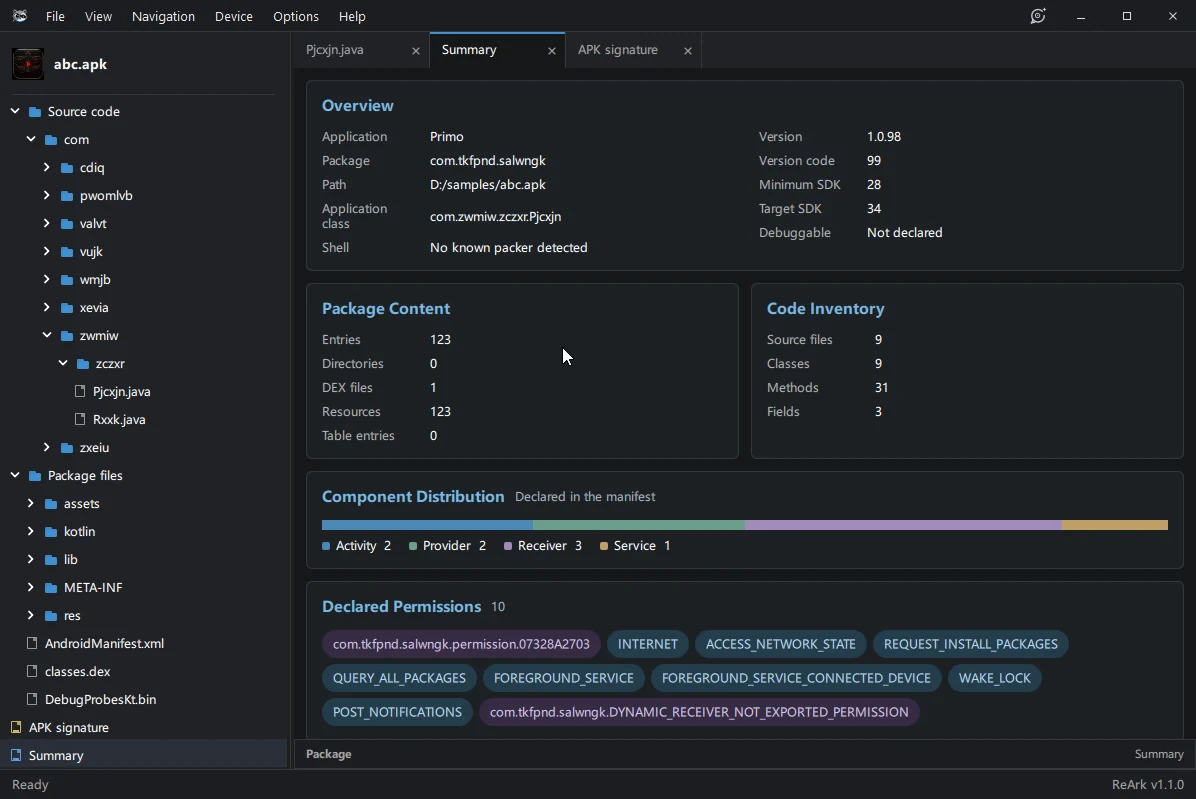
- Inspecciona manifiestos, permisos, componentes, puntos de entrada, recursos e iconos de aplicaciones Android
- Lee el desensamblado de Android y la salida descompilada similar a Java
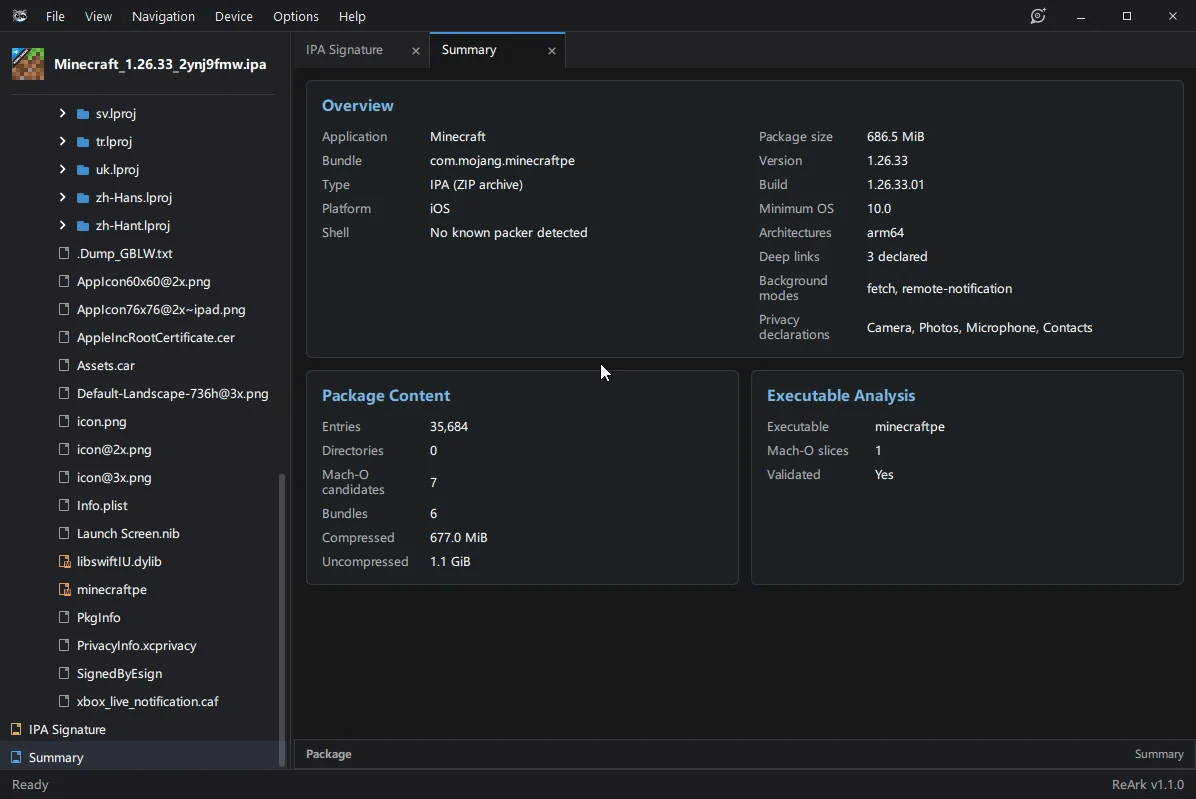
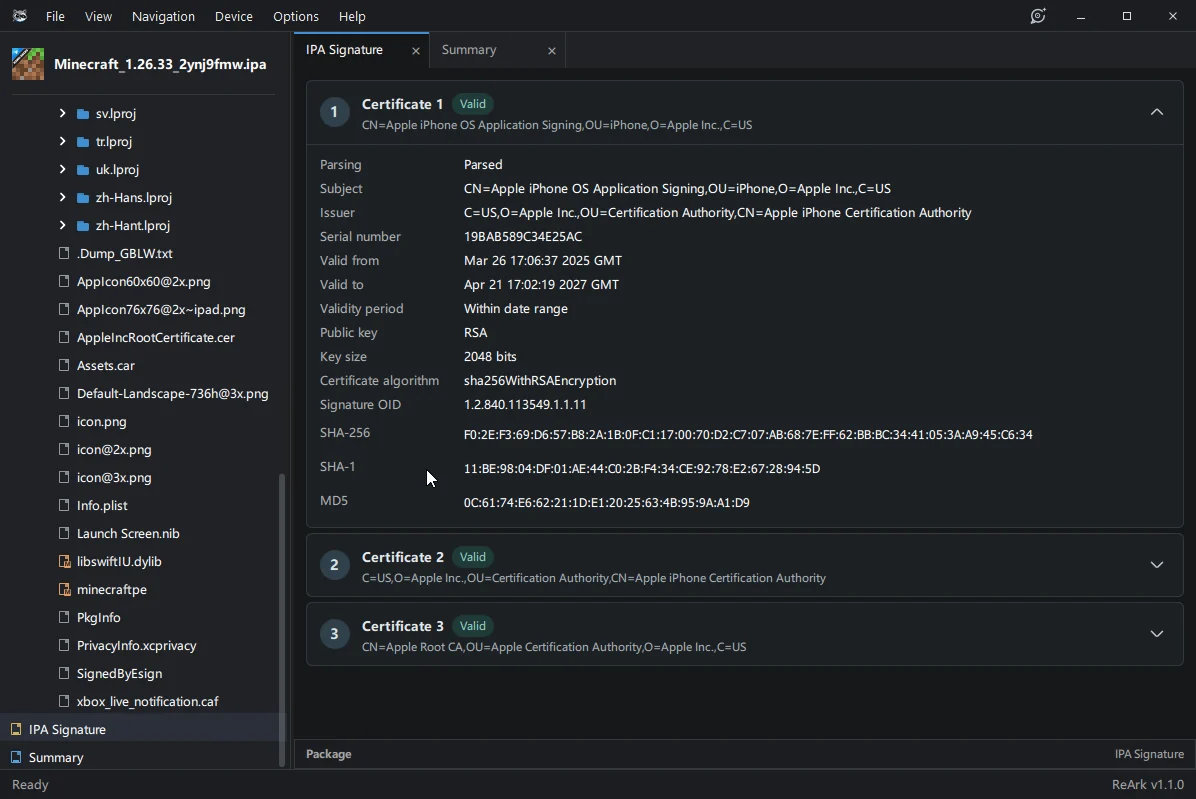
- Inspecciona firmas y cadenas de certificados de IPA de iOS
- Visualiza datos hexadecimales, JSON formateado, XML, texto, imágenes y recursos multimedia; busca archivos y navega por la salida de código fuente
Análisis de binarios nativos
- Abre directamente ejecutables y bibliotecas Windows PE (
.exe, .dll), ELF y Mach-O
- Explora cabeceras, secciones, importaciones, exportaciones, reubicaciones y dependencias
- Revisa las mitigaciones de seguridad como ASLR, DEP/NX, PIE, RELRO, canarios de pila y CFG
- Navega por listados con reconocimiento de estructuras y vistas hexadecimales con anotaciones a nivel de campo
Firma y empaquetado de HarmonyOS
- Inspecciona firmas, certificados y validez de la firma
- Configura los materiales de firma, vuelve a firmar y reempaqueta aplicaciones HarmonyOS
- Instala paquetes de aplicaciones compatibles en dispositivos conectados; la instalación en dispositivos Android utiliza archivos APK
ReArk Agent
- Formula preguntas contextuales sobre el paquete HarmonyOS o Android actual
- Descubre capacidades de análisis y recupera archivos del paquete, metadatos, cadenas, desensamblado y salida descompilada según sea necesario
- Adjunta documentos de referencia para complementar la evidencia del paquete con tus propios materiales
- Utiliza proveedores de modelos compatibles, incluidos endpoints compatibles con OpenAI y modelos locales de Ollama
- Combina el análisis estático con flujos de trabajo en dispositivos; los comandos del host, la ejecución de Python y las operaciones en dispositivos utilizan los flujos de aprobación correspondientes
Dispositivos conectados
- Descubrir dispositivos HarmonyOS mediante HDC y dispositivos Android mediante ADB
- Instalar y lanzar aplicaciones, capturar pantallas, inspeccionar nodos de la interfaz de usuario y leer los registros del dispositivo
- Reflejar las pantallas de los dispositivos en tiempo real y controlar los dispositivos con ratón y teclado
- Usar grabación de pantalla, audio, portapapeles y controles del dispositivo cuando el dispositivo y el entorno de ejecución lo admitan
- Trabajar con ventanas de duplicación en pantalla completa o independientes
Las vistas de análisis y las acciones de dispositivo disponibles dependen del formato del paquete, la versión del sistema operativo y las capacidades del dispositivo. Las herramientas de evidencia ABC y la re-firma de HarmonyOS son específicas de los paquetes HarmonyOS.
Novedades en 1.2.0
- Se añadieron análisis dinámico y flujos de trabajo en tiempo de ejecución con instrumentación Frida, emulación de CPU, volcado de memoria y depuración dinámica
- Se añadió modificación acotada de APK, reempaquetado, alineación, firma y verificación de firmas
- Se añadió el Modo de Reproducción para detectar riesgos de cracking y manipulación de aplicaciones
- Se añadieron gestión de permisos y cambio dinámico de modelo desde el compositor del chat
- Se añadieron adjuntos y vistas previas de imágenes, soporte de
llama-server e integración de MCP Server para herramientas externas como REA
- Se mejoró el análisis de ELF embebidos en Android y el acceso del Agent a artefactos nativos
- Se añadió compatibilidad con formatos plist IPA heredados y se mejoraron los diagnósticos de herramientas, entorno de ejecución y modelos
Capturas de pantalla
| Bienvenida y formatos compatibles | Resumen de paquete Android |
|---|
 |  |
| Resumen de IPA de iOS | Cadena de firmas de iOS |
|---|
 |  |

 lkimuk/reark









