

aws-vault
 99designs/aws-vault
Хранилище для безопасного хранения и доступа к учётным данным AWS в средах разработки
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
99designs/aws-vaultХранилище для безопасного хранения и доступа к учётным данным AWS в средах разработки
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

 ndaal_open_source/ndaal_public_auditd
Лучший набор правил Linux Auditd с 14 956 правилами, сопоставленными с MITRE ATT&CK, ролью развёртывания Ansible и инструментами…
 niffyhunt/codeguard-copilot
ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
An open source, cloud-native security to protect everything from build to runtime
 dev-sec/chef-mysql-hardening
Этот поваренный рецепт chef обеспечивает конфигурацию безопасности для mysql.
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
Песочница для агентов ИИ-кодирования. Запускает Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose или обычную оболочку внутри…
 nationwide-group-oss/cryptoptic
Сканер на основе CodeQL, который инвентаризирует вызовы криптографических функций в репозиториях и организациях GitHub, формируя криптографическую…
 vpierre/ndaal_public_sbom_auditor
Автономное однобинарное веб-приложение, которое принимает SBOM в форматах CycloneDX, SPDX и syft, запускает ансамбль сканеров CVE, обогащает…
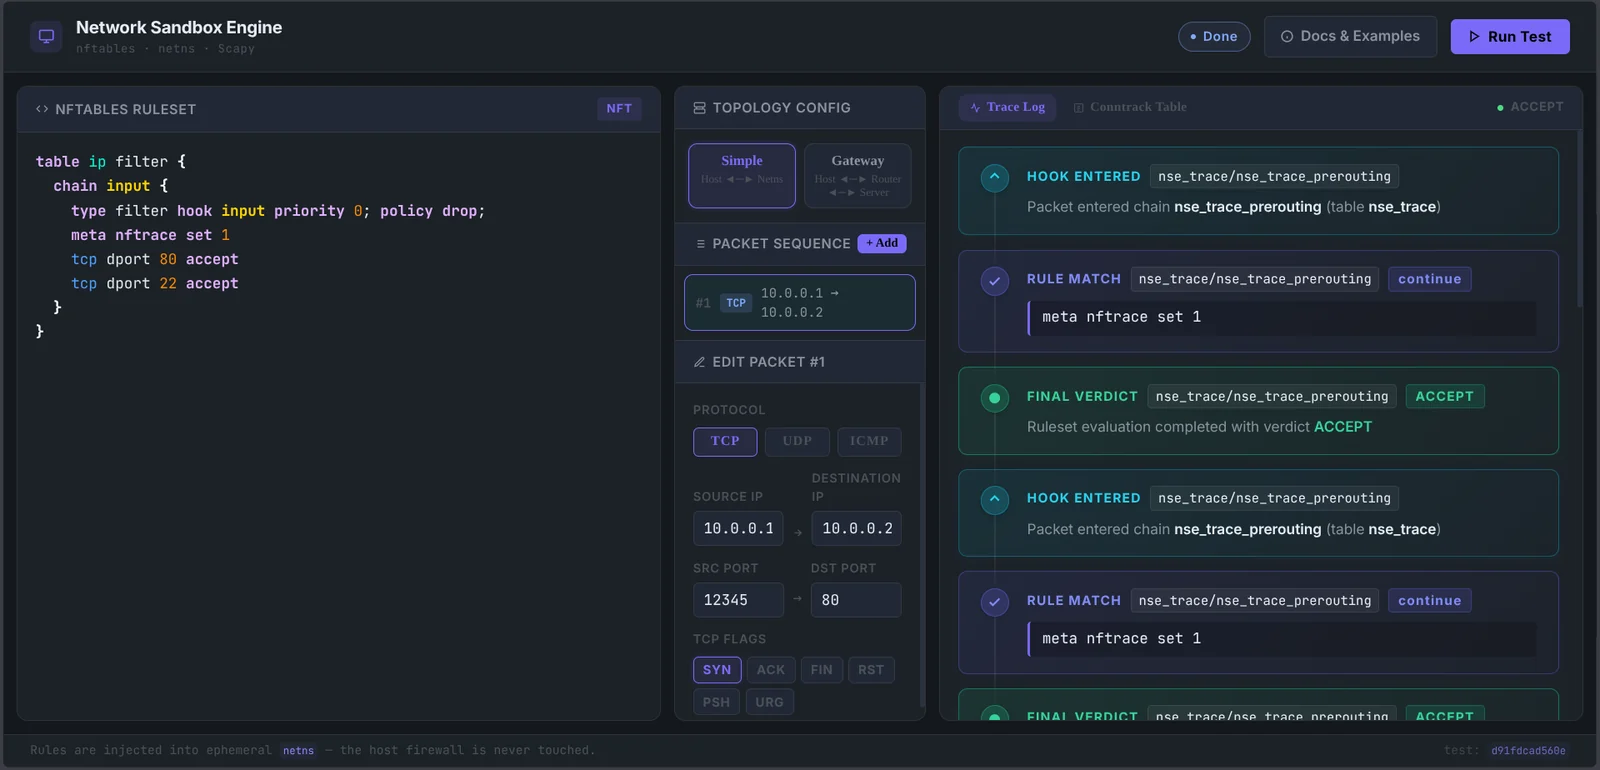 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 owasp/owasp-ctf-in-a-box
Самостоятельно размещаемый набор OWASP CTF: один сервер, одна бесплатная организация GitHub, без облачных зависимостей
 hashgraph-online/hol-guard
Открытый антивирус для ИИ-агентов: блокировка рискованных инструментов, доступа к секретам, промпт-инъекций, вредоносных пакетов, MCP-серверов,…
 whgojp/javaseclab
Комплексная лаборатория по уязвимостям Java с уязвимым и исправленным кодом, сценариями атак, заметками по аудиту источников/стоков и рекомендациями…