

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
action-octoscan — 📦 :octocat: GitHub Action, который выполняет проверку безопасности ваших GitHub Actions. | Kitploit
Инструменты/GitHubGitHub/synacktiv/action-octoscan
Сканеры уязвимостейСтатический анализ кода (SAST)Анализ КодаDevSecOpsНеправильная Конфигурация
GitHubsynacktiv/action-octoscan

action-octoscan

📦 :octocat: GitHub Action, который выполняет проверку безопасности ваших GitHub Actions.

Репозиторий
26436 дней назадПроверено Kitploit
Сайт
Поделиться
📦 :octocat:

action octoscan

GitHub Action, выполняющий проверку безопасности ваших GitHub actions.

Это действие основано на octoscan

  • 🤸 Использование
  • Настройка
    • inputs
    • outputs
    • Разрешения

🤸 Использование

Вот базовый пример использования этого действия. Он будет работать как для событий push, так и для pull_request.

---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan

Версии

При запуске action скачивает octoscan из его releases, поэтому synacktiv/action-octoscan@v1 всегда запускает последний релиз octoscan, и обновлять ничего не нужно.

Чтобы воспроизвести запуск, зафиксируйте octoscan с помощью входного параметра version, а action — с помощью commit SHA:

- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7

Бинарный файл проверяется по SHA256SUMS релиза (для релизов, опубликованных до появления этой проверки, она не выполняется).

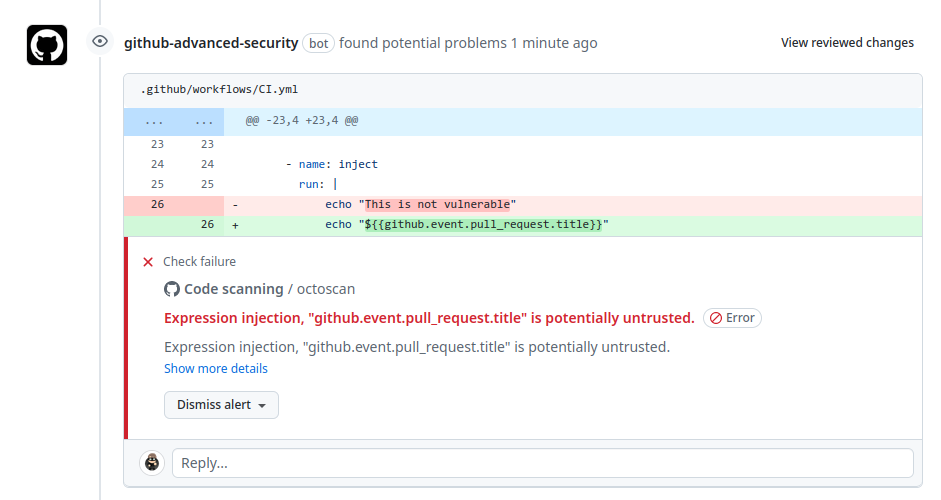
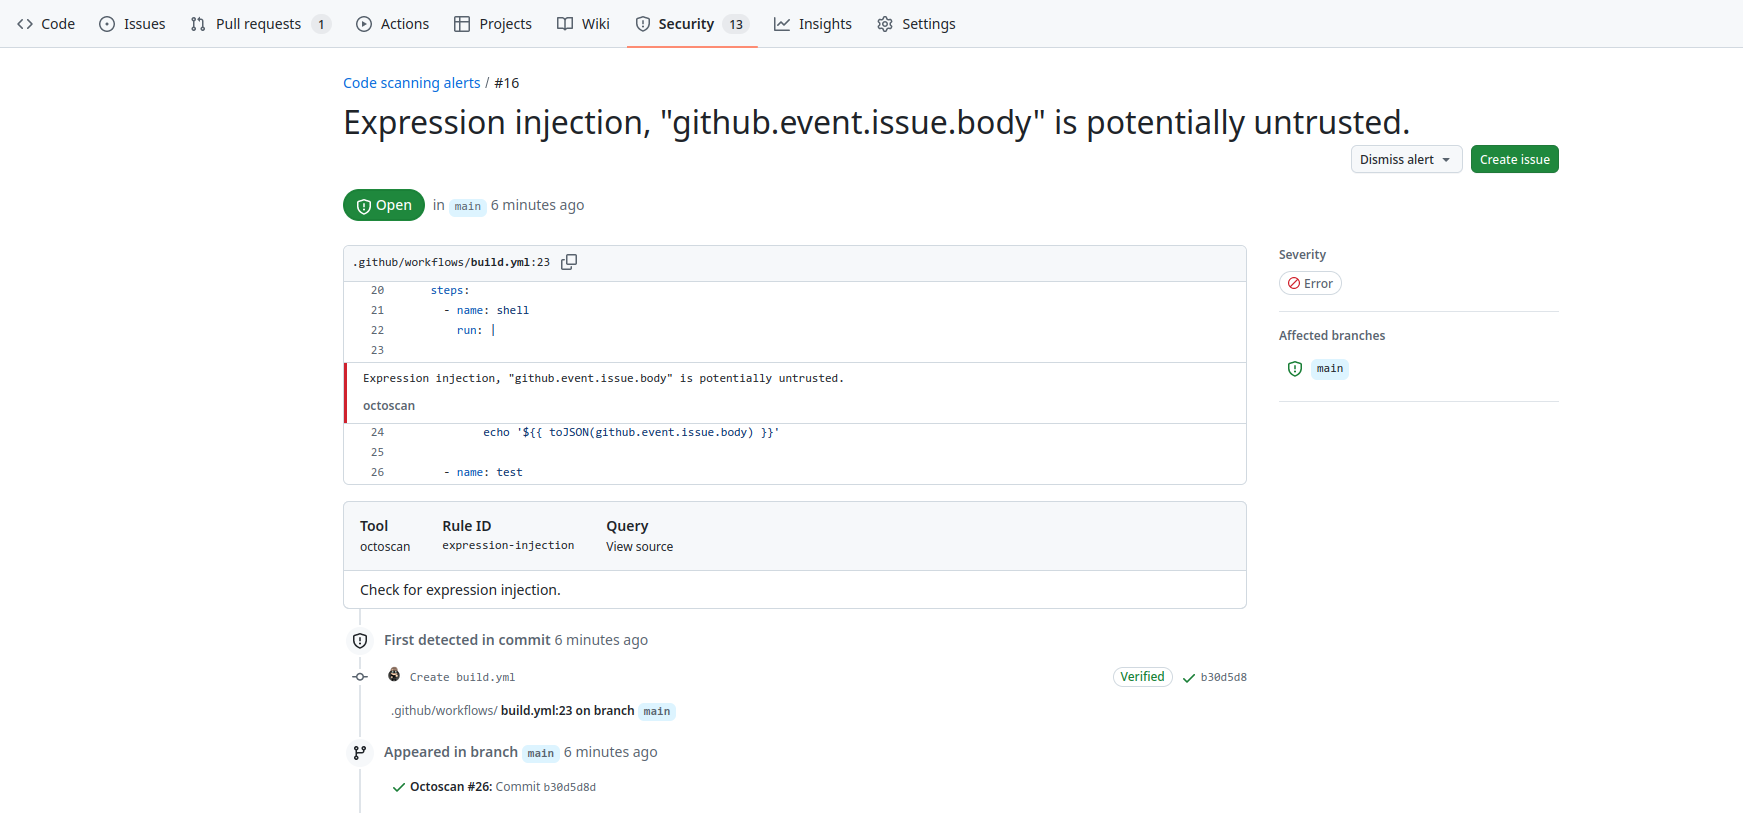
Результаты проверки безопасности можно просмотреть на вкладке безопасности кода, если у вас есть права на запись в целевом репозитории: code security
Или непосредственно в pull request: code security

Настройка

inputs

Входные параметры основаны на опциях octoscan, их можно найти здесь.

Следующие параметры являются необязательными в качестве ключей step.with:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





