
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
oss-fuzz-gen — LLM-управляемый фаззинг через OSS-Fuzz. | Kitploit

Инструменты/GitHubGitHub/google/oss-fuzz-gen
Анализ уязвимостейДинамический анализ кода (DAST)ФаззингDevSecOpsМашинное ОбучениеБезопасность ИИ
GitHubgoogle/oss-fuzz-gen

oss-fuzz-gen

LLM-управляемый фаззинг через OSS-Fuzz.

Репозиторий
1.4k224958 дней назадПроверено Kitploit
Поделиться

Этот репозиторий больше не поддерживается.


Фреймворк для генерации и оценки фазз-целей

Этот фреймворк генерирует фазз-цели для реальных проектов на C/C++/Java/Python с помощью различных больших языковых моделей (LLM) и проводит их бенчмаркинг через платформу OSS-Fuzz.

Более подробная информация доступна в AI-Powered Fuzzing: Breaking the Bug Hunting Barrier: Alt text

Текущие поддерживаемые модели:

  • Vertex AI code-bison
  • Vertex AI code-bison-32k
  • Gemini Pro
  • Gemini Ultra
  • Gemini Experimental
  • Gemini 1.5
  • OpenAI GPT-3.5-turbo
  • OpenAI GPT-4
  • OpenAI GPT-4o
  • OpenAI GPT-4o-mini
  • OpenAI GPT-4-turbo
  • OpenAI GPT-3.5-turbo (Azure)
  • OpenAI GPT-4 (Azure)
  • OpenAI GPT-4o (Azure)

Сгенерированные фазз-цели оцениваются по четырём метрикам на основе самых актуальных данных из производственной среды:

  • Компилируемость
  • Крэши во время выполнения
  • Покрытие во время выполнения
  • Разница покрытия строк во время выполнения по сравнению с существующими фазз-целями, написанными людьми, в OSS-Fuzz.

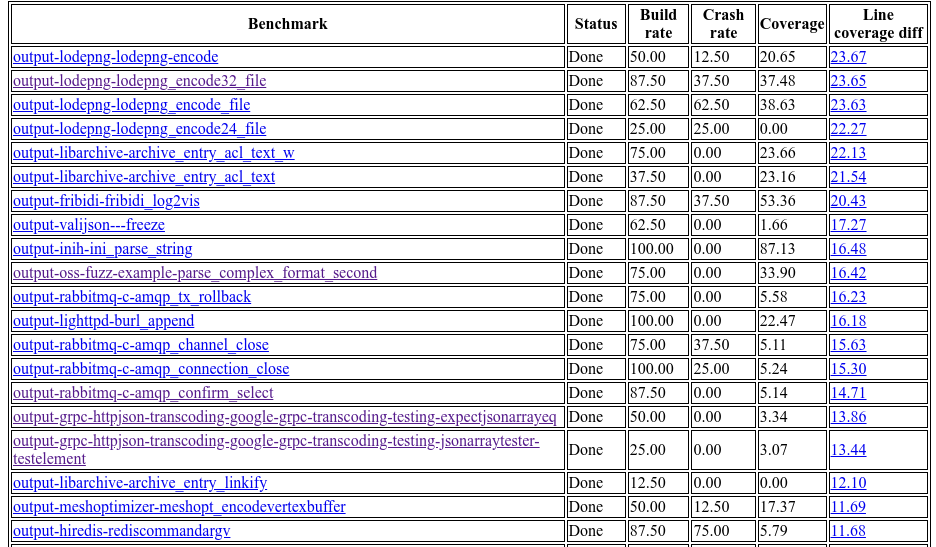
Вот пример результата эксперимента от 31 января 2024 года. Эксперимент включал 1300+ бенчмарков из 297 проектов с открытым исходным кодом.
image

В целом, этому фреймворку удаётся успешно использовать LLM для генерации валидных фазз-целей (которые дают ненулевой прирост покрытия) для 160 проектов на C/C++. Максимальный прирост покрытия строк составляет 29% по сравнению с существующими целями, написанными людьми.

Обратите внимание, что эти отчёты не являются публичными, так как могут содержать нераскрытые уязвимости.

Использование

Ознакомьтесь с нашим подробным руководством по использованию, чтобы узнать, как запускать этот фреймворк и генерировать отчёты на основе результатов.

Независимое выполнение и оценка агентов

Вы также можете выполнять или оценивать отдельных агентов без запуска полных экспериментов, используя встроенный фреймворк выполнения агентов. Подробные инструкции о том, как запускать отдельных агентов или последовательности агентов, см. в документации фреймворка.

Сотрудничество

Заинтересованы в исследованиях или сотрудничестве с сообществом открытого исходного кода? Не стесняйтесь создать issue или написать нам: [email protected].

Обнаруженные ошибки

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






