Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
whalescan — Whalescan — это сканер уязвимостей для Windows-контейнеров, который выполняет несколько проверок по эталонным тестам, а также проверяет наличие CVE/уязвимых пакетов в контейнере. | Kitploit
Инструменты/GitHubGitHub/nccgroup/whalescan
Сканеры уязвимостейБезопасность контейнеровСтатический анализ кода (SAST)DevSecOpsНеправильная Конфигурация
GitHubnccgroup/whalescan

whalescan

Whalescan — это сканер уязвимостей для Windows-контейнеров, который выполняет несколько проверок по эталонным тестам, а также проверяет наличие CVE/уязвимых пакетов в контейнере.

Репозиторий
15630473 лет назадПроверено Kitploit
Поделиться

Whalescan

Выпущено как открытое ПО компанией NCC Group Plc - https://www.nccgroup.com/

Разработано Saira Hassan (@saiber_saira)

https://github.com/nccgroup/whalescan

Выпущено под лицензией Apache 2.0, дополнительную информацию см. в LICENSE

Введение

Whalescan — это сканер уязвимостей для контейнеров Windows, который выполняет несколько проверок соответствия стандартам, а также проверяет контейнер на наличие CVE/уязвимых пакетов. Он также проверяет файлы конфигурации и Docker-файлы на предмет неправильной конфигурации. Этот инструмент можно использовать как часть анализа контейнеров Windows на локальных копиях контейнеров, а также на самом хосте для повышения безопасности.

Начало работы

git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

./main.py

Обзор

Whalescan выполняет следующие проверки контейнеров:

  • Проверки контейнеров

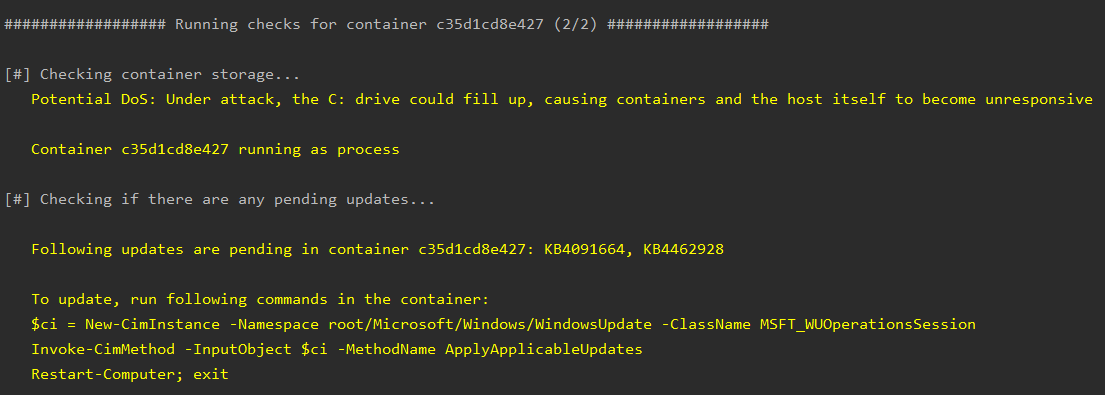
    • Проверяет, хранятся ли контейнеры на диске C: — это может вызвать проблемы при DoS-атаке, заполняя диск C: и делая хост неотвечающим.
    • Проверяет, запущен ли контейнер как процесс или с использованием Hyper-V. Изоляция Hyper-V обеспечивает повышенную безопасность контейнеров.
    • Проверяет, есть ли в контейнерах ожидающие обновления, и если есть, как их обновить.

    Container checks

  • Проверки образов

    • Проверяет использование небезопасных команд в dockerfile, например docker ADD вместо docker COPY.
    • Проверяет, выполняется ли проверка хэша для загружаемых файлов.
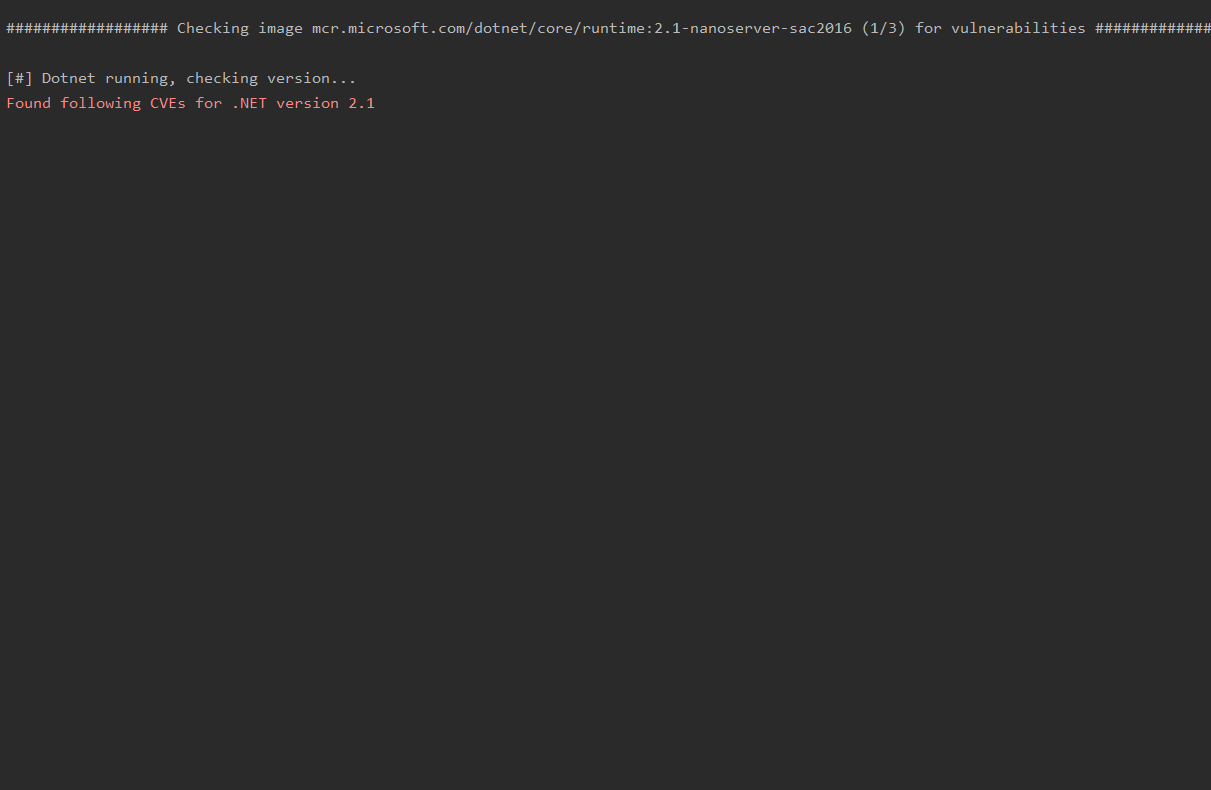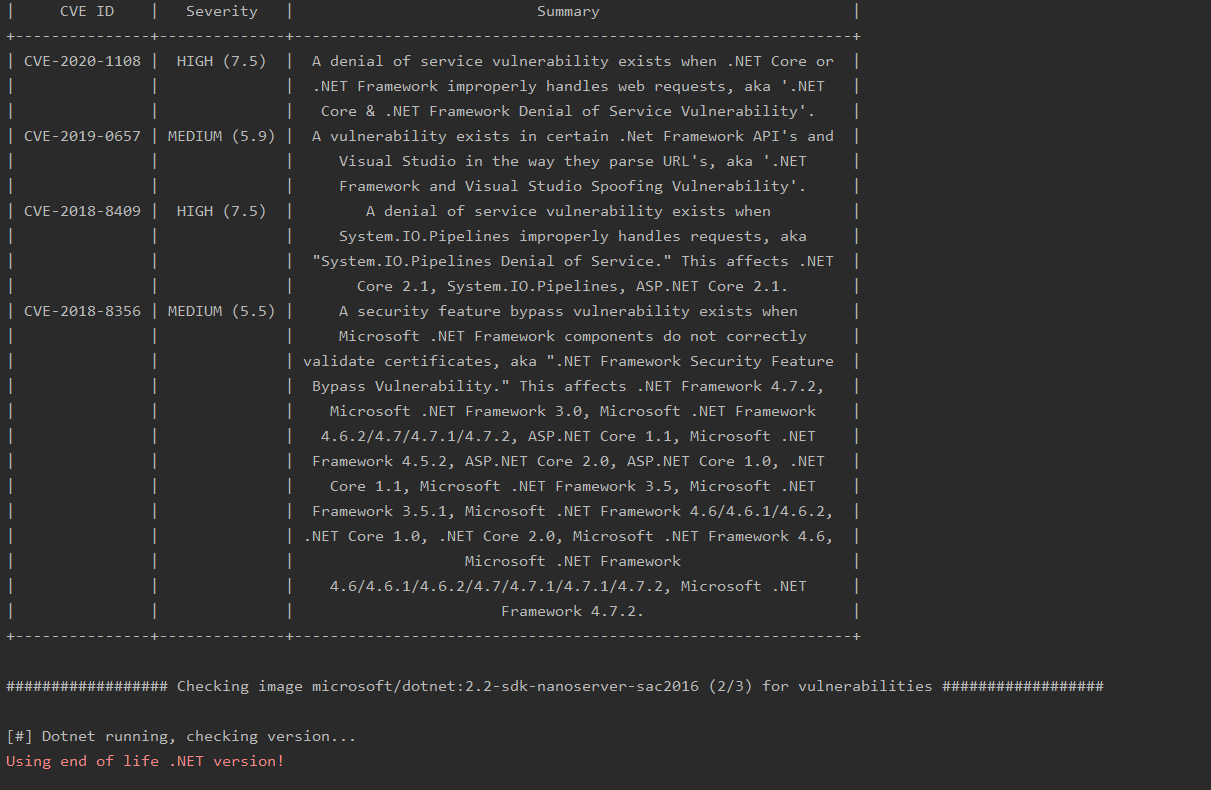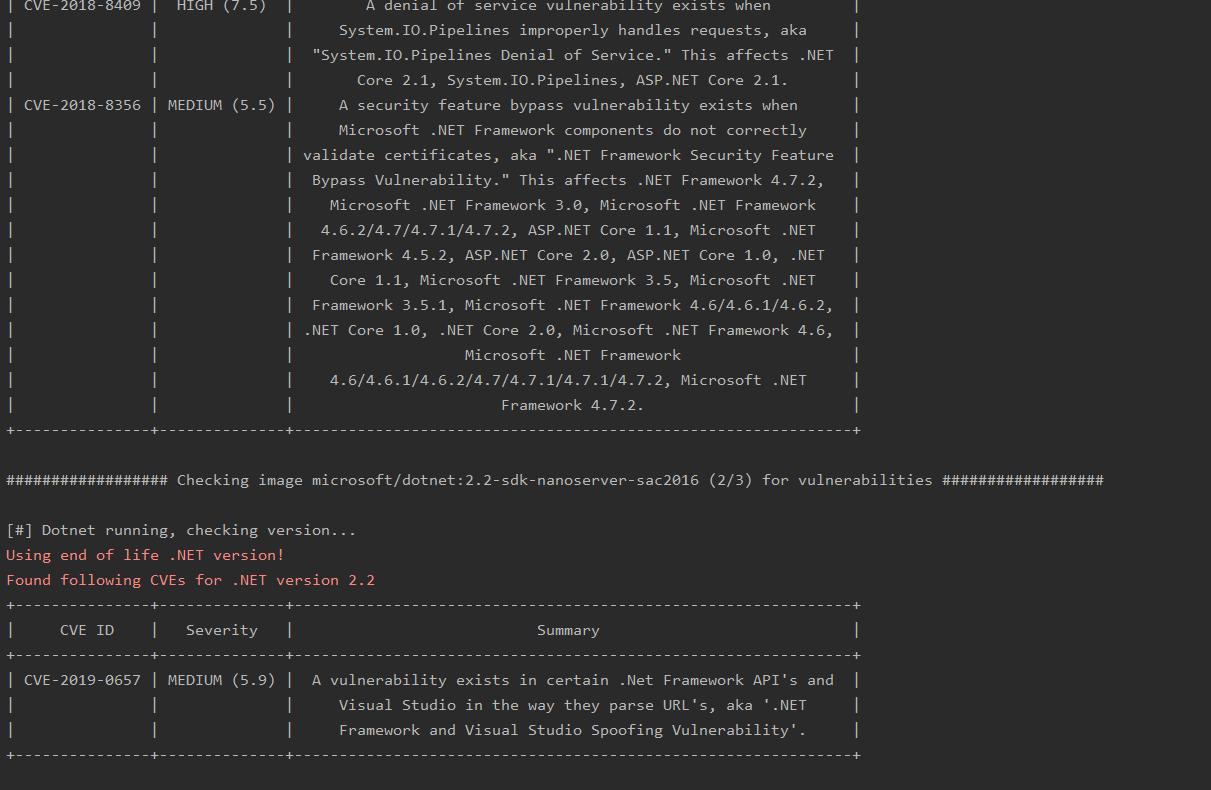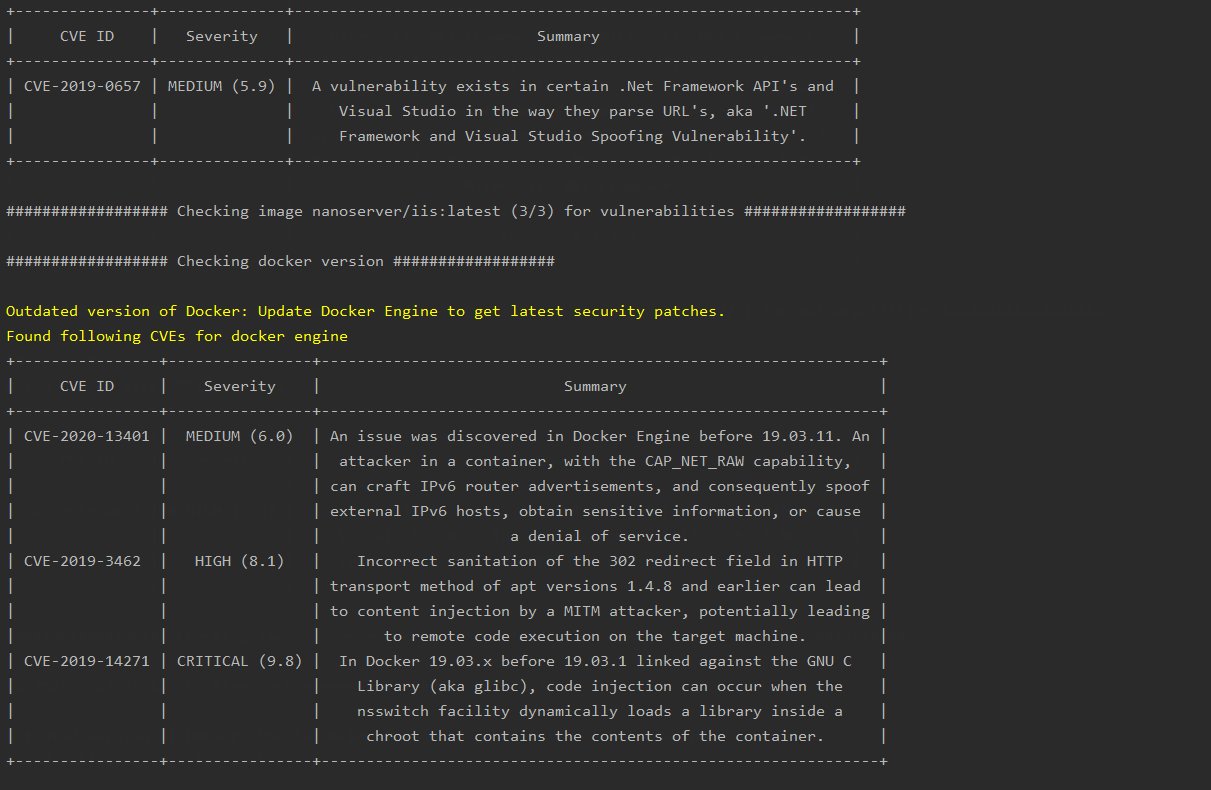
    • Проверяет, есть ли в контейнере уязвимые пакеты, и получает соответствующую информацию о CVE.
    • Проверяет, достигла ли используемая версия .NET окончания жизненного цикла (End Of Life).
    • Проверяет, обновлён ли Docker Engine, и если нет, собирает список CVE для используемой версии.

    CVE check demo

  • Проверяет права доступа к файлам конфигурации docker

  • Проверяет, сопоставлены ли с контейнерами дополнительные устройства

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →