
test-fuzz
Macros Rust e subcomando do Cargo para automatizar fuzzing com afl.rs, incluindo geração de corpus e implementação de harness, integrado ao framework…

Macros Rust e subcomando do Cargo para automatizar fuzzing com afl.rs, incluindo geração de corpus e implementação de harness, integrado ao framework…

Um decompilador de pickling Python e analisador estático

O primeiro verificador de hazards do mundo para NVIDIA Blackwell (sm_120), com um assembler e agendador correspondidos byte por byte ao próprio…

A versão em Python da nossa aplicação vulnerável Not Go-ing Anywhere

Implementação eficiente do sistema de prova de conhecimento zero KKW para anéis arbitrários, fornecendo ao provador e ao verificador tempo de prova…

Análise de engenharia reversa do AcrStealer, um sofisticado info-stealer que utiliza protocolos personalizados, roubo de credenciais de navegador e…

Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…

Ferramenta de auditoria de segurança de aplicativos móveis focada em automatizar a análise SAST, identificar as tecnologias subjacentes (React…

Monitor de chamadas de sistema Linux usando ptrace para rastrear atividades de arquivos, processos, rede e memória, com isolamento de namespace e…

Cryptanalysis golf: quebre esquemas e prove isso em Lean 4. Quadro de prova de conceito.

Base de conhecimento pronta para IA de regulamentações de segurança e conformidade para fabricantes de hardware e dispositivos conectados -…

Depurador que utiliza hooks furtivos para se ocultar da detecção de debuggers.

Encontra rotas de API com autorização mais fraca do que suas irmãs. Recuperou o CVE-2026-45316 a partir do código-fonte. Inclui os resultados…

Bancada de trabalho desktop para fuzzing com AFL++, emulação QEMU entre arquiteturas, desenvolvimento de harnesses, análise headless do Ghidra,…

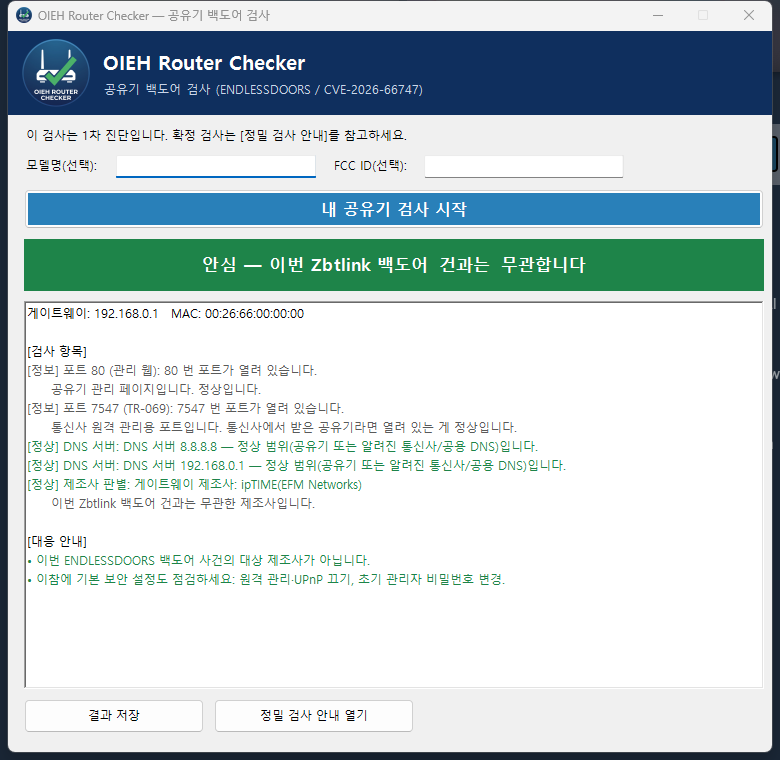
Programa para Windows que verifica com um clique se o meu roteador é alvo do backdoor Zbtlink ENDLESSDOORS (CVE-2026-66747)

Procure por rastros de exploração do CVE-2026-18963 (tomada de conta não autenticada do Keycloak) no banco de dados do Keycloak.

Kit de caça a programas de bug bounty com tecnologia de IA que funciona com ou sem assinatura.

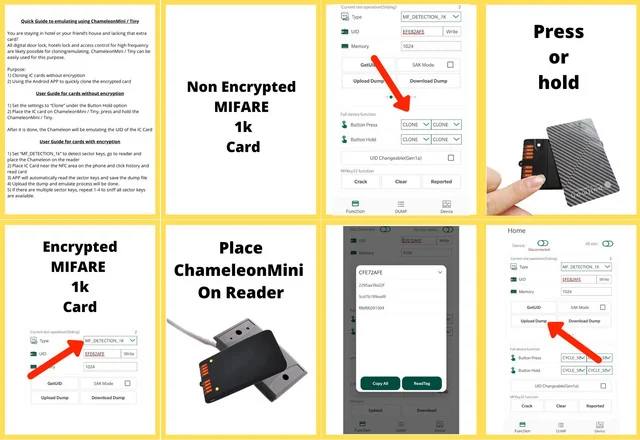
Ferramenta portátil de segurança NFC/RFID para emular e clonar smartcards sem contato, ler tags, capturar tráfego RF e recuperar chaves de acesso…