
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
Scanner de IOCs do ataque à cadeia de suprimentos TeamPCP (CVE-2026-33634).
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerScanner de IOCs do ataque à cadeia de suprimentos TeamPCP (CVE-2026-33634).
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
Scanner de CVE-2026-0848: detecta instalaciones de NLTK 3.9.2 o inferiores vulnerables. Reportes JSON/HTML/CSV.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Desafio de golfe em Python para o copy.golf, focado em criar código mínimo para replicar um comportamento específico relacionado a CVE.
 vynazevedo/fail-cve-2026-31431
Repositório sem descrição ou conteúdo; o nome faz referência ao CVE-2026-31431, mas nenhuma funcionalidade está documentada.
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Verifica servidores Redis quanto à vulnerabilidade de use-after-free CVE-2025-49844 (RediShell), realizando verificação segura sem exploração real.
 miguelm001/vulescanjndilookup
FERRAMENTA AUTOMATIZADA PARA A DETECÇÃO DA VULNERABILIDADE CVE-2021-44228
 leekanghyun/axios-security-guide
# Guia de Resposta à Vulnerabilidade de Injeção CRLF no Axios (CVE-2026-40175) e Análise de Migração Baseada em fetch
 atalovesyou/openclaw-security-checker
Verifique se a configuração do seu agente de IA está vulnerável ao CVE-2026-33579
 bilal3755/detecting_blue_hammer_vuln
Consulta de caça a ameaças para a janela de CVE do bluehammer CVE-2026-33825
 belazy167/next-picomatch-cve-repro
# Reprodução mínima para o Next.js 16.2.4 empacotando picomatch 4.0.3 (CVE-2026-33671)
 azhariramadhan/cve-2026-39047
Framework de exploração de impressoras para testes de segurança via porta bruta 9100, com entrega de payloads PCL, bombardeio DoS, códigos QR de C2,…
 ashleyt3/docker-socket-risk-demos
Fonte complementar para o vídeo do YouTube "Pare de montar docker.sock — Execute o Trivy sem abrir mão do acesso root — (inspirado no CVE-2026-33634)"
 anggatechi/mass-scanner-cve-2026-3891
Scanner massivo baseado em Python para validar um comportamento específico de AJAX do WordPress em ambientes autorizados, com suporte à normalização…
 praiseimafidon/version_vulnerability_scanner
Um scanner de vulnerabilidades para Firefox e Thunderbird que verifica se suas versões estão desatualizadas e suscetíveis à CVE-2024-9680.
 anggatechi/mass-scanner-cve-2026-1405
Scanner WordPress em massa para detecção de exposição à CVE-2026-1405.
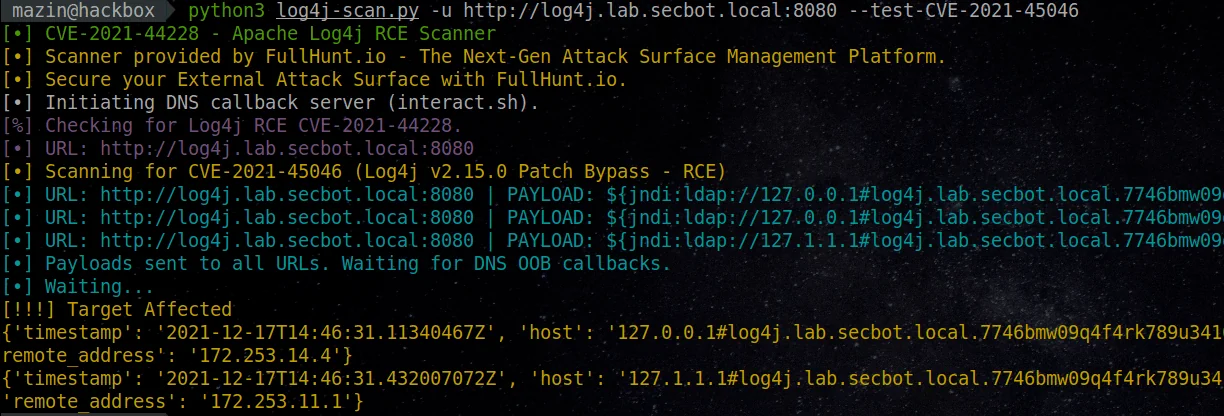 ananya-0306/log-4j-scanner
Um scanner totalmente automatizado, preciso e abrangente para encontrar log4j RCE CVE-2021-44228
 4jfinder/4jfinder.github.io
Página pesquisável para a lista de fornecedores e softwares afetados pelo CISA Log4j (CVE-2021-44228)
 3pplus/loguccino
Ferramenta de verificação e correção para CVE-2021-44228 e preocupações relacionadas ao log4j.