
xsshunter-express
 mandatoryprogrammer/xsshunter-express
Uma versão fácil de configurar do XSS Hunter. Configura-se em cinco minutos e não requer manutenção!
reconnaissancevulnerability-analysisexploitation+3
2.5k
mandatoryprogrammer/xsshunter-expressUma versão fácil de configurar do XSS Hunter. Configura-se em cinco minutos e não requer manutenção!
 davidsonrafaelk/evillimiter
Ferramenta que monitora, analisa e limita a largura de banda de dispositivos na rede local sem acesso administrativo
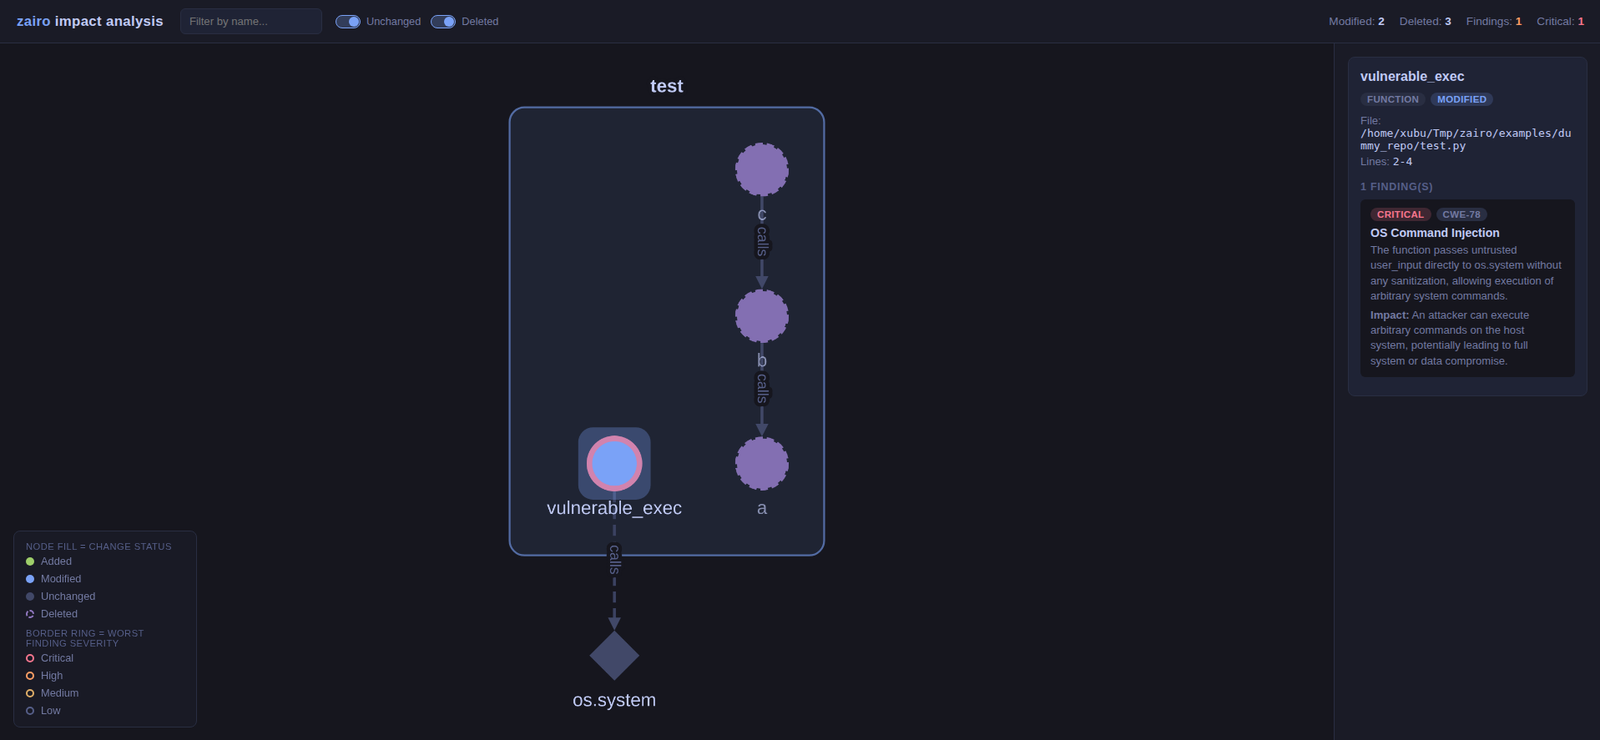 iamavu/zairo
Scaneia diffs de código com contexto para construir um grafo de impacto e usa LLMs para encontrar vulnerabilidades, suportando varreduras…
 fknmega/aether
Agente de pesquisa de segurança e OSINT orientado por IA que constrói um grafo de conhecimento em tempo real a partir de dados públicos, com…
 0xax/linux-insides
Um livro em andamento sobre o kernel Linux e seus detalhes internos.
 sohanbhowmik/cyberthreat_dbsproject
Conjunto de dados de inteligência de ameaças estruturado para rastrear vulnerabilidades CVE com pontuações CVSS, status KEV e datas de publicação.
 gdbinit/efiswissknife
Plugin do IDA para aprimorar a engenharia reversa de binários (U)EFI com análise em lote, banco de dados de GUIDs e estatísticas de uso de serviços…
 p-state/ida-efitools2
Plugin do IDA para estender as capacidades de engenharia reversa de UEFI
 snare/ida-efiutils
Alguns scripts para IDA Pro para auxiliar na engenharia reversa de binários EFI
 kismetwireless/kismet-docs
# Repositório de documentação do Kismet Repositório de documentação do Kismet, um detector de redes sem fio, sniffer e sistema de detecção de…
 gmh5225/cs-memoryevasion
Um loader de evasão de memória para Cobalt Strike, voltado para redteamers
 gmh5225/csrfbrute
Ferramenta de força bruta de login CSRF projetada especificamente para operações de red team, com atualização dinâmica de tokens CSRF, concorrência…
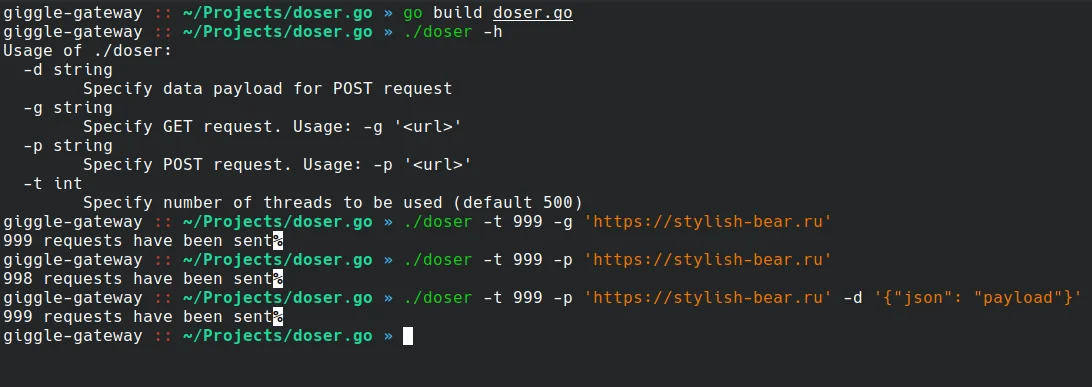 quitten/doser.go
Ferramenta de DoS para requisições HTTP (inspirada no hulk, mas com mais funcionalidades)
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 dannydoodlesstory/evm-audit-helpers
Coleção de trechos Solidity e scripts Foundry para auditorias de segurança de contratos inteligentes
 disqualifier/psa-2026-00043-recovery
Notas de recuperação para o ID de aviso do proxmox: PSA-2026-00043-1 (CVE-2023-54391)
 xcoy0te/cve-2026-83548-checker
Detector não intrusivo para exposição do SonicWall SMA 1000 ao CVE-2026-83548/-83549 (verificação de versão/estado de patch; sem exploração)
 mouteee/autonomous-offensive-llm-handbook
Um harness determinístico e manual para agentes autônomos de LLM ofensivos, impondo autorização, escopo e portões de evidência para garantir testes…