

blitzstrike
 shinthink/blitzstrike
Servidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
penetration-testing-frameworksreconnaissancestatic-analysis+8
509
shinthink/blitzstrikeServidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
 doretox/atomicvulns
Laboratórios de vulnerabilidades web atômicos. Uma falha OWASP por aplicação — Flask + Docker minimalistas, intencionalmente vulneráveis para estudo…
 bugbasesecurity/pentest-copilot
Agente de teste de penetração orientado por IA que se conecta a uma máquina Kali, executa ferramentas de segurança de forma autónoma, analisa…
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 vid4l-07/roxy
Proxy de interceptação HTTP baseado em terminal com TUI para capturar, inspecionar e modificar requisições em tempo real, além de um Repeater para…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 bdblackhat/admin-panel-finder
Script em Python para descobrir URLs de painéis administrativos de sites, auxiliando na reconhecimento de segurança e testes de penetração.
 makarov05bm/wsgoat
A aplicação vulnerável que vai te ensinar como hackear WebSockets
 tomnomnom/gf
Um wrapper em torno do grep, para ajudar você a pesquisar coisas com o grep.
 webgoat/webgoat
Aplicação web deliberadamente vulnerável com lições interativas e desafios para aprender segurança de aplicações web e técnicas de teste de…
 botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudo práticas e walkthroughs para os laboratórios da PortSwigger Academy, abordando vulnerabilidades web, payloads, enumeração e…
 wapiti-scanner/wapiti
Scanner de vulnerabilidades web escrito em Python3
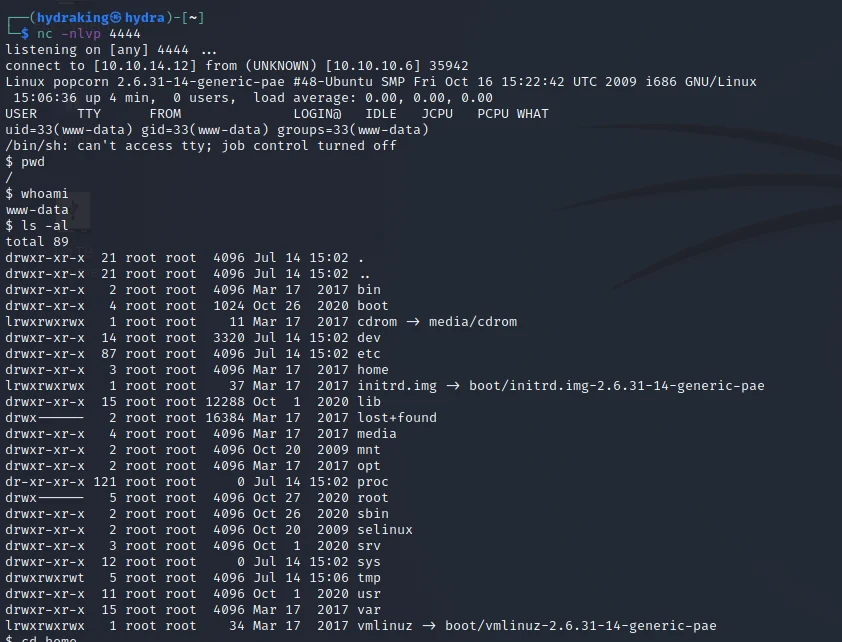 h3x0v3rl0rd/php_reverse_shell
Script simples de reverse shell em PHP para estabelecer execução remota de comandos em sistemas alvo. Ideal para testes de penetração e avaliações de…
 melmathari/dockercve-2024-835
Exploit baseado em Docker para a vulnerabilidade CVE-2024-835 com implantação automatizada via docker-compose para testes de penetração e avaliação…
 dozermx/argus
Scanner de reconhecimento e superfície de ataque em múltiplas fases que mapeia domínios, IPs, ASNs, ativos de nuvem e CVEs em um grafo de…
 ransomleak/training-application-security
Treinamento interativo de codificação segura com exercícios práticos SCORM cobrindo as vulnerabilidades web e de API do OWASP Top 10, exposição de…
 azmisyahrul/prismsec
Servidor MCP seguro e modular que encapsula nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentest com IA.

 wattocyber/oscp-notes-2026
Cofre de notas OSCP + painel de cockpit para o exame: notas de técnicas mescladas, decks de comandos preenchidos com variáveis, máquinas, credenciais…