

sast
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
defensive-toolsstatic-analysisvulnerability-scanners+9
2
vulnz/sastFree offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
 grayddq/eburst
Este script fornece principalmente funcionalidade de brute force de contas para servidores de e-mail Exchange, integrando os métodos de brute force…
 anthropics/oss-scanner
Serviço que compila repositórios open-source inscritos em VMs isoladas offline e os analisa em busca de vulnerabilidades de segurança, enviando por…
 cisagov/kev-data
Espelha o catálogo Known Exploited Vulnerabilities (KEV) da CISA em CSV e JSON com um esquema JSON, permitindo acesso programático e rastreamento do…
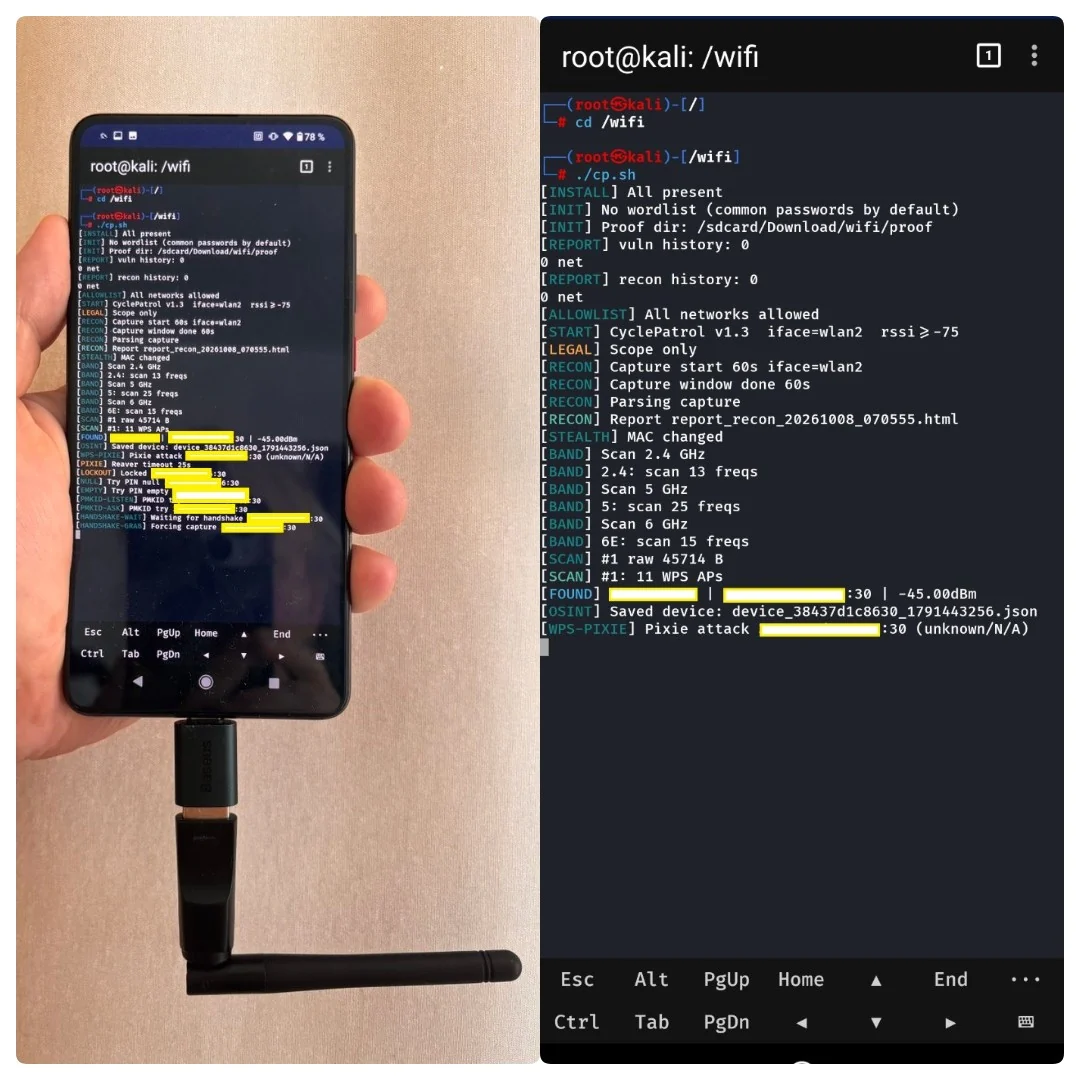 buybitart/cyclepatrol
Ferramenta Bash para verificações de segurança Wi-Fi em movimento em loop, com relatórios de evidências.
 githubsecuritylab/seclab-taskflow-agent
Estrutura multiagente com suporte a MCP para fluxos de trabalho agênticos declarativos orientados por YAML, usada para auditoria de código assistida…
 sleepingbag945/dddd
Ferramenta de coleta em lote de ativos e varredura de vulnerabilidades para red teams. Obtém alvos do Hunter, Fofa e Quake, realiza fingerprinting,…
 vulncheck-oss/cli
VulnCheck's official command line tool
 microsoft/routeros-scanner
Ferramenta para escanear artefatos forenses e vulnerabilidades do RouterOS (Mikrotik).
 nealbridges/vulnhunter
Scanner de segurança de IA agêntica que raciocina como um atacante sobre o código-fonte, confirma falhas exploráveis com PoCs executáveis e conduz…
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 praetorian-inc/capability-sdk
SDK Go compartilhado que define uma interface de capacidade padrão para scanners de segurança, com saída de descobertas em múltiplos formatos…
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 d0ge/xsw
Extensões do Burp Suite para XML Signature Wrapping
 portswigger/burp-extensions-montoya-api-examples
Extensões de exemplo do Burp Suite que demonstram a API Montoya, abrangendo manipuladores HTTP e de proxy, verificações de varredura personalizadas,…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.