

hades
 f1zm0/hades
Carregador de shellcode em Go que combina múltiplas técnicas de evasão
ids-ips-evasionshellcodeshellcode-generation
f1zm0/hadesCarregador de shellcode em Go que combina múltiplas técnicas de evasão
 f1zm0/acheron
chamadas de sistema indiretas para evasão de AV/EDR em assembly Go
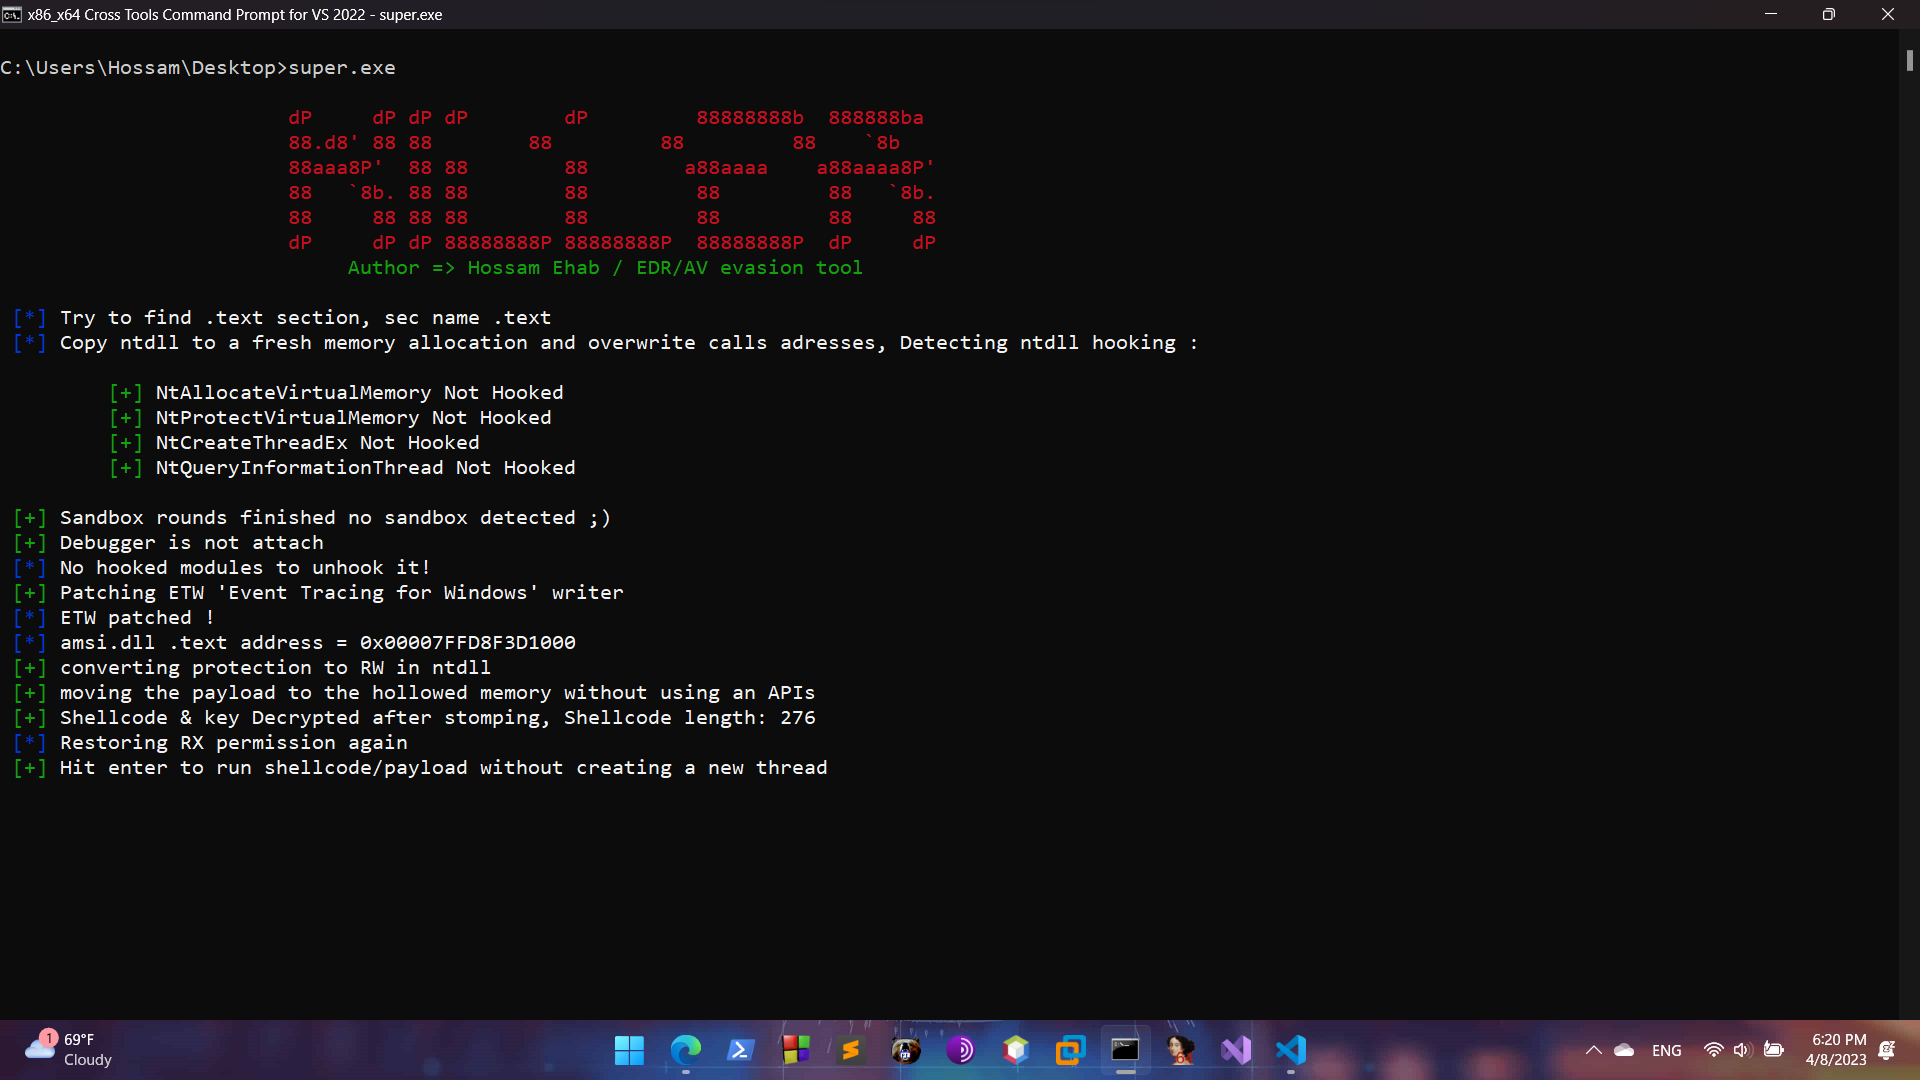 0xhossam/killer
Killer é uma ferramenta super simples projetada para contornar ferramentas de segurança AV/EDR usando várias técnicas evasivas e usada pelo grupo…
 blacknbunny/encdecshellcode
Criptografador & Descriptografador de Shellcode via Cifra XOR
 georgesotiriadis/chimera
Ferramenta automatizada de sideloading de DLL com capacidades de evasão de EDR
 klezvirus/syswhispers3
SysWhispers turbinado - evasão de AV/EDR via chamadas diretas ao sistema.
 icyguider/nimcrypt2
..NET, PE e Raw Shellcode Packer/Loader Escrito em Nim
 0xsp-srd/mortar
técnica de evasão para derrotar e desviar a detecção e prevenção de produtos de segurança (AV/EDR/XDR)
 flopz-project/flopz
Kit de ferramentas assembler em Python puro para criar shellcode, aplicar patch dinamicamente em binários e instrumentar imagens de firmware para…
 ariary/volana
🌒 Ofuscação de comandos shell para evitar sistemas de detecção
 plackyhacker/shellcode-injection-techniques
Implementações em C# de técnicas de injeção de shellcode, incluindo injeção clássica, hijacking de thread, process hollowing e atom bombing, usando…
 gaasedelen/patching
Um Plugin Interativo de Patching Binário para o IDA Pro
 chvancooten/nimpackt-v1
Empacotador de assembly baseado em Nim e carregador de shellcode para opsec e lucro
 plackyhacker/shellcode-encryptor
Um simples encriptador/desencriptador/executor de shell code para contornar antivírus.
 icyguider/nimcrypt
PE Crypter escrito em Nim
 gamozolabs/elfloader
Um achatador de arquivos ELF agnóstico de arquitetura para shellcode
 allevon412/teamsimplant
Implantação furtiva de DLL proxy para o Microsoft Teams que injeta shellcode criptografado com AES por meio de técnicas de unhooking, fornecendo…
 hagrid29/peloader
PE loader com várias técnicas de injeção de shellcode