

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
hades — Carregador de shellcode em Go que combina múltiplas técnicas de evasão | Kitploit

Ferramentas/GitHubGitHub/f1zm0/hades
Evasão de IDS/IPSShellcodeGeração de Shellcode
GitHubf1zm0/hades

hades

Carregador de shellcode em Go que combina múltiplas técnicas de evasão
Ver Repositório
3914659há 3 anosRevisado pelo Kitploit
Compartilhar

Made with Go Go Reference project license project status Twitter Follow

Sobre

Hades é um loader de prova de conceito que combina várias técnicas de evasão com o objetivo de contornar os mecanismos defensivos comumente usados por AV/EDRs modernos.

Uso

A maneira mais fácil é provavelmente construir o projeto no Linux usando make.

git clone https://github.com/f1zm0/hades && cd hades
make

Depois você pode levar o executável para um host Windows x64 e executá-lo com .\hades.exe [options].

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Usage:
  hades -f <filepath> [-t selfthread|remotethread|queueuserapc]

Options:
  -f, --file <str>        shellcode file path (.bin)
  -t, --technique <str>   injection technique [selfthread, remotethread, queueuserapc]

Exemplo:

Injetar shellcode que inicia calc.exe com a técnica queueuserapc:

.\hades.exe -f calc.bin -t queueuserapc

Demonstração

Bypass de hooking em modo de usuário com ordenação RVA de syscall (NtQueueApcThread interceptado com frida-trace e manipulador personalizado)
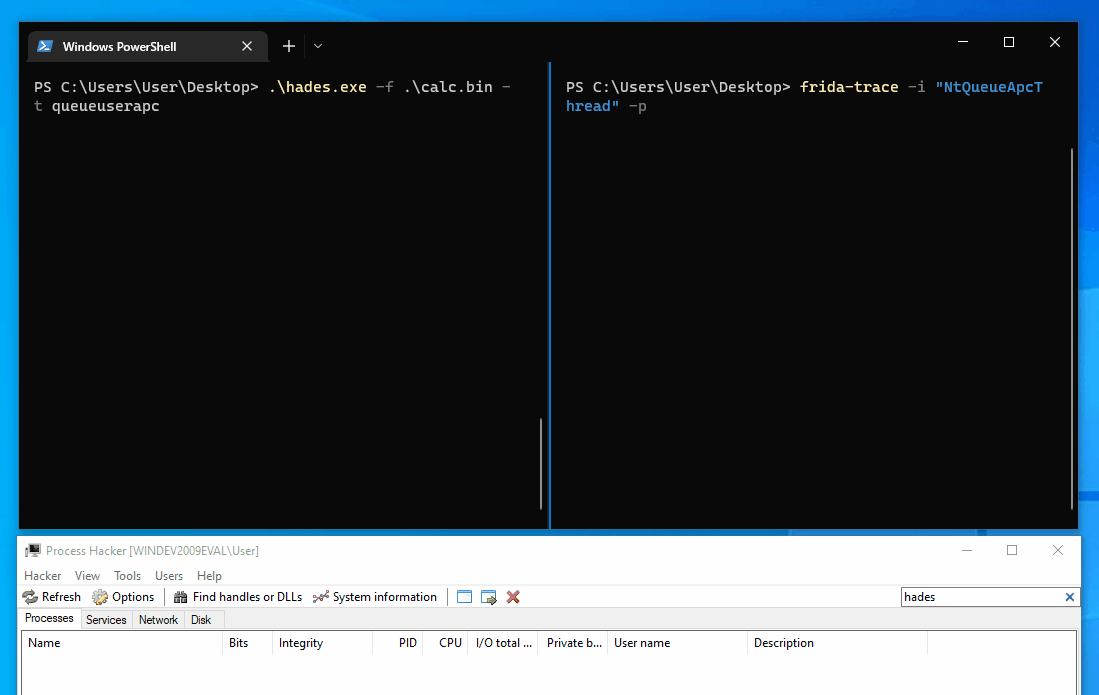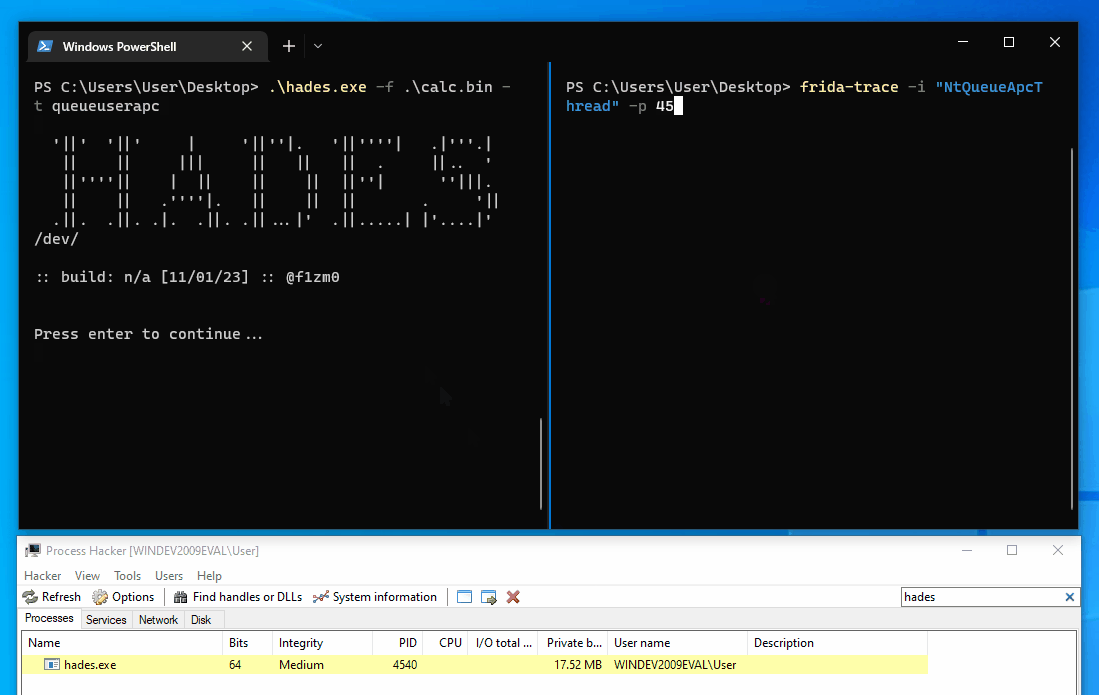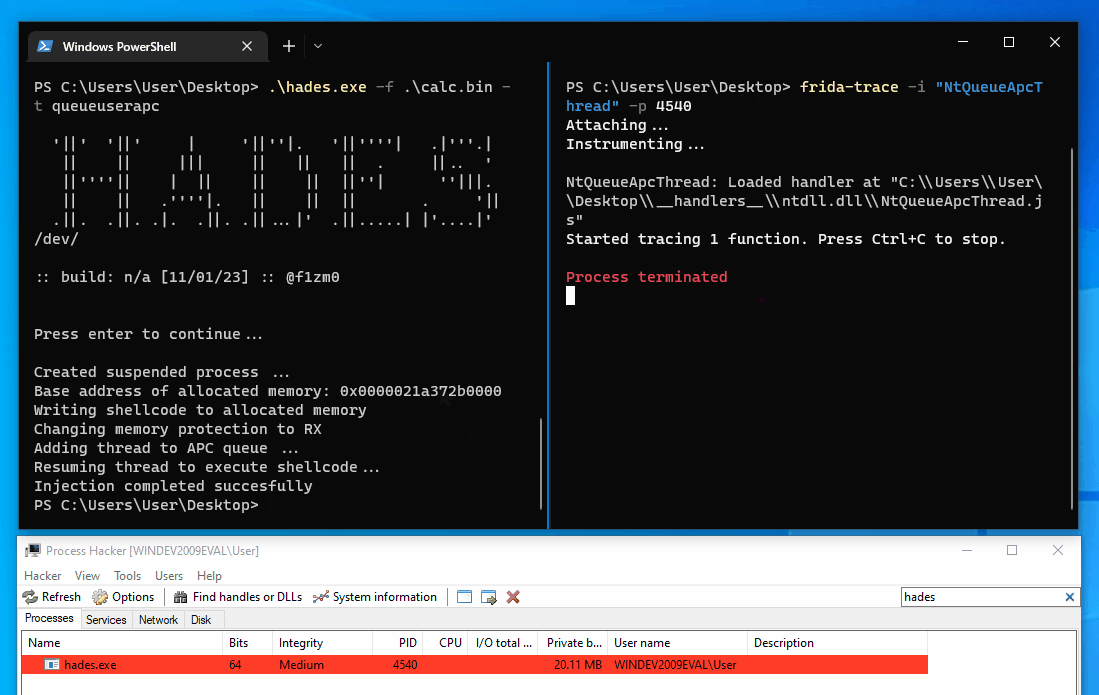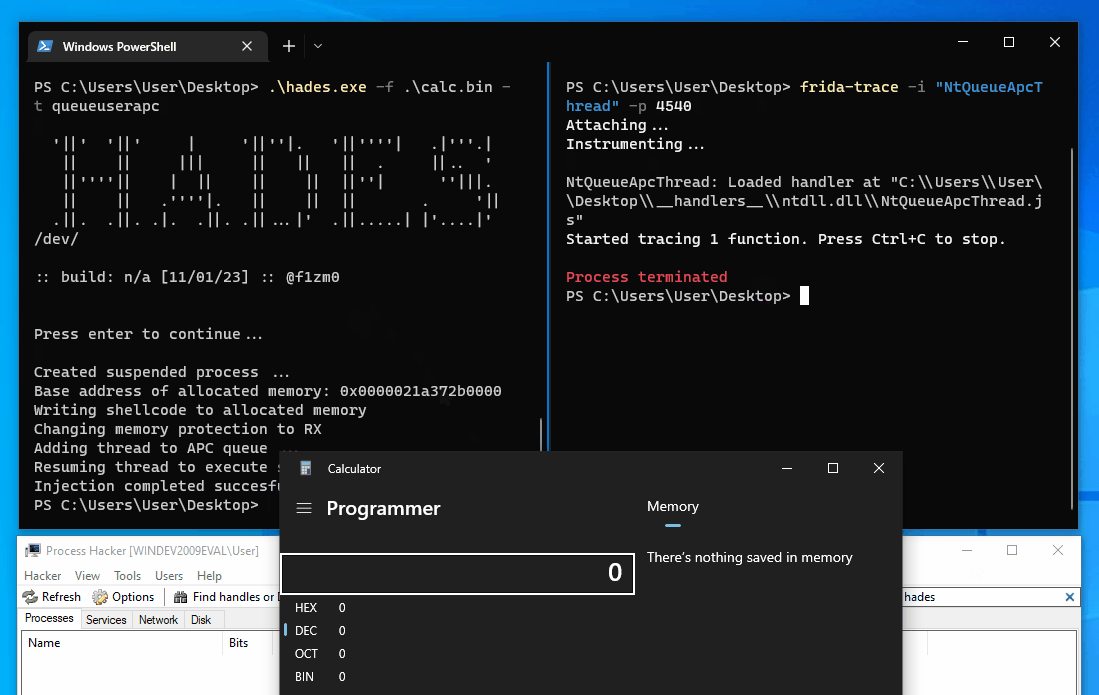
NtQueueApcThread Frida interceptor

Bypass de callback de instrumentação com syscalls indiretas (DLL injetada é do syscall-detect por jackullrich)

syscall-detect bypass

Notas Adicionais

Versão com syscall direta

Na versão mais recente, as capacidades de syscall direta foram substituídas por syscalls indiretas fornecidas por acheron. Se por algum motivo você quiser usar a versão anterior do loader que usava syscalls diretas, você precisa passar explicitamente a tag direct_syscalls para o compilador, que descobrirá quais arquivos precisam ser incluídos e excluídos da construção.

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

Avisos

Aviso
Este projeto foi criado apenas para fins educacionais, para experimentar o desenvolvimento de malware em Go e aprender mais sobre o pacote unsafe e a estranha sintaxe do Go Assembly. Não o utilize em sistemas que você não possui. O desenvolvedor deste projeto não se responsabiliza por qualquer dano causado pelo uso inadequado desta ferramenta.

Créditos

Agradecimentos às seguintes pessoas que compartilharam seu conhecimento e código que inspiraram esta ferramenta:

  • @smelly__vx e @am0nsec criadores do Hell's Gate
  • Excelente postagem do blog de @modexp: Bypassing User-Mode Hooks and syscall invocation in C
  • @ElephantSe4l criador do FreshyCalls
  • @C_Sto criador do BananaPhone
  • @winternl por esta postagem no blog sobre Hooking Nirvana e callback de instrumentação para detectar syscalls suspeitas do modo de usuário.

Licença

Este projeto é licenciado sob a Licença GPLv3 - veja o arquivo LICENSE para detalhes

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





