Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Simple-Polymorphic-Engine-SPE32 — Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de opcodes inúteis. Escrito em assembly MASM de 32 bits. | Kitploit
Ferramentas/GitHubGitHub/pelock/simple-polymorphic-engine-spe32
Ferramentas de Criptografia/DescriptografiaEngenharia ReversaShellcodeAnálise de Malware
GitHubpelock/simple-polymorphic-engine-spe32

Simple-Polymorphic-Engine-SPE32

Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de opcodes inúteis. Escrito em assembly MASM de 32 bits.

Ver Repositório
Compartilhar
Site
1623692há 3 anosRevisado pelo Kitploit

Simple Polymorphic Engine — SPE32

Simple Polymorphic Engine (SPE32) é um mecanismo polimórfico simples para criptografar código e dados.

O SPE32 permite criptografar qualquer dado e gerar um código de descriptografia único para esses dados. O algoritmo de criptografia usa instruções e chaves de criptografia selecionadas aleatoriamente.

O código de descriptografia gerado será diferente a cada vez.
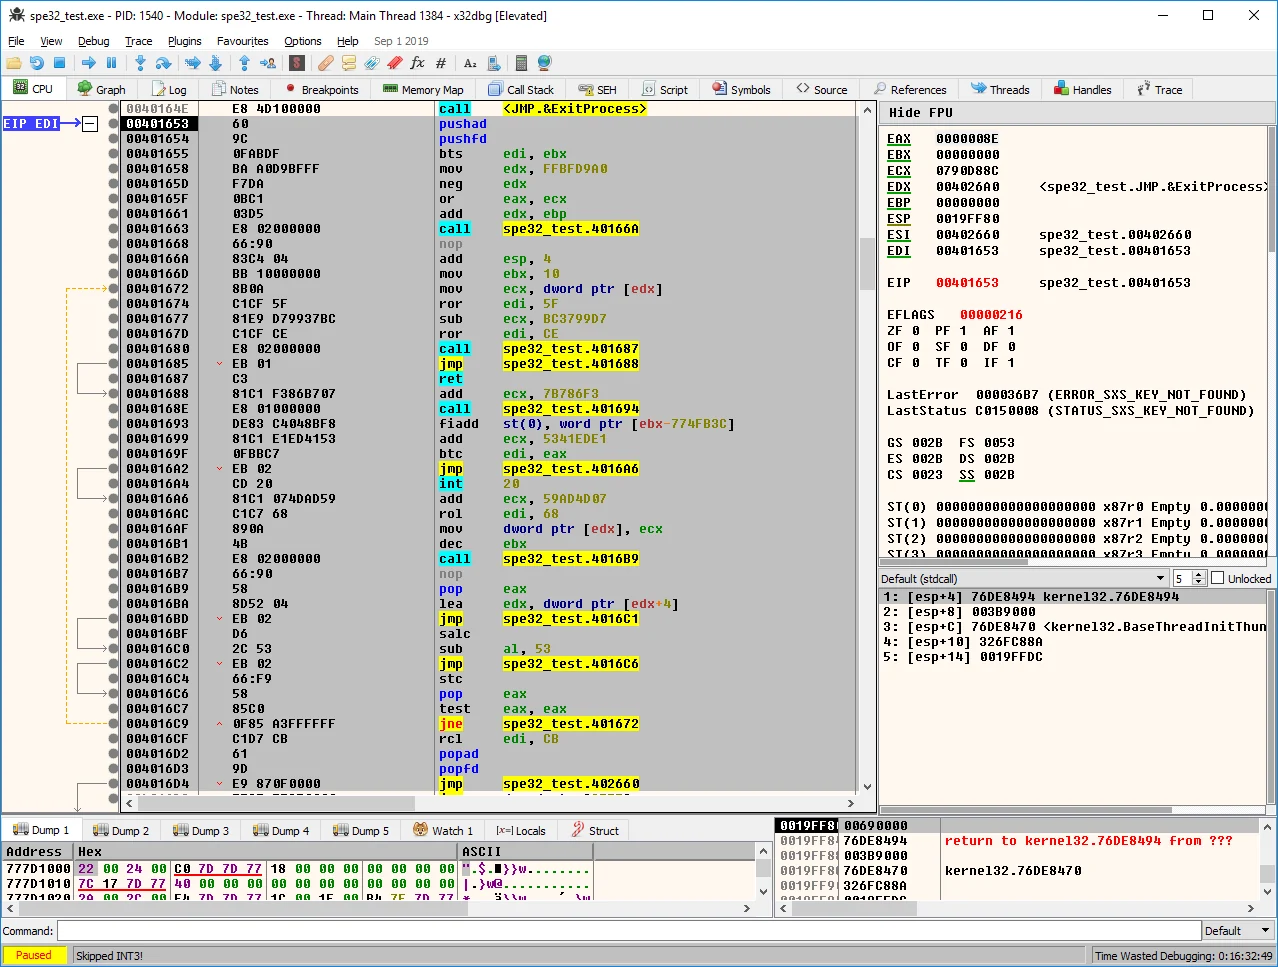
Código de descriptografia polimórfico visto no depurador x86dbg

Código polimórfico no depurador x86dbg

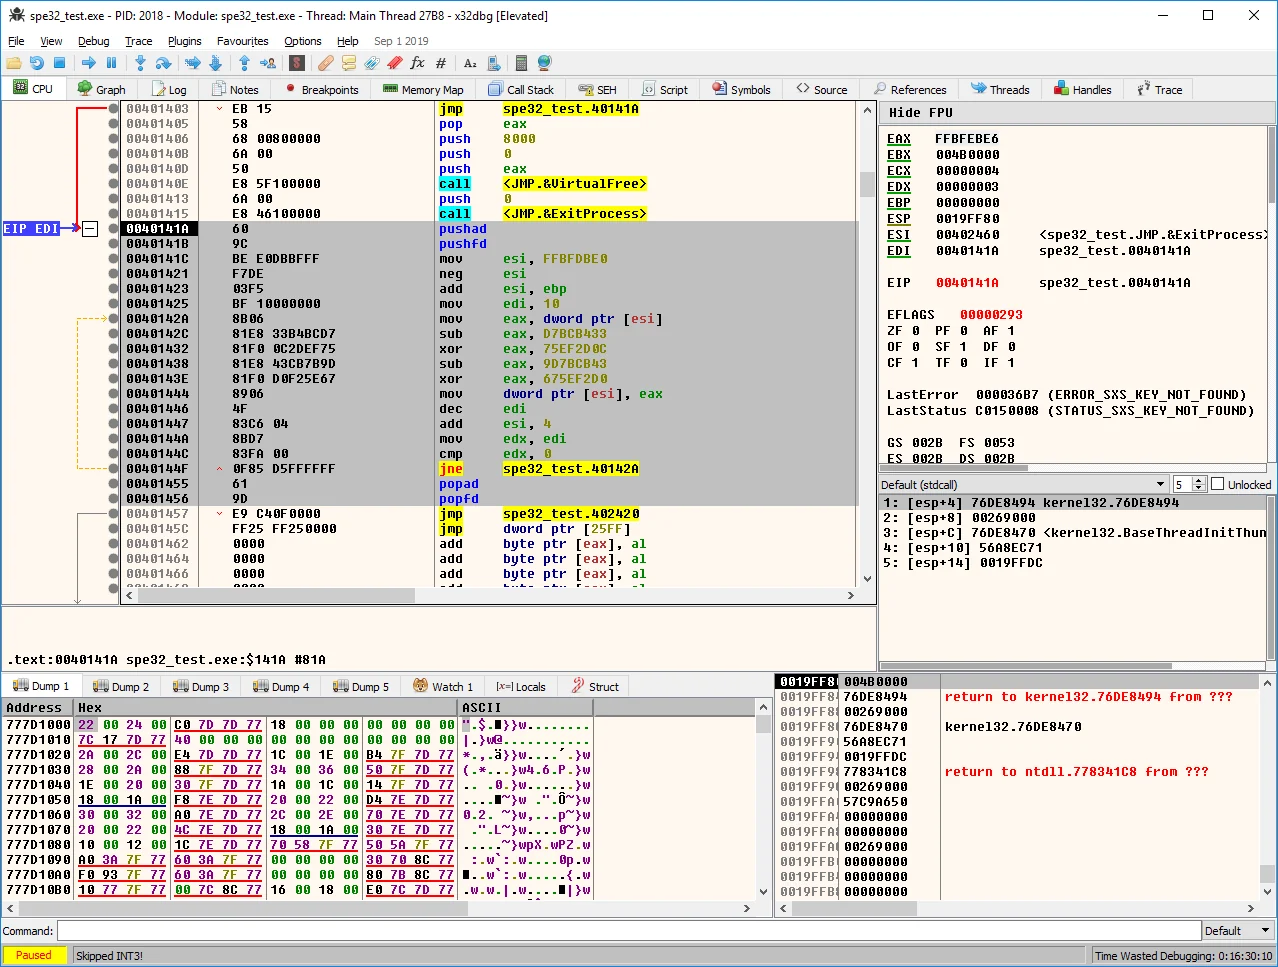
Outra mutação de código polimórfico, desta vez com instruções lixo

Código polimórfico no depurador x86dbg com instruções lixo

Recursos e status do SPE32

O mecanismo SPE32 é um projeto amador que pode ser usado para demonstrar o que são mecanismos polimórficos. Eu o escrevi há algum tempo, mas pensei que seria uma boa ideia torná-lo público.

Todo o código foi escrito em assembler de 32 bits para o compilador MASM.

Recursos:

  • todo o código é independente de posição (o deslocamento delta é usado para acessar dados)
  • XOR, ADD, SUB usados para criptografia
  • geração de opcodes lixo - ADD,ADC,SUB,SBB,ROL,ROR,RCR,RCL,SHL,SHR,NOT,NEG,DEC,INC

Não forneço suporte técnico para o SPE32, use-o por sua conta e risco.

Mecanismo polimórfico comercial completo

Se você está procurando uma solução profissional, dê uma olhada no nosso Poly Polymorphic Engine.

  • https://www.pelock.com/products/poly-polymorphic-engine

O Poly Polymorphic Engine é o único mecanismo polimórfico comercial disponível no mercado. É uma solução criptográfica altamente especializada usada em sistemas de proteção de software anti-cracking e sistemas anti-engenharia reversa. Devido à natureza complexa de seu código, mecanismos polimórficos não estão disponíveis publicamente, e criar um requer conhecimento altamente especializado em programação assembly de baixo nível e engenharia reversa, bem como um extenso processo de testes.

Poly Polymorphic Engine

Bartosz Wójcik

  • Visite meu site em — https://www.pelock.com
  • Twitter — https://twitter.com/PELock
  • GitHub — https://github.com/PELock
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →