
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Cavalo de Troia de Acesso Remoto — Ferramentas — Página 5 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
114 resultados
Code-Roulette preview

Code-Roulette

GitHubsorcerio/code-roulette

Code Roulette é um jogo de Roleta Russa online multiplayer baseado em interface de terminal (TUI), onde o perdedor executa o arquivo de payload…
payload-generationctfcommand-and-control+3
7
há 8 meses
Powershell-RAT preview

Powershell-RAT

GitHubviralmaniar/powershell-rat

Ferramenta backdoor baseada em Python que usa o Gmail para exfiltrar dados através de anexos. Este RAT ajudará durante engajamentos de red team a…

payload-generationpersistence-mechanismsdata-exfiltration+4
1.2khá 7 anos
emp3r0r preview

emp3r0r

GitHubjm33-m0/emp3r0r

Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.

penetration-testing-frameworksprivilege-escalationnetwork-mapping+10
1.7khá 4 dias
NetExec preview

NetExec

GitHubpennyw0rth/netexec

Framework pós-exploração para teste automatizado de autenticação em rede, coleta de credenciais e movimento lateral em ambientes Windows/AD com…

password-crackingpenetration-testing-frameworksprivilege-escalation+14
5.8khá 1 dia
ligolo-ng preview

ligolo-ng

GitHubnicocha30/ligolo-ng

Uma ferramenta avançada, mas simples, de tunelamento/pivoting que usa uma interface TUN.

general-purpose-utilitiesids-ips-evasiondata-exfiltration+6
4.8khá 25 dias
chisel preview

chisel

GitHubjpillora/chisel

Túnel rápido TCP/UDP sobre HTTP com criptografia SSH, suportando encaminhamento de porta reverso, proxy SOCKS5 e autenticação de cliente para…
general-purpose-utilitiesweb-proxies-interceptionids-ips-evasion+8
16.4khá 9 dias
CHAOS preview

CHAOS

GitHubtiagorlampert/chaos

🔥 CHAOS é uma Ferramenta de Administração Remota gratuita e de código aberto que permite gerar binários para controlar sistemas operacionais remotos.
payload-generationpost-exploitationcommand-and-control+3
2.8khá 1 ano
TeleShadow2 preview

TeleShadow2

GitHubparsingteam/teleshadow2

TeleShadow - Ladrão de Sessão do Telegram Desktop (Windows)

malware-analysisremote-access-trojan
115há 8 anos
merlin preview

merlin

GitHubne0nd0g/merlin

Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.
penetration-testing-frameworksexploit-frameworkspayload-generation+10
5.6khá 5 dias
Vayne-RaT preview

Vayne-RaT

GitHubthem4hd1/vayne-rat

Um RAT C# .NET avançado, é estável e contém muitos recursos.
password-crackingpayload-generationpost-exploitation+4
270há 8 anos
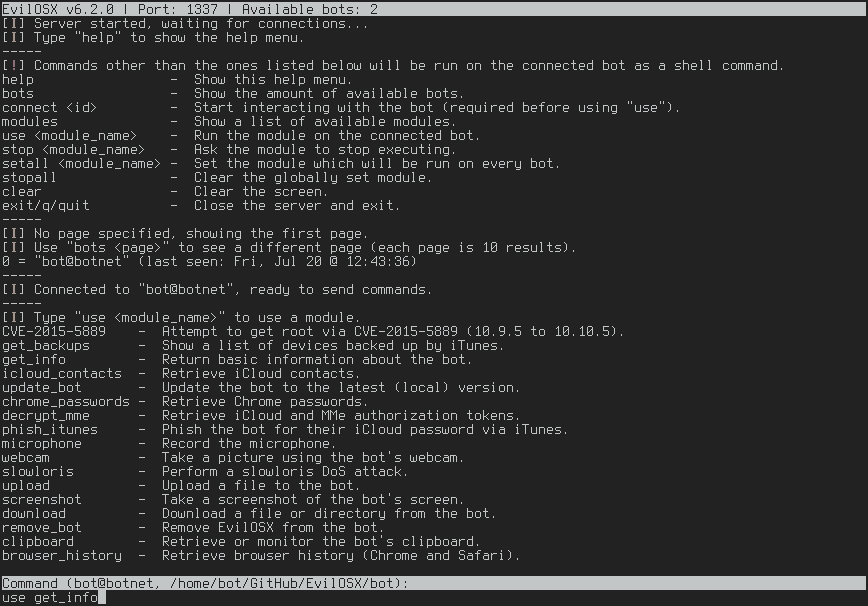
EvilOSX preview

EvilOSX

GitHubmarten4n6/evilosx

Um RAT (Ferramenta de Administração Remota) malicioso para macOS / OS X.

password-crackingprivilege-escalationpayload-generation+6
2.4khá 5 anos
metasploit-framework preview

metasploit-framework

GitHubrapid7/metasploit-framework

Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…
penetration-testing-frameworksprivilege-escalationreconnaissance+20
38.8khá 1 dia
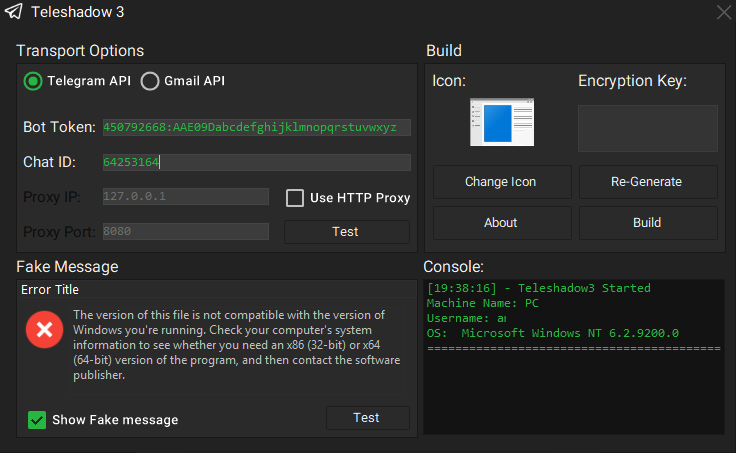
TeleShadow3 preview

TeleShadow3

GitHubeternalc0der/teleshadow3

Roubador de Sessão do Telegram Desktop

information-gatheringmalware-analysissocial-engineering+1
178há 7 anos
sliver preview

sliver

GitHubbishopfox/sliver

Framework de Emulação de Adversários

penetration-testing-frameworksexploit-frameworkspayload-generation+16
11.7khá 20h 37m
sshuttle preview

sshuttle

GitHubsshuttle/sshuttle

Servidor proxy transparente que funciona como uma VPN de pobre. Encaminha via SSH. Não requer administrador. Funciona com Linux e MacOS. Suporta…

general-purpose-utilitiesweb-proxies-interceptiondata-exfiltration+6
13.5khá 16h 53m
Python-Rootkit preview

Python-Rootkit

GitHub0xislamtaha/python-rootkit

Ferramenta de Administração Remota (RAT) em Python para obter sessão meterpreter

payload-generationexploitationpost-exploitation+3
640há 1 ano
RATel preview

RATel

GitHubfrenchcisco/ratel

RAT-el é uma ferramenta de teste de penetração de código aberto que permite que você assuma o controle de uma máquina Windows. Funciona no modelo…
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
277há 5 anos
SillyRAT preview

SillyRAT

GitHubhash3lizer/sillyrat

Um RAT baseado em Python 🐀 (Trojan de Acesso Remoto) para obter shell reverso 🖥️

payload-generationpost-exploitationcommand-and-control+1
937há 3 anos
Anterior1234567Próximo