
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Cavalo de Troia de Acesso Remoto — Ferramentas — Página 2 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
114 resultados
Sub7 preview

Sub7

GitLabillwill/sub7

Código-fonte do SubSeven 2.1.3

payload-generationpost-exploitationmalware-analysis+2
15há 3 anos
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Ferramentas para manter acesso a sistemas e demonstrações de prova de conceito.

persistence-mechanismspost-exploitationcommand-and-control+3
182há 8 meses
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Implante PIC moderno para Windows (64 e 32 bits)
shellcodepost-exploitationcommand-and-control+4
105há 1 ano
webshell preview

webshell

GitHubtennc/webshell

Este é um projeto open source de webshell

web-application-exploitationpost-exploitationpenetration-testing+4
10.8khá 1 ano
TospoVirus preview

TospoVirus

GitHubcatatonicprime/tospovirus

Um worm que infecta WiFi Pineapple.
persistence-mechanismsexploitationlateral-movement+5
17há 11 anos
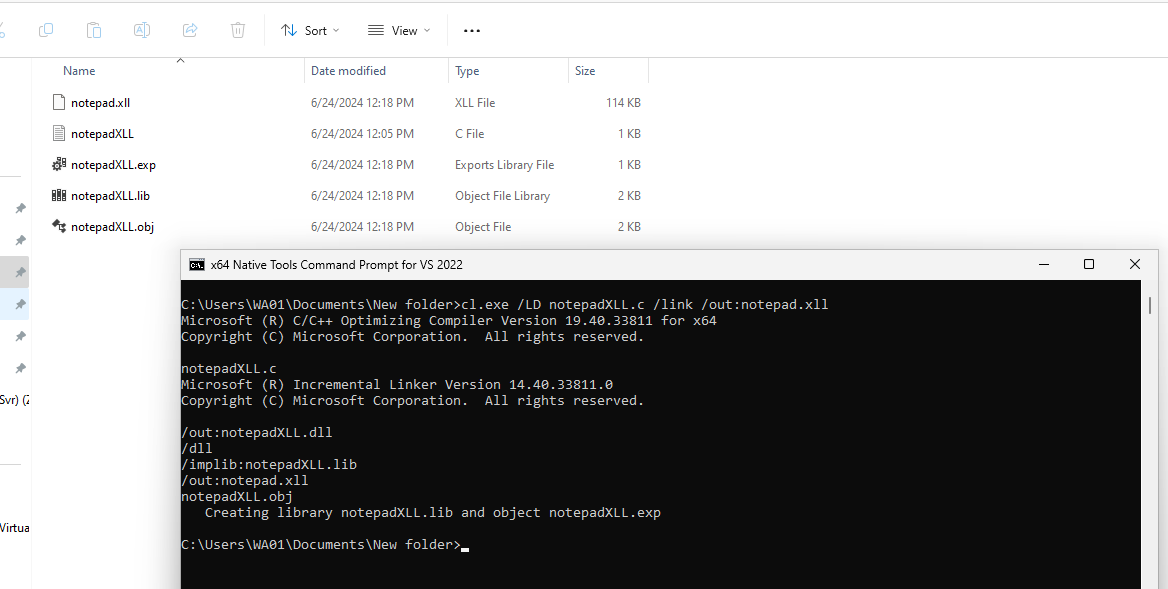
xll_windows_reverse_shell preview

xll_windows_reverse_shell

GitHubh3x0v3rl0rd/xll_windows_reverse_shell

xll reverse shell do Windows
phishing-toolsexploitationcommand-and-control+4
há 1 ano
teamview preview

teamview

GitHubianxtianxt/teamview

Gera payloads de ID e senha do TeamViewer para acesso remoto a máquinas-alvo. Combina a geração de executáveis com software de controle remoto de…
payload-generationremote-access-toolremote-access-trojan
11há 7 anos
zeek-asyncrat-detector preview

zeek-asyncrat-detector

GitHubcorelight/zeek-asyncrat-detector

Um detector de malware AsyncRAT baseado em Zeek.
network-securitymalware-analysiscommand-and-control+3
3há 1 ano
Umbra preview

Umbra

GitHubh3xduck/umbra

Um rootkit LKM que tem como alvo versões de kernel 4.x e 5.x, abrindo um backdoor que pode gerar um shell reverso para um host remoto, executar…

privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
136há 5 anos
AdaptixC2 preview

AdaptixC2

GitHubadaptix-framework/adaptixc2

AdaptixC2 é um kit de ferramentas de red team avançado e altamente modular.

penetration-testing-frameworksprivilege-escalationencryption-decryption-tools+9
3.5khá 24 dias
ZeroRAT preview

ZeroRAT

GitHub5alt/zerorat

ZeroRAT é um RAT de uma única linha para Windows.
privilege-escalationpayload-generationpersistence-mechanisms+9
63há 10 anos
Gh0st-light preview

Gh0st-light

GitHubholmesian/gh0st-light

Ferramentas antigas simplificadas

post-exploitationpenetration-testingcommand-and-control+3
35há 10 anos
PCShare preview

PCShare

GitHubxdnice/pcshare

PCShare é um poderoso software de controle remoto que pode monitorar a tela, o registro e o sistema de arquivos da máquina alvo, entre outros.
privilege-escalationpayload-generationpersistence-mechanisms+9
568há 9 anos
backcookie preview

backcookie

GitHubjofpin/backcookie

Pequeno backdoor usando cookie.
payload-generationweb-application-exploitationpenetration-testing+3
64há 10 anos
n00bRAT preview

n00bRAT

GitHubabhishekkr/n00brat

Kit de Administração Remota (ou Trojan) para sistema POSiX (Linux/Unix) funcionando como um Serviço Web
web-proxies-interceptionpenetration-testingcommand-and-control+5
173há 7 anos
NTP_Trojan preview

NTP_Trojan

GitHubahhh/ntp_trojan

Trojan de acesso remoto NTP reverso em Python, para testadores de penetração
post-exploitationpenetration-testingcommand-and-control+3
62há 11 anos
Reverse_HTTPS_Bot preview

Reverse_HTTPS_Bot

GitHubahhh/reverse_https_bot

Um trojan de acesso remoto HTTPS baseado em Python para testes de penetração
post-exploitationpenetration-testingcommand-and-control+3
84há 10 anos
ghost preview

ghost

GitHubahxr/ghost

RAT leve que fornece acesso remoto silencioso à linha de comando, download/execução ocultos de arquivos e mecanismos de persistência para sistemas…

persistence-mechanismspost-exploitationmalware-analysis+5
1.1khá 8 anos
Anterior1234567Próximo