
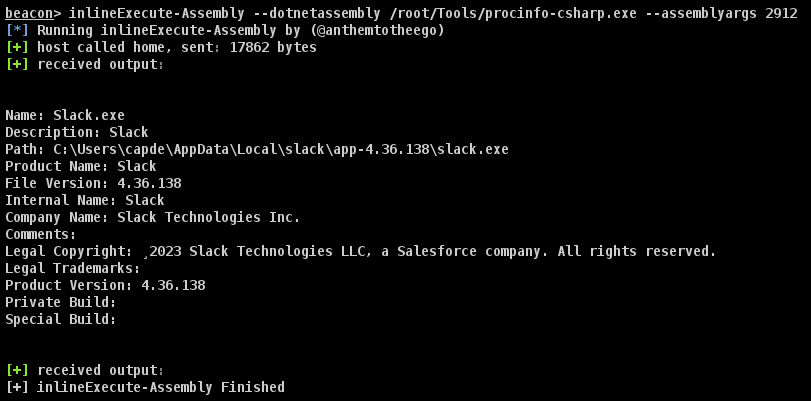
proctools
 mlcsec/proctools
Pequeno kit de ferramentas para extrair informações e despejar strings sensíveis de processos do Windows.
memory-forensicsforensicsinformation-gathering+2
116há 2 anos
mlcsec/proctoolsPequeno kit de ferramentas para extrair informações e despejar strings sensíveis de processos do Windows.
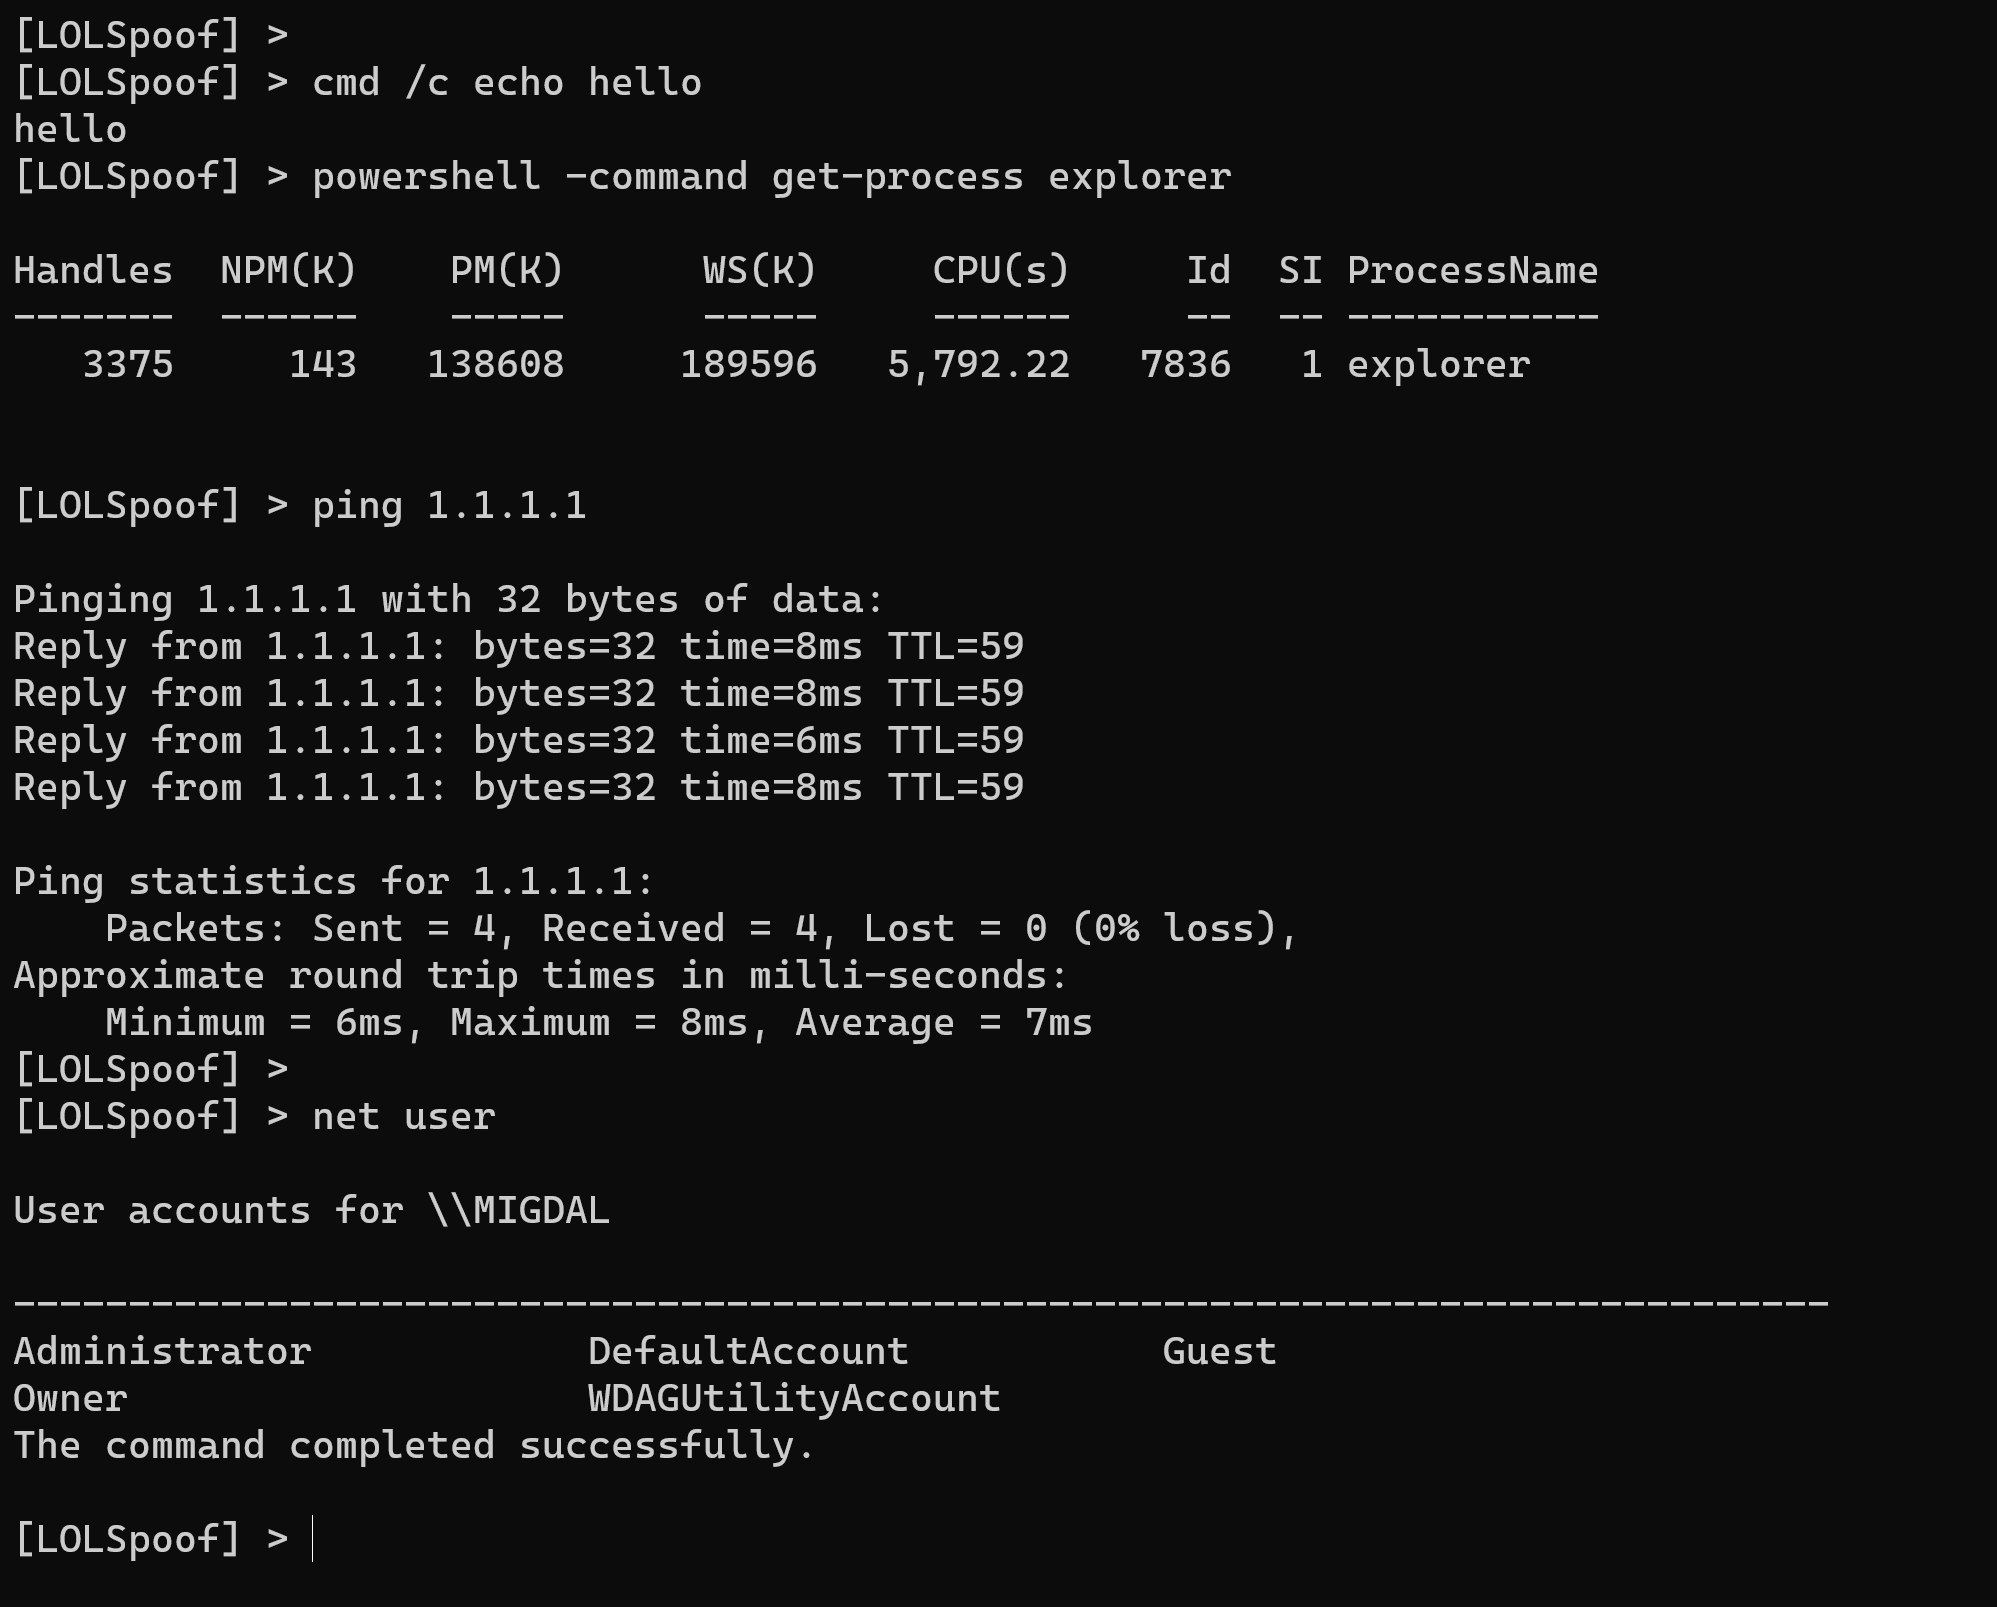 itaymigdal/lolspoof
Um shell interativo para falsificar algumas linhas de comando de LOLBins
 blacksnufkin/novaldr
Threadless Module Stomping In Rust com algumas funcionalidades (Em memória daqueles assassinados no massacre da Nova party)
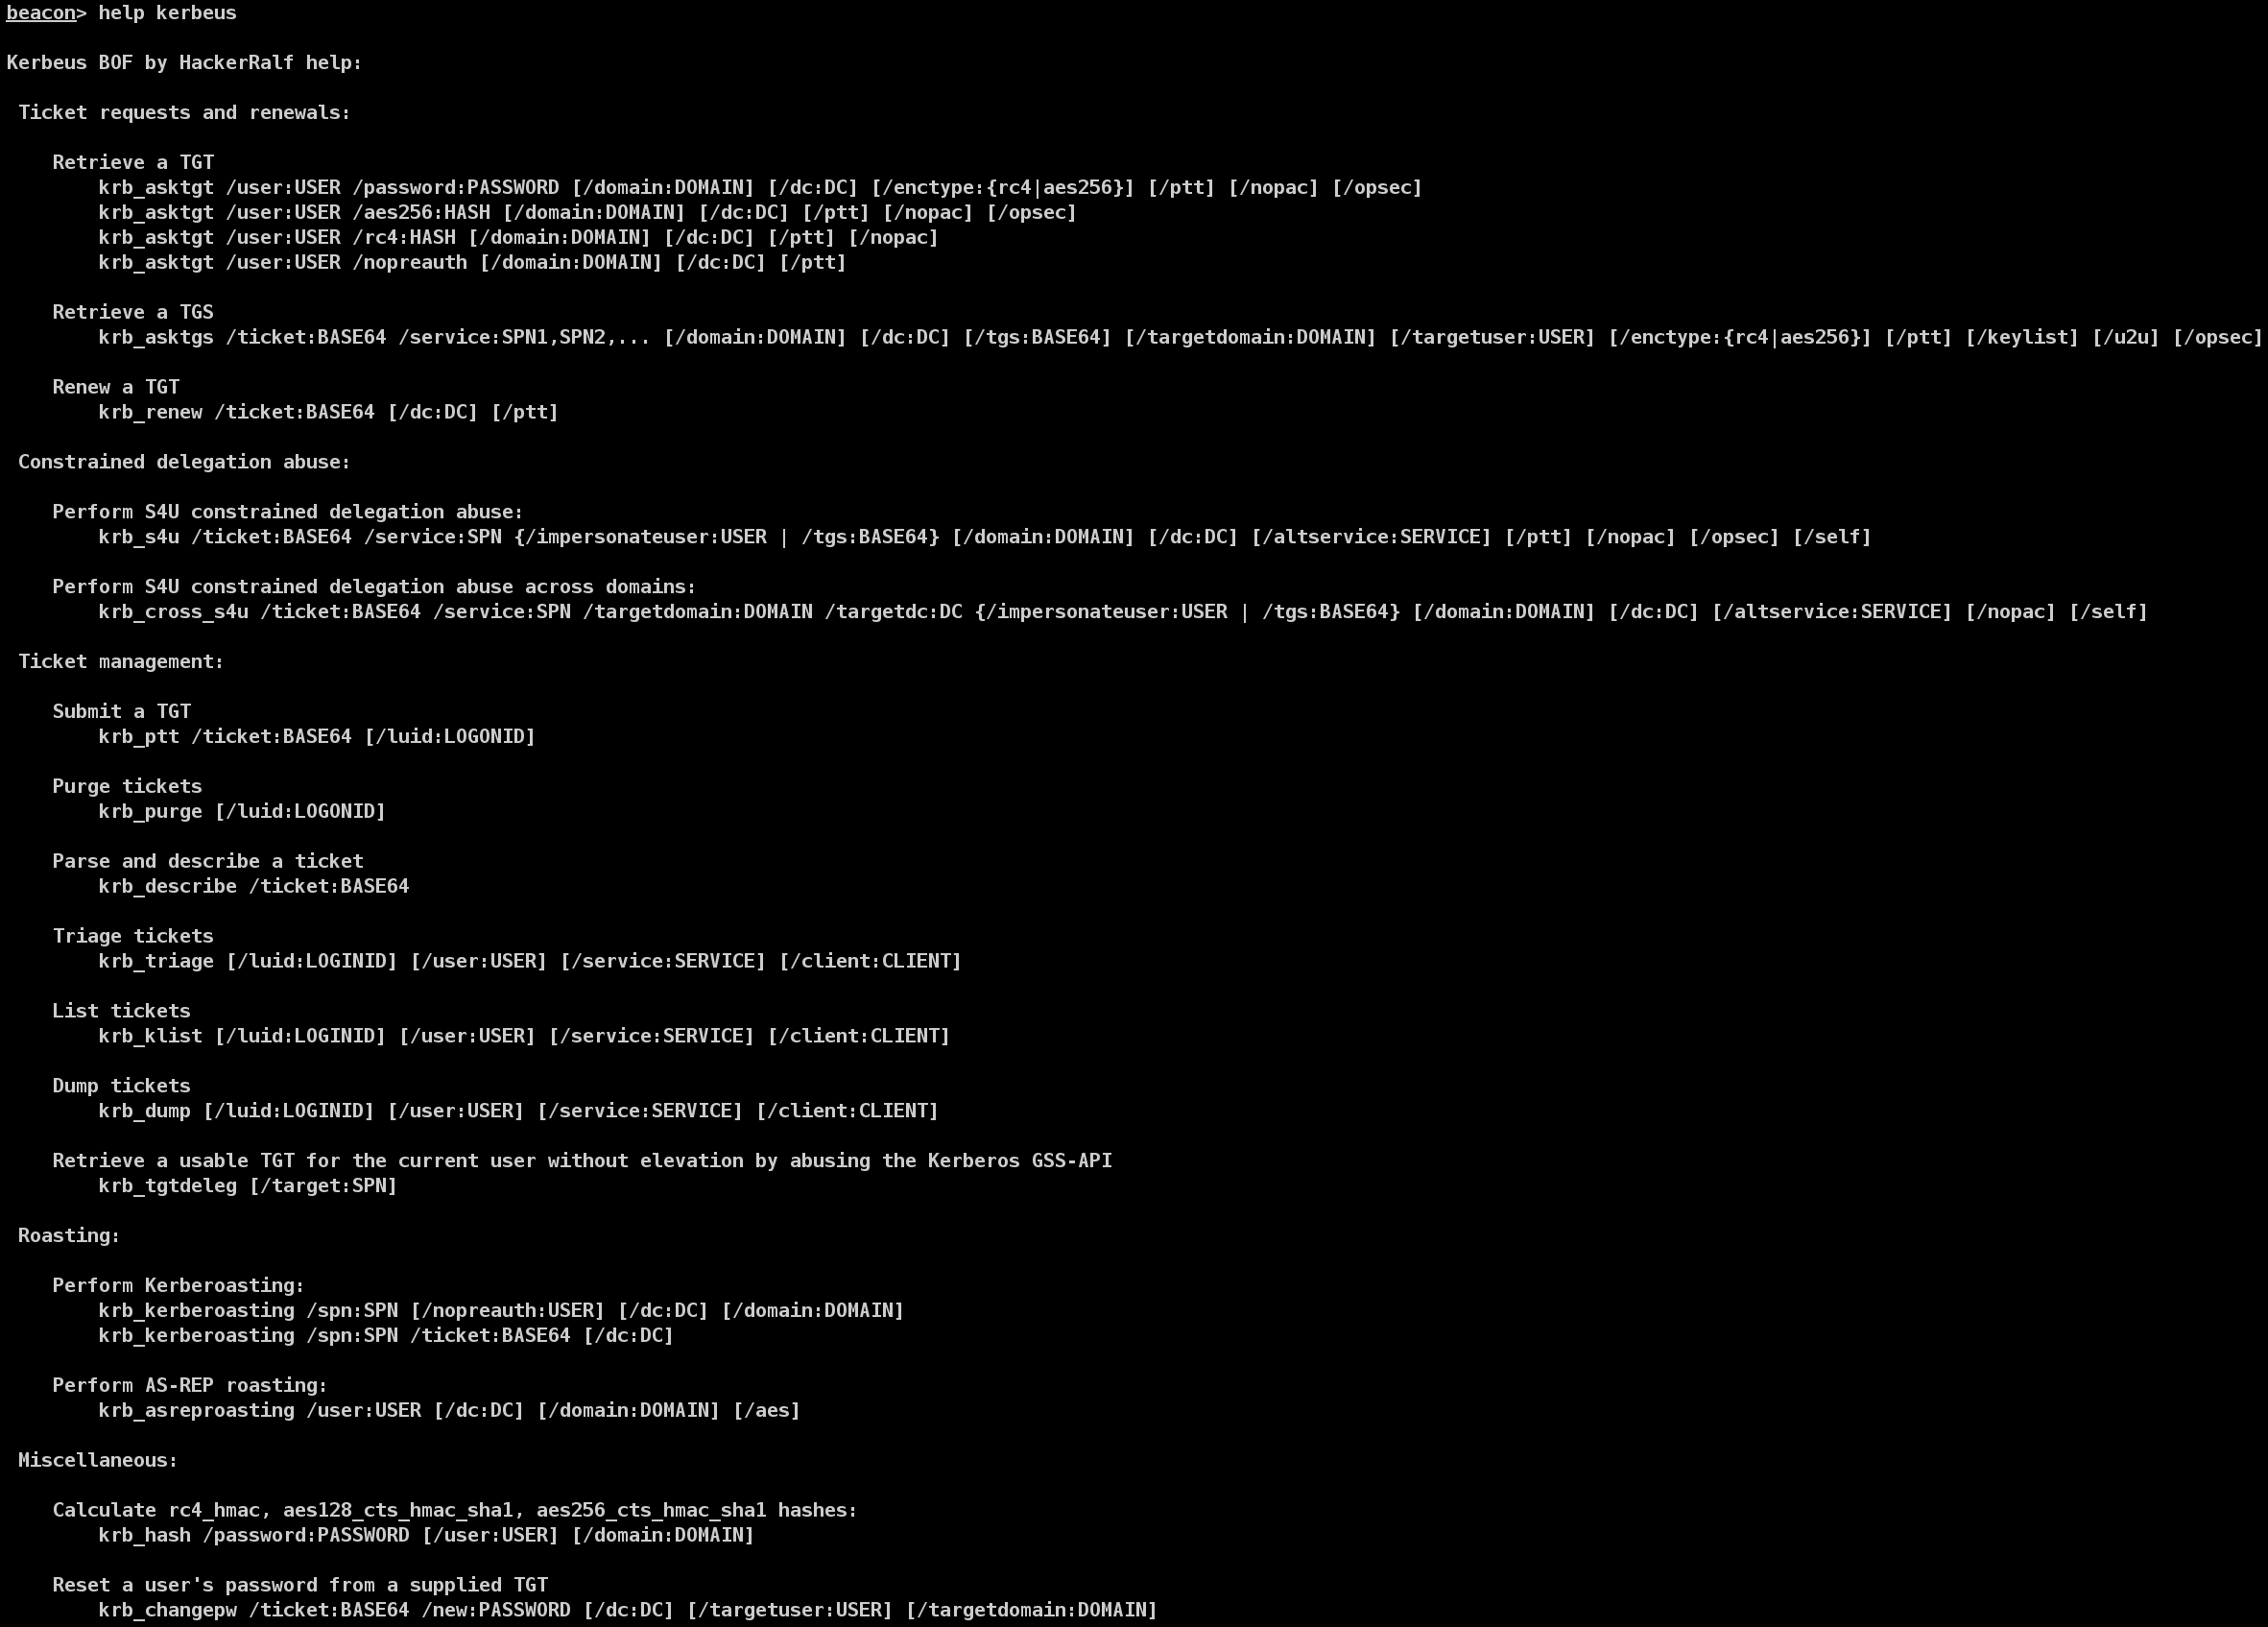 ralfhacker/kerbeus-bof
BOF para abuso de Kerberos (uma implementação de algumas características importantes do Rubeus).
 safebreach-labs/poolparty
Um conjunto de técnicas de injeção de processo totalmente indetectáveis que abusam dos Thread Pools do Windows.
 the-viper-one/psmapexec
Domine o Active Directory com PowerShell.
 redsiege/graphstrike
Beaconing HTTPS do Cobalt Strike sobre a API Microsoft Graph
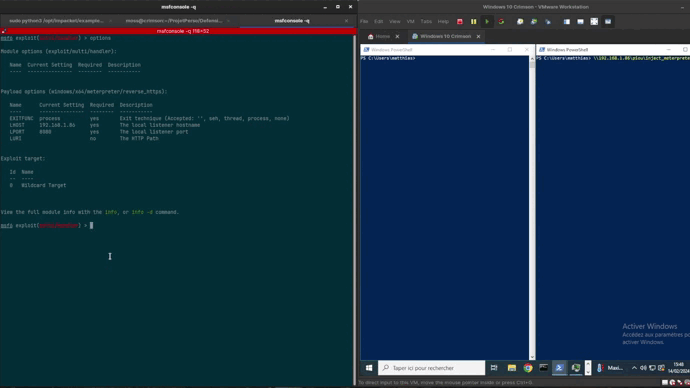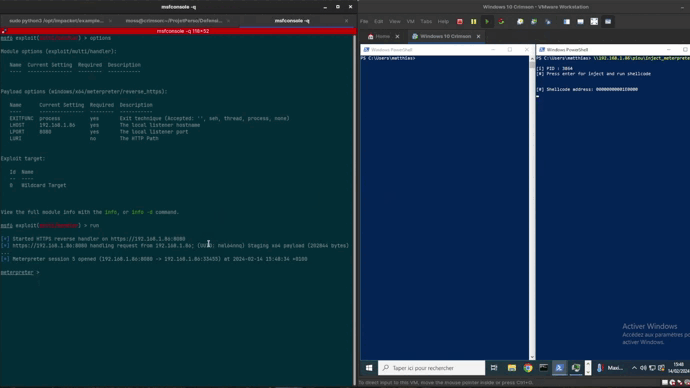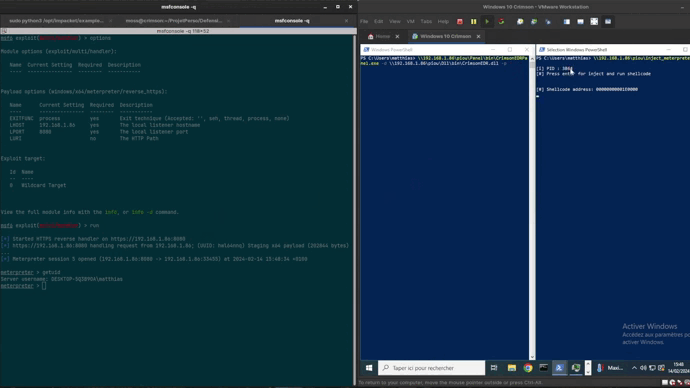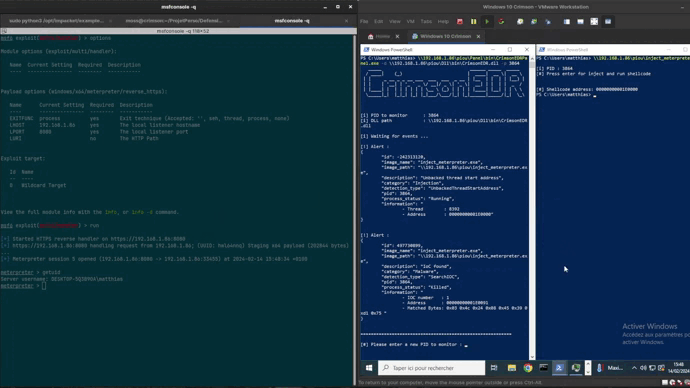 helixo32/crimsonedr
Simular o comportamento de AV/EDR para treinamento de desenvolvimento de malware.
 slowerzs/thievingfox
Kit de ferramentas de pós-exploração para coleta de credenciais que injeta em gerenciadores de senhas e utilitários do Windows para capturar…
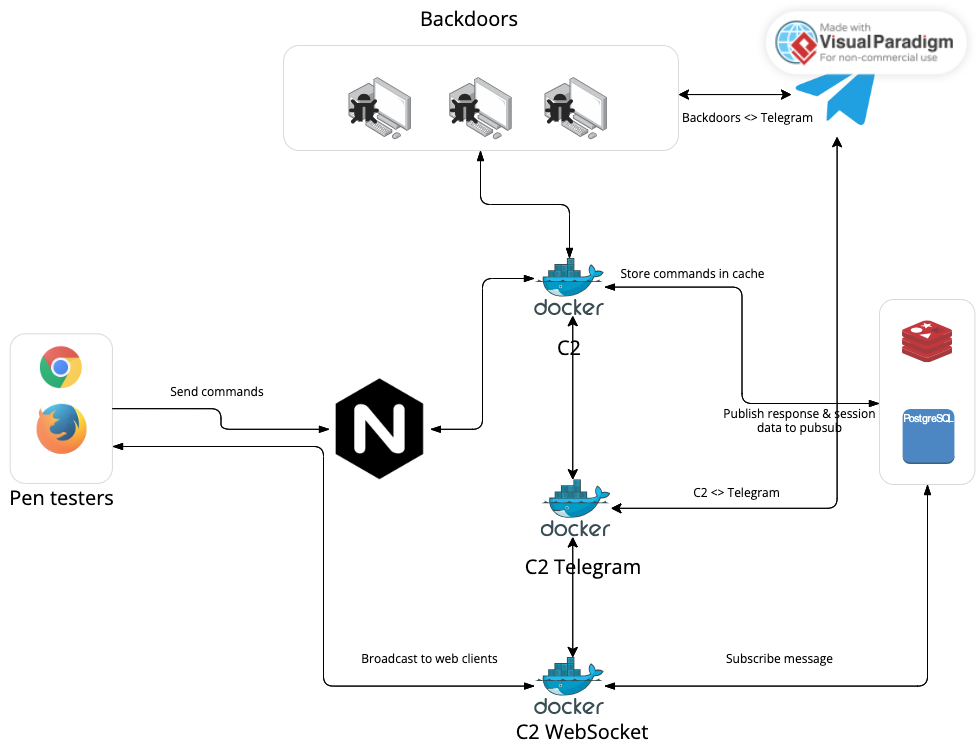 govindasamyarun/c2-cloud
O C2 Cloud é uma estrutura robusta de C2 baseada na web, projetada para simplificar a vida dos testadores de penetração. Permite acesso fácil a…
 wangyihang/platypus
:hammer: Um gerenciador de máquinas moderno e multiplataforma
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY e bypass de AV, AMSI patched
 mvelazc0/badzure
BadZure automatiza a implantação de locatários do Entra ID e assinaturas do Azure intencionalmente mal configurados, preenchendo-os com diversas…
 jfjallid/go-secdump
Ferramenta para despejar remotamente segredos do registro do Windows.
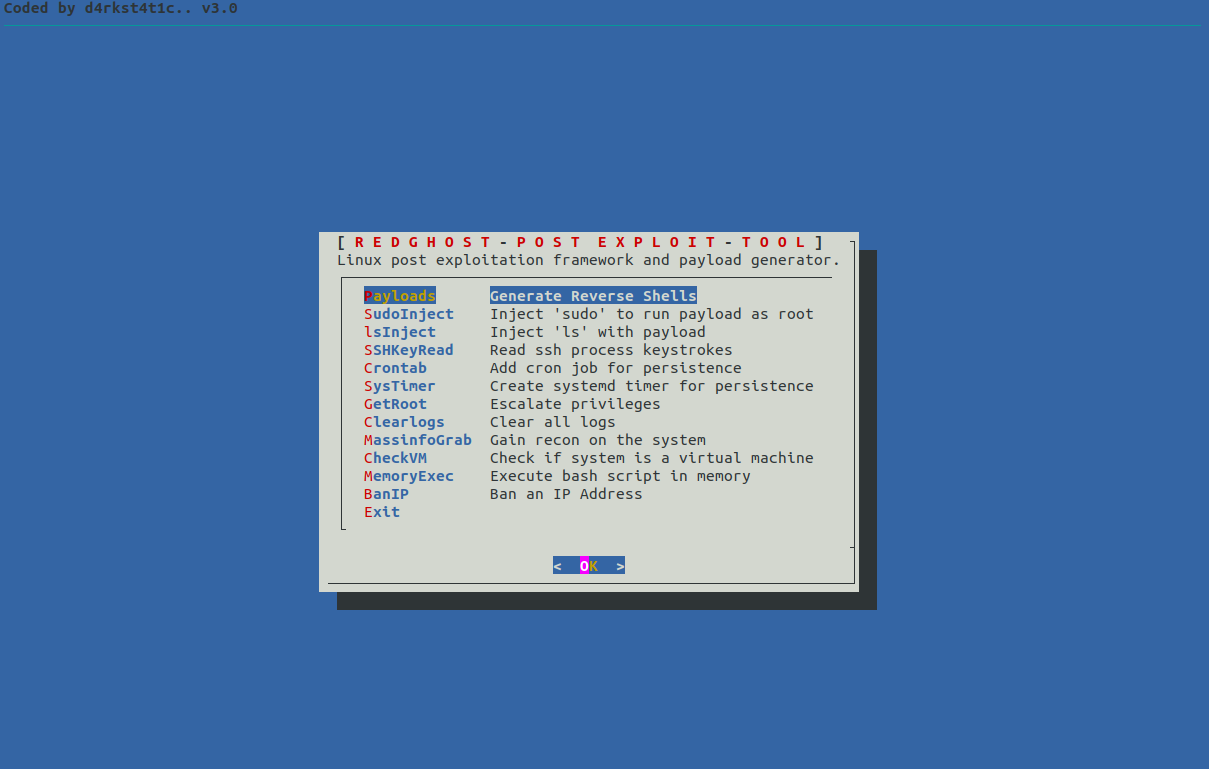 d4rk007/redghost
Estrutura de pós-exploração Linux escrita em bash projetada para auxiliar equipes vermelhas em persistência, reconhecimento, escalonamento de…
 redteamoperations/pivotsuite
Kit de Pivoteamento de Rede
 csalab-id/csaf
Estrutura de Conscientização em Segurança Cibernética (CSAF)
 coalfire-research/slackor
Um implante Golang que usa o Slack como servidor de comando e controle