

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RedGhost — Estrutura de pós-exploração Linux escrita em bash projetada para auxiliar equipes vermelhas em persistência, reconhecimento, escalonamento de privilégios e não deixar rastros. | Kitploit
Ferramentas/GitHubGitHub/d4rk007/redghost
Escalada de PrivilégiosReconhecimentoGeração de PayloadsMecanismos de PersistênciaMovimento LateralPós-ExploraçãoComando e ControleRed Teaming
GitHubd4rk007/redghost

RedGhost

Estrutura de pós-exploração Linux escrita em bash projetada para auxiliar equipes vermelhas em persistência, reconhecimento, escalonamento de privilégios e não deixar rastros.

542108124há 5 anosRevisado pelo Kitploit
Compartilhar
Ver Repositório

RedGhost

Framework de pós-exploração Linux projetado para ajudar equipes vermelhas em persistência, reconhecimento, escalonamento de privilégios e não deixar rastros. image
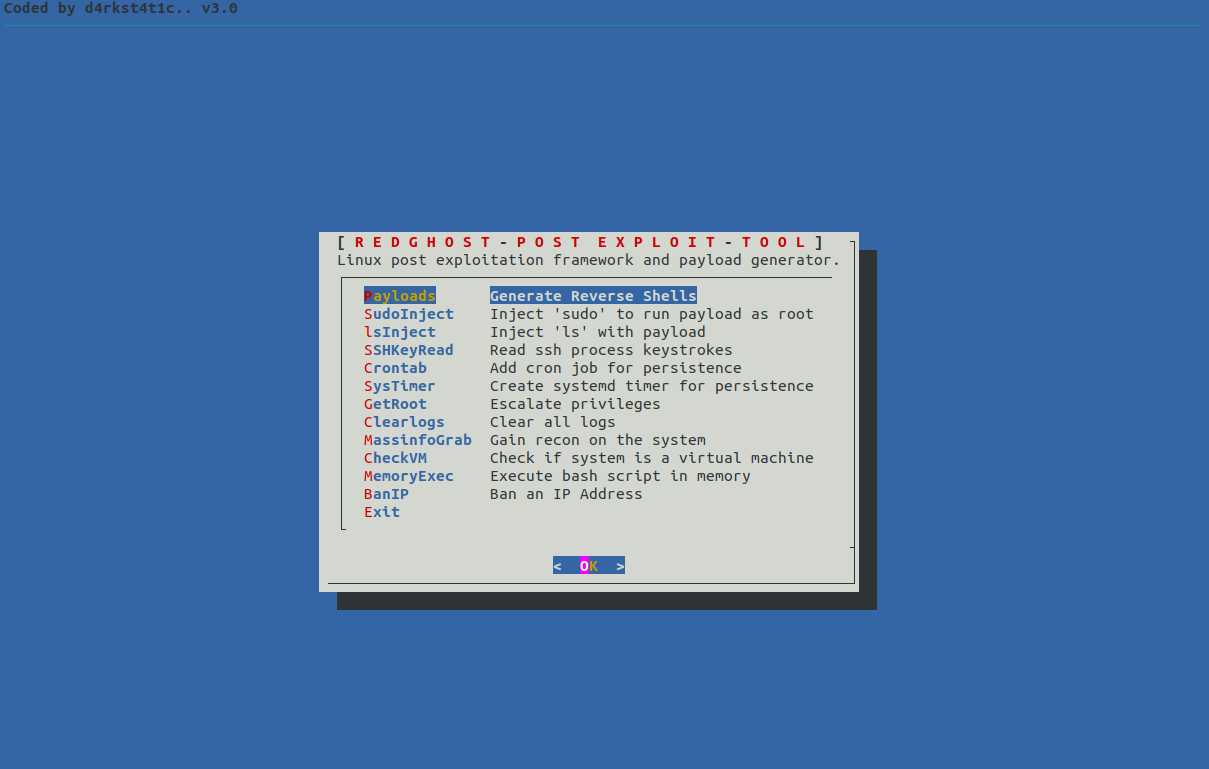
  • Payloads

Função para gerar várias shells reversas codificadas em netcat, bash, python, php, ruby, perl

  • SudoInject

Função para injetar o comando sudo com uma função wrapper para executar uma shell reversa root toda vez que "sudo" for executado para escalonamento de privilégios

  • lsInject

Função para injetar o comando "ls" com uma função wrapper para executar payload toda vez que "ls" for executado para persistência

  • SSHKeyInject

Função para registrar as teclas pressionadas de um processo ssh usando strace

  • Crontab

Função para criar um cron job que baixa payload de um servidor remoto e executa o payload a cada minuto para persistência

  • SysTimer

Função para criar um timer systemd que baixa e executa payload a cada 30 segundos para persistência.

  • GetRoot

Função para tentar vários métodos de escalonamento de privilégios

  • Clearlogs

Função para limpar logs e dificultar a investigação forense

  • MassInfoGrab

Função para obter informações em massa/reconhecimento do sistema

  • CheckVM

Função para verificar se o sistema é uma máquina virtual

  • MemoryExec

Função para executar script bash remoto na memória

  • BanIp

Função para banir IP usando iptables

Instalação

comando único para instalar o RedGhost:

wget https://raw.githubusercontent.com/d4rk007/RedGhost/master/redghost.sh; chmod +x redghost.sh; ./redghost.sh

Comando único para instalar pré-requisitos e o RedGhost:

wget https://raw.githubusercontent.com/d4rk007/RedGhost/master/redghost.sh; chmod +x redghost.sh; apt-get install dialog; apt-get install gcc; apt-get install iptables; apt-get install strace; ./redghost.sh

Dependências

dialog, gcc, iptables, strace

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






