gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…

Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…

Ferramenta de reconhecimento de endpoints NTLM não autenticado que decodifica desafios Type-2 em HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e RDP…

Enumerar contas de usuário e métodos de autenticação registrados por meio do portal de Redefinição de Senha por Autoatendimento (SSPR) da Microsoft

Ferramenta de pesquisa que escaneia serviços SSH em busca de bypass de autenticação, vazamentos de timing, chaves fracas e exposições pós-sessão, com…

Extrai o hash NetNTLMv2 do usuário atual por meio de proxy de autenticação HTTP, evitando chamadas diretas à SSPI; a v2 delega a autenticação ao…

Um kit de ferramentas Python educacional para testes de penetração autorizados: scanner de portas com threads, enumeração de subdomínios e…

Orquestrador autorizado de reconhecimento e triagem para o setor educacional (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, vazamento de…

Análise de engenharia reversa do DarkTortilla RAT, um malware sofisticado que rouba dados de cartões de crédito, descriptografa senhas de navegadores…

Ferramenta de força bruta de login CSRF projetada especificamente para operações de red team, com atualização dinâmica de tokens CSRF, concorrência…

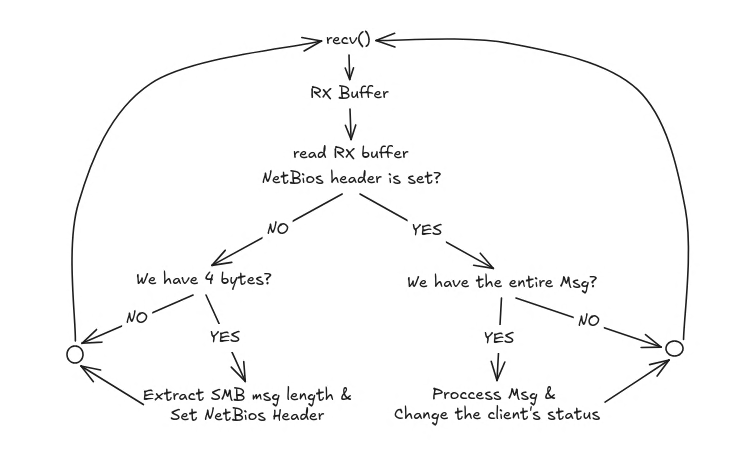
Servidor SMB1 para intercepção de hashes NTLMv2, escrito em C.

Sua companheira para câmeras ONVIF e RTSP para descobrir e hackear câmeras de segurança do mundo real 🎥

Estrutura para Uso de Frequência Não Convidado

Coleção de scripts ofensivos de red team, incluindo encerramento de processos, bypass de SPF para phishing, password spraying e descriptografia de…

Wrapper plug-and-play do hashcat que quebra hashes de senhas usando ataques de dicionário pré-configurados, baseados em regras, combinadores e de…

Referência do Hashcat para OSCP/testes de penetração: identificação de hashes, sintaxe de cracking para Linux, Windows, arquivos, bancos de dados,…

Ferramenta ofensiva de auditoria 802.11 que automatiza a captura de handshake WPA/WPA2 e PMKID usando ataques de desautenticação, cliente rogue e…

Scanner de vulnerabilidades web escrito em Python3

Uma biblioteca de autenticação de domínio do Windows para testar credenciais