 kyllr-qwen/fufu-sec
Estrutura para Uso de Frequência Não Convidado

fufu-sec (Framework for Uninvited Frequency Usage) é um framework de segurança WiFi de próxima geração para auditoria sem fio pessoal e empresarial. Ele cobre toda a superfície de ataque de redes 802.11 a partir de um único painel no navegador. descoberta de rede, captura de handshake, extração de PMKID, exploração de WPS, pontos de acesso rogue, negação de serviço, quebra de WEP e recuperação de senhas acelerada por GPU, tudo em um só lugar.
Uso autorizado apenas. Teste redes que você possui ou para as quais tem permissão por escrito para auditar.
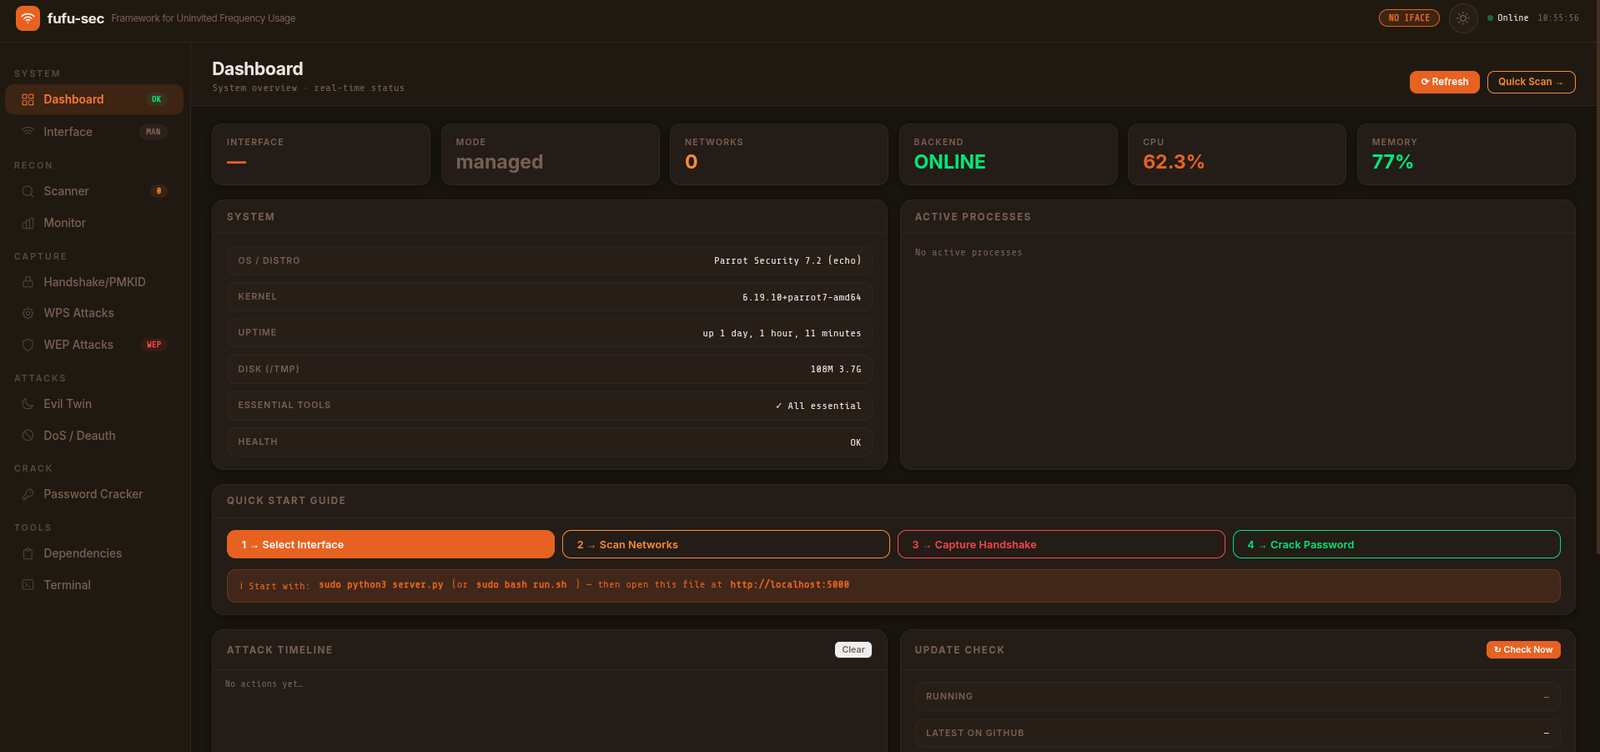
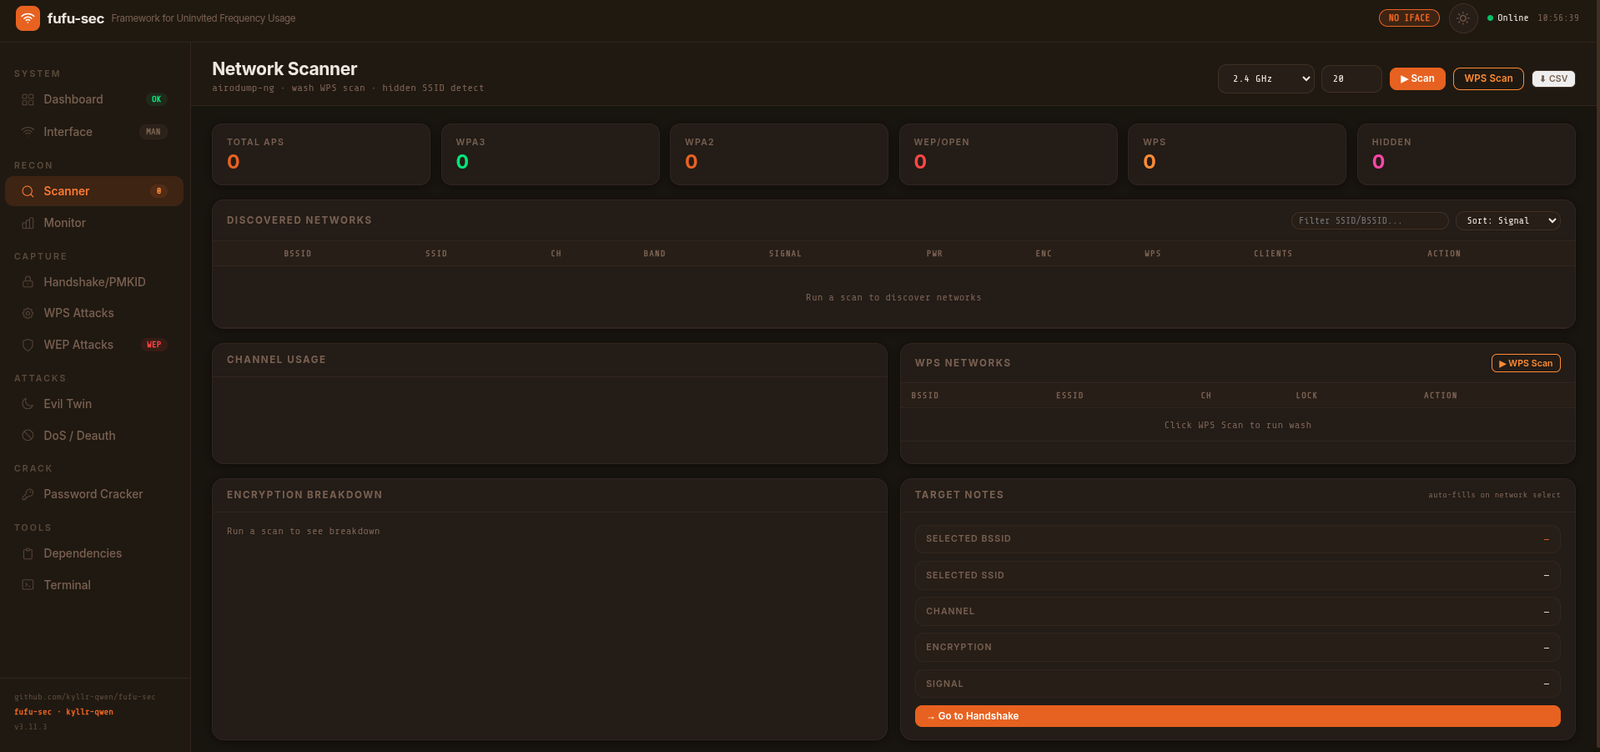
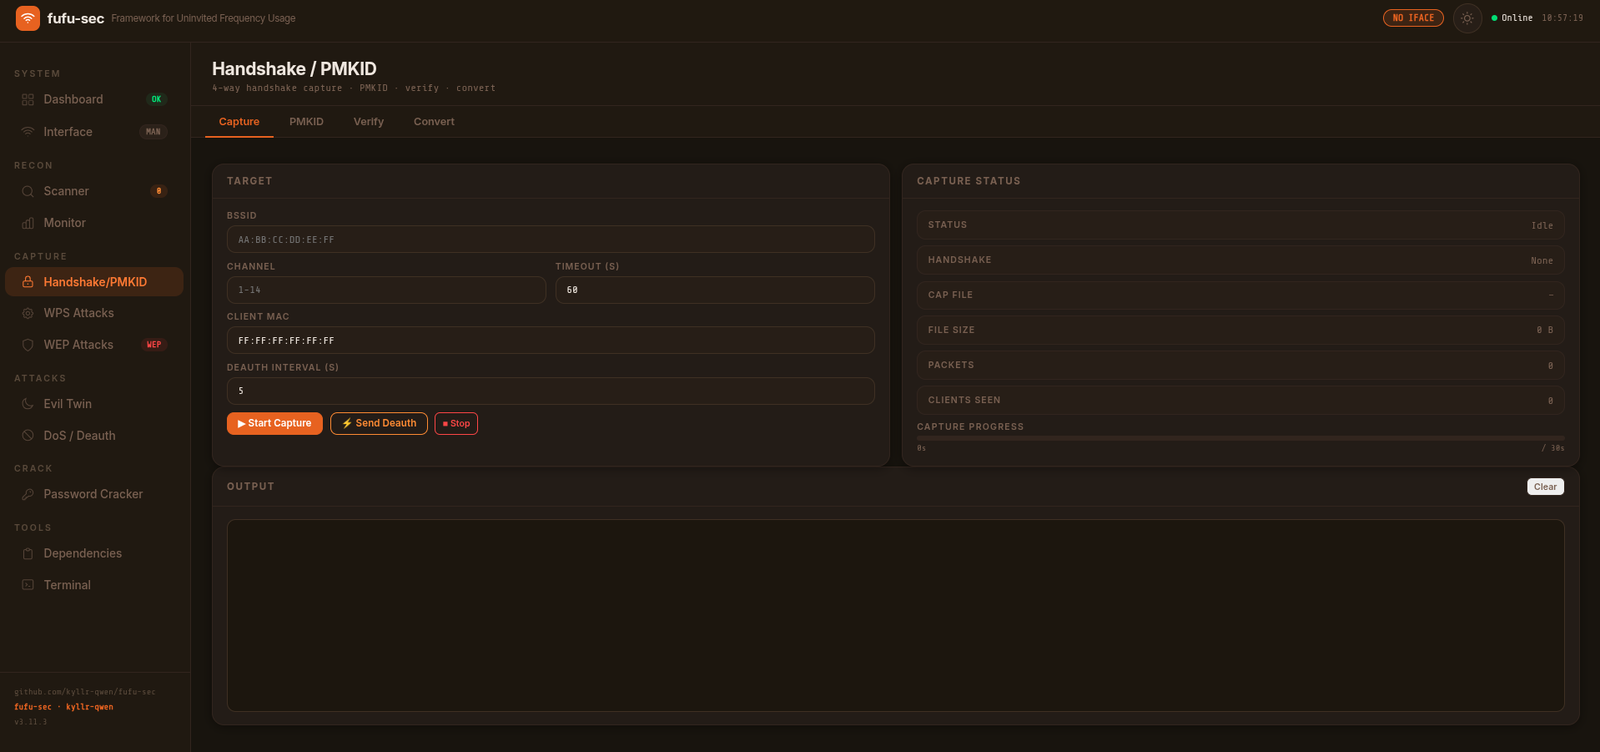
| Módulo | O que faz |
|---|---|
| Interface | Modo monitor, spoofing de MAC, controle de potência TX, teste de injeção, gerenciamento de canais |
| Scanner | Descoberta de rede ao vivo com contagem de clientes, intensidade do sinal, detalhes de criptografia, varredura WPS |
| Captura de Handshake | Captura de handshake WPA2 de 4 vias com deauth em múltiplas camadas (rajada de 12s, estabilização de 3s, repetição) |
| Captura de PMKID | Extração de PMKID com hcxdumptool com filtragem BPF, arquivos de captura nomeados por rede |
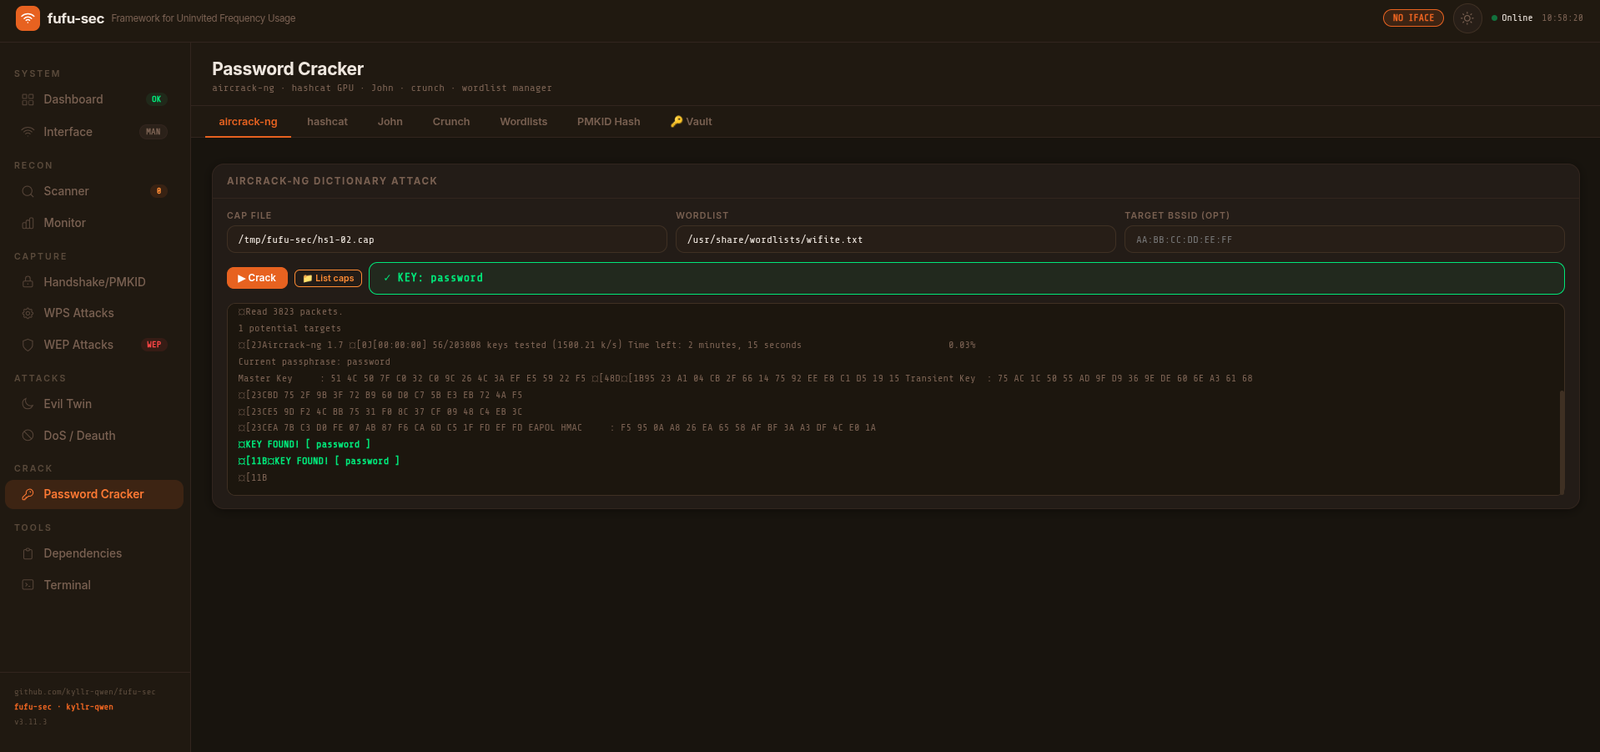
| Quebrador de Senhas | Ataque de dicionário com aircrack-ng, modo GPU 22000 do hashcat, John the Ripper, gerador de wordlist crunch |
| Ataques WPS | Reaver, Bully, Pixie Dust, banco de PINs conhecidos, PIN NULL |
| Evil Twin | AP rogue com hostapd, DHCP/DNS via dnsmasq, portal cativo, coleta de credenciais ao vivo |
| DoS / Deauth | Deauth direcionado com aireplay-ng, flood de beacons com mdk4, deauth amok, DoS de auth, confusão WIDS, Michael TKIP |
| Ataques WEP | Replay ARP, fake auth, fragmentação, chop-chop, Caffe Latte, Hirte, quebra automática com besside-ng |
| Monitor WiFi | Captura de pacotes ao vivo, rastreamento de clientes, detecção automática de handshake, arquivos de captura de múltiplas sessões |
| Terminal | Terminal de comandos no navegador com registro completo de auditoria |
| Dependências | Verificador de ferramentas ao vivo com status de instalação para todos os pacotes necessários e opcionais |
sudo)Adaptadores testados: Alfa AWUS036ACH, AWUS036ACS, AWUS1900, TP-Link TL-WN722N v1.
git clone https://github.com/kyllr-qwen/fufu-sec.git
cd fufu-sec
sudo bash install.sh
O instalador gerencia todas as dependências dentro da pasta do projeto. Para remover o fufu-sec, exclua a pasta.
cd fufu-sec
sudo .venv/bin/python3 server.py
Abra o dashboard.html no seu navegador.
# Porta ou host personalizado
sudo .venv/bin/python3 server.py --port 8080
sudo .venv/bin/python3 server.py --host 0.0.0.0
1. Interface  ->  Ativar Modo Monitor
2. Interface  ->  Testar Injeção
3. Scanner    ->  Iniciar Varredura  ->  clique em Usar no seu alvo
4. Handshake  ->  Iniciar Captura
              ->  Aguarde HANDSHAKE CAPTURADO
5. Cracker    ->  aba aircrack-ng  ->  Iniciar
           ou ->  aba hashcat  ->  Converter  ->  Quebrar (GPU)
1. Interface  ->  Ativar Modo Monitor
2. Handshake  ->  aba PMKID  ->  BSSID + Canal  ->  Capturar PMKID
3. Handshake  ->  aba PMKID  ->  Verificar Captura
4. Cracker    ->  aba Hash PMKID  ->  Quebrar com hashcat
1. Scanner    ->  Varredura WPS  ->  encontre o alvo com WPS habilitado
2. WPS        ->  selecione o ataque (Reaver / Bully / Pixie Dust)
3. WPS        ->  Iniciar Ataque  ->  aguarde o PIN ou PSK
1. Scanner    ->  varra e selecione o AP alvo
2. Evil Twin  ->  configure SSID, canal, portal cativo
3. Evil Twin  ->  Iniciar Ataque  ->  monitore o registro de credenciais
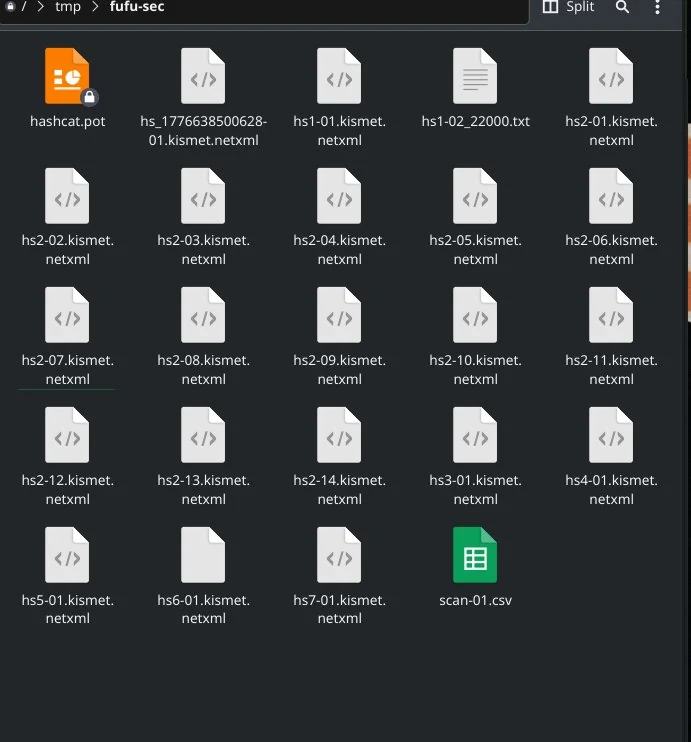
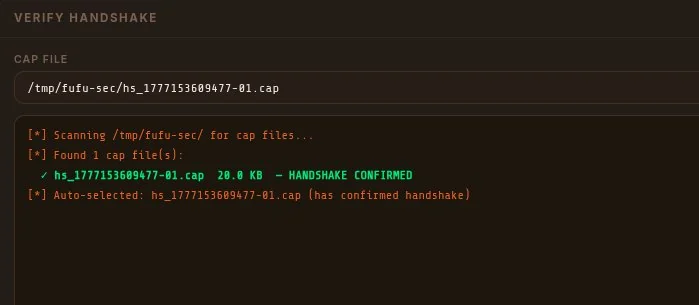
Todos os arquivos de captura ficam em /tmp/fufu-sec/. Cada sessão recebe um nome único baseado em timestamp para que nada seja sobrescrito entre execuções. As abas Monitor WiFi e Handshake listam todos os arquivos capturados com status do handshake, tamanho e ações rápidas.
| Sintoma | Correção |
|---|---|
airodump-ng exited immediately | airmon-ng stop wlan0mon && airmon-ng start wlan0 |
No handshake captured | O AP pode ter PMF ativo. Tente a aba PMKID |
hcxdumptool PACKET_STATISTICS failed | airmon-ng check kill e tente novamente |
Conversion failed: missing radiotap | sudo apt install wireshark-common (fornece editcap) |
hashcat: all hashes in potfile | Senha já quebrada, verifique o banner de chave |
Password not in wordlist | hashcat -m 22000 -r /usr/share/hashcat/rules/best64.rule hash.txt rockyou.txt |
hashcat: no OpenCL devices | sudo apt install ocl-icd-opencl-dev pocl-opencl-icd |
rockyou.txt not found | sudo gunzip /usr/share/wordlists/rockyou.txt.gz |
por kyllr-qwen · fufu-sec v3.11.3
