

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Rede — Ferramentas — Página 4 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
133 resultados
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES: Security Onion — Análise Rápida e Containerizada de Ameaças, Mal e Suspeito!
packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
571
há 14 dias
dfir-malware-investigation preview

dfir-malware-investigation

GitHubsuyash-r-k/dfir-malware-investigation

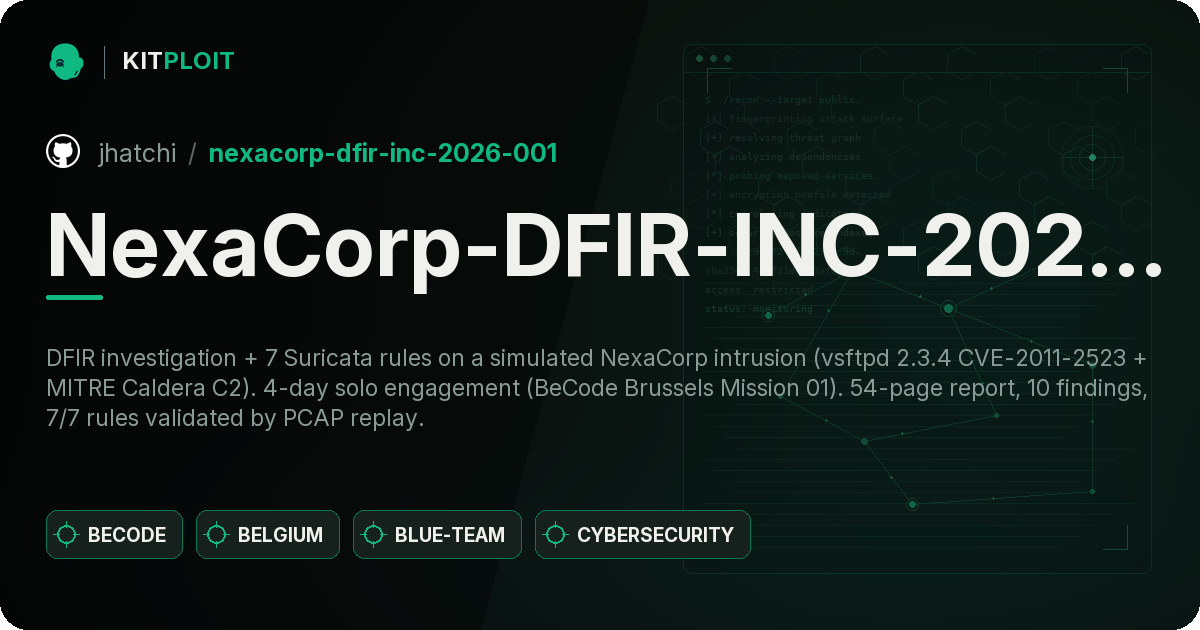
Spring4Shell (CVE-2022-22965) laboratório DFIR com simulação de exploit, WAF em Python, detecção baseada em IOC e análise de PCAP.
ioc-managementmemory-forensicsvulnerability-analysis+9
há 8 meses
NexaCorp-DFIR-INC-2026-001 preview

NexaCorp-DFIR-INC-2026-001

GitHubjhatchi/nexacorp-dfir-inc-2026-001

Investigação DFIR + 7 regras Suricata em uma intrusão simulada da NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engajamento solo de 4…

vulnerability-analysisnetwork-forensicsdigital-forensics+6
há 3 meses
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

Ferramenta de Análise de Rede

packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4khá 4 anos
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

Analisador de pacotes baseado em eBPF que captura tráfego de rede com anotação automática de metadados de processos, contêineres e pods Kubernetes,…

packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3khá 13 dias
tcpdump preview

tcpdump

GitHubthe-tcpdump-group/tcpdump

o dissecador de rede TCPdump

packet-sniffing-analysisnetwork-mappingvulnerability-analysis+5
3.2khá 2 dias
Malcolm preview

Malcolm

GitHubcisagov/malcolm

Suíte containerizada de análise de tráfego de rede que ingere PCAP, logs do Zeek e alertas do Suricata para normalização, enriquecimento e correlação…


packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5khá 8 dias
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Repositório de código oficial do Wireshark. Você pode ajudar a manter os lançamentos doando em https://wiresharkfoundation.org/donate/.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6khá 4h 54m
syd preview

syd

GitHubsydsec/syd

Assistente de Segurança de IA Offline para Pentesting em Redes Isoladas

osintmemory-forensicsvulnerability-analysis+8
86há 6 meses
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Kit de resposta a incidentes baseado em PowerShell que coleta mais de 25 artefatos forenses (processos, conexões de rede, registro, histórico do…
disk-forensicsioc-managementmemory-forensics+6
807há 4 meses
security checks preview

security checks

GitLababdom.seada/security-checks

verificações de segurança do Linux
defensive-toolsmemory-forensicsvulnerability-analysis+8
há 6 meses
XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant preview

XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant

GitHubblackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant

CVE-2017-0199 XLS --> HTA --> VBS --> ESTEGANOGRAFIA --> MALWARE DO TIPO DBATLOADER/GULOADER

exploitationnetwork-forensicssteganography+4
há 7 meses
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

Análise de uma rede c2 de beamers chineses - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
18há 17 dias
StegoForge preview

StegoForge

GitHubnour833/stegoforge

O kit definitivo de esteganografia e perícia digital. Oculte e extraia dados em imagens, áudio, vídeo, documentos e pacotes de rede, ou execute 11…
encryption-decryption-toolsmemory-forensicsnetwork-forensics+8
575há 5 meses
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

Estudo educacional de engenharia reversa de um jogo Android Unity/IL2CPP. Documenta decodificação de protocolo de gateway, análise de SDK nativo de…

android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
31há 6 meses
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

Um servidor MCP canivete suíço para analisar arquivos PCAP

packet-sniffing-analysisreconnaissancenetwork-forensics+6
73há 5 meses
shadow-fleet-tracker-light preview

shadow-fleet-tracker-light

GitHubformerlab/shadow-fleet-tracker-light

Rastreador open source de frota fantasma do Mar Báltico. Mais de 1200 embarcações, AIS ao vivo, alertas de proximidade de cabos. Sem nuvem, sem…

osintreconnaissancenetwork-mapping+9
42há 5 meses
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

Análise de Linha do Tempo DFIR para macOS — visualizador baseado em SQLite para arquivos CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J com AI Artifacts, AI…

disk-forensicsioc-managementmemory-forensics+7
304há 1 mês
Anterior1…345…8Próximo