O kit definitivo de esteganografia e perícia digital. Oculte e extraia dados em imagens, áudio, vídeo, documentos e pacotes de rede, ou execute 11 mecanismos avançados de detecção para descobrir cargas ocultas.
Oculte dados criptografados em imagens, áudio, vídeo, documentos e executáveis.
Encontre-os novamente, ou encontre o que outra pessoa escondeu.




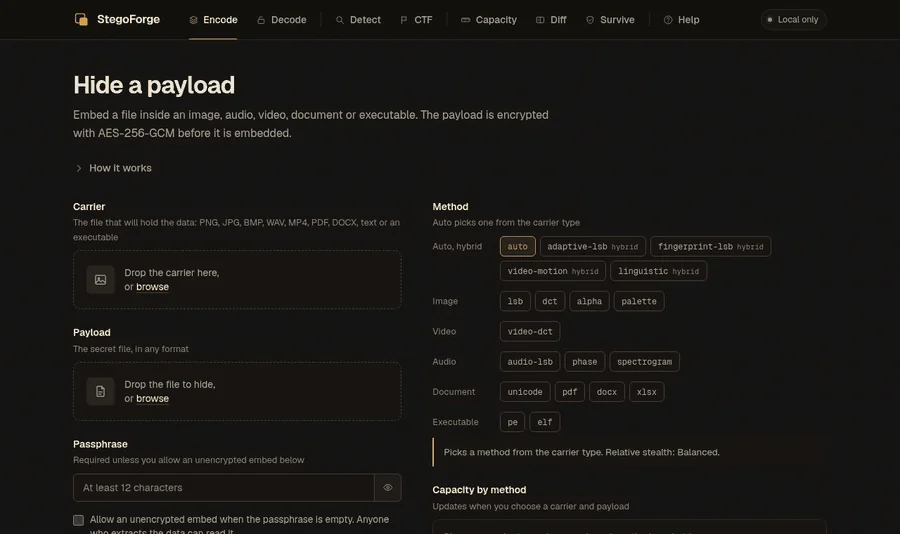
Uma gravação real da interface web local (stegoforge web): ocultar um arquivo, extraí-lo, executar os detectores.
docs/DETECTOR-EVAL.md).--offline desliga a rede completamente; o StegoForge nunca baixa um executável ou um modelo.--json; os erros vão para stderr com códigos estáveis, então o stdout permanece limpo para pipes.| Você está em | Faça isto |
|---|---|
| Qualquer SO, Python 3.10+ | pipx install stegoforge (adicione a interface no navegador com pipx install "stegoforge[web]") |
| Debian, Ubuntu, Kali | Baixe o .deb em Releases, depois sudo apt install ./stegoforge_*_all.deb (usa as bibliotecas Python do seu sistema e instala uma man page) |
| Sem Python, apenas um binário | Baixe stegoforge-linux-x86_64, stegoforge-macos-arm64 ou stegoforge-windows-x86_64.exe em Releases |
| Docker | docker build -t stegoforge . e depois docker run -p 5000:5000 stegoforge (a interface é protegida por token; o token está em docker logs) |
| A partir do código-fonte | git clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]" |
Depois verifique a instalação:
$ stegoforge doctor
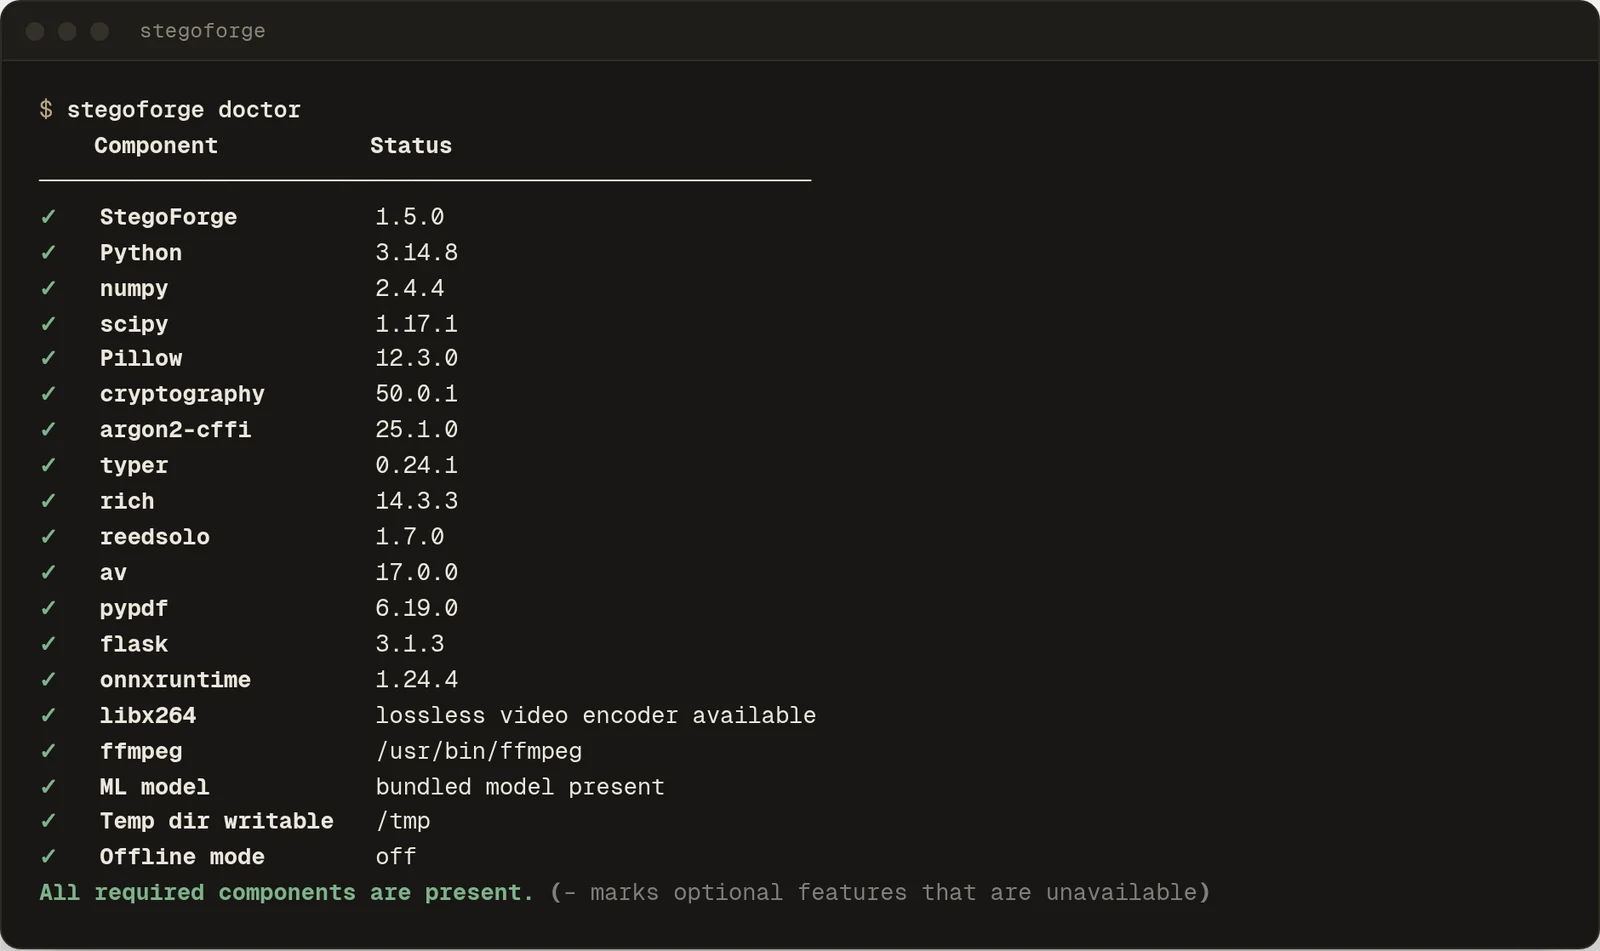
doctor lista o que esta máquina pode e não pode fazer (suporte a vídeo, FFmpeg para MP3/FLAC/OGG, o modelo de ML incluído) e nunca acede à rede.
Python 3.10: funciona, mas as correções do descodificador de imagens do Pillow (24 avisos na 12.3.0, corrigidos na 13.0.0) requerem Python 3.11 ou superior. Utilize Python 3.11+ quando analisar ficheiros em que não confia.
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000
Um payload não criptografado (
--allow-plaintext) é recusado a menos que você o solicite. Isso é intencional: sem uma chave, os bytes incorporados são legíveis por qualquer pessoa que os extraia, e a cena CTF na gravação acima mostra como isso acontece facilmente.
Execute stegoforge sem argumentos para abrir um menu guiado (ele abre com a tela de boot acima). STEGOFORGE_FAST_UI=1 pula a animação para inicializações instantâneas, e STEGOFORGE_UI_STAGE_DELAY=0.4 ajusta seu ritmo.