
MetadataPlus
 nccgroup/metadataplus
Uma ferramenta que usa localizações inovadoras para extrair metadados de documentos do Office.
osintforensicsinformation-gathering+1
64há 3 anos
nccgroup/metadataplusUma ferramenta que usa localizações inovadoras para extrair metadados de documentos do Office.
 nccgroup/mortimer
Uma coleção de scripts para processar dados e inteligência do tipo forense de rede, principalmente em um banco de dados postgres.
 nccgroup/windowspatchdetector
Detector experimental de patch de seção .text do Windows
 nccgroup/windowsfirewallhookdriverenumeration
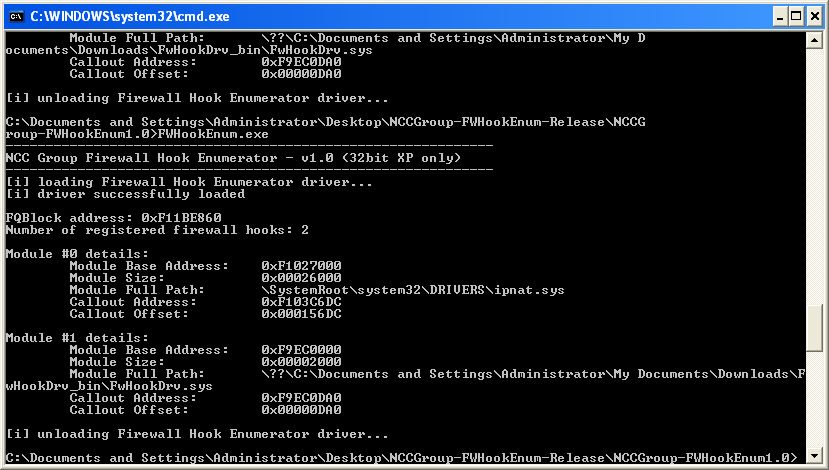
Ferramentas para enumerar drivers de hook do Firewall do Windows no Windows 2000, XP e 2003
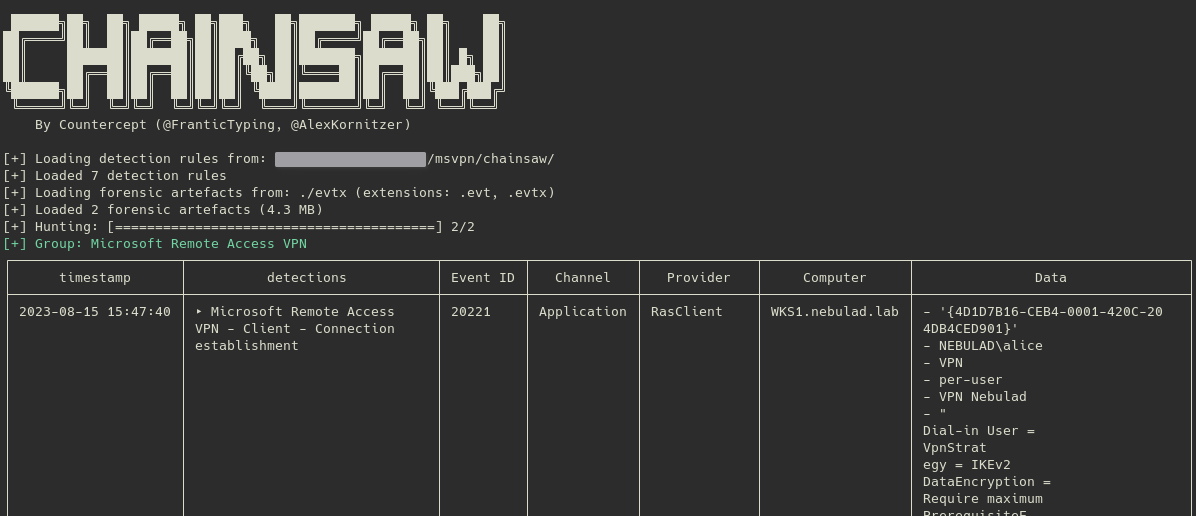 synacktiv/forensic-msvpn
Este repositório contém artefatos do Velociraptor e regras do Chainsaw para ajudar a detectar atividade de VPN de Acesso Remoto da Microsoft.
 dump-guy/malware-analysis-and-reverse-engineering
Algumas das minhas análises de malware e engenharia reversa publicamente disponíveis.
 fuzzysecurity/powershell-suite
Minhas reflexões com PowerShell
 synacktiv/synacktiv-rules
Repositório público de regras Sigma e YARA criadas pela Synacktiv
 synacktiv/veeam-velociraptor
Pacote de artefatos Velociraptor de prova de conceito para demonstrar um pipeline forense remoto da Veeam.
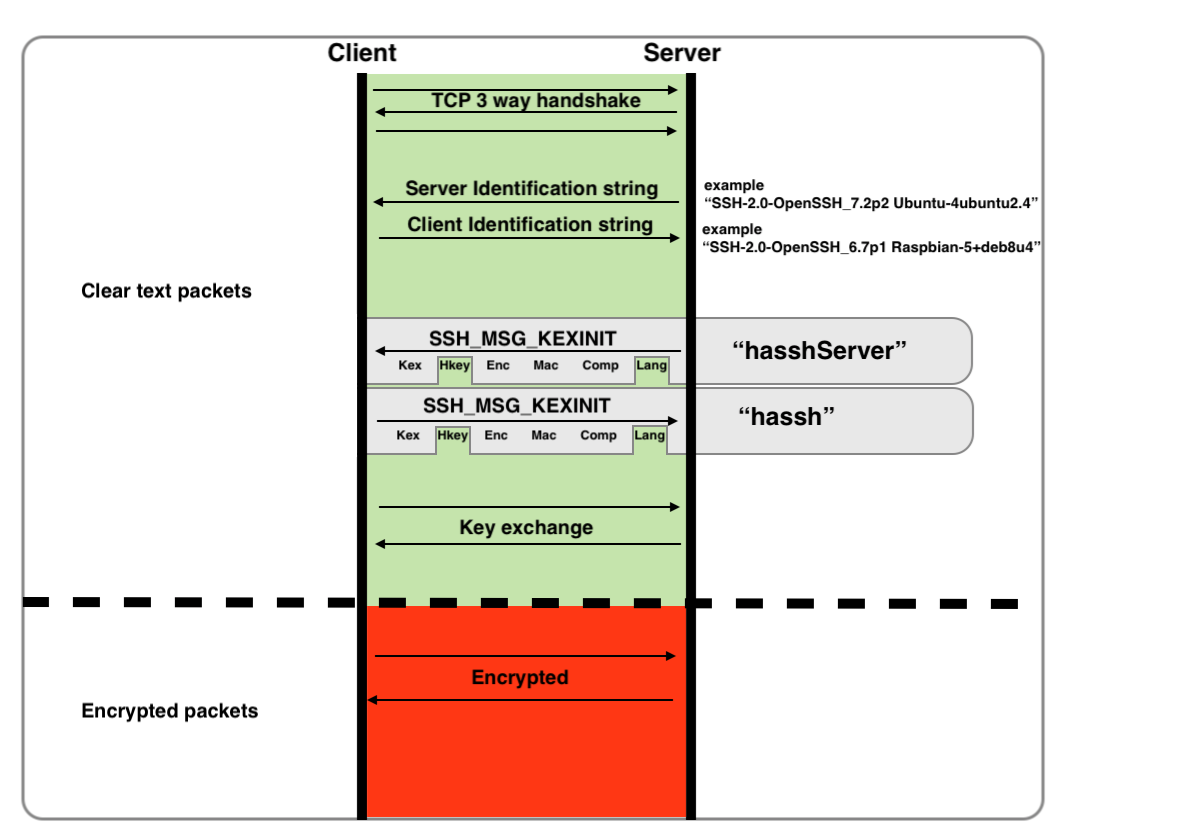
 corelight/zeek-spicy-stun
Um analisador de protocolo STUN para Zeek baseado em Spicy.
 corelight/zeek-xor-exe-plugin
Plugin Zeek para detectar e descriptografar EXEs criptografados com XOR
 libyal/libfwsi
Biblioteca para acessar o formato Windows Shell Item
 bytespulse-oe/wp2shell-hestia-scanner
Leitor de segurança WordPress somente leitura para servidores HestiaCP. Detecta indicadores de comprometimento wp2shell (CVE-2026-63030 /…
 bcoles/rootkit-signal-hunter
Detecta rootkits Linux que usam sinais para elevar privilégios de processos.
 lethal-forensics/macos-collector
macos-collector - Coleta automatizada de artefatos forenses do macOS para DFIR
 cristianzsh/amcache-evilhunter
Analise e interprete um hive do registro Amcache.hve do Windows, integração com VirusTotal.
 ncsc-nl/citrix-2025
Ferramenta de forense digital e resposta a incidentes que utiliza regras YARA para verificar core dumps do Citrix NetScaler, imagens de disco e hosts…