
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/bcoles/rootkit-signal-hunter
Ferramentas DefensivasEscalada de PrivilégiosAnálise Dinâmica (Sandboxing)Análise de VulnerabilidadesAnálise ForenseAnálise de Malware
GitHubbcoles/rootkit-signal-hunter

rootkit-signal-hunter

Detecta rootkits Linux que usam sinais para elevar privilégios de processos.

Ver Repositório
351há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Rootkit Signal Hunter

Build Status Release License: MIT

Rootkit Signal Hunter

Detecta rootkits Linux que usam sinais para elevar privilégios de processos.


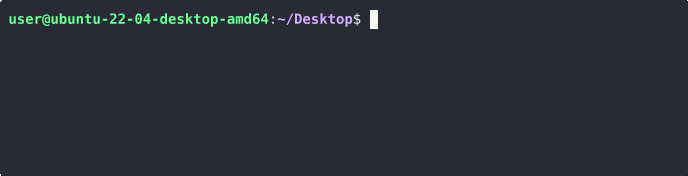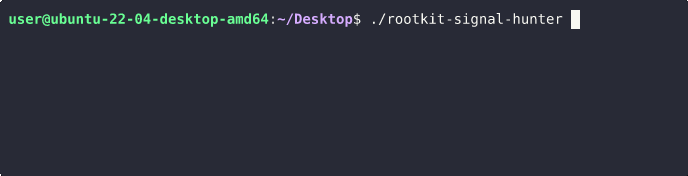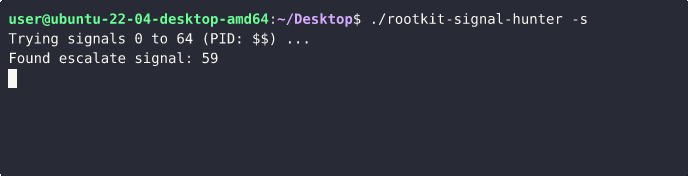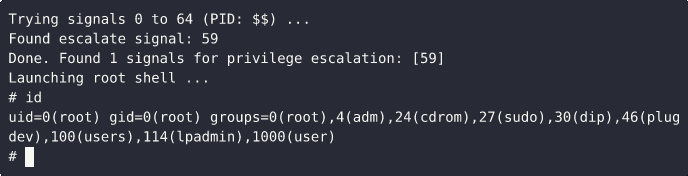
Alguns rootkits instalam manipuladores de sinais que escutam sinais específicos para elevar privilégios. Esta ferramenta pode identificar esses rootkits enviando sinais e observando a troca de UID para root. Opcionalmente, inicia um shell root.
Rootkit Signal Hunter

Testado com:

  • Singularity 5b6c4b6 (2025-10-19) no Ubuntu 24.04 kernel 6.8.0-31-generic (x64)
  • Diamorphine 2337293 (2023-09-20) no Ubuntu 22.04 kernel 5.19.0-38-generic (x64)
  • Codeine 9644336 (2025-09-02) no Ubuntu 22.04 kernel 5.19.0-38-generic (x64)
  • KoviD 9b67e46 (2025-10-14) no Ubuntu 24.04 kernel 6.8.0-31-generic (x64)
    • (a detecção bem-sucedida exige conhecimento do PID de destino fixo 666)

Instalação

Você pode baixar os binários pré-compilados mais recentes na página de Releases; ou compilar a versão pré-lançamento mais recente a partir do código-fonte:

git clone https://github.com/bcoles/rootkit-signal-hunter && \
cd rootkit-signal-hunter && \
cargo build --release

Uso

rootkit-signal-hunter -- [OPÇÕES]

Opções

  • --min <MIN>: Número mínimo de sinal (padrão: 0)
  • --max <MAX>: Número máximo de sinal (padrão: 64)
  • -s, --shell: Inicia um shell root (se detectado)
  • -t, --threads: Número de threads de trabalho (padrão: 16)
  • -p, --pid: ID do processo para o qual enviar sinais (padrão: $$)
  • -v, --verbose: Ativa saída detalhada

[!NOTE] A implementação de --pid usa $$ para representar o ID do processo de um processo recém-criado. Isso falhará em shells não compatíveis com POSIX, como o Fish.

Exemplo

Rootkits como Singularity e Diamorphine permitem escalonamento de privilégios usando qualquer ID de processo e podem ser trivialmente detectados com as opções padrão (-s inicia um shell root):

rootkit-signal-hunter -s

Rootkits como KoviD exigem que um ID de processo específico seja fornecido com a flag -p / --pid:

rootkit-signal-hunter -s --pid 666

[!NOTE] Isto arrisca encerrar o processo legítimo com o ID 666 (se o usuário atual tiver a permissão necessária).

Licença

Este projeto está licenciado sob a Licença MIT. Consulte o arquivo LICENSE para obter detalhes.

Agradecimentos

Menção especial para David Reguera Garcia (Dreg), que implementou detecção semelhante baseada em sinais como parte do lsrootkit.

Copyright

Copyright © 2025, bcoles

Baixar ferramenta






