

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
horus — Uma ferramenta de OSINT / perícia digital construída em Python | Kitploit

Ferramentas/GitHubGitHub/6abd/horus
OSINT (Inteligência de Fontes Abertas)Ferramentas de Criptografia/DescriptografiaAnálise ForenseColeta de InformaçõesEsteganografiaForensia Digital
GitHub6abd/horus

horus

Uma ferramenta de OSINT / perícia digital construída em Python
Ver Repositório
6457374há 3 mesesRevisado pelo Kitploit
Compartilhar
Site

Projeto | Horus

6abd - horus GitHub tag stars - horus forks - horus issues - horus License

Índice

  • 🚀 Sobre o Horus
  • ⚡ Instruções de Instalação e Uso
  • ⚙️ Configuração da API
  • 🔮 Recursos Planejados
  • 🤝 Mantenedores Atuais
  • 🛠️ Contribuindo
  • 📧 Contate-Me
  • 🤝 Agradecimentos

🚀 Sobre o Horus

Horus é uma ferramenta completa e abrangente para auxiliar em investigações, desde o aproveitamento de APIs até a compilação de dados. É o seu parceiro de pré-operações!

⚡ Instruções de Instalação e Uso

Para começar com este projeto, você precisará ter o Python instalado no seu dispositivo. Depois de instalado, siga estes passos:

  1. Clone este repositório.
  2. cd para o diretório 'horus'. (Certifique-se de que não é a pasta mais externa)
  3. Instale as dependências usando o seguinte comando: pip install -r requirements.txt
  4. No diretório 'horus', execute python3 horus.py no Linux/MacOS, ou py horus.py no Windows

Nota: protonvpn-cli é um requisito para o comando 'pvpn' Nota: openvpn CLI é um requisito para o comando 'ovpn'

⚙️ Configuração da API

Para configurar as APIs necessárias para o uso de determinados comandos, você pode inseri-las manualmente ou usar o comando 'apicon'

Para configurar manualmente as chaves de API, navegue até /src/modules/var/pipes/api_config.json. Insira suas chaves de API nas entradas correspondentes.

⚠️ Aviso: Se você está contribuindo para este repositório ou testando-o por meio de um fork público, certifique-se de remover suas chaves de API do arquivo JSON antes de enviar as alterações.

🔮 Recursos Planejados

🟢 = Fully implemented or more than 80% done

🟡 = Partially implemented / In development

🔴 = To be implemented
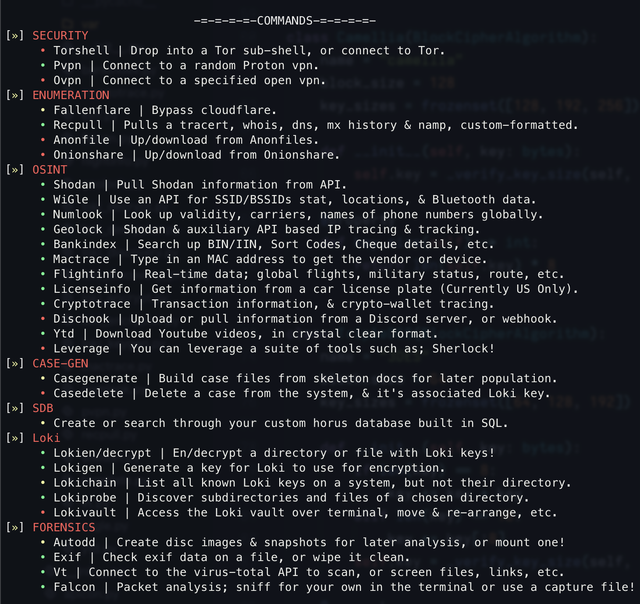
Sobre o Shodan: o Shodan é uma API paga, então, para que sua API funcione, você precisa assinar o serviço deles. Grande parte das funcionalidades de localização está disponível no 'geolock', mas recursos mais detalhados exigem essa API.

🤝 Mantenedores Atuais

  • 6abd (Eu) | Líder de Projeto e Desenvolvedor

🛠️ Contribuindo

  • Se notar um bug ou quiser solicitar um recurso, abra uma issue com a tag apropriada
  • Se quiser corrigir um bug ou adicionar um recurso você mesmo, faça um PR e eu darei uma olhada
  • Se quiser se tornar um mantenedor/contribuidor de longo prazo, entre em contato comigo
  • Para quaisquer outras dúvidas, você também pode entrar em contato comigo

📧 Contate-Me

  • E-mail: [email protected]
  • Discord: maestro.hq ou através do servidor da comunidade

🤝 Agradecimentos

  • Fox | Foi Anteriormente Gerente de Projeto
  • Tornado | Foi Anteriormente QA
  • Mart | Foi Anteriormente Dev Sênior
  • Mu | Foi Anteriormente Dev Júnior

Parte do código utilizado pode ser atribuída a Fox e Askerdyne Ltd., especificamente o conjunto de ferramentas de criptografia 'Loki'.

Alguns arquivos .github foram feitos por Jesse Squires

Horus - An OSINT / digital forensics tool built in Python | Product Hunt

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






