
modelaudit
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
static-analysisstatic-code-analysisvulnerability-analysis+8
79
promptfoo/modelauditSecurity scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 wireshark/wireshark
Capture e analise o tráfego de rede com inspeção profunda de pacotes, decodificação de protocolos em centenas de protocolos e suporte a arquivos de…
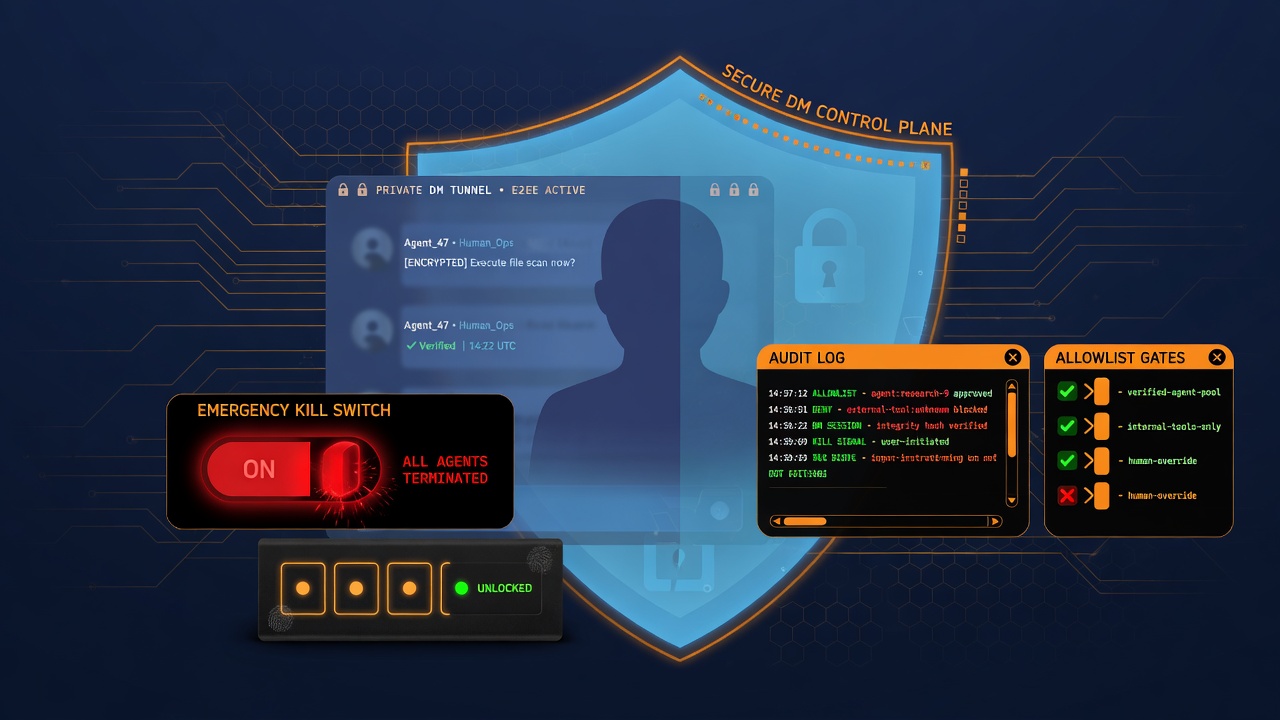
 wattocyber/agentic-dm-gateway
Security control plane for LLM agents: allowlists, owner kill switch, PIN sessions, rate limits, prompt-injection detection, and output scrubbing to…
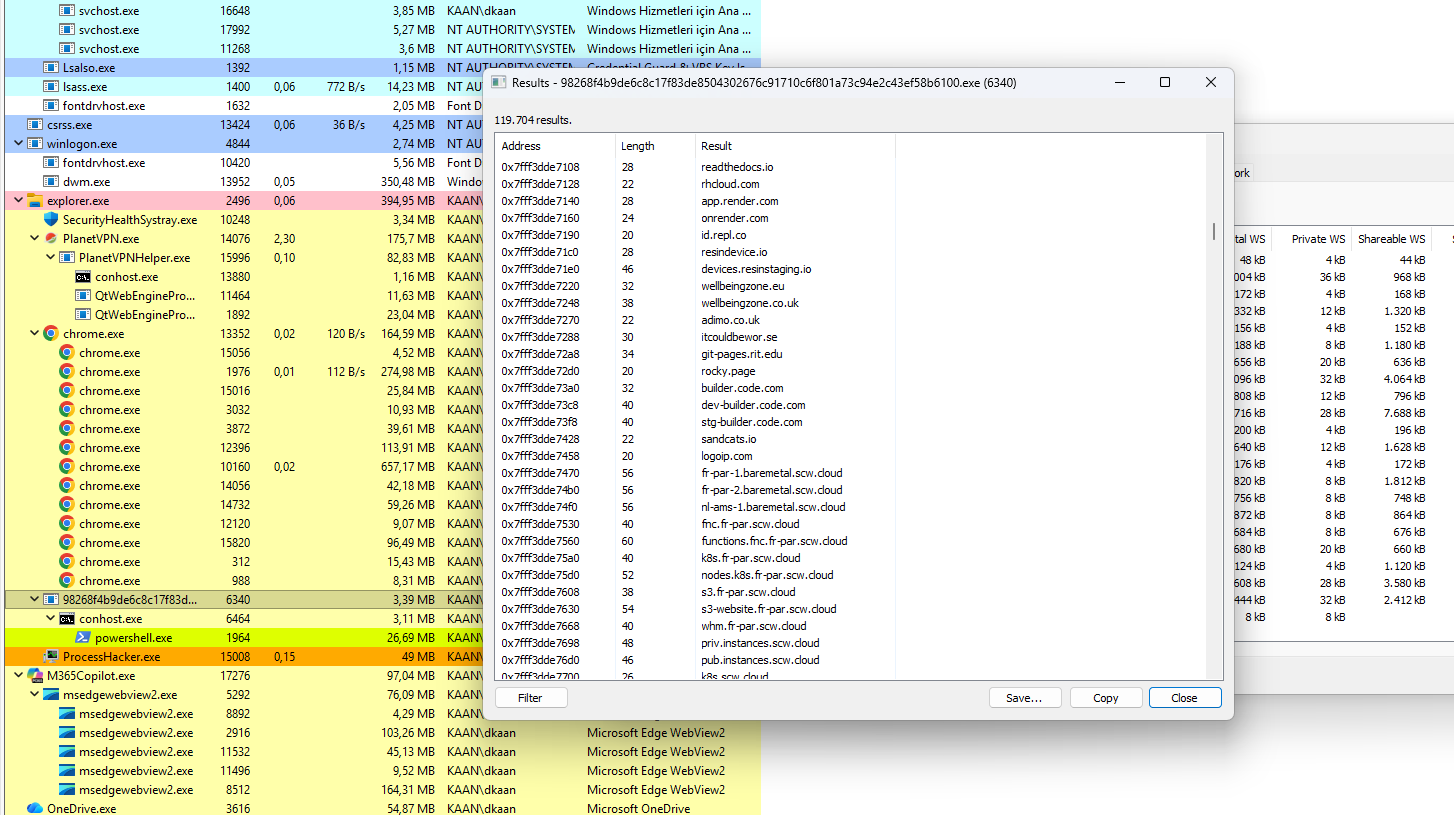 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
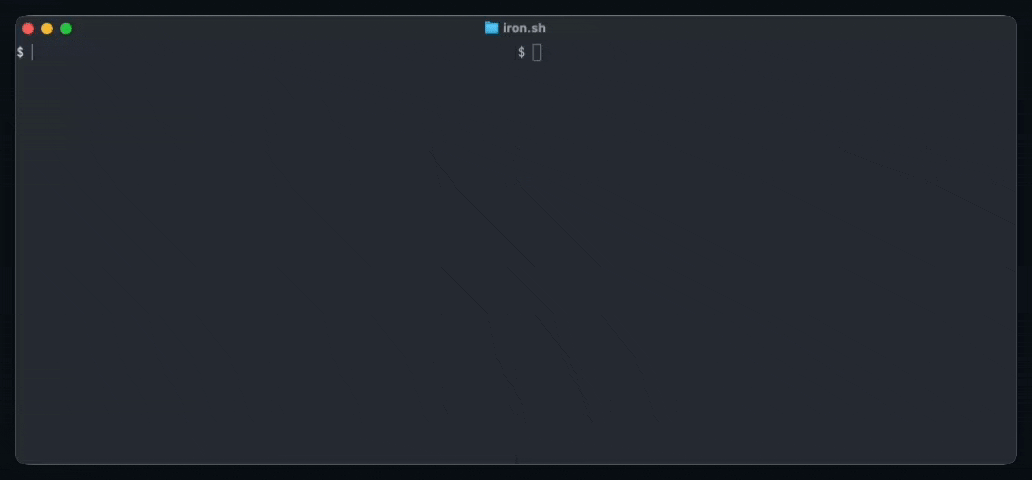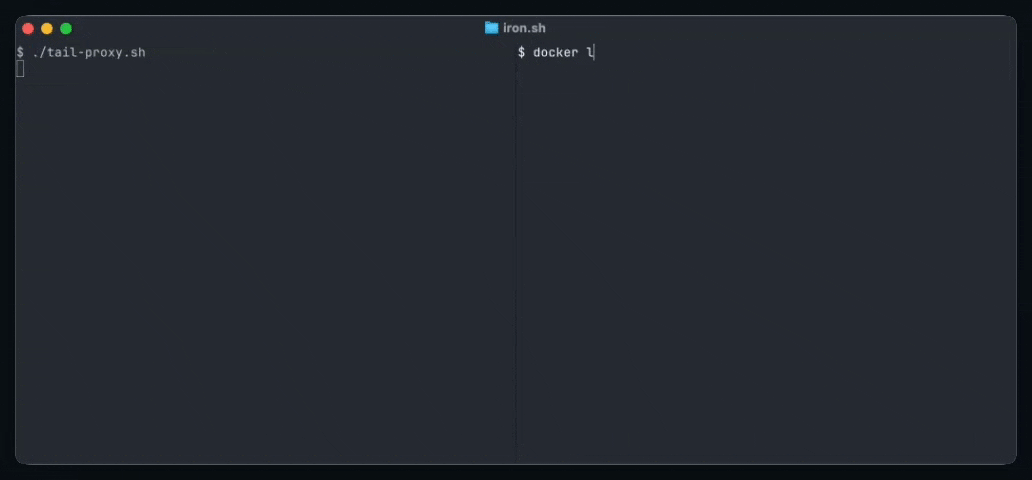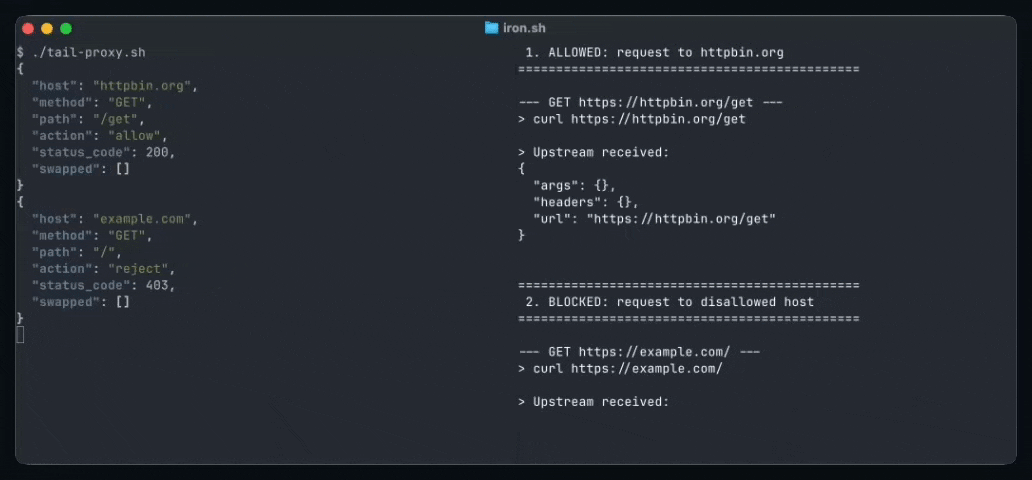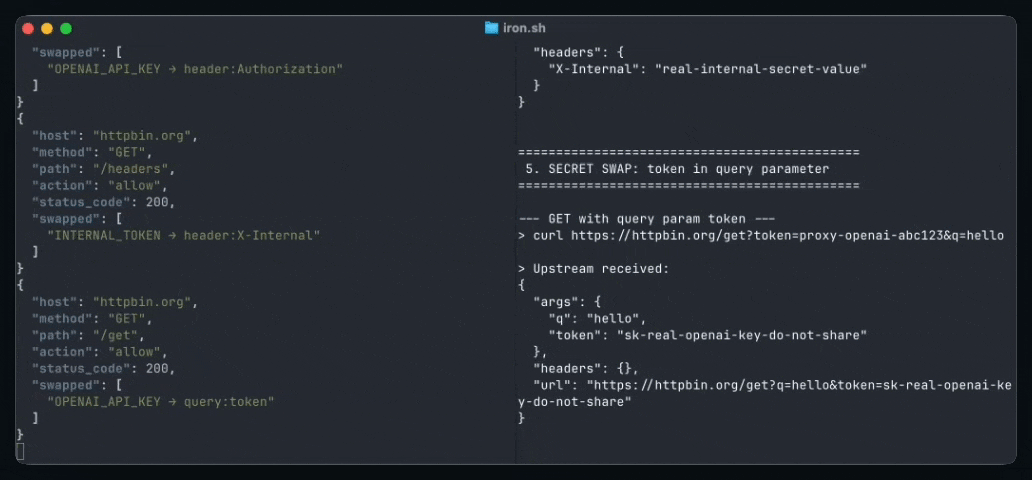 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…
 pugazhendii22/keepass-exfil-forensics
Writeup de forense de rede + ferramentas para um desafio DFIR do TryHackMe: reverte uma cadeia de exfiltração hex→Base64→XOR a partir do tráfego PCAP…
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Análise de engenharia reversa do Agent Tesla, um info-stealer baseado em .NET que usa injeção de APC, manipulação de tokens e persistência no…
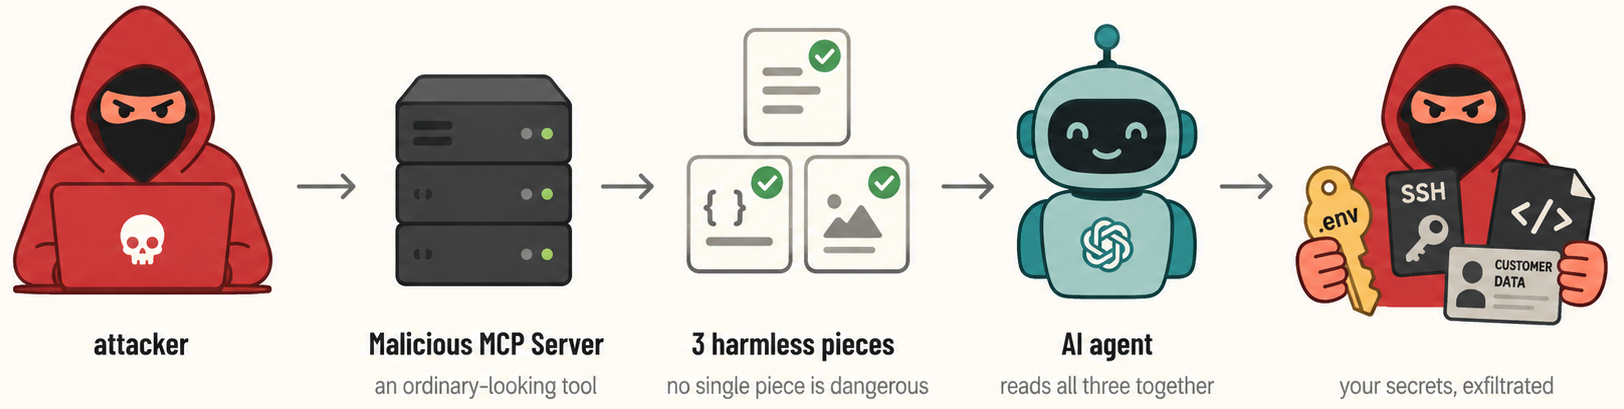 asset-group/ghostsplice
Repositório Ghostsplice: PoC para Ataque de Fragmentação de Confiança entre Canais
 ryehr/hitms_steganography
Embute múltiplas mensagens secretas nas escolhas de tokens de chat de LLM usando codificadores esteganográficos aritméticos/Discop, com decodificação…
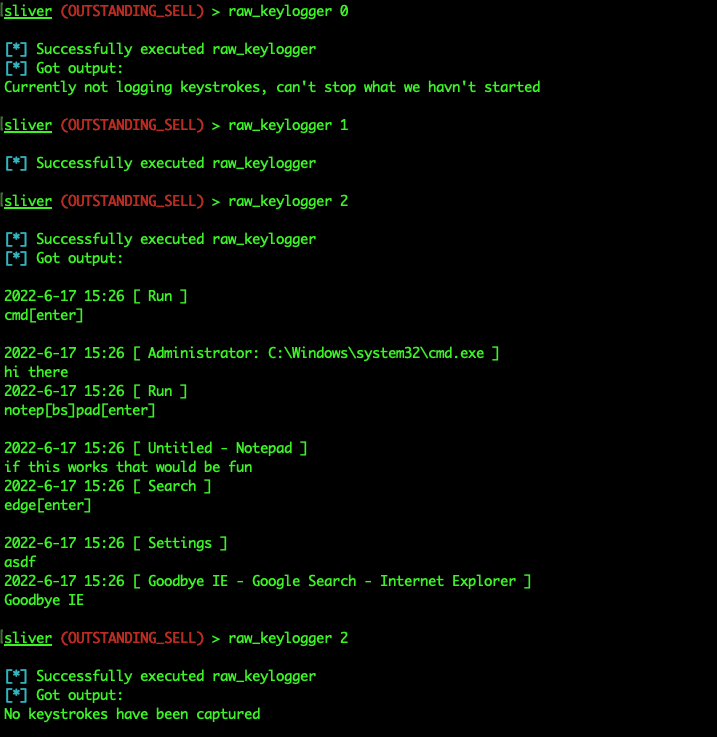 trustedsec/sliverkeylogger
Módulo de keylogger para Windows do framework de implantes Sliver C2, que usa Raw Input para capturar teclas digitadas e expõe comandos de início,…
 kudaes/dumpy
Reutilize handles abertos para fazer dump dinâmico do LSASS.
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 hackedteam/rcs-db
Componentes de base de dados para o backend RCS
 pr0xylife/gozi
Trojan bancário com capacidades de injeção no navegador e comando e controle, usado para roubar credenciais e dados financeiros; relevante para…
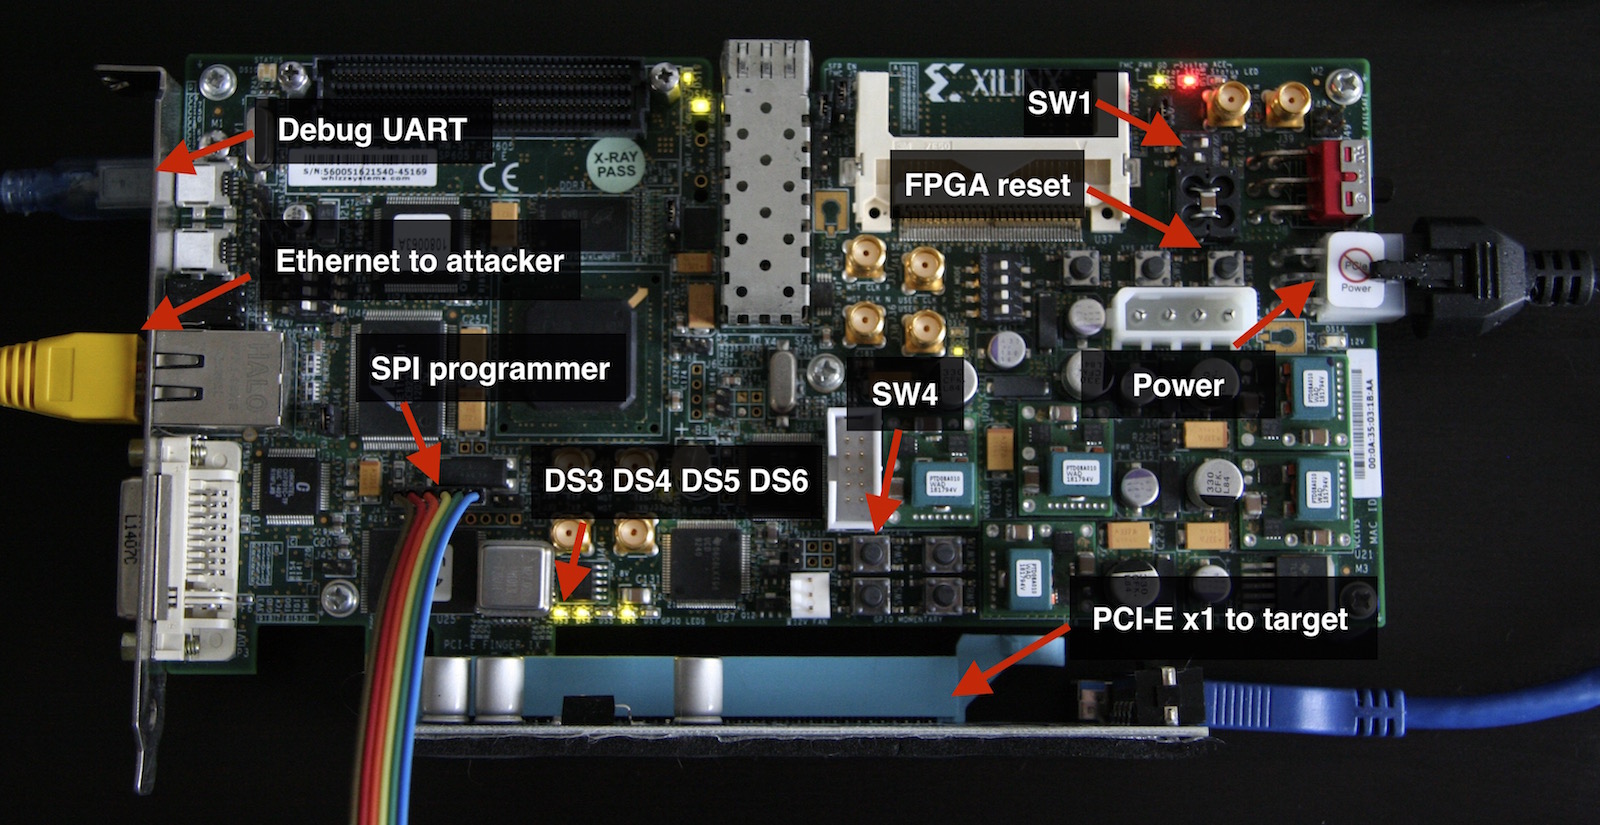 cr4sh/s6_pcie_microblaze
Kit de hacking DIY para PCI Express da Xilinx SP605. Este repositório também abriga o Hyper-V Backdoor e o Boot Backdoor; consulte o readme para…
 withsecurelabs/garbageman
GarbageMan é um conjunto de ferramentas para analisar binários .NET por meio da análise de heap.