 promptfoo/modelaudit
Scanner de segurança para arquivos de modelos de IA/ML. Detecta código malicioso, backdoors e vulnerabilidades antes da implantação.
Proteja seus modelos de IA antes da implantação. Scanner estático que detecta código malicioso, possíveis indicadores de backdoor e vulnerabilidades de segurança em arquivos de modelos de ML — sem nunca carregá-los ou executá-los.


Documentação Completa | Exemplos de Uso | Formatos Suportados
Modelos são baixados de registros não confiáveis, passam pelo CI e acabam sendo executados em produção. Ferramentas SAST tradicionais não examinam opcodes de pickle, layouts de grupos HDF5, grafos proto ONNX ou assinaturas de SavedModel do TensorFlow — o ModelAudit faz isso:
Ferramentas comparáveis: picklescan (apenas pickle, baseado em Python), fickling (apenas pickle, baseado em AST), modelscan (subconjunto de pickle + TensorFlow + Keras). O ModelAudit tem cobertura mais ampla e fornece um mecanismo nativo de pickle em Rust por meio do seu pacote complementar modelaudit-picklescan.
Requer Python 3.10-3.14
pip install "modelaudit[all]"

# Scan a file or directory
modelaudit model.pkl
modelaudit ./models/

# Export results for CI/CD
modelaudit model.pkl --format json --output results.json
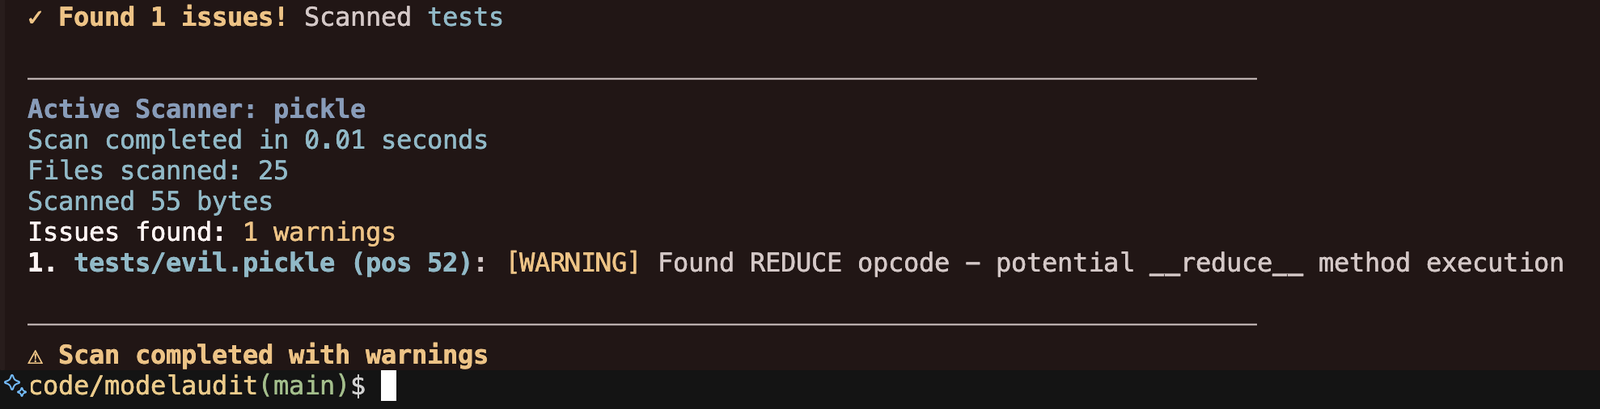
$ modelaudit suspicious_model.pkl

Files scanned: 1 | Issues found: 2 critical, 1 warning

1. suspicious_model.pkl (pos 28): [CRITICAL] Malicious code execution attempt
   Why: Contains os.system() call that could run arbitrary commands

2. suspicious_model.pkl (pos 52): [WARNING] Dangerous pickle deserialization
   Why: Could execute code when the model loads
Evidências de varredura e erros de origem podem incluir valores de credenciais originais, inclusive em JSON, SARIF, SBOM e relatórios compartilhados. A normalização de credenciais permanece onde afeta a detecção, o agrupamento ou a supressão.
O ModelAudit inclui 45 scanners registrados que cobrem formatos de modelo, arquivo compactado e configuração:


