
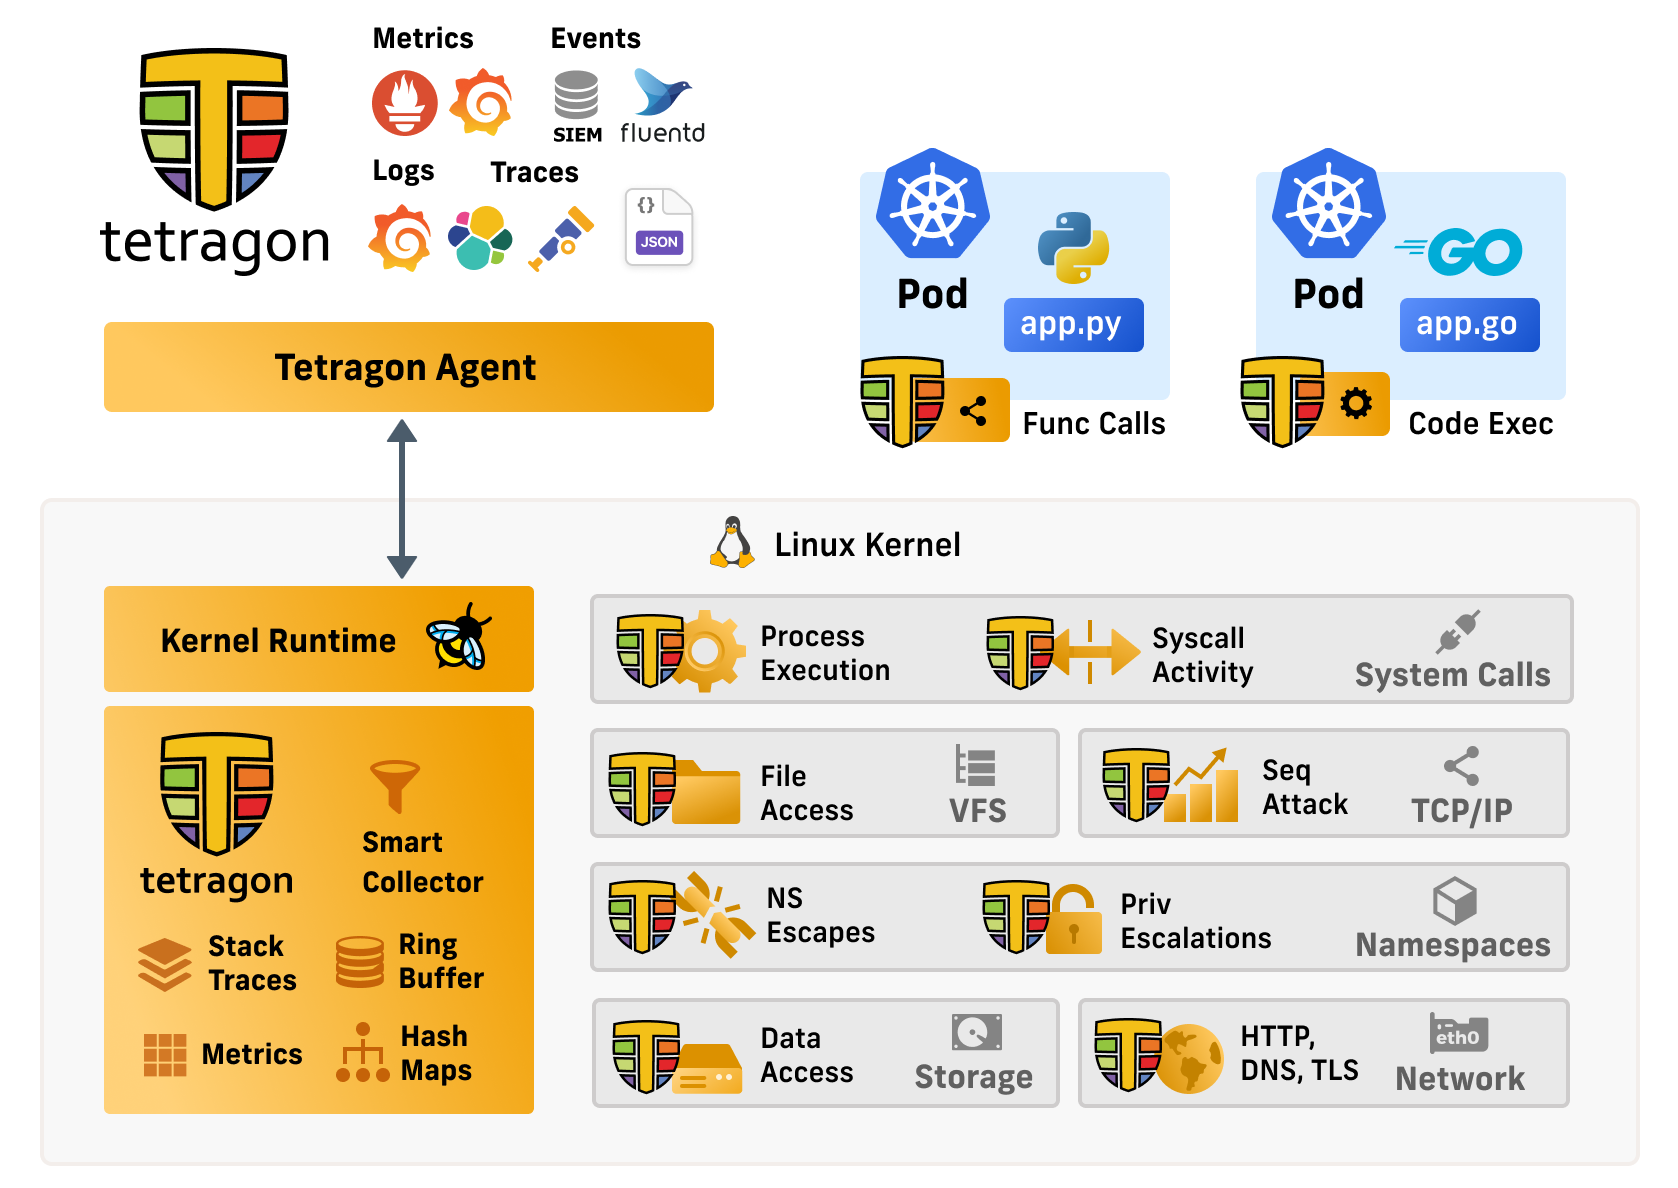
tetragon
 cilium/tetragon
Observabilidade de Segurança e Aplicação de Regras em Tempo de Execução baseado em eBPF
defensive-toolscontainer-securitycloud-security+2
cilium/tetragonObservabilidade de Segurança e Aplicação de Regras em Tempo de Execução baseado em eBPF
 kubesphere/kubeeye
Ferramenta de inspeção de cluster Kubernetes nativo da nuvem que detecta configurações incorretas de aplicativos, componentes não saudáveis e…
 chaitin/veinmind-tools
veinmind-tools é um conjunto de ferramentas de segurança de contêiner desenvolvido internamente pela Chaitin Technology, baseado no veinmind-sdk.
 ine-labs/awsgoat
AWSGoat : Uma Infraestrutura AWS Incrivelmente Vulnerável
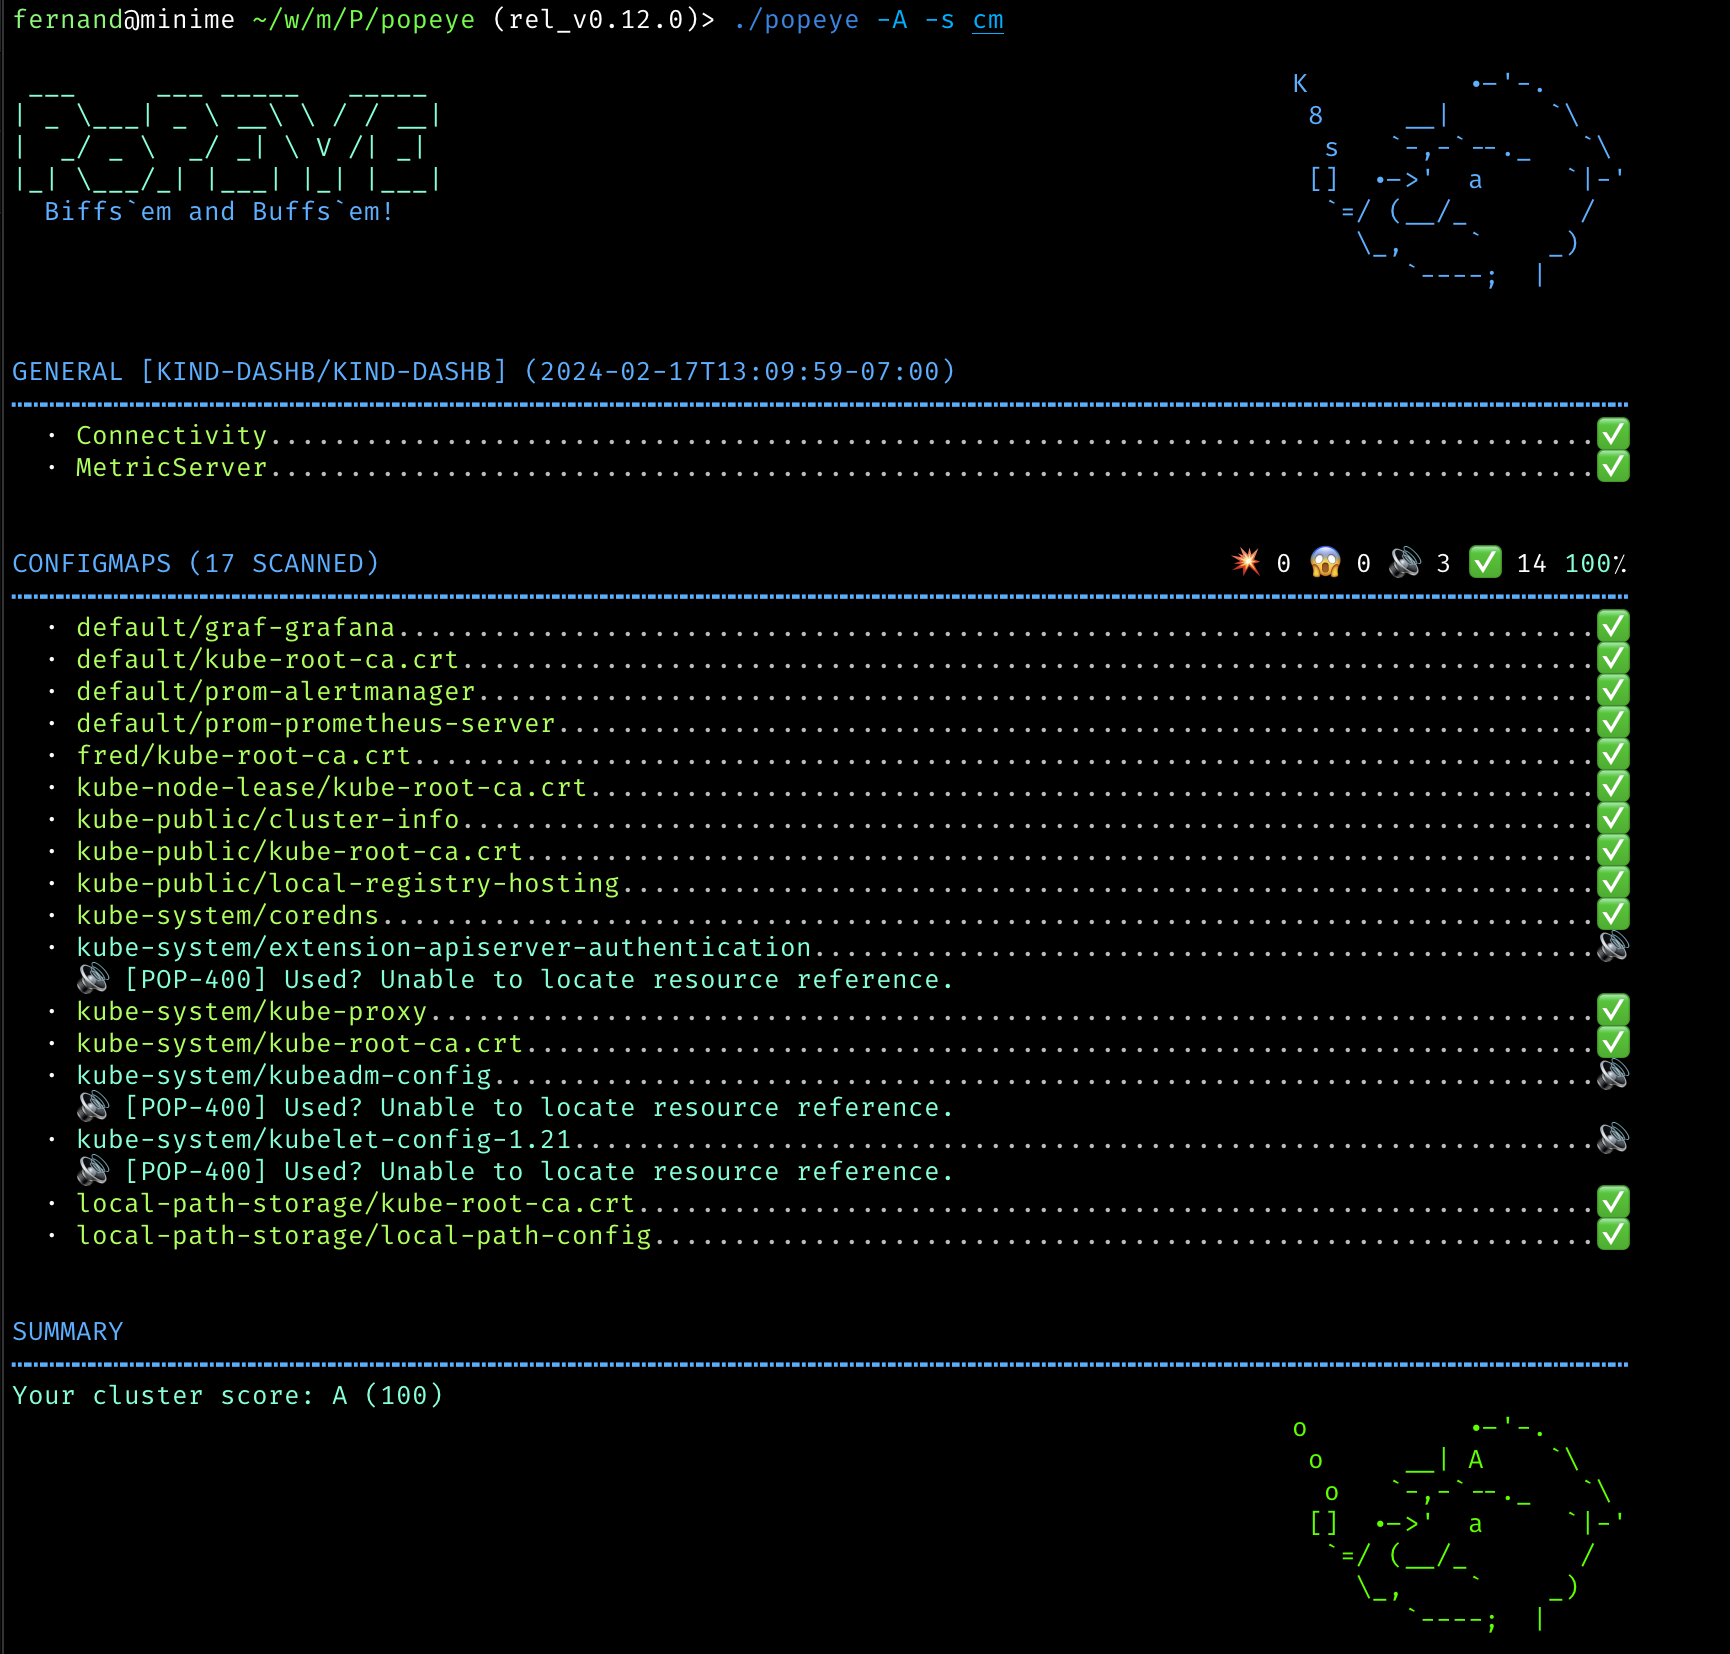 derailed/popeye
👀 Um sanitizador de recursos de clusters Kubernetes
 dockersecurityplayground/dsp
Um framework baseado em microsserviços para o estudo de técnicas de Segurança de Redes e Testes de Penetração.
 mondoohq/installer
Scripts de instalação para Linux, macOS e Windows para cnquery & cnspec
 aaaguirrep/offensive-docker
Offensive Docker é uma imagem com as ferramentas ofensivas mais utilizadas para criar um ambiente de forma fácil e rápida para lançar avaliações…
 rosehgal/dockerent
A única ferramenta de código aberto para analisar vulnerabilidades e problemas de configuração em contêineres Docker em execução e redes Docker.
 himazawa/bento
Bento Toolkit é um container mínimo baseado em Fedora para testes de penetração e CTF com a adição interessante de aplicações GUI.
 controlplaneio/simulator
Plataforma de Treinamento em Segurança Kubernetes - focando em mitigação de segurança
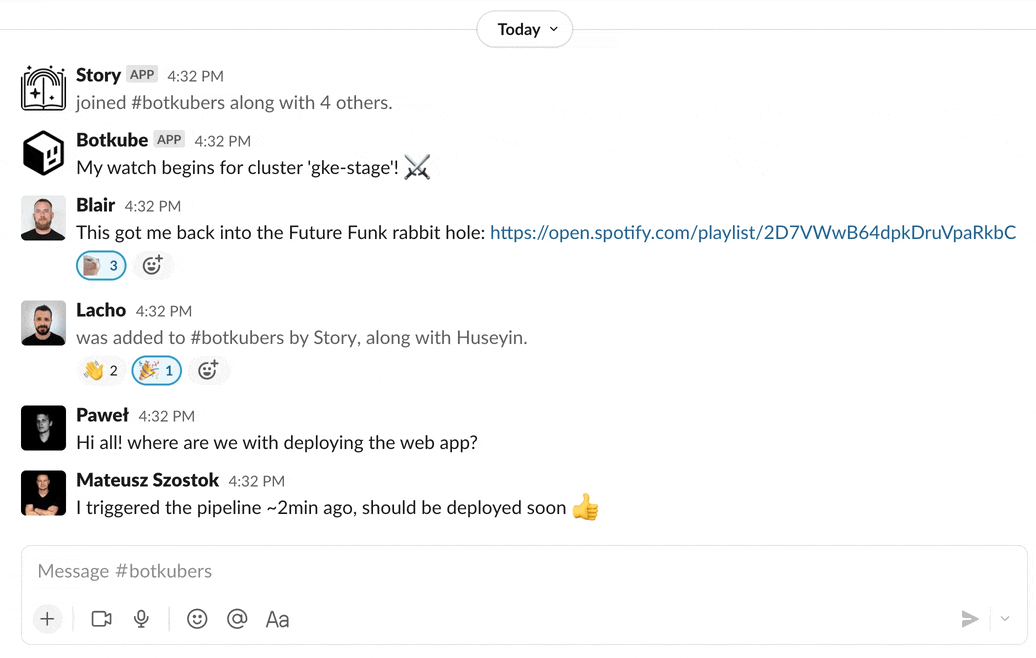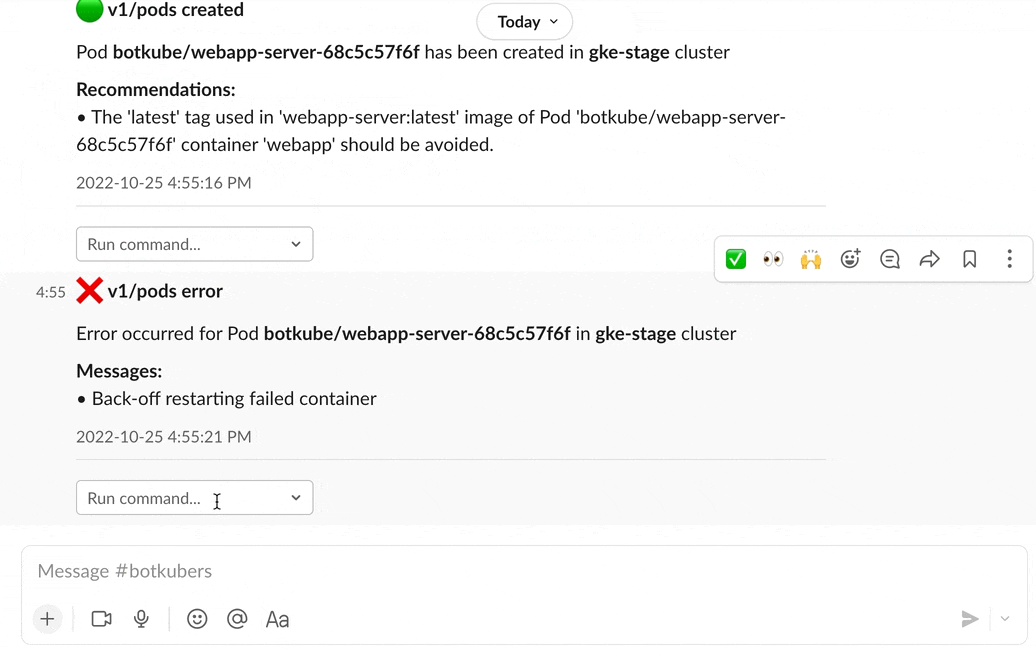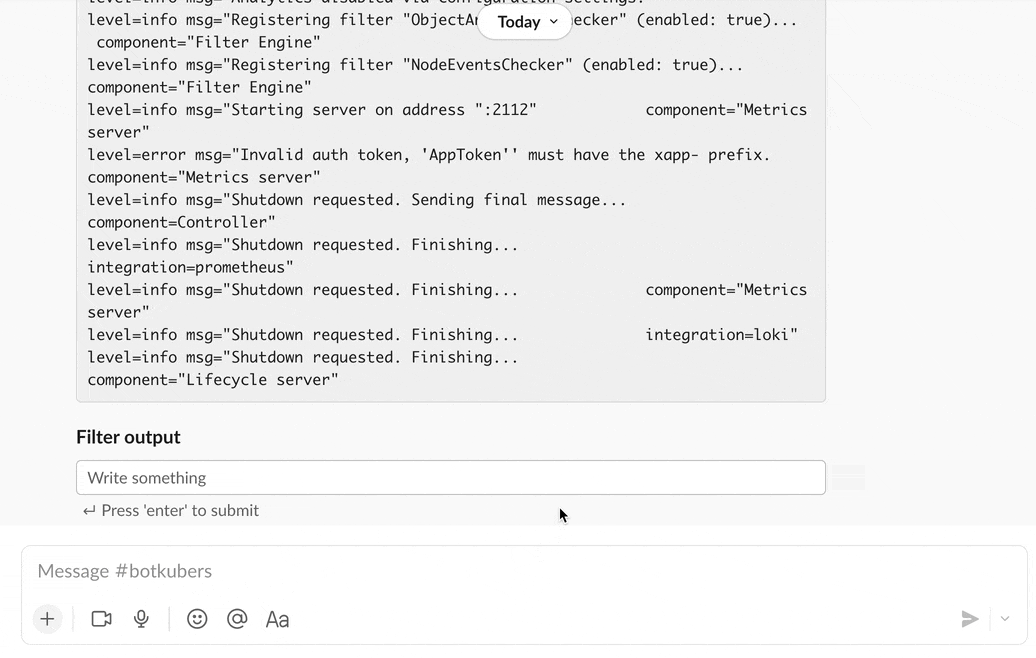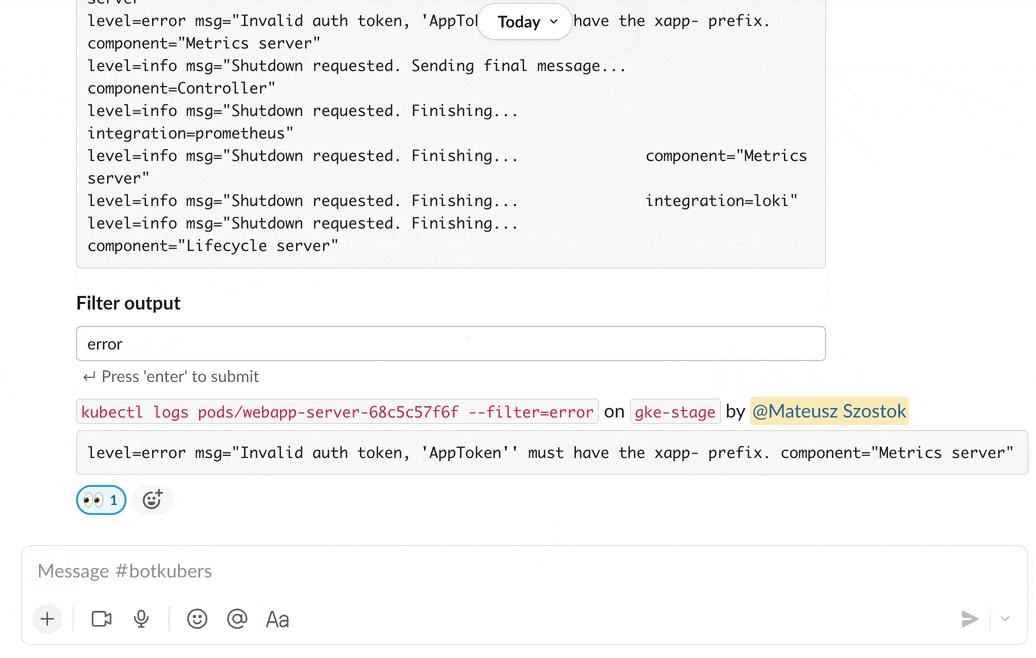 kubeshop/botkube
Um aplicativo que ajuda você a monitorar seu cluster Kubernetes, depurar implantações críticas e fornece recomendações para práticas padrão.
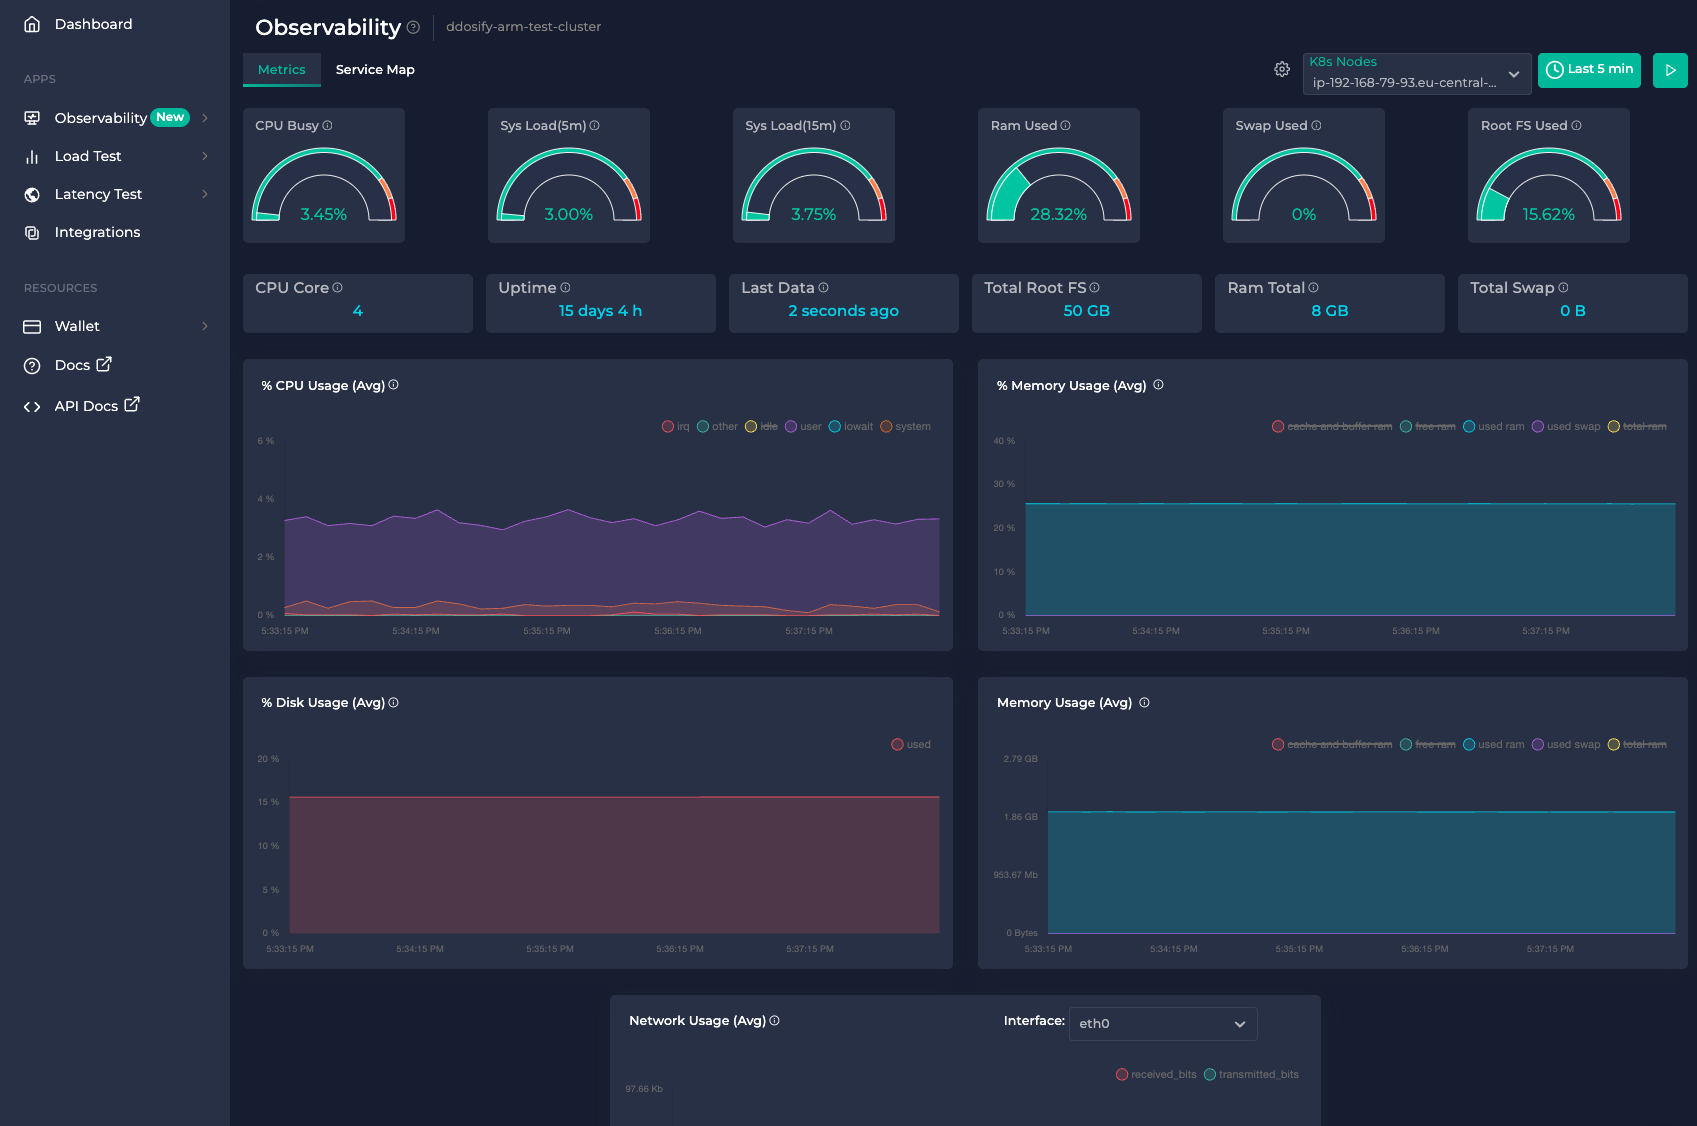 getanteon/anteon
Plataforma de monitoramento e testes de desempenho Kubernetes com tecnologia eBPF que gera automaticamente mapas de serviço, rastreia métricas em…
 metarget/metarget
Metarget é uma estrutura que fornece construções automáticas de infraestruturas vulneráveis.
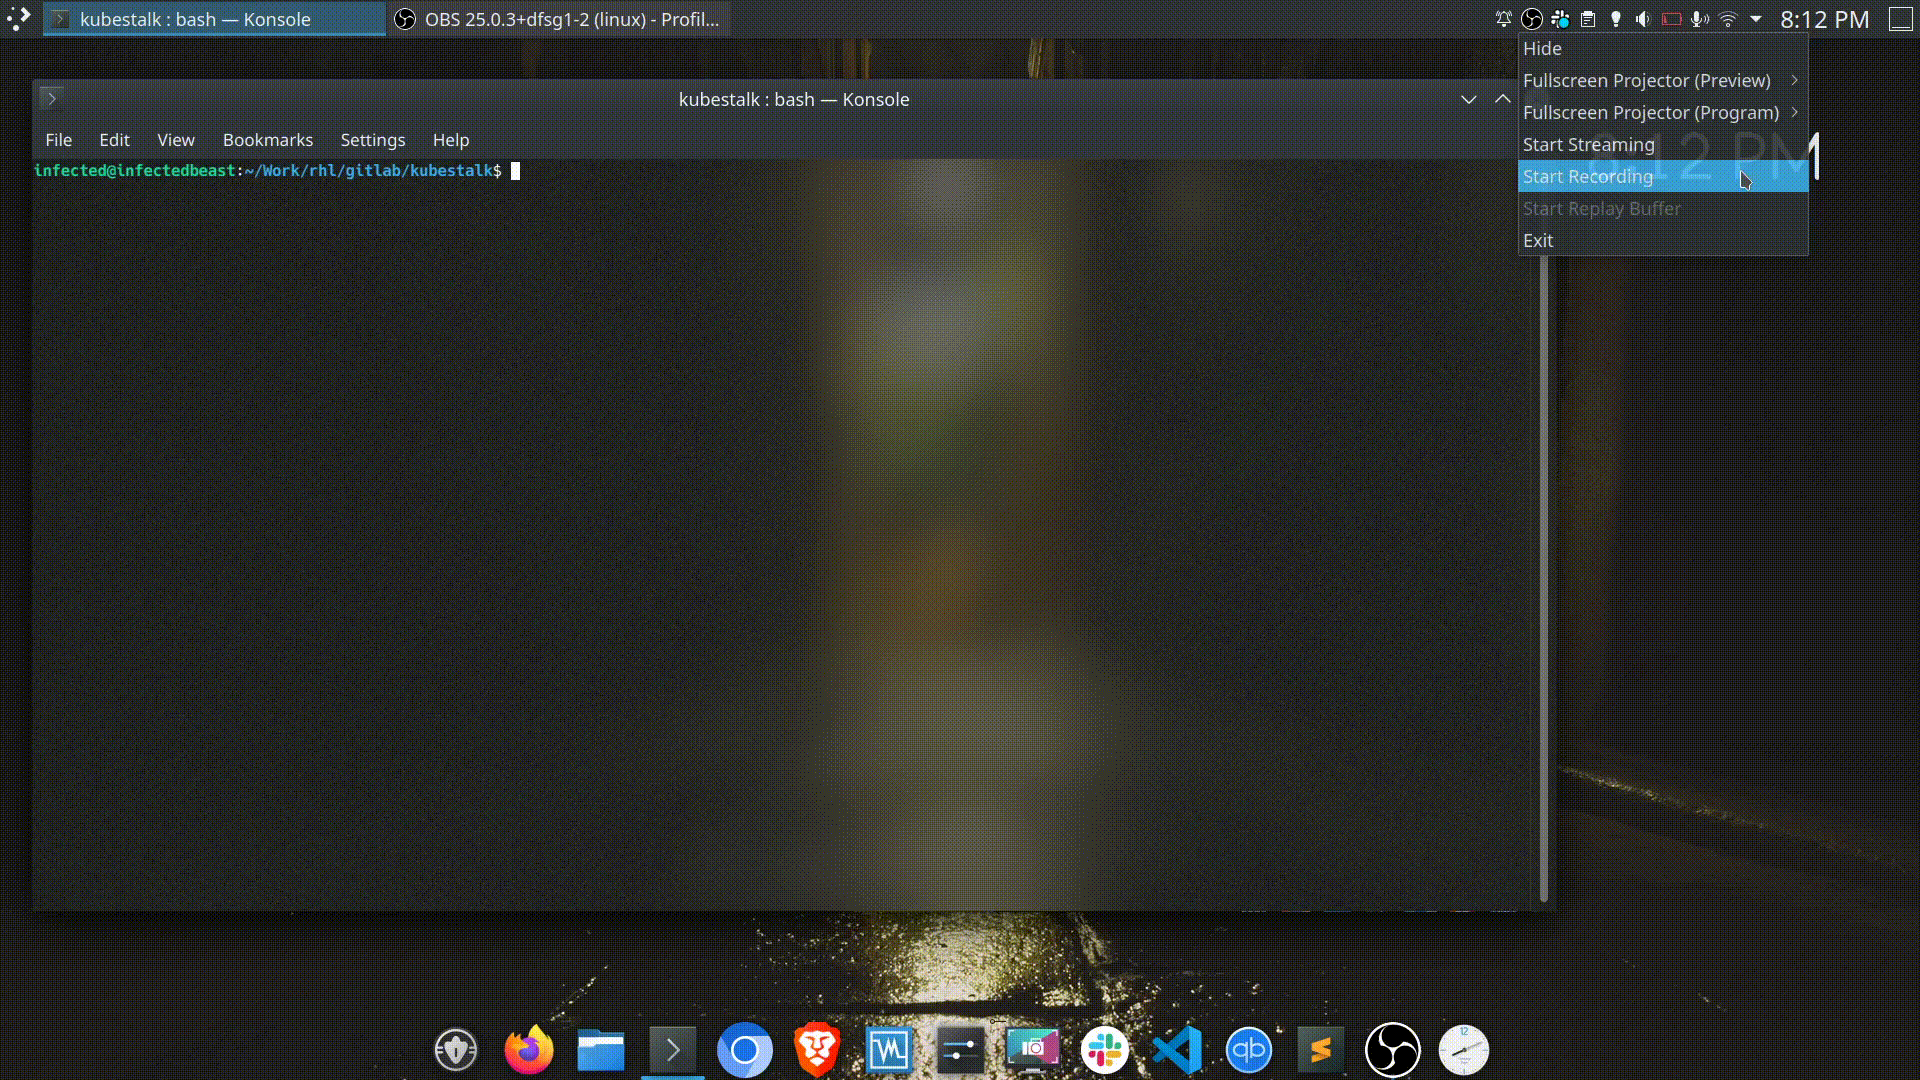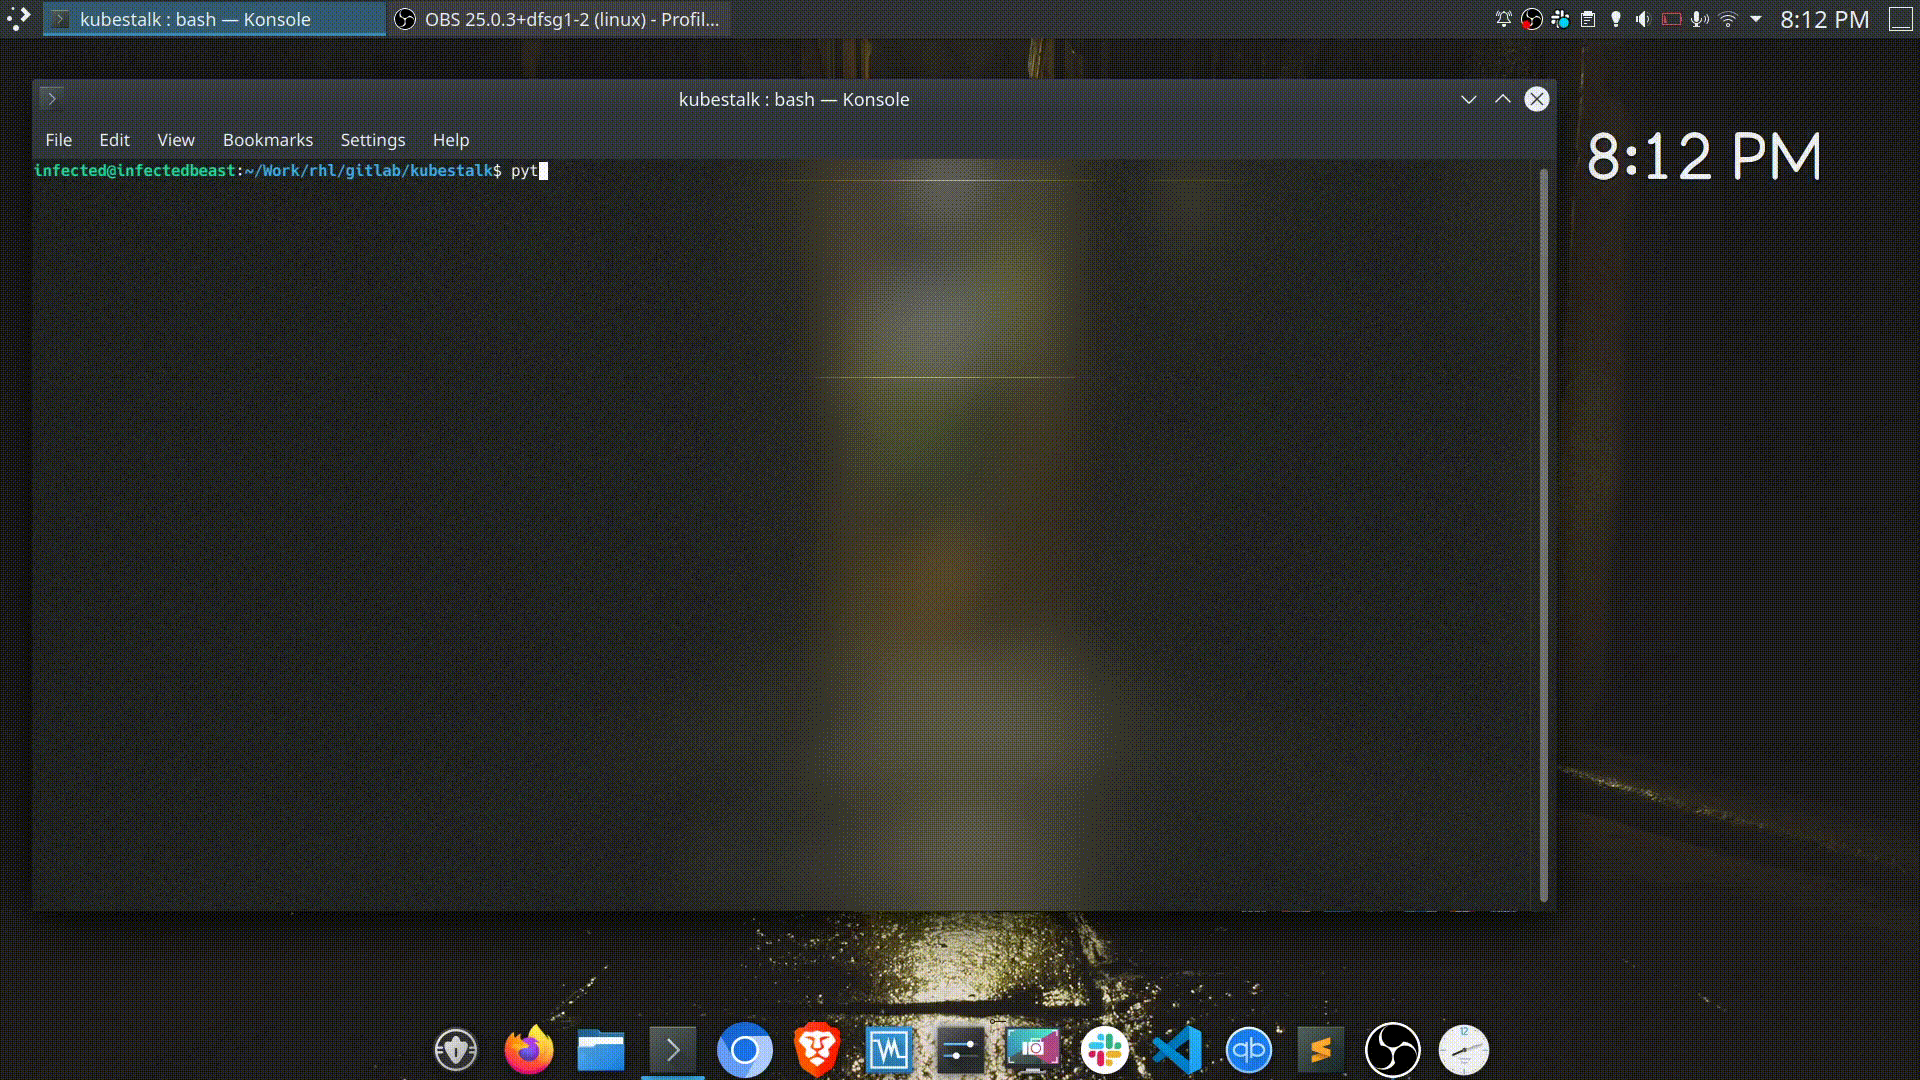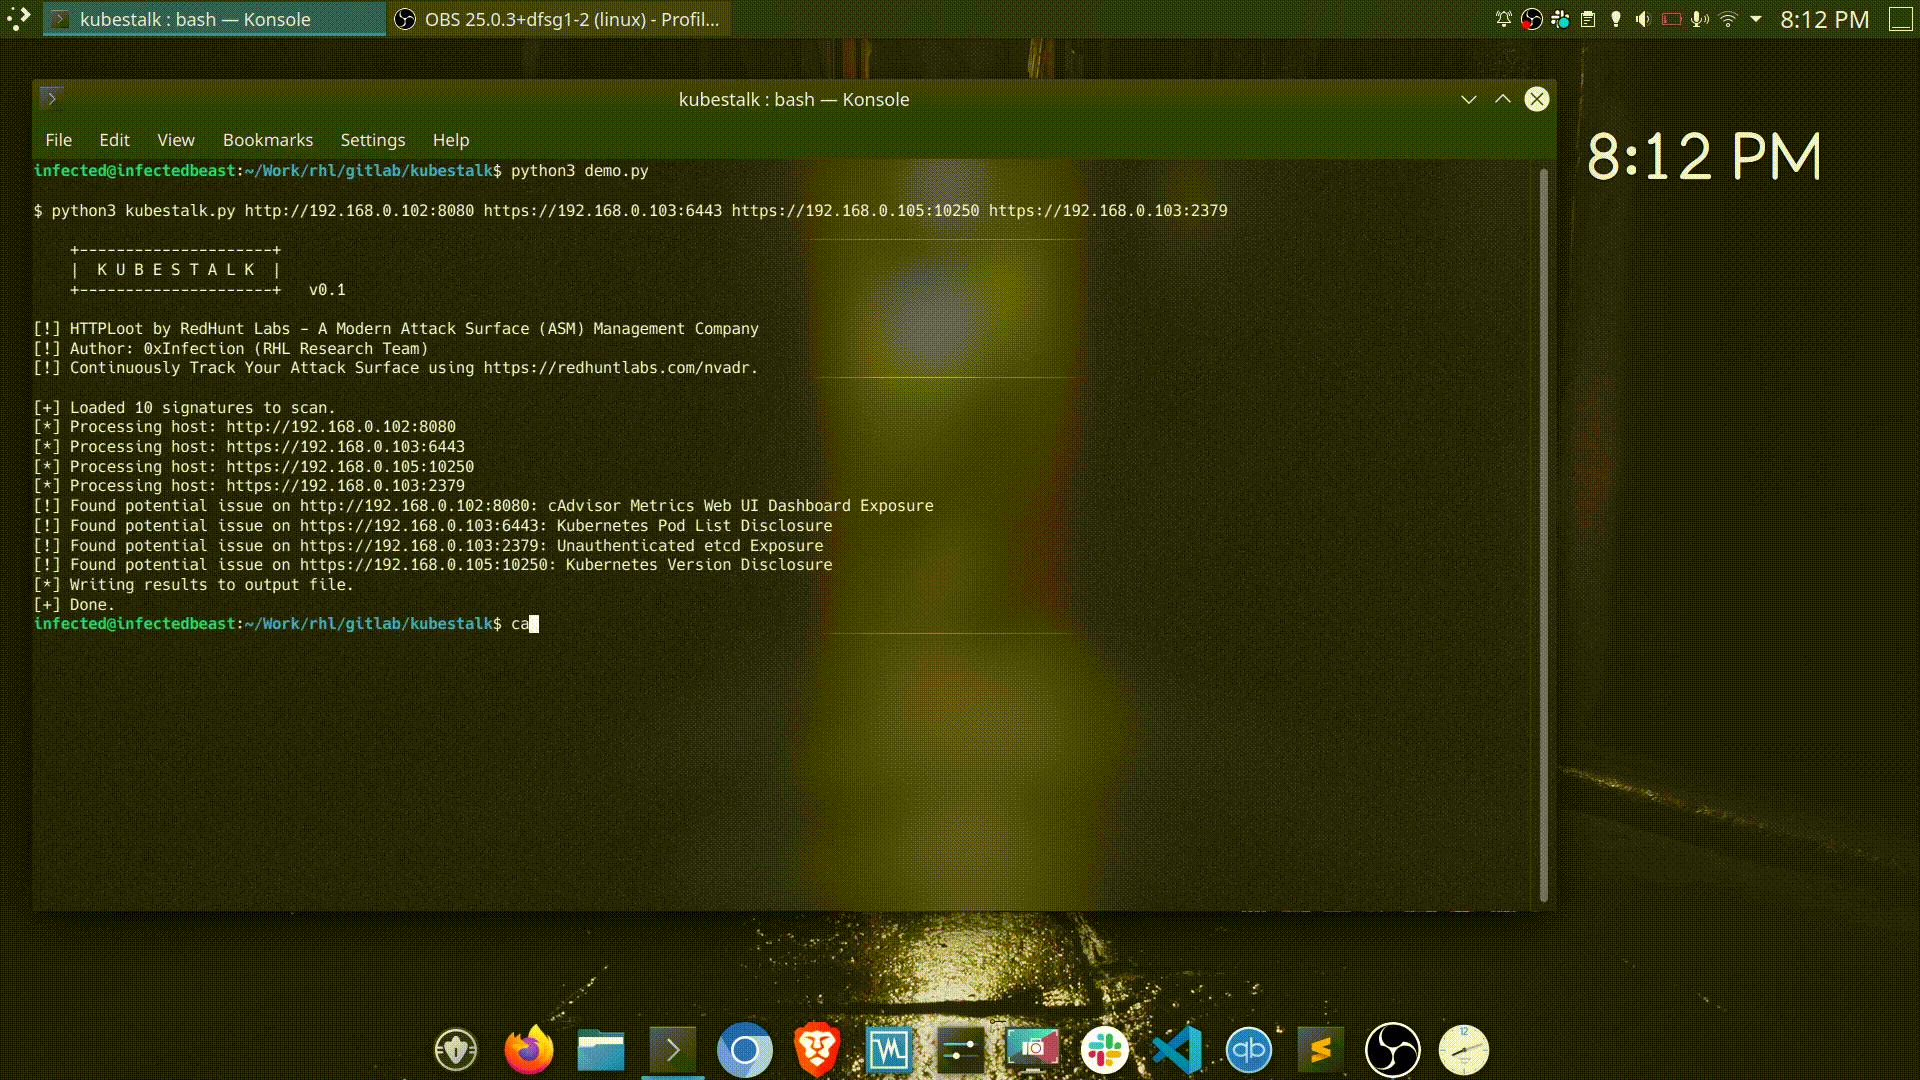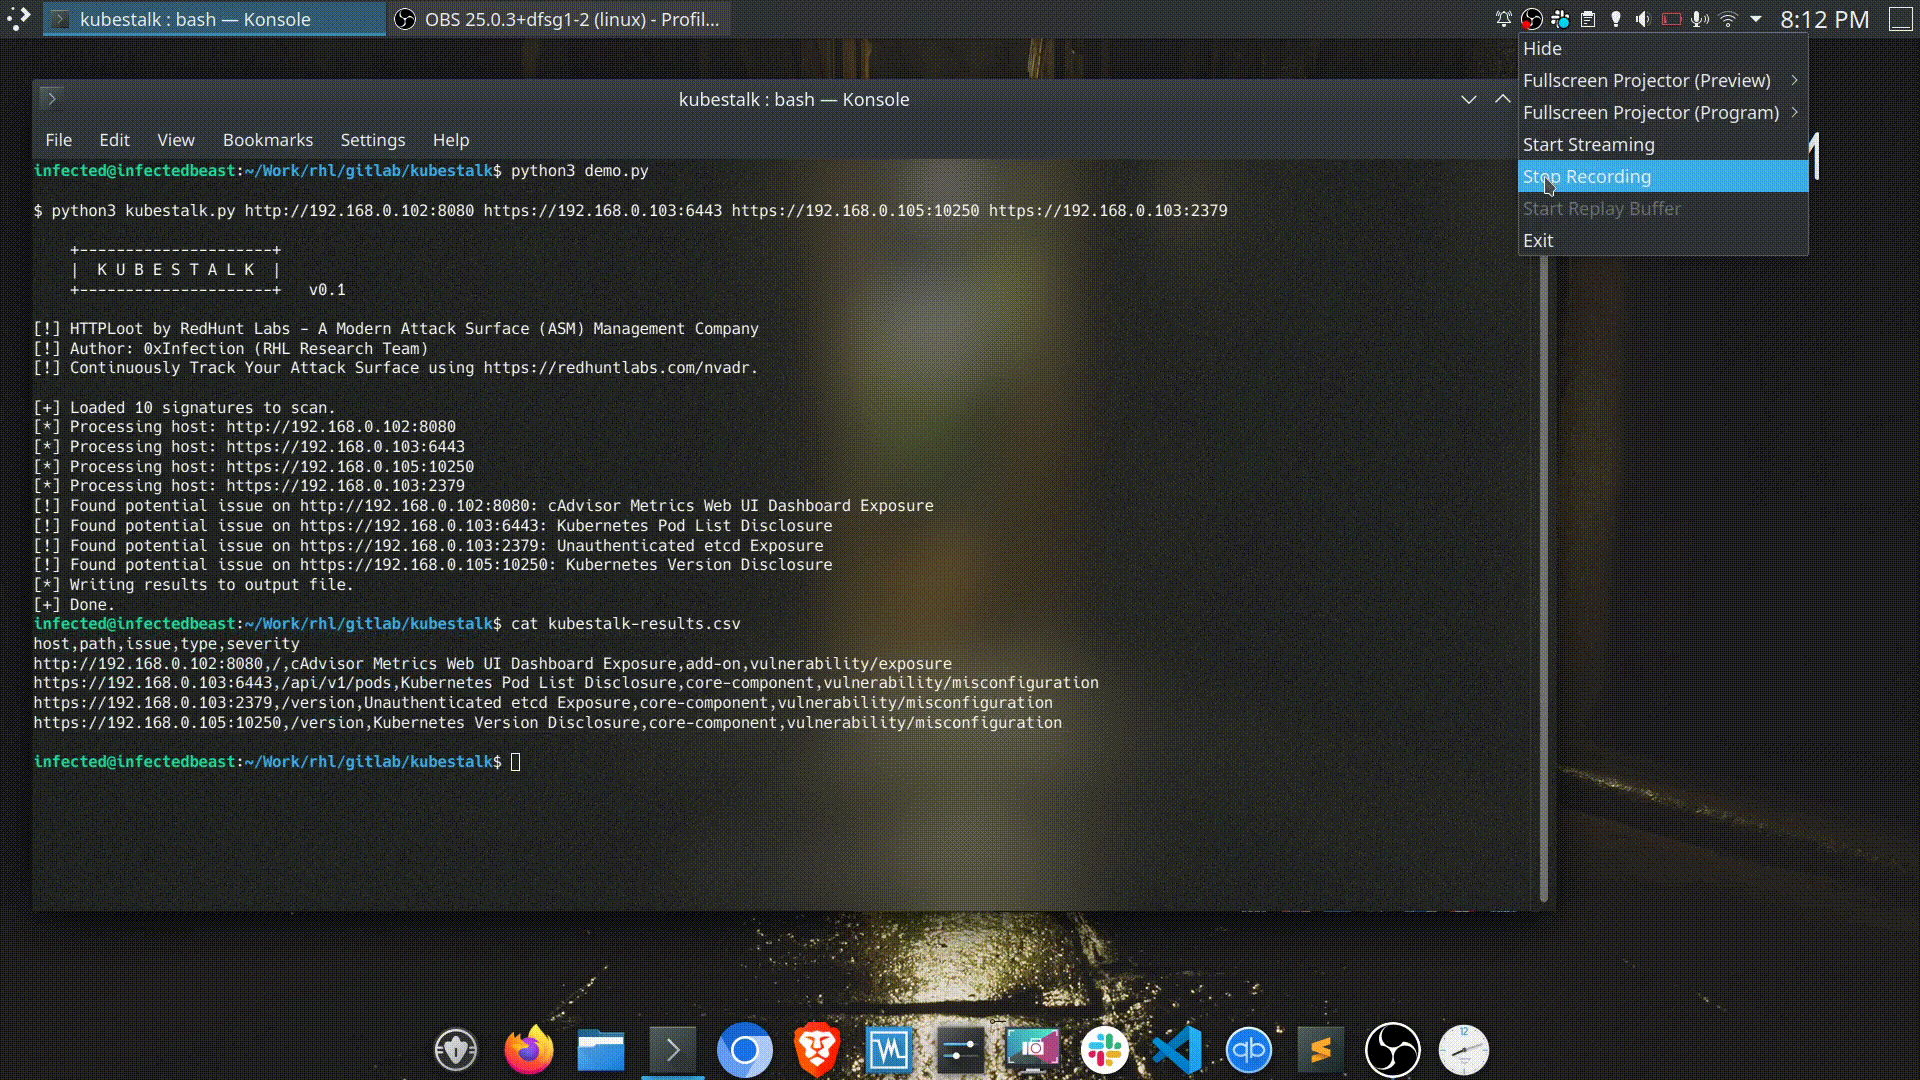 redhuntlabs/kubestalk
Ferramenta de descoberta de superfície de ataque Kubernetes em caixa-preta que sonda por clusters inseguros, painéis expostos e configurações…
 kvesta/vesta
Uma análise estática de vulnerabilidades, detecção de configuração de cluster Docker e Kubernetes, um kit de ferramentas baseado na penetração real…
 owasp/wrongsecrets
Aplicativo vulnerável com exemplos mostrando como não usar segredos
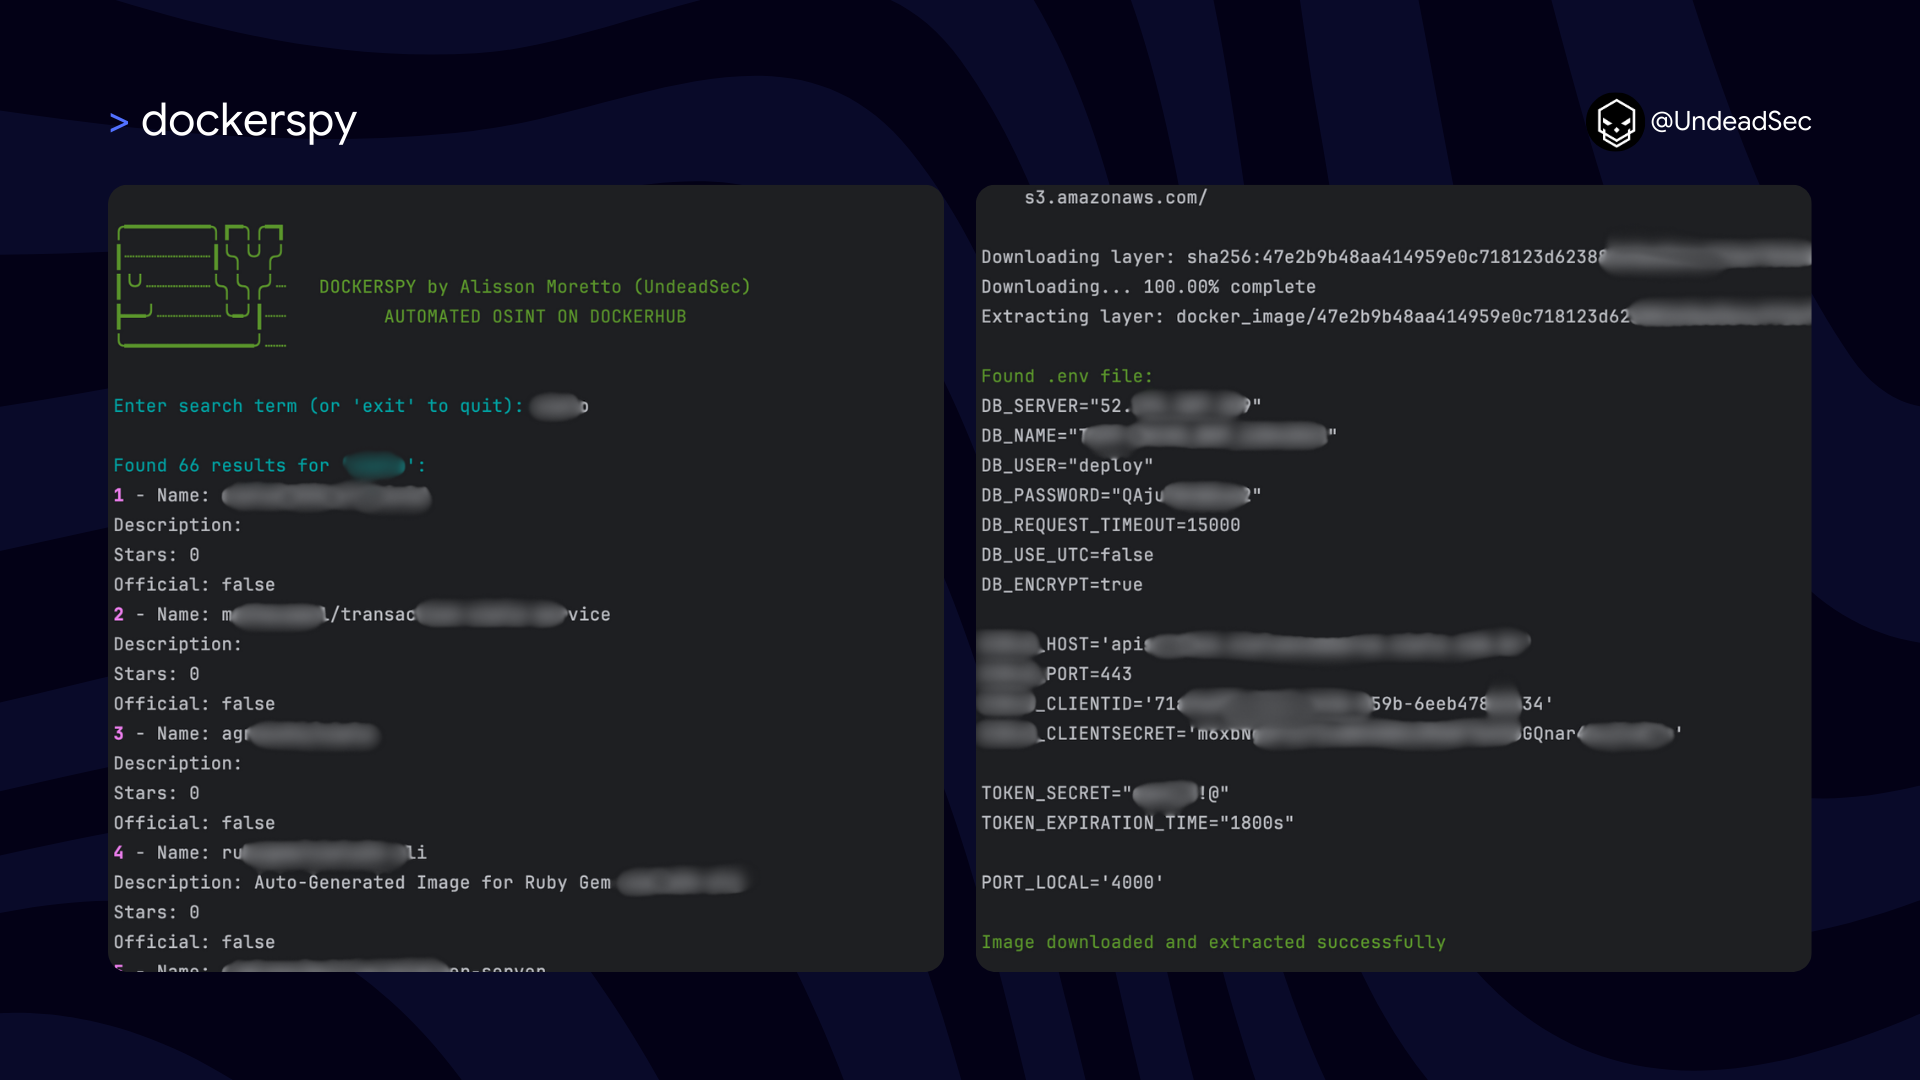 undeadsec/dockerspy
Escaneia imagens do Docker Hub usando padrões de regex para extrair segredos expostos, chaves privadas e tokens de autenticação para auditoria de…