ine-labs/awsgoat
AWSGoat : Uma Infraestrutura AWS Incrivelmente Vulnerável


Comprometer a infraestrutura de nuvem de uma organização é como estar sentado em uma mina de ouro para os atacantes. E, às vezes, uma simples configuração incorreta ou uma vulnerabilidade em aplicações web é tudo o que um atacante precisa para comprometer toda a infraestrutura. Como a nuvem é relativamente nova, muitos desenvolvedores não estão totalmente cientes do cenário de ameaças e acabam implantando uma infraestrutura de nuvem vulnerável.
O AWSGoat é uma infraestrutura vulnerável por design na AWS que apresenta os riscos de segurança de aplicações web mais recentes do OWASP Top 10 (2021) e outras configurações incorretas baseadas em serviços como IAM, S3, API Gateway, Lambda, EC2 e ECS. O AWSGoat imita a infraestrutura do mundo real, mas com vulnerabilidades adicionadas. Ele apresenta vários caminhos de escalonamento e é focado em uma abordagem de caixa-preta.
O AWSGoat usa IaC (Terraform) para implantar a infraestrutura de nuvem vulnerável na conta AWS do usuário. Isso dá ao usuário controle total sobre o código, a infraestrutura e o ambiente. Usando o AWSGoat, o usuário pode aprender/praticar:
O projeto será dividido em módulos e cada módulo será uma aplicação web separada, alimentada por diversas stacks de tecnologia e práticas de desenvolvimento. Ele aproveitará IaC por meio do terraform e do GitHub actions para facilitar o processo de implantação.
Apresentado em

O projeto está programado para abranger todas as vulnerabilidades significativas, incluindo o OWASP TOP 10 2021, e configurações incorretas populares de nuvem. Atualmente, o projeto contém as seguintes vulnerabilidades/configurações incorretas.
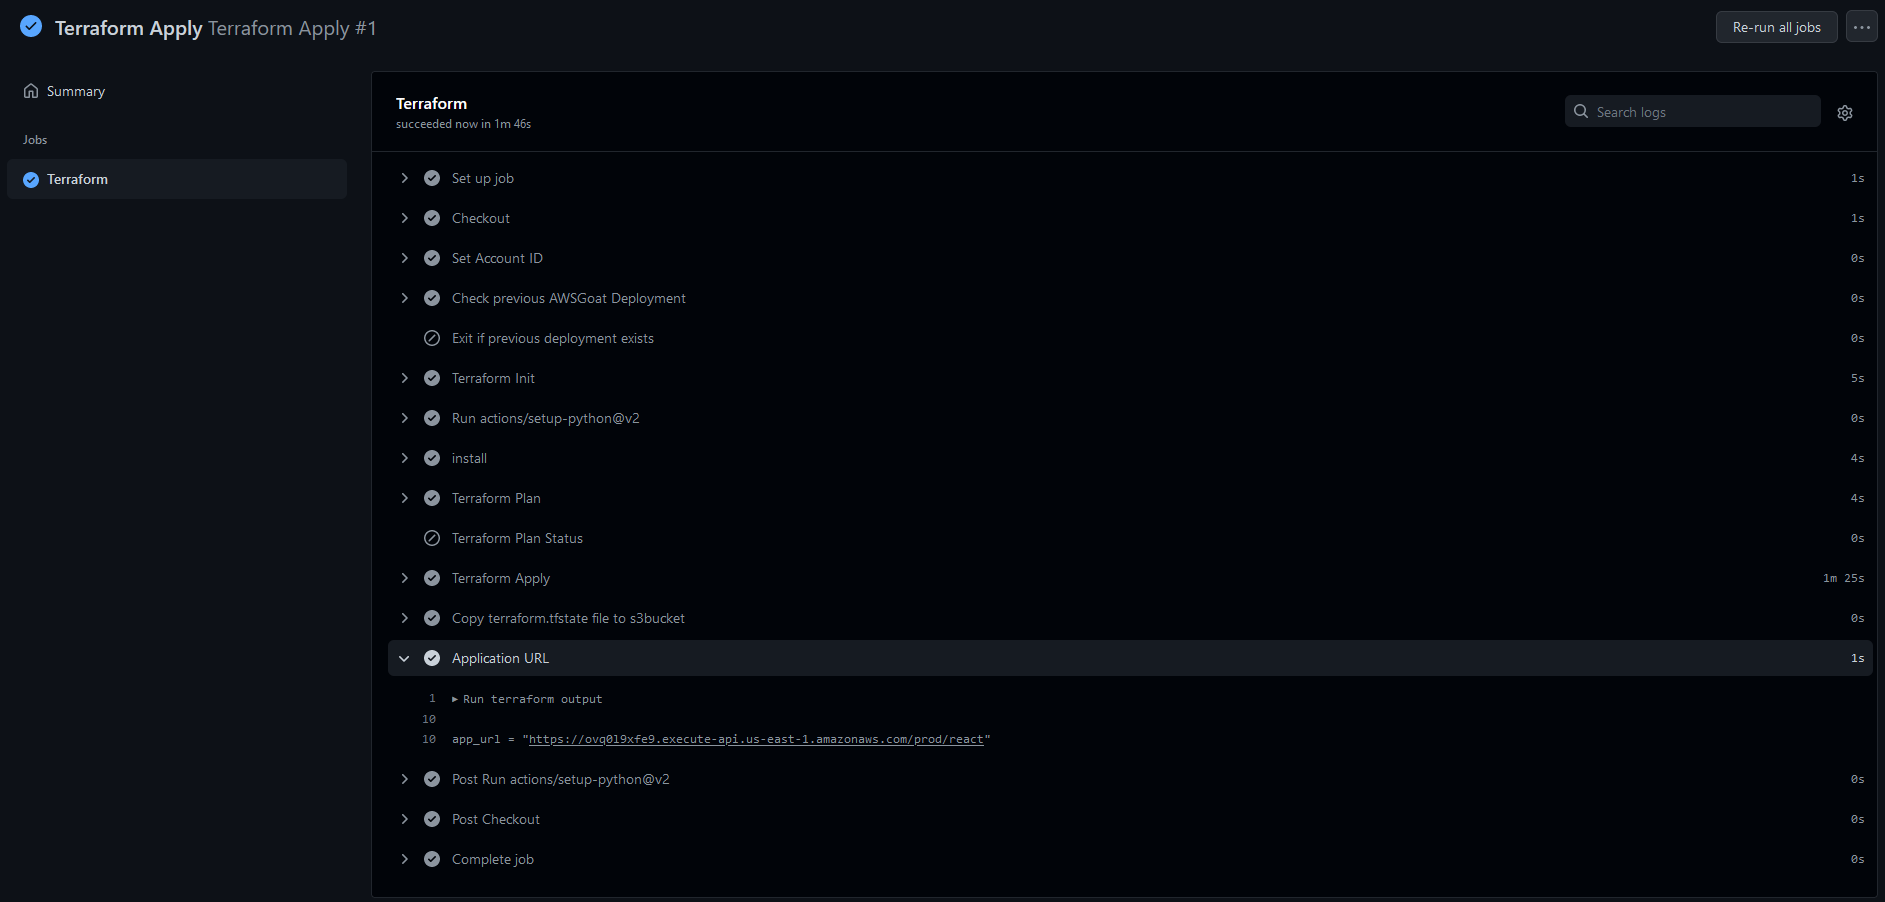
Para facilitar o processo de implantação, o usuário só precisa fazer um fork deste repositório, adicionar suas Credenciais de Conta AWS aos segredos do GitHub e executar a Action Terraform Apply. Esse workflow implantará toda a infraestrutura e exibirá a URL da aplicação hospedada.
Aqui estão os passos a seguir:
Passo 1. Faça um fork do repositório
Passo 2. Defina os Segredos do GitHub Action:
AWS_ACCESS_KEY
AWS_SECRET_ACCESS_KEY

Passo 3. Na aba de ações do repositório, selecione o módulo a ser implantado e execute o Workflow Terraform Apply.

Passo 4. Encontre a URL da aplicação na seção de saída do Terraform.
A instalação manual do AWSGoat exigirá que você siga estes passos:
(Nota: Isso requer uma máquina Linux, com o shell /bin/bash disponível)
Passo 1. Clone o repositório
git clone https://github.com/ine-labs/AWSGoat
Passo 2. Configurar as credenciais da conta de usuário da AWS
aws configure
Passo 3. Navegue até o diretório do respectivo módulo e use o terraform para implantar o AWSGoat
cd modules/module-<Number>
terraform init
terraform apply --auto-approve
O primeiro módulo apresenta uma aplicação de blog serverless que utiliza AWS Lambda, S3, API Gateway e DynamoDB. Ele consiste em diversas vulnerabilidades de aplicações web e facilita a exploração de recursos AWS mal configurados.
Caminho de Escalação:

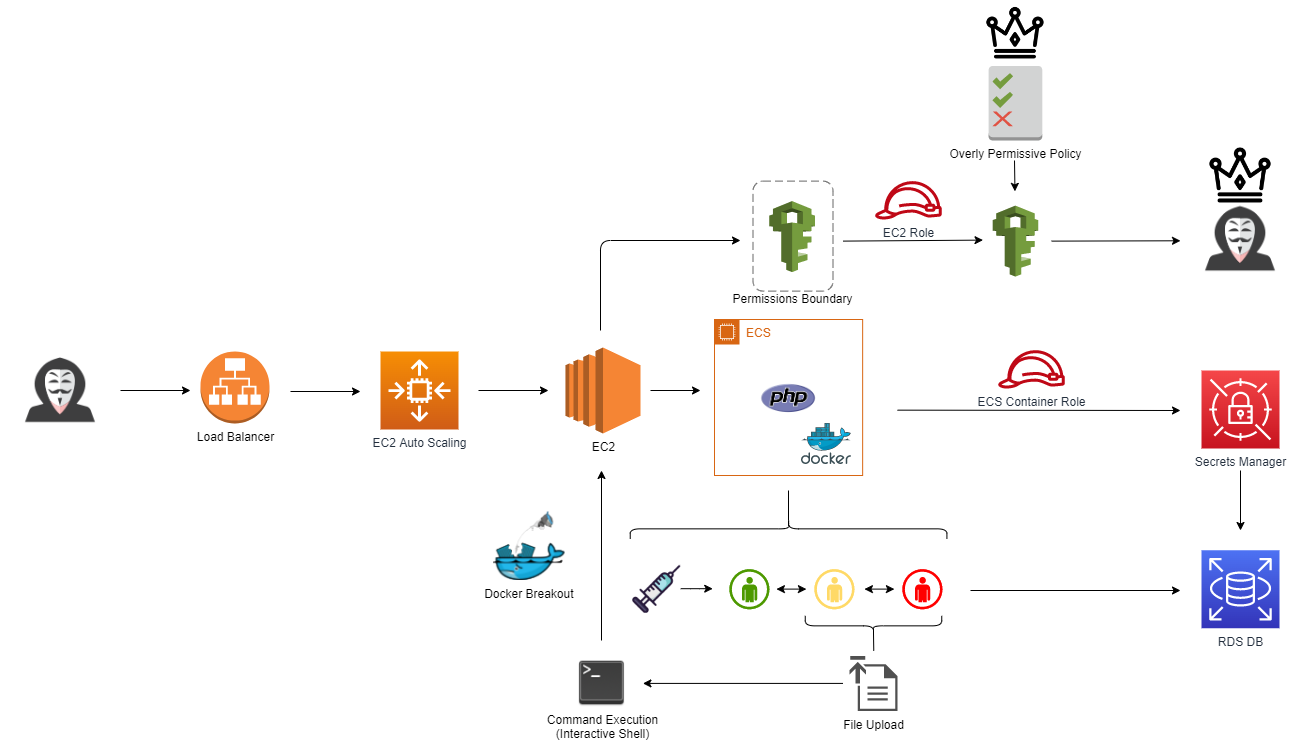
O segundo módulo apresenta uma aplicação interna de Folha de Pagamento de RH, que utiliza a infraestrutura AWS ECS. Ele consiste em diversas vulnerabilidades de aplicações web e facilita a exploração de recursos AWS mal configurados.
Caminho de Escalação:
Navegador Recomendado: Google Chrome
Os recursos criados com a implantação do AWSGoat não incorrerão em nenhum custo se a conta AWS estiver dentro do nível gratuito/período de avaliação. No entanto, após o esgotamento/inelegibilidade do nível gratuito/período de avaliação, os seguintes custos se aplicarão para a região US-East:
Módulo 1: $0.0125/hora
Módulo 2: $0.0505/hora
Jeswin Mathai, Chief Architect, Lab Platform, INE [email protected]
Nishant Sharma, Director, Lab Platform, INE [email protected]
Sanjeev Mahunta, Software Engineer (Cloud), INE [email protected]
Shantanu Kale, Cloud Developer, INE [email protected]
Govind Krishna Lal Balaji, Cloud Developer, INE [email protected]
Litesh Ghute, Senior Engineer, INE [email protected], LinkedIn
Os manuais ofensivos estão disponíveis no diretório attack-manuals, e os manuais defensivos estão disponíveis no diretório defence-manuals.
Vídeos de Exploração do Módulo 1: https://www.youtube.com/playlist?list=PLcIpBb4raSZEMosUmY8KpxPWtjKRMSmNx

Para mais detalhes, consulte o arquivo PDF "AWSGoat.pdf". Este arquivo contém o slide deck utilizado para apresentações.
Módulo 1: