
Gemini-api-key-hunter
 coffinxp/gemini-api-key-hunter
Examina sites e arquivos JS em busca de chaves de API Gemini expostas, verifica-as ao vivo, enumera serviços acessíveis e fornece um cliente de…
osintreconnaissanceinformation-gathering+5
55
coffinxp/gemini-api-key-hunterExamina sites e arquivos JS em busca de chaves de API Gemini expostas, verifica-as ao vivo, enumera serviços acessíveis e fornece um cliente de…
 coffinxp/google-api-key-scanner
Valida chaves de API do Google Maps contra 21 endpoints, revelando serviços expostos com URLs de PoC, suporte a proxy e modo silencioso para…
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.
 pantheon-security/medusa
Scanner de segurança com IA em primeiro lugar. NOVO na v2026.7: detecção de comprometimento do Claude Code — verifique hooks, permissões e skills em…
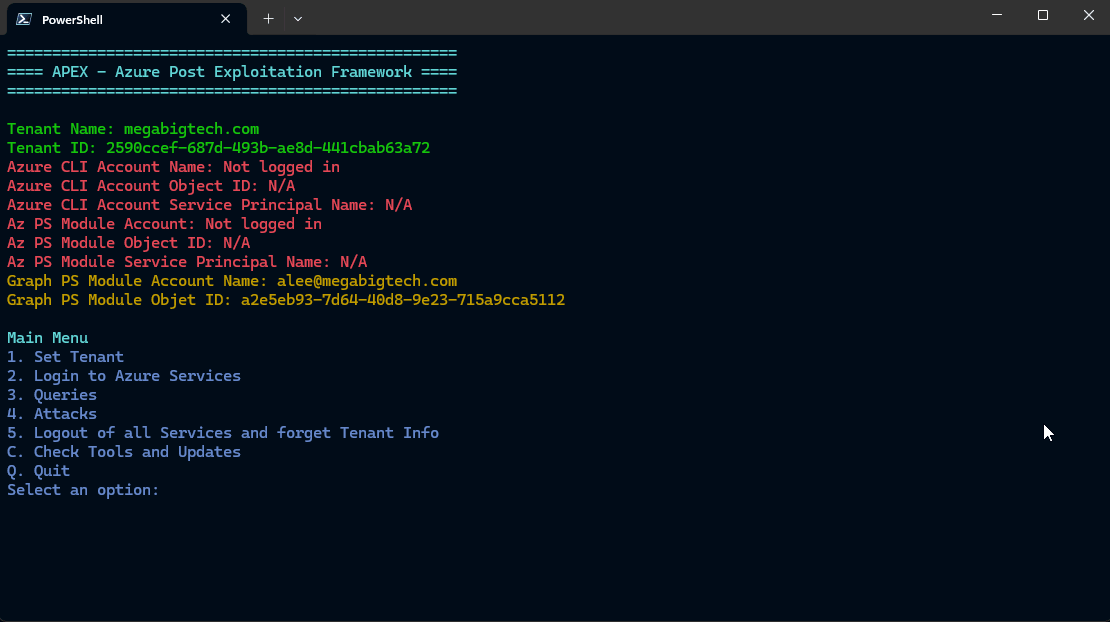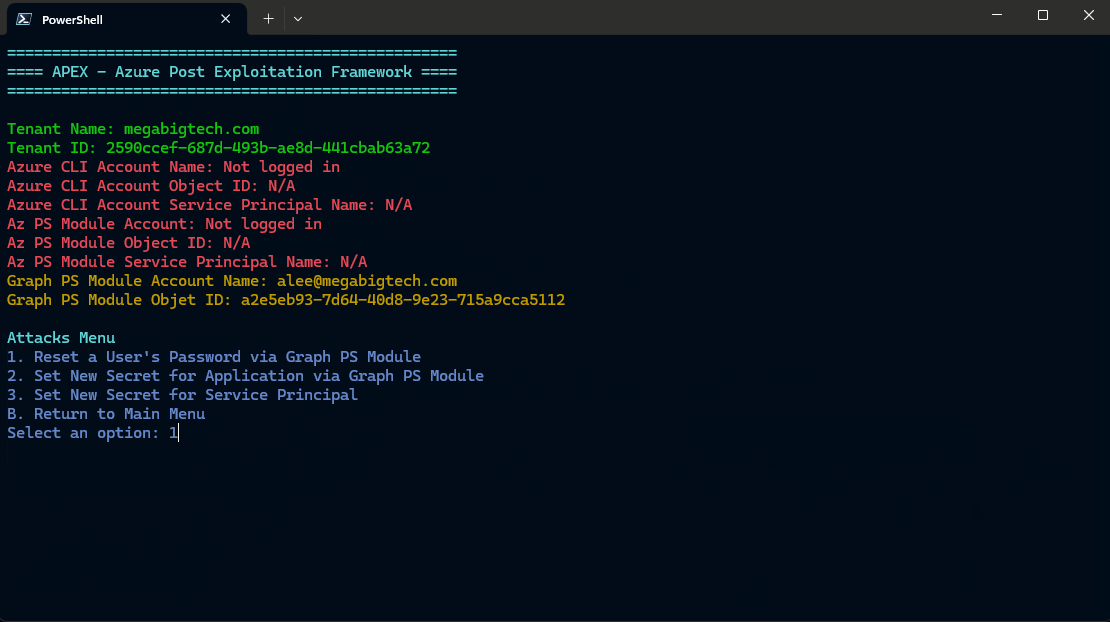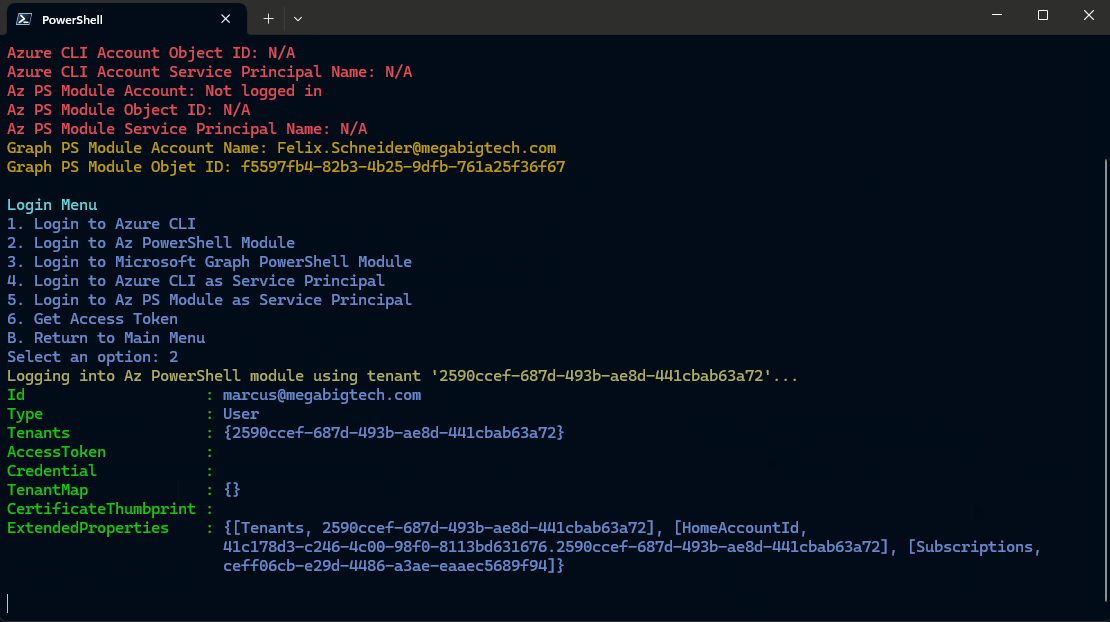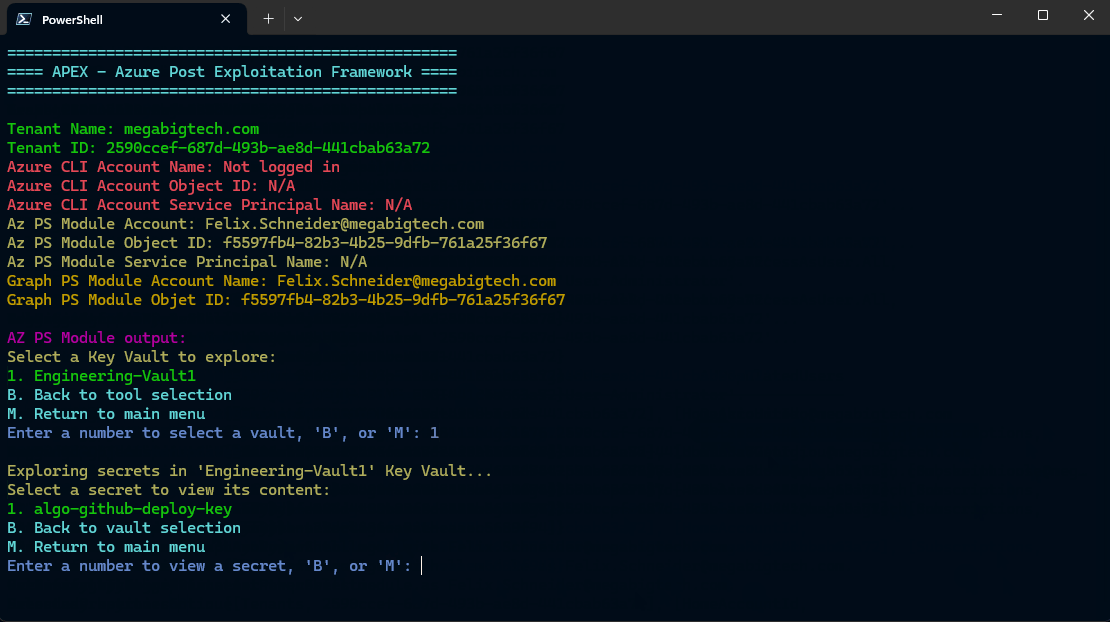 luemmelsec/apex
Framework de Pós-Exploração Azure
 mayyhem/maestro
Abusando dos serviços Azure via C2
 kozmer/aad-bofs
Coleção de BOFs do Cobalt Strike para atacar o Azure AD durante operações de red team, cobrindo vetores de autenticação, enumeração e pós-exploração.
 merill/awesome-entra
😎 Lista incrível de tudo relacionado ao Microsoft Entra
 hacktricks-wiki/hacktricks-cloud
Base de conhecimento conduzida pela comunidade para testes de penetração em ambientes de nuvem e pipelines de CI/CD: técnicas de ataque, enumeração,…
 nyxgeek/onedrive_user_enum
ferramenta de enumeração de utilizadores do onedrive - ferramenta de pentest para enumerar utilizadores o365 válidos
 netspi/microburst
Uma coleção de scripts para avaliar a segurança do Microsoft Azure.
 nagwww/s3-leaks
Cronologia selecionada de configurações incorretas de buckets S3 da AWS, dados expostos e credenciais IAM vazadas, com links de incidentes para…
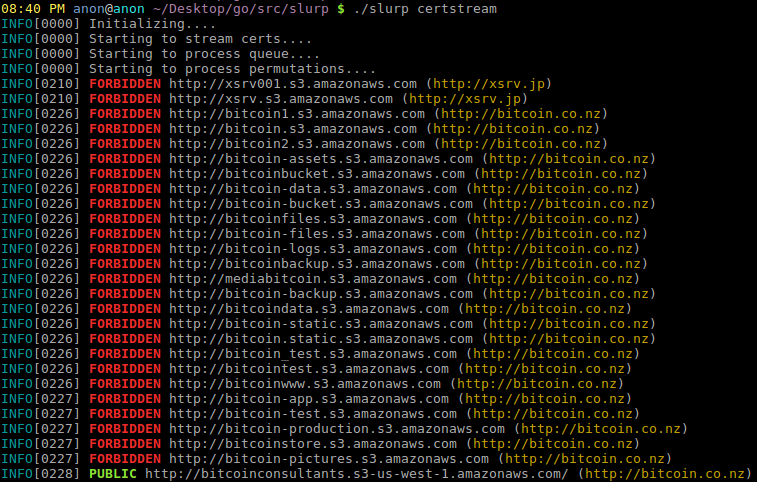 0xbharath/slurp-old
Uma ferramenta para enumerar buckets S3 manualmente ou via certstream
 akhld/spark-exploit
Execução Arbitrária de Código em Cluster Apache Spark Não Protegido
 appsecco/spaces-finder
Uma ferramenta para caçar DigitalOcean Spaces publicamente acessíveis
 iamlucif3r/aws-key-hunter
[Só por diversão] Encontre chaves AWS expostas (APENAS CHAVES VÁLIDAS) no github
 randomrobbiebf/grafana-ssrf
Autenticação SSRF no Grafana
 epsylon/prommetrix
Prommetrix pode obter informações relevantes das instâncias do 'Node Exporter' executadas pelo 'Prometheus'.