
 epsylon/prommetrix
Prommetrix pode obter informações relevantes das instâncias do 'Node Exporter' executadas pelo 'Prometheus'.


Prommetrix é uma ferramenta de software livre para obter informações relevantes das instâncias do 'Node Exporter' executadas pelo 'Prometheus'.
Prometheus é uma solução de código aberto para monitoramento e alerta de eventos baseada em métricas para aplicações em nuvem. É usado por quase 800 organizações nativas da nuvem, incluindo Uber, Slack, Robinhood e outras. Ao coletar métricas em tempo real de vários endpoints, o Prometheus permite observar facilmente o estado de um sistema, além da observação de métricas de hardware e software, como uso de memória, uso de rede e métricas definidas por software (ex.: número de tentativas de login mal-sucedidas em uma aplicação web).
Como as métricas numéricas capturadas pelo Prometheus não são consideradas dados confidenciais, o Prometheus manteve uma política compreensível de evitar suporte integrado a recursos de segurança, como autenticação e criptografia, a fim de focar no desenvolvimento de funcionalidades relacionadas a monitoramento. Isso mudou há menos de um ano (jan. 2021), no lançamento da versão 2.24.0, quando foram introduzidos o suporte a Transport Layer Security (TLS) e à autenticação básica.
Devido ao fato de o suporte a autenticação e criptografia ser relativamente novo, muitas organizações que usam Prometheus ainda não habilitaram esses recursos e, portanto, muitos endpoints do Prometheus estão completamente expostos à Internet (por exemplo, endpoints que executam versões anteriores), vazando dados de métricas e labels.
Esta vulnerabilidade pode ser descrita em um Pentest/Relatório como:
"Os dados de métricas devem ser coletados para alguns serviços e esses itens precisam implementar um client-library que permite ao serviço principal do Prometheus coletar os dados. O client- library abre um servidor HTTP mínimo e expõe uma rota que é então registrada no serviço principal para a coleta. Esse endpoint não é autenticado por padrão, o que permite que qualquer pessoa que conheça a URI leia os dados de métricas. É recomendável colocar alguma forma de autenticação. Somente o serviço principal do Prometheus deve poder ler os dados de métricas."
Dork (usando a porta padrão):
Prommetrix - aproveitará essas métricas para obter informações relevantes da instância do Prometheus, bem como da máquina em que está em execução.
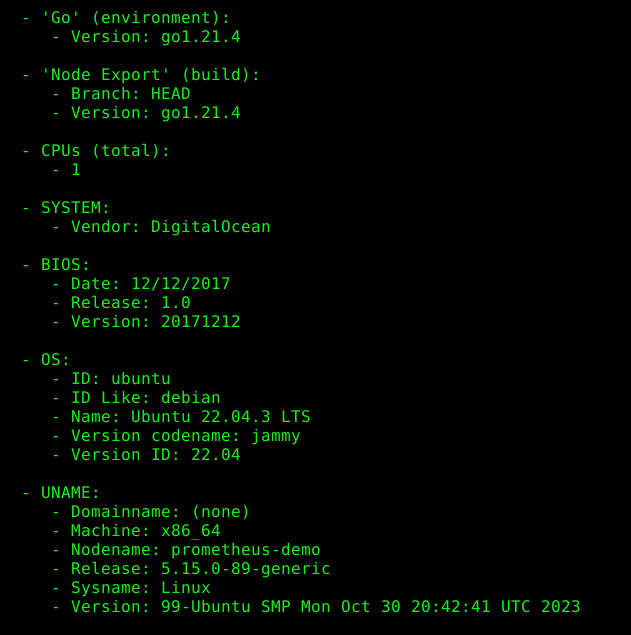
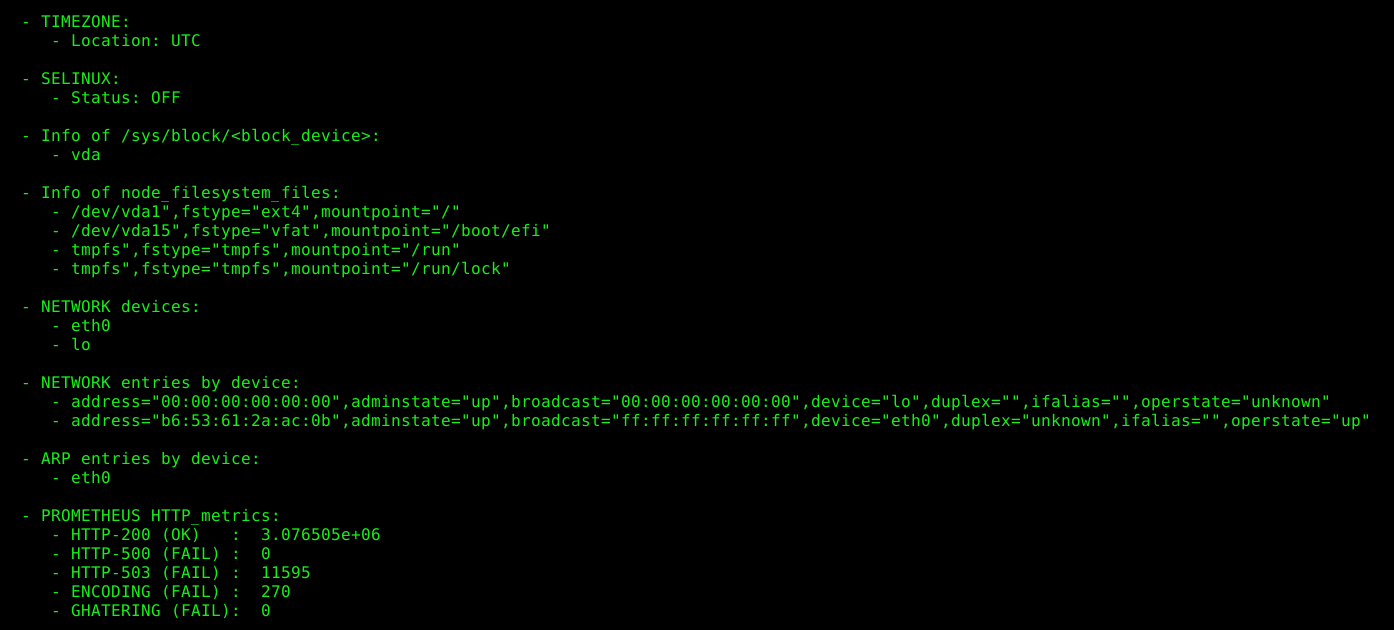
Esta ferramenta roda em muitas plataformas e requer Python (3.x.y).
python prommetrix.py (ou python3 prommetrix.py)
Prommetrix é distribuído sob a GPLv3.
- psy ([email protected])
Para fazer doações, use o seguinte hash:
- Bitcoin: 19aXfJtoYJUoXEZtjNwsah2JKN9CK5Pcjw






