
Blackhat-USA-2022-Materials
 h4wkst3r/blackhat-usa-2022-materials
मेरे Black Hat USA 2022 ब्रीफिंग और आर्सेनल वार्ताओं के लिए प्रस्तुति सामग्री
exploitationpenetration-testingsupply-chain-security+3
64
h4wkst3r/blackhat-usa-2022-materialsमेरे Black Hat USA 2022 ब्रीफिंग और आर्सेनल वार्ताओं के लिए प्रस्तुति सामग्री
 ahmetpayaslioglu/yararules
मैलवेयर की पहचान और वर्गीकरण हेतु YARA डिटेक्शन नियमों का चयनित संग्रह, जो थ्रेट हंटिंग और डिटेक्शन वर्कफ़्लो का समर्थन करता है।
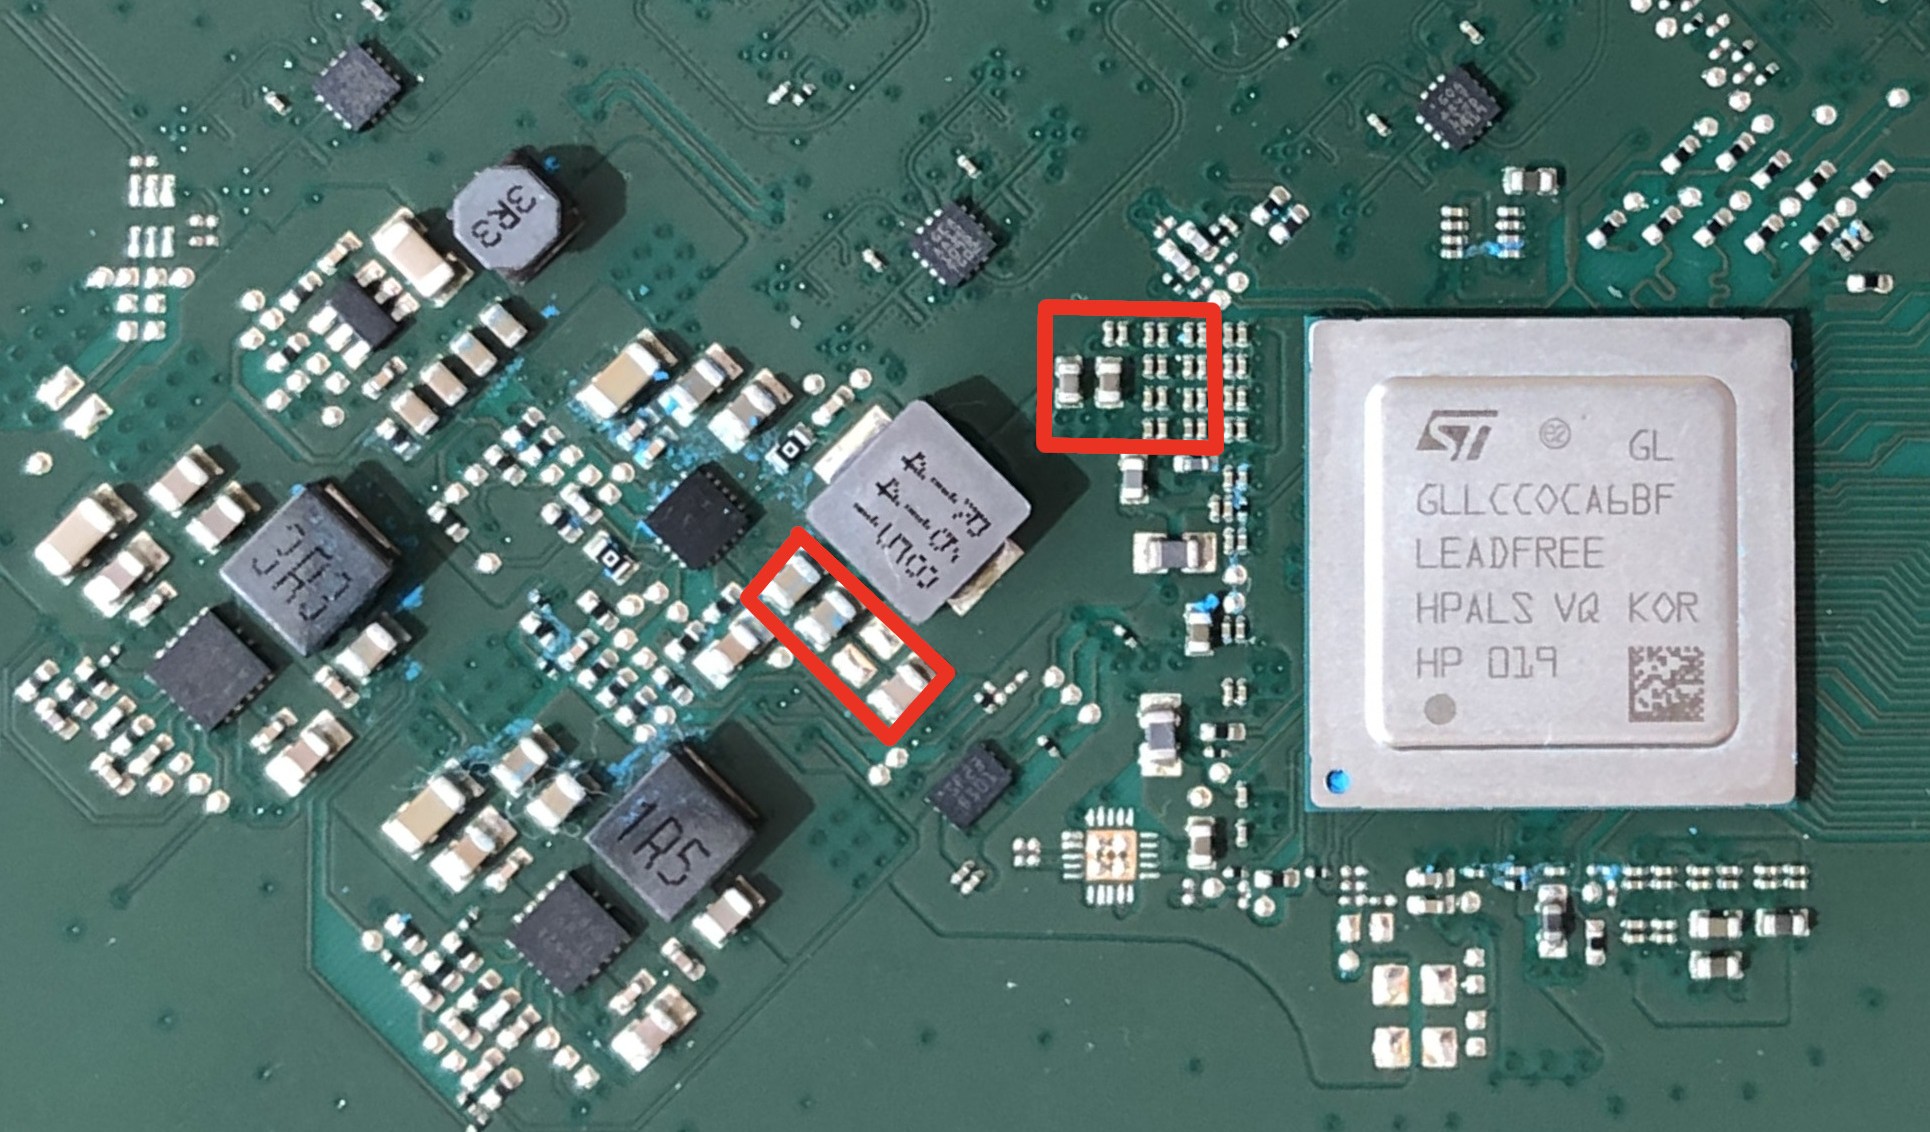 kuleuven-cosic/starlink-fi
Starlink टर्मिनलों के ब्लैक-बॉक्स सुरक्षा मूल्यांकन के लिए वोल्टेज फॉल्ट-इंजेक्शन मॉडचिप, जो बूटलोडर हस्ताक्षर सत्यापन को बायपास करके मनमाना फर्मवेयर…
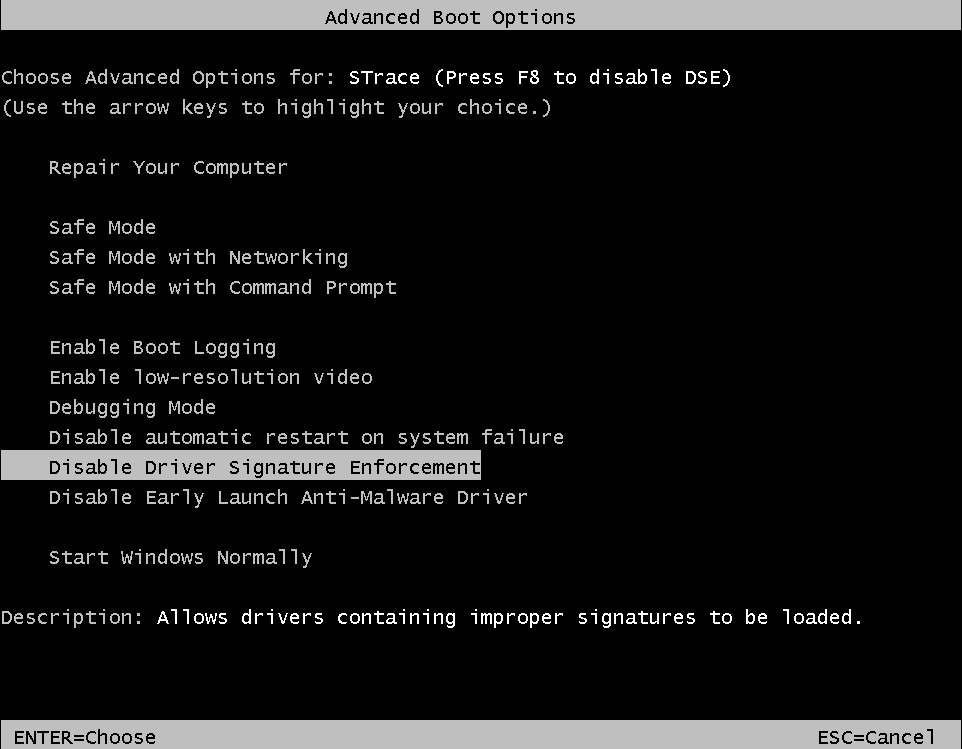 mandiant/strace
A DTrace on Windows Reimplementation
 darwinsec/defcon-kql-kung-fu-22
DEF CON Cloud Village कार्यशाला स्लाइड्स, जो क्लाउड सुरक्षा लॉग विश्लेषण हेतु KQL सिखाती हैं, एक साझा Azure Log Analytics वर्कस्पेस में व्यावहारिक…
 sneakid/dc30-phineastalk
UniPi के रूप में DefCon के Red Team Village में प्रस्तुत वार्ता की स्लाइड्स
 codextf2/burp2malleable
burp suite से HTTP अनुरोधों को Cobalt Strike Malleable C2 प्रोफाइल में बदलने के लिए मेरे द्वारा लिखी गई एक त्वरित Python उपयोगिता
 iilegacyyii/exportdumper
PE फ़ाइलों की एक्सपोर्ट टेबल डंप करने के लिए मेरे द्वारा बनाया गया एक छोटा टूल। प्राथमिक उपयोग DLL प्रॉक्सीिंग के भीतर उपयोग के लिए था।
 mainframed/dc30_workshop
DEFCON 30 मेनफ्रेम बफर ओवरफ्लो कार्यशाला कंटेनर
 live-ctf/livectf-defcon30
DEF CON 30 CTF चुनौती बाइनरी, बिल्ड स्क्रिप्ट और सॉल्व स्क्रिप्ट का संग्रह, बाइनरी एक्सप्लॉइटेशन और रिवर्स इंजीनियरिंग का अभ्यास करने के लिए।
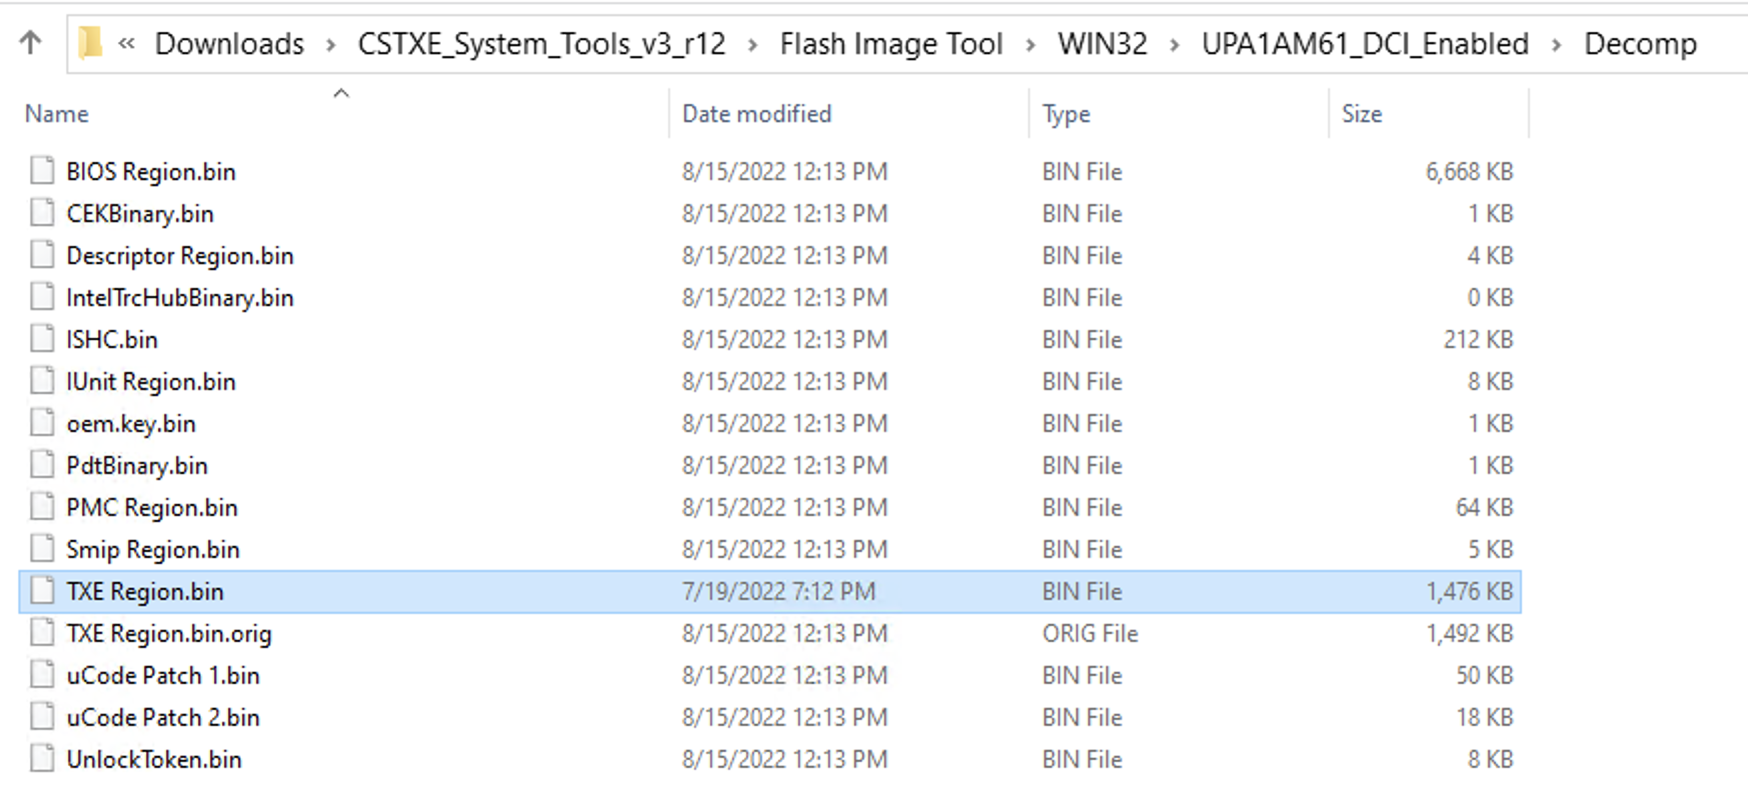 xenokovah/inteltxe-poc
Intel Management Engine JTAG Proof of Concept - 2022 निर्देश
 anssi-fr/dfir4vsphere
VMWare vSphere फोरेंसिक्स के लिए पावरशेल मॉड्यूल
 gmh5225/callmewin32kdriver
लोड करें अपना ड्राइवर जैसे win32k.sys
 bc-security/beginners-guide-to-obfuscation
व्यावहारिक red-team अस्पष्टीकरण कार्यशाला जो AMSI बायपास, ETW चकमा, और PowerShell, Visual Basic, तथा C# के साथ पेलोड अस्पष्टीकरण सिखाती है, ताकि…
 morrubin/negoexrelay
यह NegoEx/PKU2U Kerberos प्रमाणीकरण को मनमाने लक्ष्यों तक रिले करता है, जिससे क्रेडेंशियल-रहित प्रमाणीकरण, कमांड निष्पादन, SMB हैश डंपिंग, और पार्श्व…
 dozernz/bugstropics
"हंटिंग बग्स इन द ट्रॉपिक्स" DEFCON 30 वार्ता के लिए सहायक सामग्री
 jigerjain/interview_tips
उन साइबर सुरक्षा साक्षात्कार प्रश्नों का सारांश जिनसे मैं गुज़रा हूँ, आशा है यह मददगार होगा।