
mwcfg
 c3rb3ru5d3d53c/mwcfg
MalDuck के लिए एक सुविधा-संपन्न मॉड्यूलर मैलवेयर कॉन्फ़िगरेशन निष्कर्षण उपयोगिता
defensive-toolsstatic-analysisreverse-engineering+3
1332 साल पहले
c3rb3ru5d3d53c/mwcfgMalDuck के लिए एक सुविधा-संपन्न मॉड्यूलर मैलवेयर कॉन्फ़िगरेशन निष्कर्षण उपयोगिता
 malwareapilib/malwareapilibrary
मैलवेयर विकास में उपयोग किए जाने वाले एपीआई का संग्रह
 rad9800/vehapiresolve
रनटाइम पर वेक्टरेड एक्सेप्शन हैंडलर और हैश्ड लुकअप का उपयोग करके Windows APIs को रिज़ॉल्व करता है, ताकि इम्पोर्ट छिपाए जा सकें और आक्रामक पेलोड के…
 google/paranoid_crypto
Paranoid की लाइब्रेरी में क्रिप्टोग्राफिक आर्टिफैक्ट्स पर ज्ञात कमजोरियों की जाँच के कार्यान्वयन शामिल हैं।
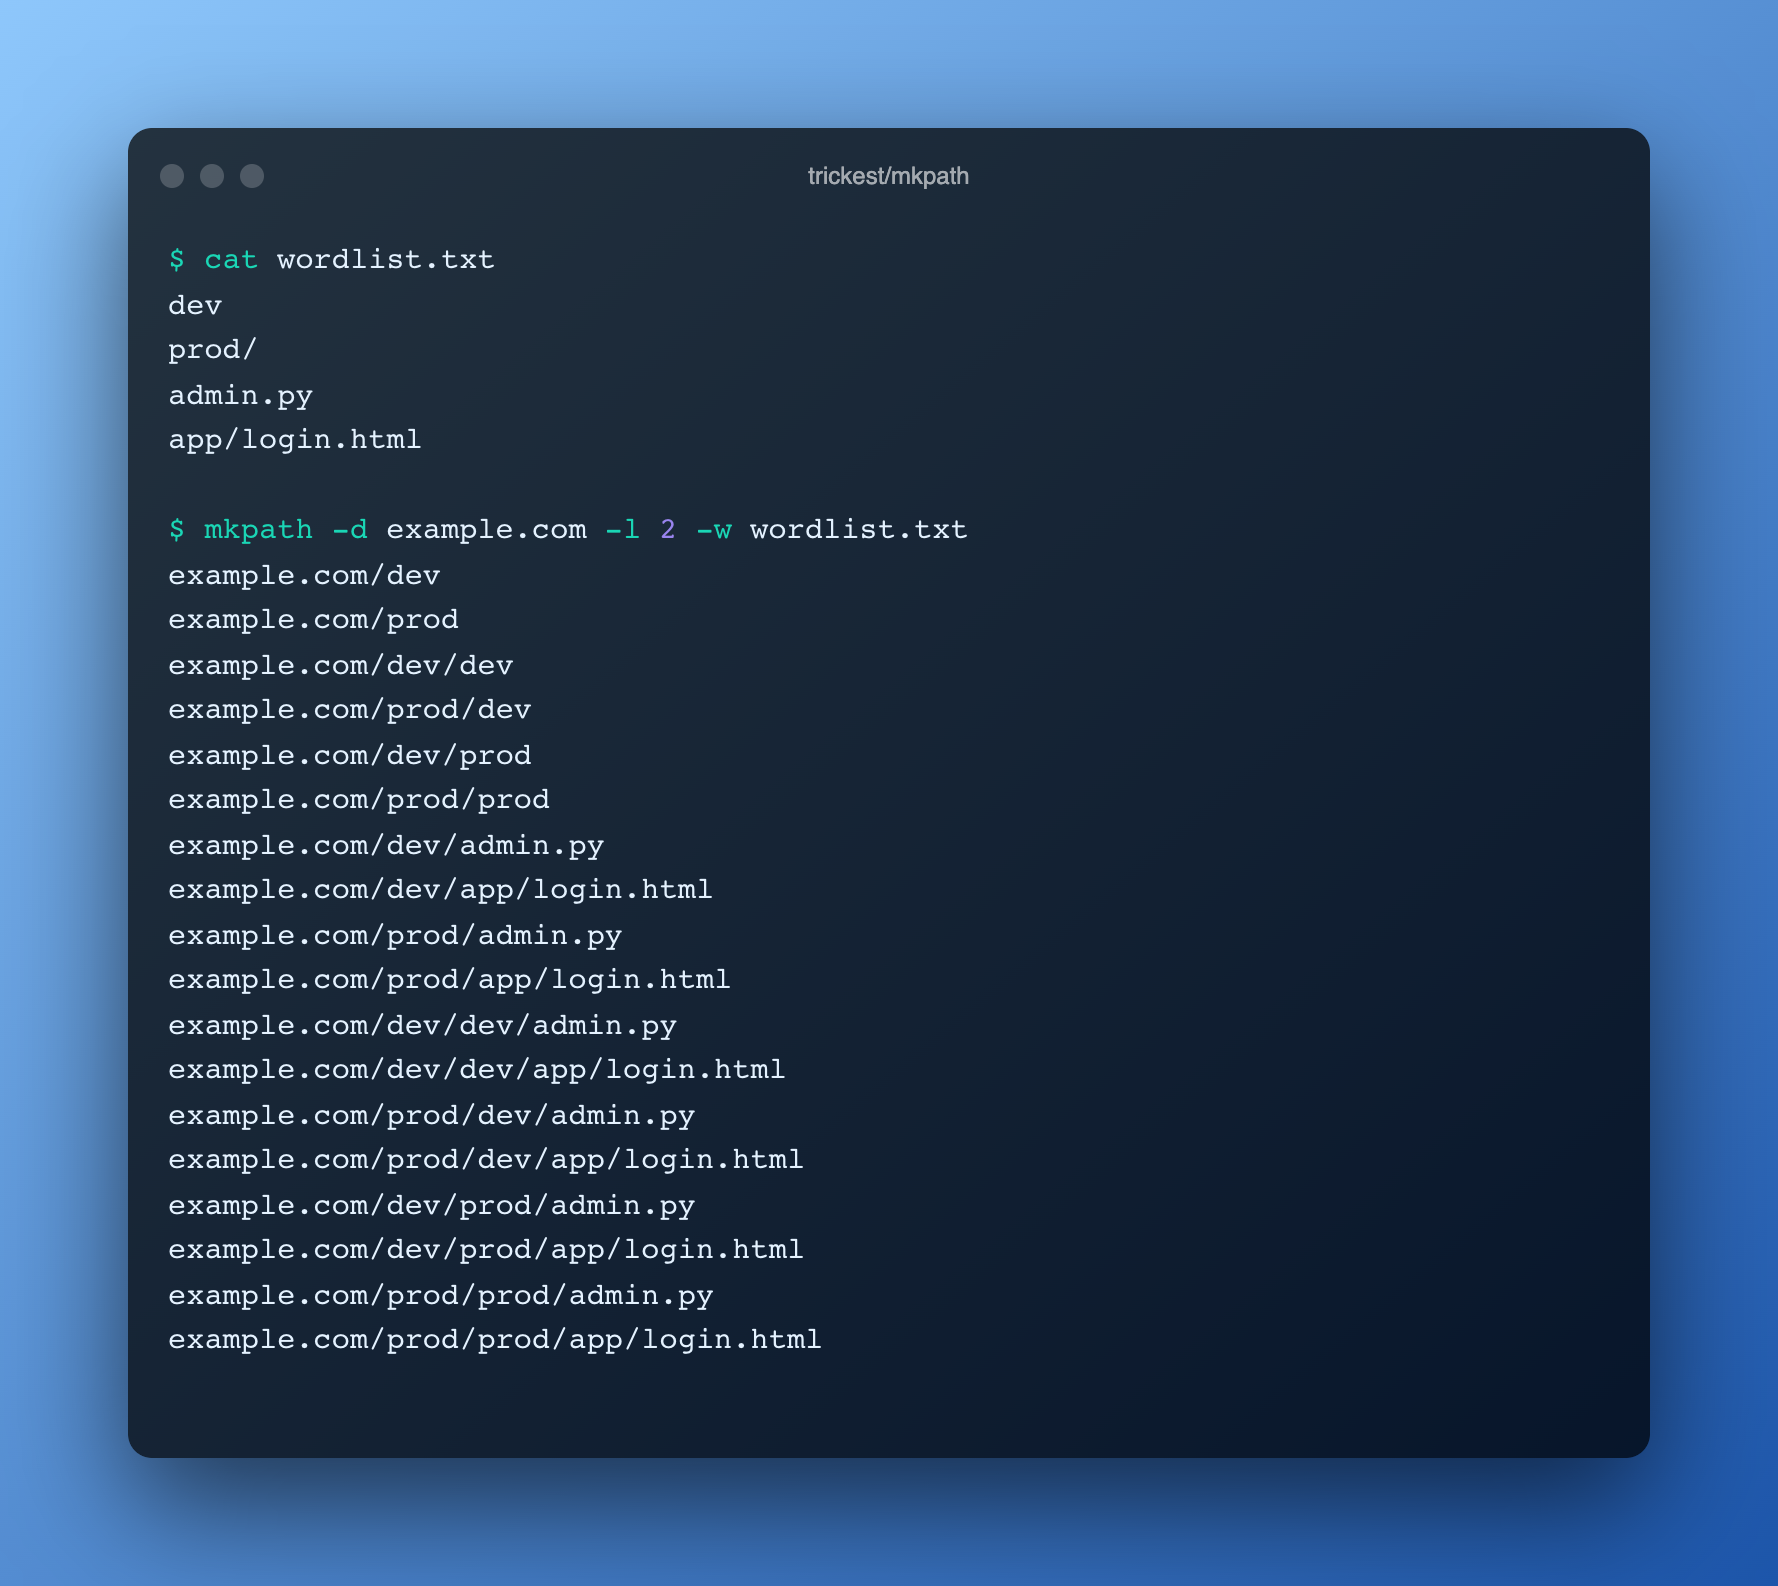 trickest/mkpath
वर्डलिस्ट का उपयोग करके URL पथ संयोजन बनाएं
 neo23x0/yara-performance-guidelines
तेज़ और मेमोरी-अनुकूल YARA नियम लिखने के तरीके पर एक मार्गदर्शिका
 rad9800/tamperingsyscalls
C++ लाइब्रेरी जो हार्डवेयर ब्रेकपॉइंट्स और एक्सेप्शन हैंडलर्स का उपयोग करके Windows syscall तर्कों को पुनः प्राप्त करती है और स्पूफ करती है, ताकि EDR…
 waawaa/breakcyserver
रेड-टीम EDR एवेज़न उपयोगिता जो Process Explorer ड्राइवर कार्यक्षमता का दुरुपयोग करके सुरक्षा सेवाओं को समाप्त करती है तथा PPL और ObRegisterCallbacks…
 m4now4r/vn_daily_samples
वियतनाम से उत्पन्न दुर्भावनापूर्ण नमूनों का दैनिक संग्रह, मैलवेयर विश्लेषण, थ्रेट इंटेलिजेंस और डिटेक्शन इंजीनियरिंग अनुसंधान के लिए।
 reprise99/sentinel-queries
KQL क्वेरीज़ का संग्रह
 xforcered/scmkit
स्रोत कोड प्रबंधन आक्रमण टूलकिट
 pietroborrello/customprocessingunit
पहला विश्लेषण ढांचा CPU माइक्रोकोड के लिए

 henkru/cs-token-vault
इन-मेमोरी टोकन वॉल्ट BOF फॉर Cobalt Strike
 akamai/akamai-security-research
इस रिपॉज़िटरी में कोड और IoCs शामिल हैं, जो अकामाई की विभिन्न सुरक्षा अनुसंधान टीमों द्वारा किए गए शोध का परिणाम हैं।
 h4wkst3r/blackhat-usa-2022-materials
मेरे Black Hat USA 2022 ब्रीफिंग और आर्सेनल वार्ताओं के लिए प्रस्तुति सामग्री
 ahmetpayaslioglu/yararules
मैलवेयर की पहचान और वर्गीकरण हेतु YARA डिटेक्शन नियमों का चयनित संग्रह, जो थ्रेट हंटिंग और डिटेक्शन वर्कफ़्लो का समर्थन करता है।
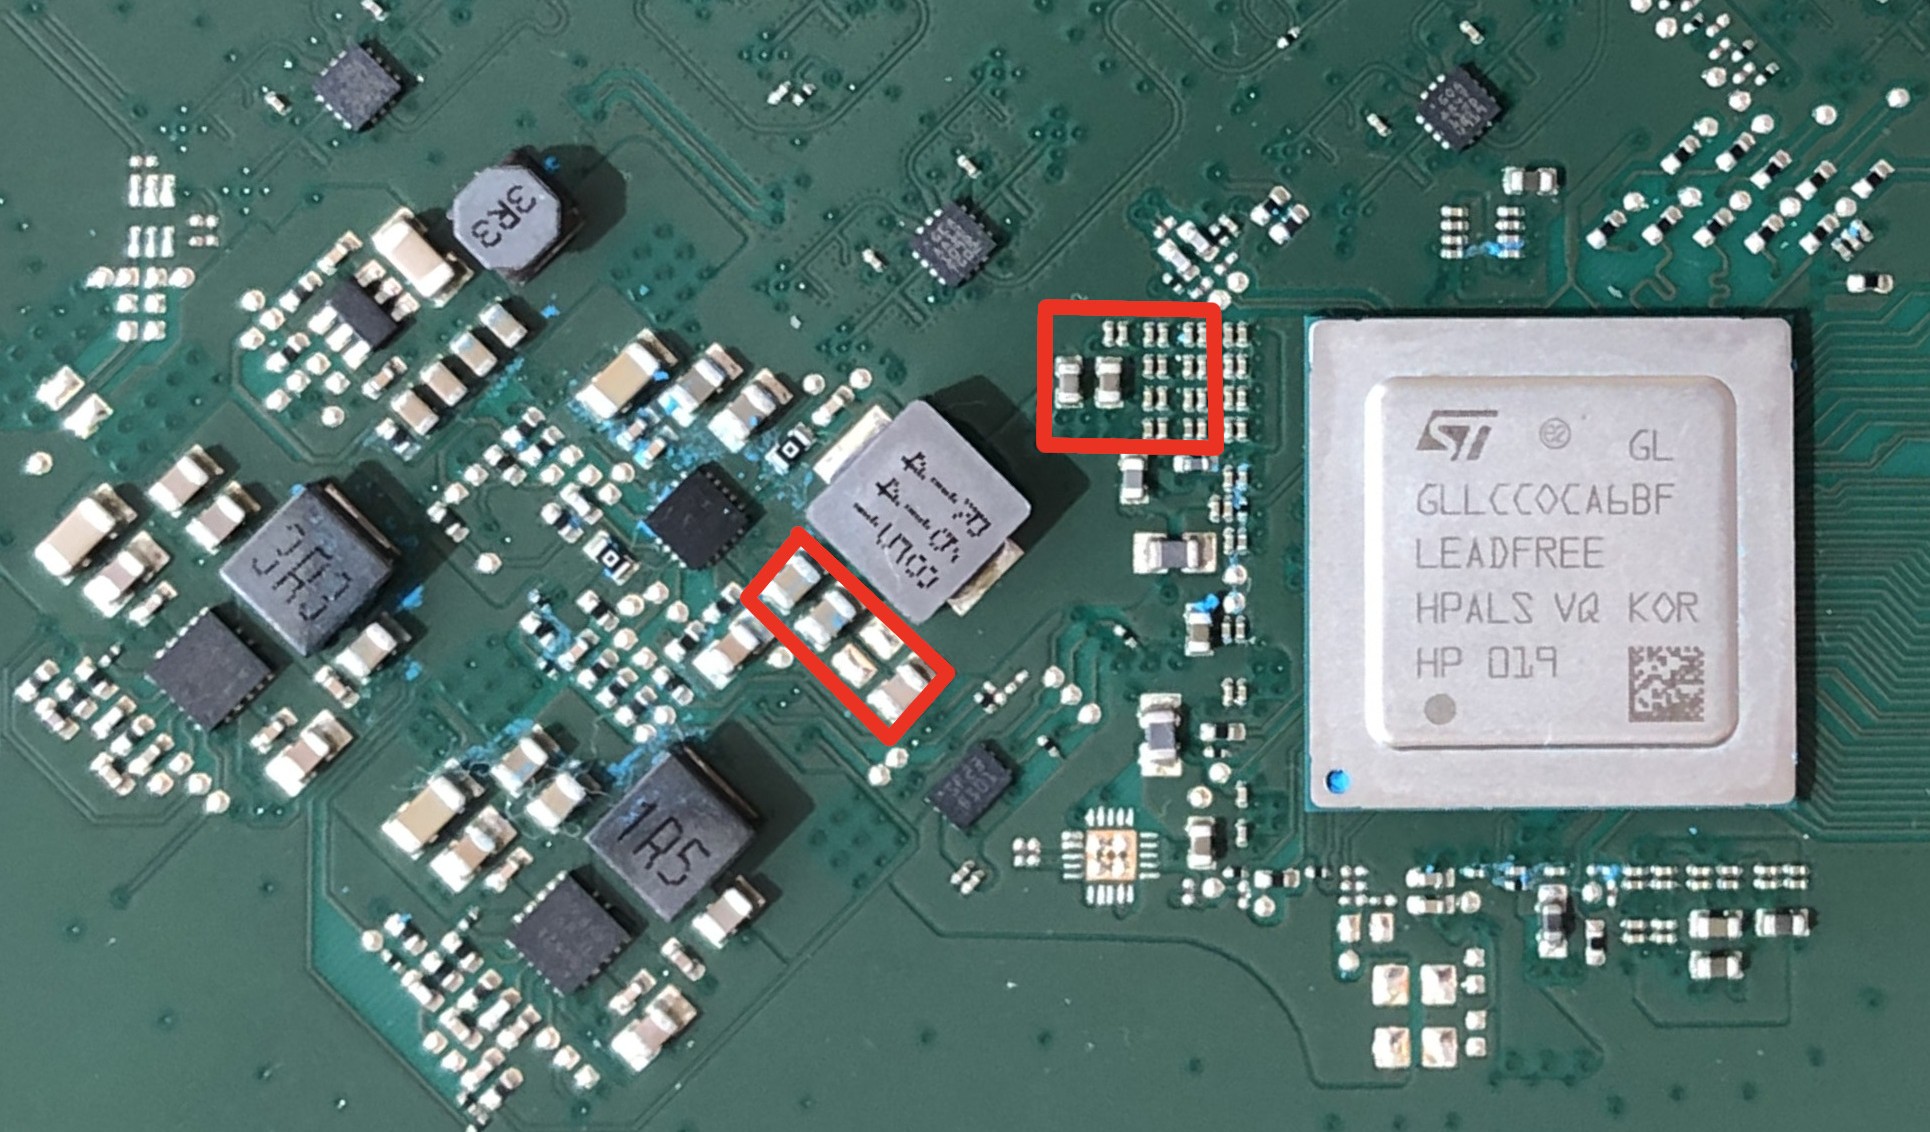 kuleuven-cosic/starlink-fi
Starlink टर्मिनलों के ब्लैक-बॉक्स सुरक्षा मूल्यांकन के लिए वोल्टेज फॉल्ट-इंजेक्शन मॉडचिप, जो बूटलोडर हस्ताक्षर सत्यापन को बायपास करके मनमाना फर्मवेयर…