CloudGarrison
ऑफ़लाइन ब्राउज़र-आधारित मल्टी-क्लाउड पोस्चर वर्कबेंच जो WebAssembly के माध्यम से स्थानीय रूप से अटैक पाथ का अनुकरण करता है, IaC अनुपालन का ऑडिट करता…

ऑफ़लाइन ब्राउज़र-आधारित मल्टी-क्लाउड पोस्चर वर्कबेंच जो WebAssembly के माध्यम से स्थानीय रूप से अटैक पाथ का अनुकरण करता है, IaC अनुपालन का ऑडिट करता…

अधिकृत सोशल-इंजीनियरिंग सिमुलेशन फ्रेमवर्क, जिसमें एक पृथक लूपबैक लैब, सिंथेटिक ऑडियंस जनरेशन, प्री-फ्लाइट प्राधिकरण जाँच, और ऑफ़लाइन…

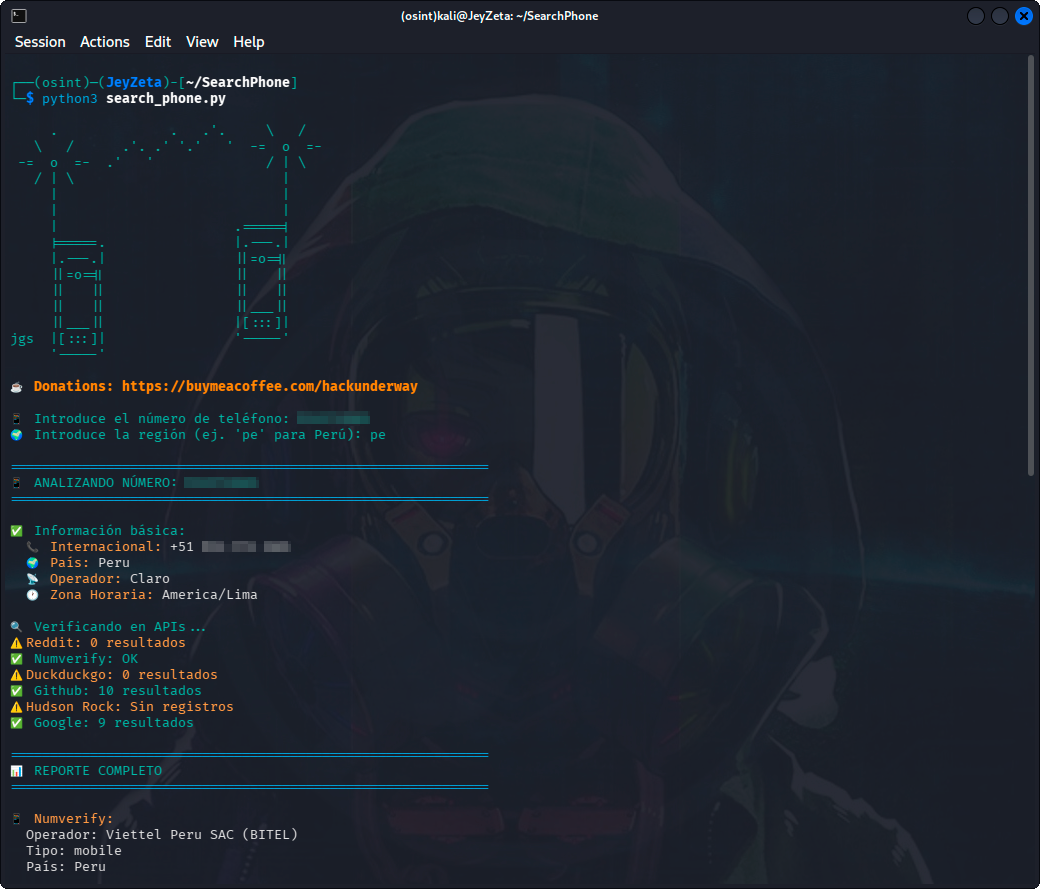
फ़ोन नंबर OSINT टूलकिट जिसमें मल्टी-API खोज (Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock infostealer इंटेलिजेंस, और स्वचालित रिपोर्ट…

गोरॉन पर आधारित एक और llvm आधारित ऑब्फस्केटर।

All-Rust Active Directory शोषण फ्रेमवर्क: LDAP/SMB/Kerberos प्रगणना, attack-graph पथ-खोज, Kerberoasting, NTLM relay, ticket forging, DCSync, और…

एंटी-ALPR-निगरानी PWA। कैमरा संग्रह डिवाइस पर ही रहता है।

ESP32 और nRF24 आधारित 2.4GHz जैमर जो नियंत्रित सुरक्षा परीक्षण के लिए शोर और पैकेट फ्लडिंग के माध्यम से Bluetooth, BLE, WiFi और RC चैनलों को बाधित…

Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved

Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक

रेड टीम ऑपरेशंस आर्किटेक्चर मैप व्यापक ऑपरेटर संदर्भ — इन्फ्रास्ट्रक्चर से प्रभाव तक

Free Burp Collaborator विकल्प- SQLite और exfil पुनर्संयोजन के साथ OOB इंटरैक्शन कैप्चर (HTTP/HTTPS/DNS)

बर्प सूट एक्सटेंशन जो कृत्रिम बुद्धिमत्ता के माध्यम से निष्क्रिय भेद्यता का पता लगाने को शामिल करता है।

Tactical Identity Operator for Linux & Hybrid Active Directory

यह स्क्रिप्ट मुख्य रूप से Exchange मेल सर्वर के खातों पर ब्रूटफोर्स कार्यक्षमता प्रदान करती है, और इसमें मौजूदा प्रमुख इंटरफेस के ब्रूटफोर्स तरीकों…

एक सेवा जो नामांकित ओपन-सोर्स रिपॉज़िटरीज़ को पृथक ऑफ़लाइन VMs में बनाती है और उन्हें सुरक्षा कमज़ोरियों के लिए स्कैन करती है, तथा पुनरुत्पादकों और…

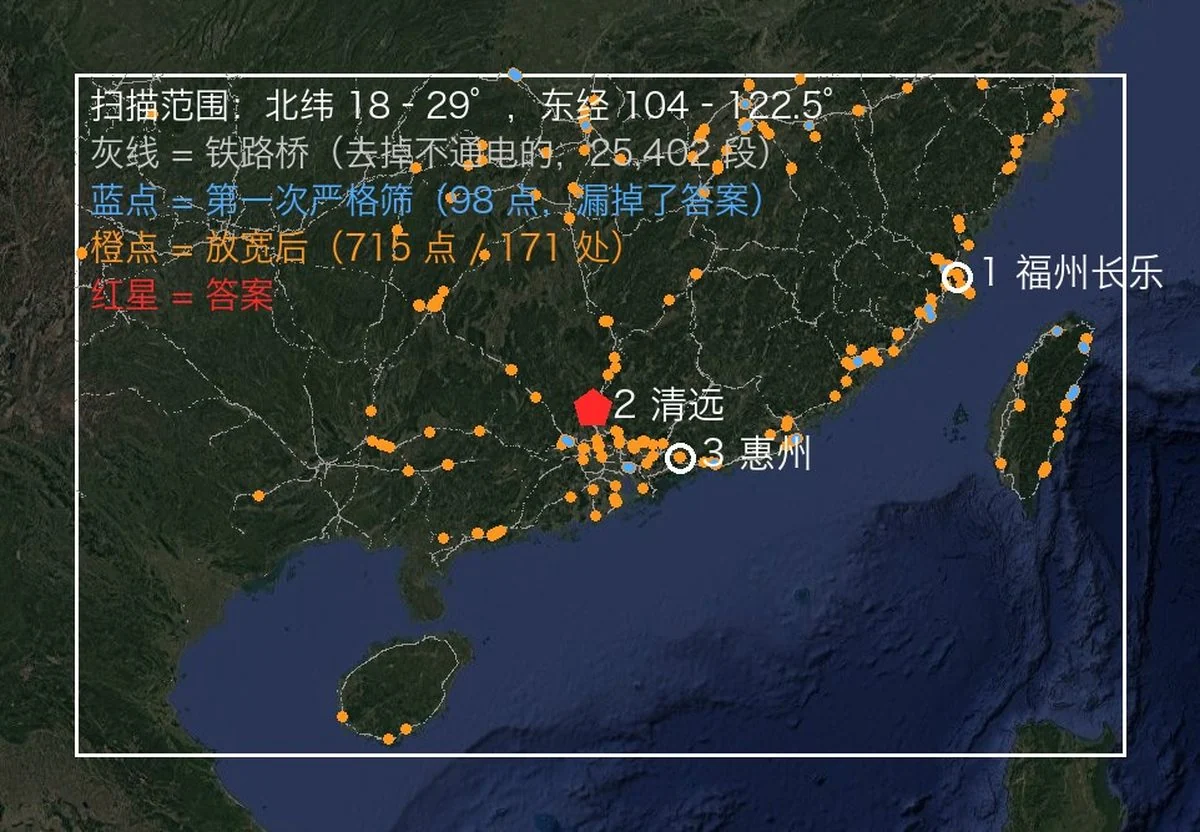
एक एजेंट स्किल जो यह पता लगाती है कि कोई फ़ोटो कहाँ ली गई थी — OpenStreetMap ज्यामिति, ऊँचाई की स्काईलाइन, सैटेलाइट इमेजरी और स्ट्रीट व्यू — और अपना…

AVX2 और AVX-512 के लिए GFNI के साथ अनुकूलित HQC पोस्ट-क्वांटम KEM कार्यान्वयन, साथ ही x86 IoT गेटवे के लिए एक एकीकृत बेंचमार्किंग और NIST KAT सूट।

Cyrus SASL API कार्यान्वयन जो RFC 4422 के अनुसार pluggable SASL mechanisms के माध्यम से client- और server-side authentication तथा authorization…