
 mafifrizi/tanuki
लिनक्स और हाइब्रिड एक्टिव डायरेक्टरी के लिए टैक्टिकल आइडेंटिटी ऑपरेटर

Linux वर्कलोड के लिए नॉन-ह्यूमन आइडेंटिटी और हाइब्रिड Active Directory ऑपरेटर
प्रोटोकॉल-फर्स्ट, शून्य रूट विशेषाधिकार, शून्य होस्ट कॉन्फ़िगरेशन फ़ुटप्रिंट, शून्य शोर।


अवलोकन • क्विक स्टार्ट • कमांड • आर्किटेक्चर • वैलिडेशन • वंशावली और श्रेय
आधुनिक क्लाउड-नेटिव और ऑन-प्रिमाइस वातावरण तेजी से Linux वर्कलोड (Kubernetes पॉड, AI कोडिंग एजेंट, CI/CD रनर, कंटेनरीकृत बैच वर्कर) चलाते हैं, जिन्हें पूर्ण डोमेन जॉइन, Kerberos डेमॉन (sssd / winbind), या रूट विशेषाधिकारों के बिना एंटरप्राइज़ Active Directory डोमेन में प्रमाणित होना होता है।
Tanuki एक प्रोटोकॉल-फर्स्ट Active Directory ऑपरेटर है जो अनप्रिविलेज्ड Linux यूज़रस्पेस के लिए बनाया गया है। यह मानव-इन-द-लूप नियंत्रण के अंतर्गत पूर्ण Purple Team जीवनचक्र चलाता है: प्री-फ़्लाइट ट्रायाज, क्रिप्टोग्राफ़िक टिकट नेगोशिएशन, मात्रात्मक विशेषाधिकार टियरिंग, क्लोज़्ड-लूप सेल्फ-हीलिंग, और फ़ॉरेंसिक ऑडिट टेलीमेट्री। यह एजेंट-संचालित भी है, एक संरचित स्किल मैनिफ़ेस्ट प्रदान करता है ताकि Claude Code, Cursor, और Google Antigravity जैसे टूल इसे एक बार में एक निर्धारक चरण पर चला सकें।
मुख्य विशेषताएँ:
#![forbid(unsafe_code)] के साथ बनाई गई है।sudo नहीं, कोई रूट नहीं, कोई CAP_SYS_TIME नहीं, और /etc/krb5.conf या सिस्टम फ़ाइलों में कोई परिवर्तन नहीं।पूर्ण इंजन तुलना और सबसिस्टम मैप के लिए, docs/ARCHITECTURE.md देखें।
# Detects the Rust musl binary or falls back to the Python standard engine
curl -sSfL https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.sh | bash
# Rust systems core
cargo install --path crates/tanuki-cli

# Python reference engine
pipx install git+https://github.com/Mafifrizi/tanuki.git
git clone https://github.com/Mafifrizi/tanuki.git
cd tanuki
python3 -m tanuki doctor --json
दोनों इंजन एक ही कमांड सरफेस और फ़्लैग साझा करते हैं। पूर्ण उपयोग, प्रत्येक फ़्लैग, और सत्यापित LDAPS उदाहरण docs/USAGE.md में हैं।
| कमांड | उद्देश्य |
|---|---|
tanuki doctor | डोमेन कॉन्फ़िग, क्रेडेंशियल, नेटवर्क, और OPSEC टेलीमेट्री में प्री-फ़्लाइट डायग्नोस्टिक्स |
tanuki auth | इन-मेमोरी क्लॉक स्क्यू हीलिंग के साथ अनप्रिविलेज्ड यूज़रस्पेस TGT प्राप्ति |
tanuki tgs | लक्ष्य SPN के लिए Kerberos सर्विस टिकट प्राप्ति |
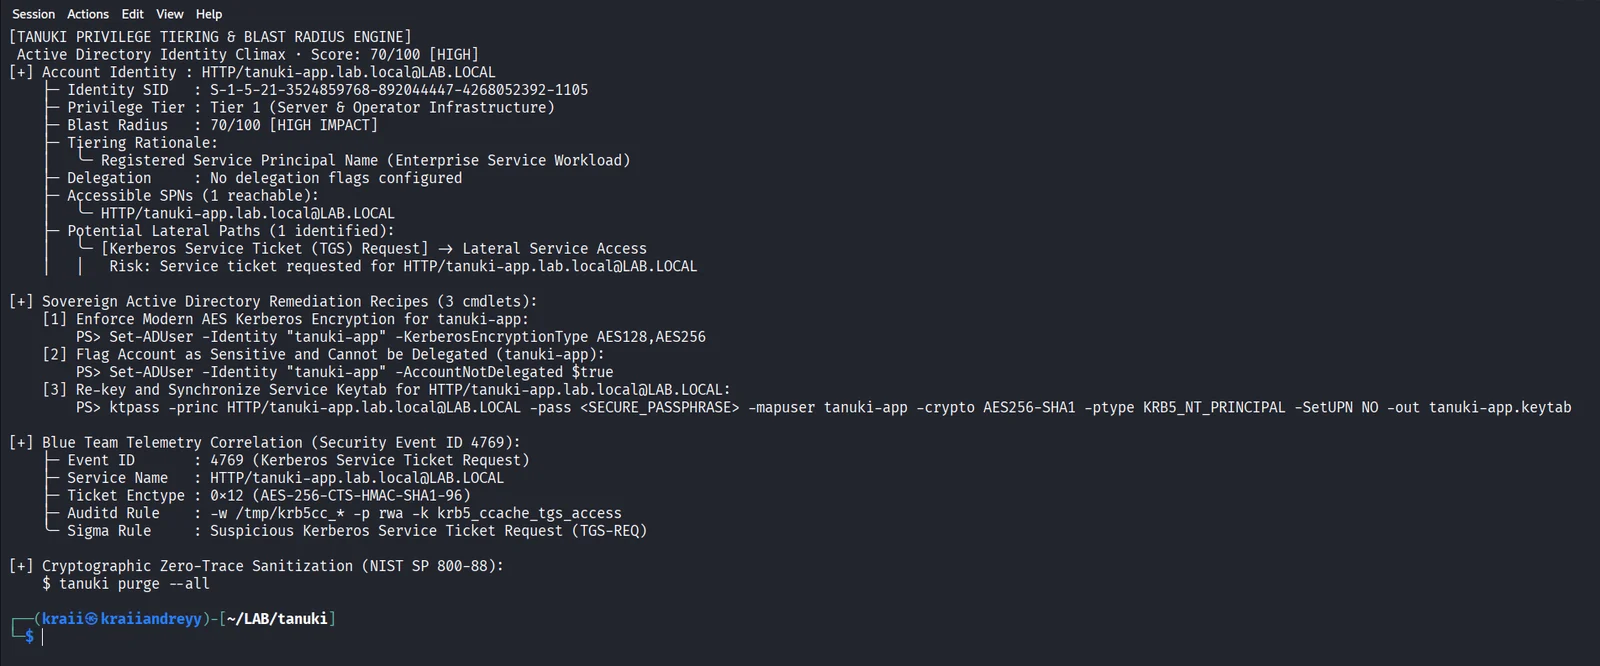
tanuki blast | मात्रात्मक ब्लास्ट रेडियस स्कोरिंग, प्रिविलेज टियरिंग, और PowerShell रेमेडिएशन रेसिपी |
tanuki ldap | अनप्रिविलेज्ड LDAP रेकॉन (--query spn | asreproast | rbcd | shadow | unconstrained | all) |
tanuki adcs | ESC1 से ESC11 तक के लिए पैसिव AD CS टेम्पलेट स्कैनर |
tanuki config | IP द्वारा KDC को लक्षित करने वाला ज़ीरो-DNS अनप्रिविलेज्ड krb5.conf जनरेटर |
tanuki fix | इडेम्पोटेंट क्लोज़्ड-लूप रेमेडिएशन (पूर्वावलोकन के लिए --dry-run) |
tanuki purge | NIST SP 800-88 क्रिप्टोग्राफ़िक मेमोरी और क्रेडेंशियल-कैश ज़ीरोइज़ेशन |
tanuki skill | एजेंट स्किल मैनिफ़ेस्ट निर्यात करें (मशीन-एक्शनेबल स्कीमा के लिए --json) |
संरचित आउटपुट के लिए किसी भी कमांड में --json जोड़ें। इंटरैक्टिव विज़ार्ड के लिए tanuki -i चलाएँ।
Tanuki प्रिविलेज एस्केलेशन लूप को रोकने, प्रमाणीकरण शोर को कम करने, और प्रत्येक क्रिया को फ़ोरेंसिक रूप से तर्कसंगत बनाए रखने के लिए एक निश्चित 5-रंग टैक्टिकल निर्णय सीढ़ी का पालन करता है। यह मॉडल references/tactical_ladder.md में प्रलेखित है।
| रंग | क्रिया | विवरण |
|---|---|---|
| 0 | DIAGNOSE | क्रेडेंशियल, enctypes, और नेटवर्क पथों का प्री-फ़्लाइट ऑडिट |
| 1 | AUTHENTICATE | क्लॉक स्क्यू सहनशीलता के साथ यूज़रस्पेस AS-REQ TGT नेगोशिएशन |
| 2 | AUTHORIZE | सत्यापित SPN एंडपॉइंट के लिए TGS सर्विस टिकट प्राप्ति |
| 3 | ASSESS | मात्रात्मक ब्लास्ट रेडियस गणना और टियर स्कोरिंग |
| 4 | PURGE | क्रिप्टोग्राफ़िक मेमोरी ज़ीरोइज़ेशन (NIST SP 800-88) |
Tanuki को लाइव हाइब्रिड इन्फ्रास्ट्रक्चर के विरुद्ध सत्यापित किया गया है: एक अनप्रिविलेज्ड Kali वर्कस्टेशन (UID 1000) जो सीधे Windows Server 2022 डोमेन कंट्रोलर (DC01.lab.local) से जुड़ता है, जो प्रत्येक रंग को DC पर Blue Team फ़ोरेंसिक टेलीमेट्री तक एंड-टू-एंड सिद्ध करता है। इसमें 500+ Python यूनिट टेस्ट और 39 Rust टेस्ट (लाइब्रेरी और इंटीग्रेशन) भी शामिल हैं, सभी पास।
टर्मिनल प्रमाणों के साथ पूर्ण माइलस्टोन वॉकथ्रू docs/VALIDATION.md में देखें।
Tanuki को Muhammad Afif Rizi (@Mafifrizi) और Muhamad Dian Alvito द्वारा इंजीनियर किया गया है।
Tanuki दो आधारभूत परियोजनाओं से प्रेरणा और ट्रेडक्राफ्ट प्राप्त करता है:
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
