

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/lokinpendawa/aethel_core
भेद्यता विश्लेषणWAF बाईपासवेब सुरक्षाखतरा खुफियाAI सुरक्षाविसंगति का पता लगाना
GitHublokinpendawa/aethel_core

aethel_core

अगली पीढ़ी का लॉजिकल WAF इंजन जो SWI-Prolog में निर्मित है। इसमें 2M+ LIPS पर चलने वाला एक इंडक्टिव लर्निंग ब्रेन शामिल है, जिसमें एकीकृत रिकर्सिव डिकोडर के साथ नेस्टेड URL/Hex/HTML ऑब्सफस्केशन को रीयल-टाइम में निष्क्रिय किया जाता है।

रिपॉजिटरी देखें
8962 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Aethel-Core: स्वचालित संज्ञानात्मक रक्षा और साइबर खतरा सिमुलेशन WAF

SWI-Prolog में निर्मित एक हाइब्रिड साइबरसुरक्षा फ्रेमवर्क, जिसे रीयल-टाइम खतरा शमन और LLM Instruction Tuning तथा Neuro-Symbolic AI Training के लिए संरचित लॉजिक डेटासेट उत्पन्न करने हेतु डिज़ाइन किया गया है।


प्रमुख नवाचार और आर्किटेक्चर मॉड्यूल

1. उच्च-प्रदर्शन कोर WAF इंजन (activator.pl)

  • डायनामिक बैकट्रैकिंग जाँच: स्वच्छ रिलेशनल लुकअप के माध्यम से RAM में खतरा हस्ताक्षरों को क्वेरी करता है।
  • वॉल्यूमेट्रिक DDoS सुरक्षा: आक्रामक IPs के लिए स्लाइडिंग टाइम-विंडो ट्रैकिंग (htg/2)।
  • N-Gram टोकनाइज़ेशन और प्रीफ़िक्स एंकर: नेस्टेड ऑब्फस्केशन पैटर्न को फ़िल्टर करने के लिए लंबे हस्ताक्षरों को 3-4 अक्षरों के सूक्ष्म प्रिमिटिव्स में तोड़ता है।

2. बहु-स्तरीय ऑब्फस्केशन डिकोडर (decoder.pl)

एक इनलाइन रिकर्सिव नॉर्मलाइज़ेशन पाइपलाइन चलाता है: डीप URL डिकोडिंग (%XX), हेक्साडेसिमल अनपैकिंग (\xXX / 0xXX), और HTML एंटिटी नॉर्मलाइज़ेशन (< / >) पूर्ण केस-असंवेदनशीलता के साथ।
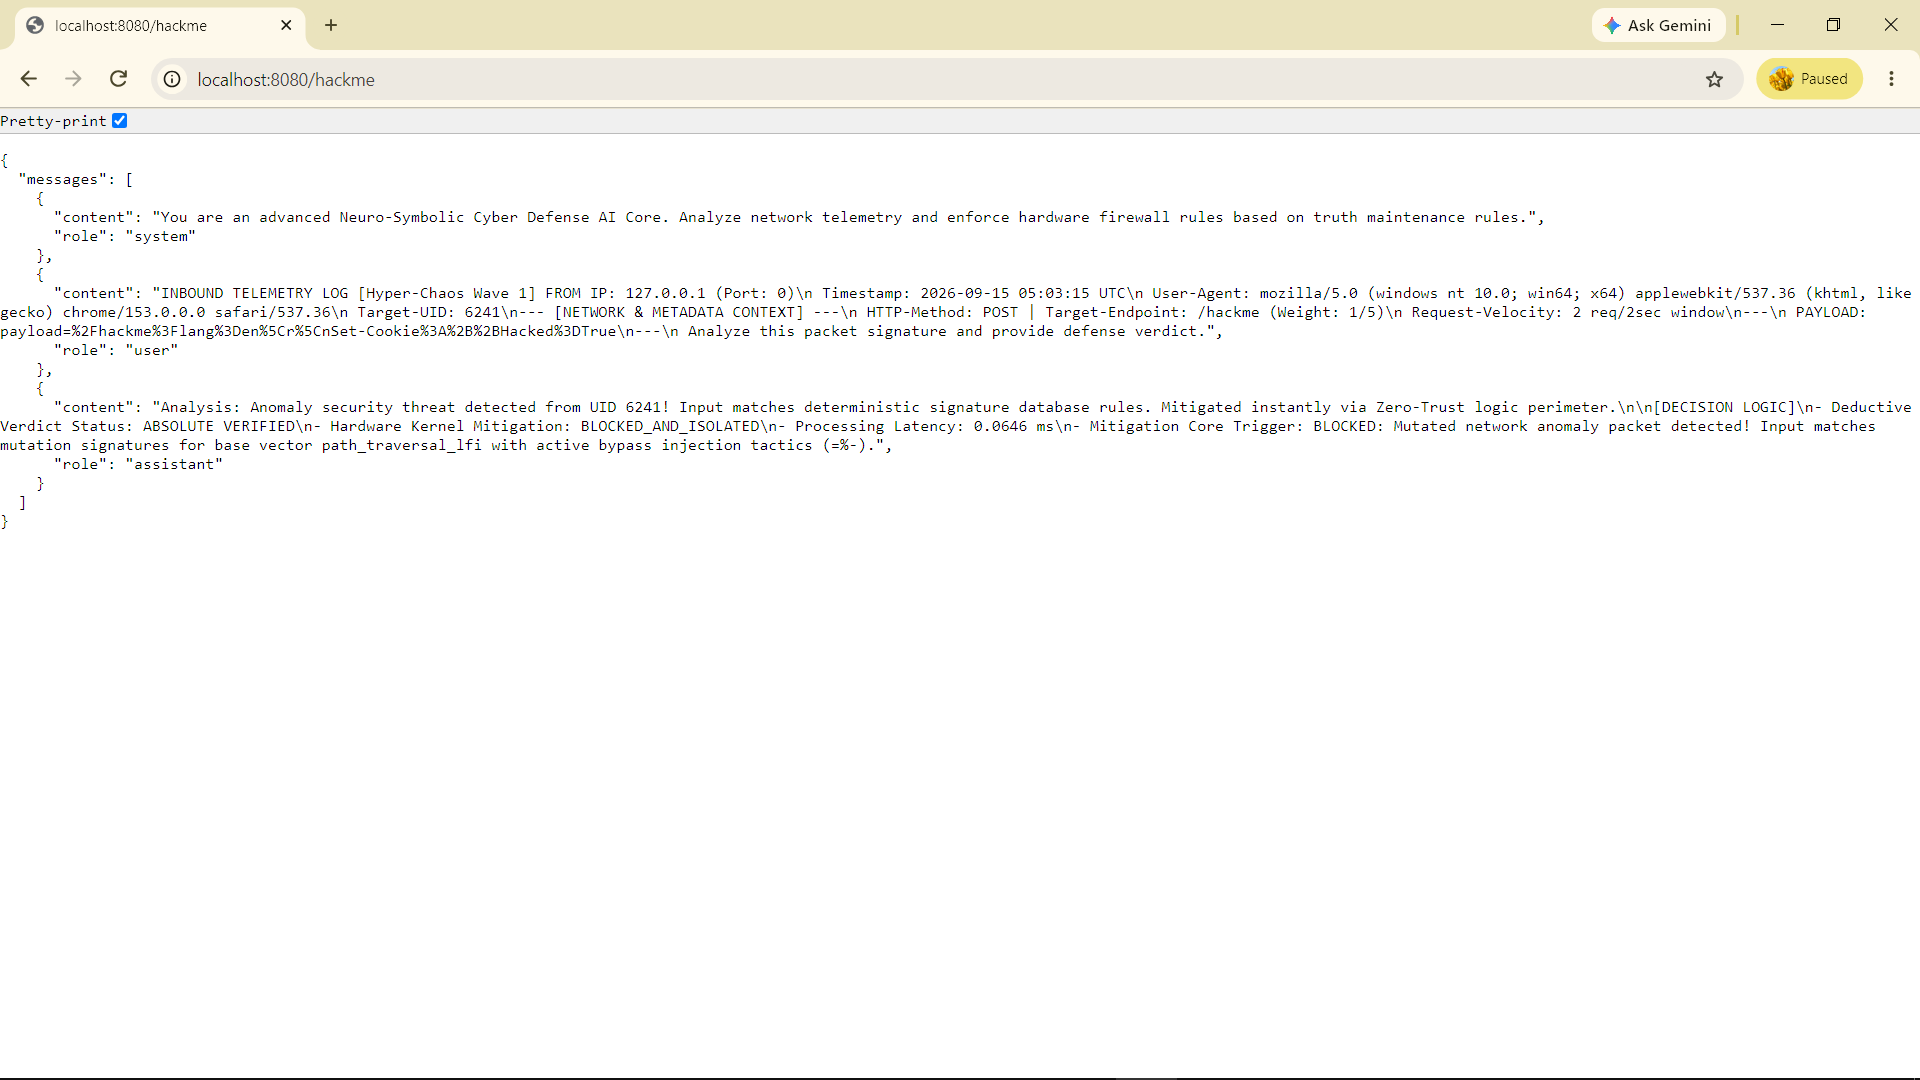
hacked

3. इंडक्टिव लर्निंग और इंजन बेंचमार्क (वास्तविक प्रोडक्शन मेट्रिक्स)

सिस्टम का मूल्यांकन एक स्वचालित सिमुलेशन स्क्रिप्ट के विरुद्ध किया गया जो 40,000-वेव हमला सिमुलेशन उत्पन्न करती है। परिणाम निम्नलिखित प्रोसेसिंग प्रोफ़ाइल प्रदर्शित करते हैं:
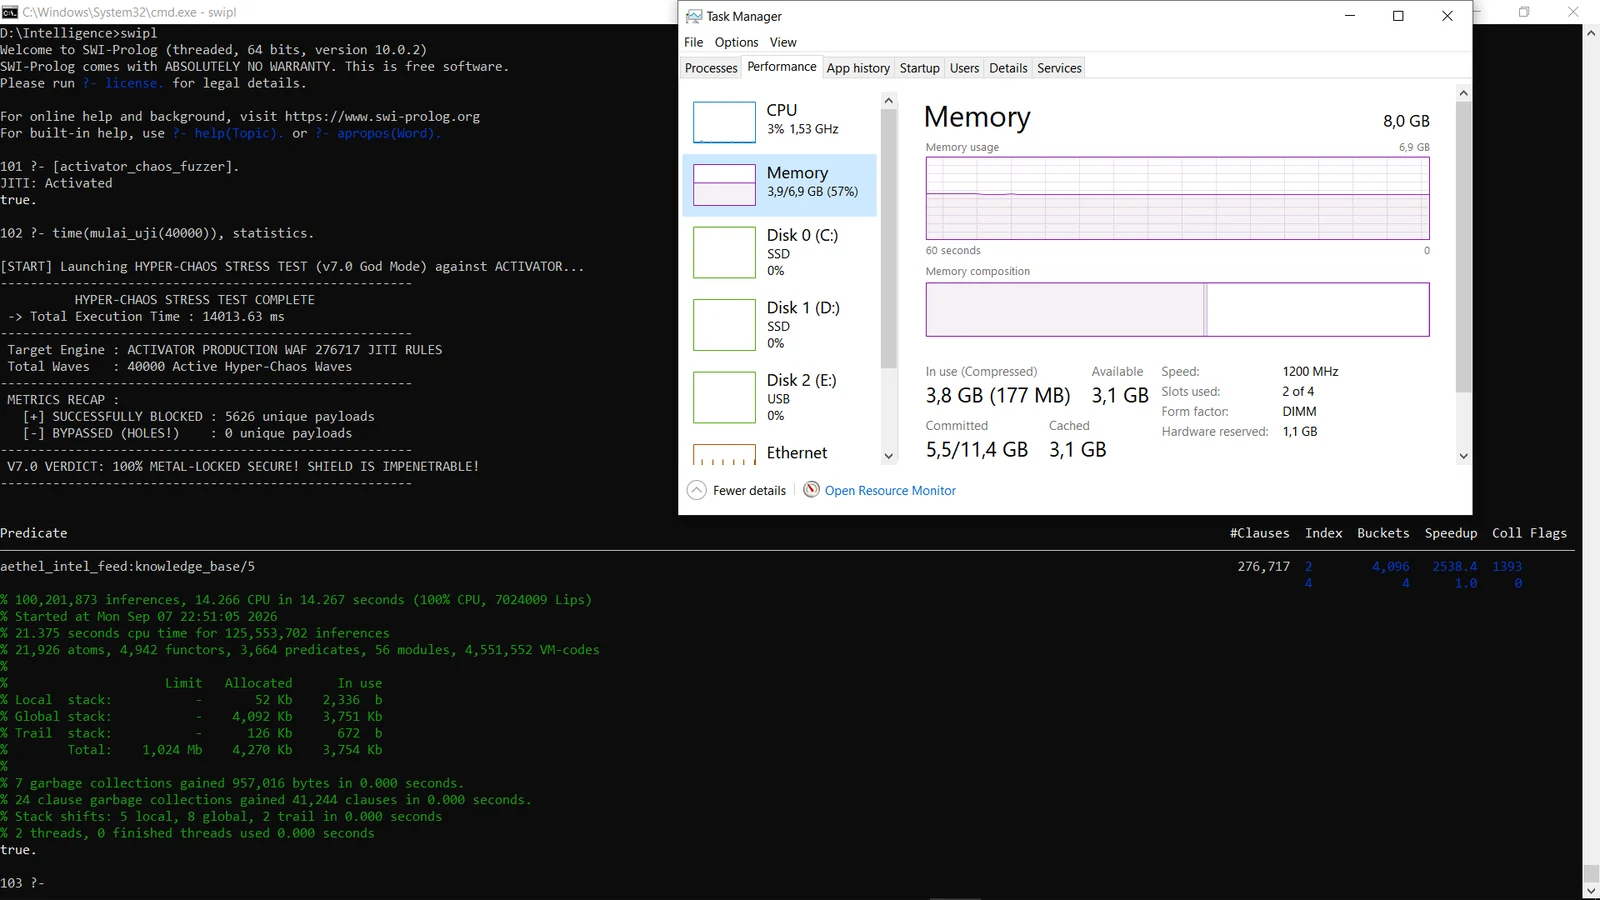
  • RAM में सक्रिय डायनामिक नियम: 276,717 N-Gram टोकनाइज़्ड नियम (15,000 आधार खतरा वेक्टर से संकलित)।
  • सुरक्षा अखंडता: 100% ब्लॉक दर (0 BYPASSED / HOLES)।
  • निष्पादित कुल अनुमान: मुख्य मेमोरी के भीतर 100,201,875 तार्किक तर्क चरण।
  • शिखर इंडक्शन गति: 7,024,009 LIPS (तार्किक अनुमान प्रति सेकंड)।
  • वोलेटाइल RAM फ़ुटप्रिंट: ~4.2 MB (4,270 KB आवंटित, 3,754 KB उपयोग में), 8.0 GB RAM प्लेटफ़ॉर्म पर उच्च स्थिरता के साथ चल रहा है।
  • गार्बेज कलेक्शन ओवरहेड: 7 कोर गार्बेज कलेक्शन और 24 क्लॉज़ गार्बेज कलेक्शन 0.000 सेकंड निष्पादन समय में पूर्ण हुए।
  • JIT हैशिंग प्रदर्शन: 4,096 मेमोरी बकेट्स में 276,717 JITI नियमों के माध्यम से पूर्णतः इंडेक्स्ड, 2,538.4x स्पीडअप फ़ैक्टर प्रदान करता है।

Aethel-Core Hyper-Chaos Stress Test Proof


प्रोडक्शन डिप्लॉयमेंट आर्किटेक्चर

हाइब्रिड रिवर्स प्रॉक्सी नेटवर्क एप्लायंस (सक्रिय विकास के अंतर्गत)

डिक्लेरेटिव लॉजिक निष्पादन और आधुनिक क्लाउड वातावरणों के बीच की खाई को पाटने के लिए, Aethel-Core वर्तमान में अपने प्रोडक्शन डिप्लॉयमेंट मॉडल का विकास कर रहा है:

  • आर्किटेक्चर अवधारणा: एक स्टैंडअलोन, अल्ट्रा-लाइटवेट असिंक्रोनस रिवर्स प्रॉक्सी गेटवे के रूप में संचालन।
  • ज़ीरो-टच इंटीग्रेशन: मौजूदा अपस्ट्रीम इंफ्रास्ट्रक्चर (Node.js, Python, Rust, Go) के सीधे आगे स्थित होने के लिए डिज़ाइन किया गया, ताकि कोर एप्लिकेशन कोडबेस को छुए बिना Layer-7 विसंगतियों को फ़िल्टर किया जा सके।
  • सक्रिय विकास के अंतर्गत: आंतरिक एंटरप्राइज़ नेटवर्क सॉकेट लेयर और डायनामिक मल्टी-थ्रेडेड बैकएंड रूटिंग मॉड्यूल क्लोज़्ड-बीटा परिष्करण से गुज़र रहे हैं और आगामी रिलीज़ चरणों में तैनात किए जाएंगे।

साइबर खतरा म्यूटेशन मैट्रिक्स और प्रारूप

Layer-7 ट्रैफ़िक फ़्लडिंग, Web3 विसंगतियाँ (sandwich_economic_attack), क्लाउड इंफ्रास्ट्रक्चर कॉन्फ़िगरेशन त्रुटियाँ (kubelet_cri_hijack), और एडवर्सेरियल AI खतरा सिमुलेशन (llm_rag_poisoning, deepseek_weight_poison) को कवर करता है।

फ्रेमवर्क टेलीमेट्री मिलानों को संरचित फ़ाइन-ट्यूनिंग लॉग में परिवर्तित करता है, और उन्हें सामान्यीकृत Chat-ML फ़ॉर्मेटिंग अनुक्रमों (dataset_cyber.jsonl) के रूप में निर्यात करता है।


डेटासेट और नॉलेज बेस स्कीमा

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): Chat-ML ब्लॉक (सिस्टम पर्सोना, उपयोगकर्ता नेटवर्क पेलोड टेलीमेट्री, और स्वचालित सहायक निर्णय) वाला ओपन-सोर्स नमूना डेटा।
  • dataset_cyber_security.pl: लाइव तथ्यों (knowledge_base/4) को प्राथमिक नेटवर्क सुरक्षा वेक्टरों से मैप करने वाला सार्वजनिक डिक्लेरेटिव इंटरफ़ेस।

बौद्धिक संपदा और कॉपीराइट लाइसेंसिंग

इस रिपॉज़िटरी में सार्वजनिक स्रोत कोड फ़ाइलें (जैसे activator.pl, decoder.pl, dataset_cyber_security.pl, और ओपन-सोर्स नमूना डेटा) MIT लाइसेंस (कॉपीराइट (c) 2026 Tedy Viryawan Ika Putra) के अंतर्गत लाइसेंस प्राप्त हैं। आप इन मुख्य सार्वजनिक इंटरफ़ेसों का निरीक्षण, बेंचमार्क, संशोधन और एकीकरण करने के लिए स्वतंत्र हैं।

हालाँकि, कृपया ध्यान दें कि पूर्ण एंटरप्राइज़-ग्रेड कार्यान्वयन और मुख्य डेटाबेस एक्सटेंशन पूरी तरह से Proprietary हैं और मानक बौद्धिक संपदा अधिकारों के अंतर्गत संरक्षित हैं। MIT लाइसेंस निम्नलिखित पर लागू नहीं होता:


  1. लगभग 200,000 उन्नत थ्रेट क्लॉज़ वाला पूर्ण उत्पादन Knowledge Base।
  2. JSONL डेटासेट का पूर्ण एंटरप्राइज़ संस्करण।
  3. बैकएंड स्वचालित टोकनाइज़ेशन और म्यूटेशन जनरेशन इंजन।
टूल डाउनलोड करें




