

bloodhound-shell
 kr0no/bloodhound-shell
BloodHound API के लिए एक इंटरैक्टिव कमांड-लाइन शेल।
privilege-escalationreconnaissancevulnerability-analysis+7
kr0no/bloodhound-shellBloodHound API के लिए एक इंटरैक्टिव कमांड-लाइन शेल।

 roccoammon/active-directory-health-check
PowerShell GUI टूल जो Active Directory के विरुद्ध 54 सर्वोत्तम-प्रथा स्वास्थ्य और सुरक्षा जाँचें चलाता है, और द्विभाषी HTML/CSV रिपोर्टों में…
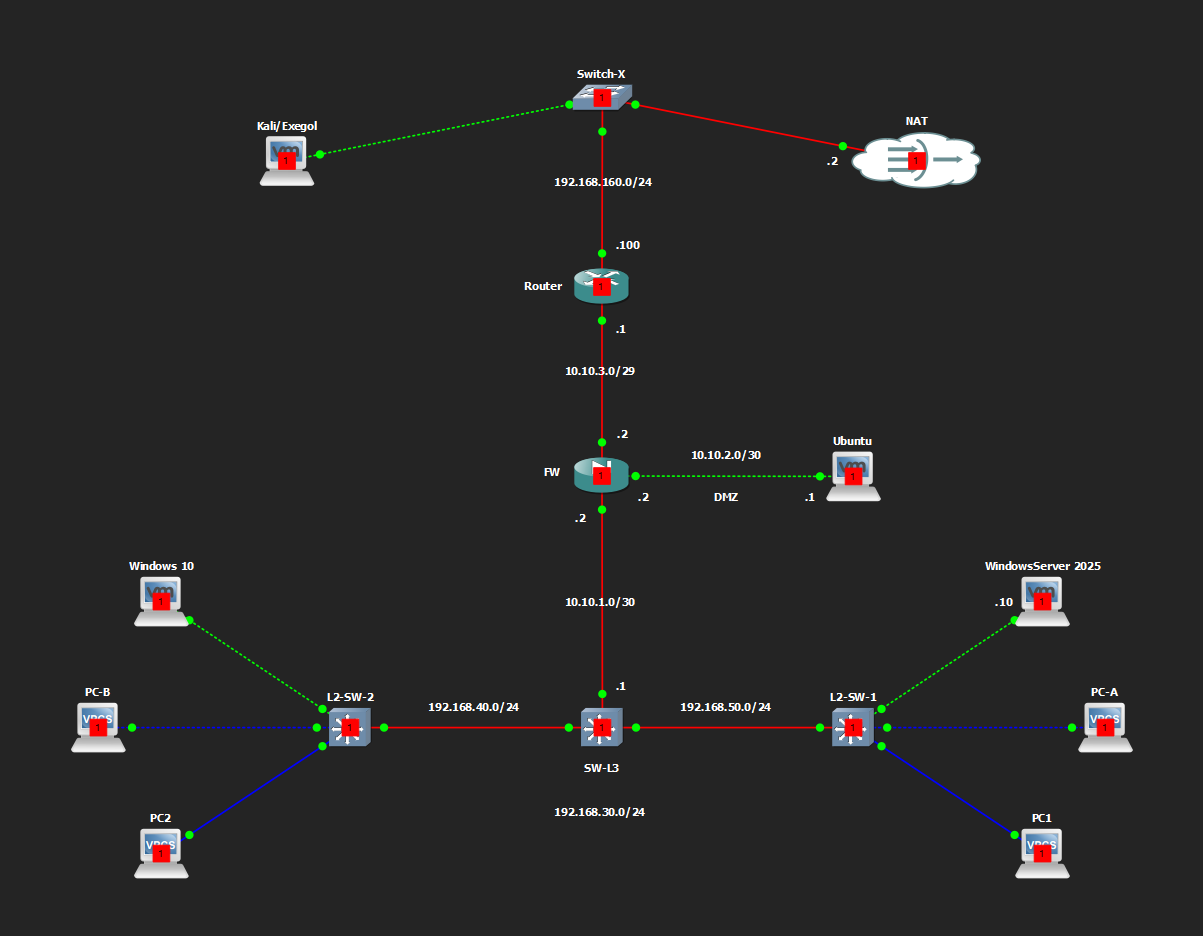 ko0ler/homelab
GNS3 होम लैब जिसमें Cisco ASAv फ़ायरवॉल, L3 कोर, DMZ और नेटवर्किंग, सिसएडमिन और आक्रामक सुरक्षा का अभ्यास करने के लिए एक Active Directory डोमेन वाला…
 ambitsecurity/jshound
हर API अनुरोध का पता लगाएं जो एक वेब ऐप करता है, उसके द्वारा भेजे गए JavaScript से: method, URL, body, headers और GraphQL operations। एक ही कमांड।
 joda32/yowie
किसी संगठन द्वारा सब्सक्राइब किए गए SaaS सेवाओं का पता लगाता है, केवल बाहरी रूप से देखे जा सकने वाले डेटा का उपयोग करके। शैडो IT डिस्कवरी के लिए…
 yxf203/defense-as-skill
रनटाइम गार्ड स्किल जो स्किल-संवर्धित एजेंटों में दुर्भावनापूर्ण स्किल-प्रेरित हमलों का पता लगाता है और उन्हें रोकता है, साथ ही एक MCTS लूप जो रोलआउट…
 bittersecurity/decepticon
स्वायत्त LLM रेड टीम एजेंट जो एक पृथक Kali सैंडबॉक्स के भीतर पूर्ण आक्रमण श्रृंखलाओं—recon, exploitation, privilege escalation, lateral movement और…
 gach0ng/agentstalker
LLM एजेंट्स के लिए एंड-टू-एंड सुरक्षा ऑडिट फ्रेमवर्क: स्टैटिक AST और टेंट मॉडलिंग, अटैक सिंथेसिस, Docker सैंडबॉक्स रीप्ले, और MCP ऑडिटिंग के साथ…
 dogucyber/ankosint
Python-आधारित OSINT टूल जो खुल स्रोतों से सार्वजनिक रूप से उपलब्ध डेटा एकत्र और विश्लेषण करता है, जिससे खतरा बुद्धिमत्ता, भेद्यता अनुसंधान और जाँच…
 legit-labs/gh-legitify
GitHub CLI एक्सटेंशन "legitify" चलाने के लिए
 m14r41/scan4secrets
स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…
 affolter-engineering/ldapin
बेसिक LDAP कार्य सुरक्षा मूल्यांकन के लिए करने हेतु CLI टूल
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 dwexi/entropystrip
Algorithmic PE de-obfuscator, Shannon entropy radar, and incident triage engine
 aethervm/aethervm
LLVM-मूल बाइनरी विश्लेषण और एमुलेशन प्लेटफ़ॉर्म जो इंस्ट्रुमेंटेशन, डीऑबफस्केशन और रनटाइम रिकवरी के लिए AArch64 और x86_64 मशीन कोड को LLVM IR में…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…