Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CanoP — स्टैटिक विश्लेषण CLI जो AI-जनित कोड को SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन, और हार्डकोडेड सीक्रेट्स जैसी कमजोरियों के लिए स्कैन करता है, SARIF एक्सपोर्ट और CI/CD गेटिंग के साथ। | Kitploit
उपकरण/GitHubGitHub/openbreach/canop
रक्षात्मक उपकरणस्थैतिक विश्लेषणभेद्यता स्कैनरस्थैतिक कोड विश्लेषण (SAST)भेद्यता विश्लेषणकोड विश्लेषणस्क्रिप्टिंग और स्वचालनDevSecOpsसीक्रेट डिटेक्शनAI सुरक्षा
GitHub
7117321 दिन पहलेअभी तक समीक्षित नहीं
साझा करें
openbreach/canop

CanoP

स्टैटिक विश्लेषण CLI जो AI-जनित कोड को SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन, और हार्डकोडेड सीक्रेट्स जैसी कमजोरियों के लिए स्कैन करता है, SARIF एक्सपोर्ट और CI/CD गेटिंग के साथ।
रिपॉजिटरी देखें

CanoP CLI

CanoP लोगो

PyPI version License: MIT Python 3.8+ Code style: black

AI-जनित कोड में सुरक्षा जोखिमों को खोजने के लिए एक तेज़, स्टैंडअलोन स्टैटिक विश्लेषण टूल। CanoP स्थानीय रूप से चलता है और उपचार मार्गदर्शन के साथ कार्रवाई योग्य निष्कर्ष उत्पन्न करता है।
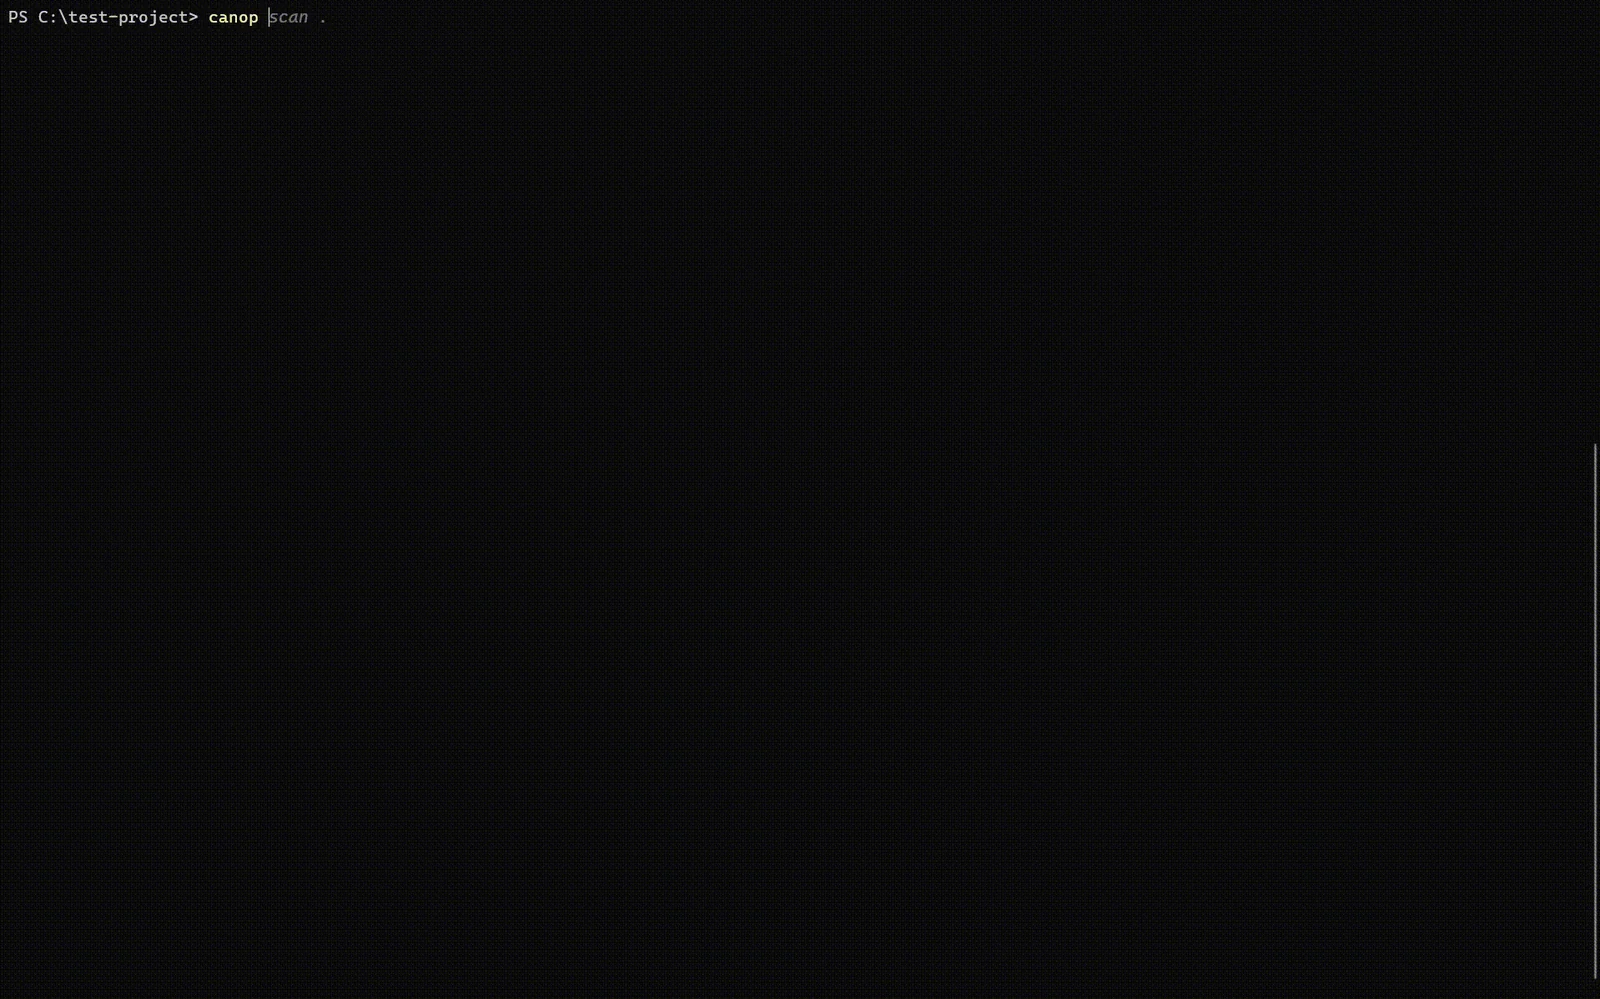
CanoP को क्रियान्वित होते देखें

CanoP किसी प्रोजेक्ट को स्कैन करते हुए

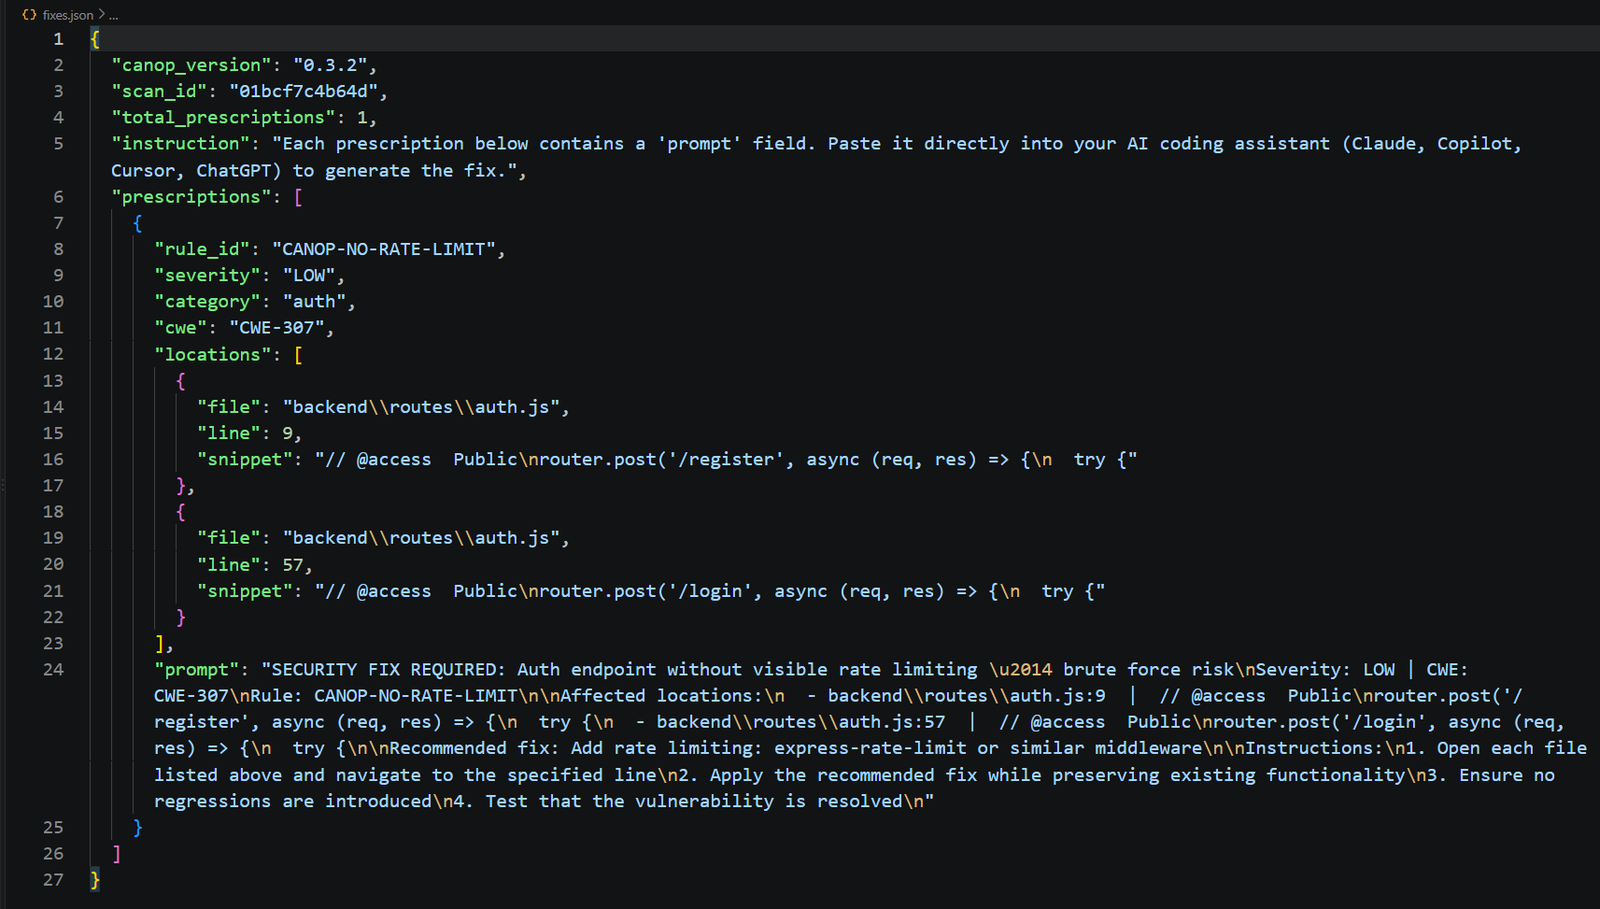
fixes.json आउटपुट का उदाहरण

विशेषताएँ

  • उच्च सिग्नल-टू-नॉइज़: SQL इंजेक्शन, असुरक्षित रिफ्लेक्शन और हार्डकोडेड सीक्रेट्स जैसे AI-युग के जोखिमों को लक्षित करता है।
  • भाषा समर्थन: Python और JavaScript का समर्थन करता है।
  • CI/CD तैयार: गंभीरता या सुरक्षा स्कोर के आधार पर बिल्ड को गेट करें।
  • AI प्रिस्क्रिप्शन: LLM-सहायता प्राप्त उपचार के लिए fixes.json प्रॉम्प्ट उत्पन्न करता है।
  • मानक रिपोर्टिंग: GitHub और अन्य सुरक्षा टूल के लिए JSON और SARIF निर्यात करता है।

इंस्टॉलेशन

pip install canop

macOS और Linux पर, यदि वैश्विक pip इंस्टॉलेशन प्रतिबंधित है, तो pipx का उपयोग करें:

pipx install canop

इंस्टॉलेशन सत्यापित करें:

canop --version

त्वरित शुरुआत

.canop.yml और .canopignore को प्रारंभ करें:

canop init

वर्तमान निर्देशिका, या केवल Git में परिवर्तित फ़ाइलों को स्कैन करें:

canop scan .
canop scan . --changed

निष्कर्ष डिफ़ॉल्ट रूप से 50 तक सीमित होते हैं। बिना सीमा के लिए --all या कस्टम सीमा के लिए --limit N का उपयोग करें:

canop scan . --all
canop scan . --limit 10

उन्नत उपयोग

CI/CD

ये विकल्प थ्रेशोल्ड पूरा न होने पर गैर-शून्य एग्ज़िट कोड लौटाते हैं:

canop scan . --fail-on HIGH
canop scan . --min-score 85

परिणाम निर्यात करना

canop scan . --json-out results.json
canop scan . --sarif results.sarif
canop scan . --prescriptions fixes.json

SARIF आउटपुट को इनलाइन निष्कर्षों के लिए GitHub पर अपलोड किया जा सकता है। fixes.json में LLM-सहायता प्राप्त उपचार के लिए प्रॉम्प्ट होते हैं।

कॉन्फ़िगरेशन

नीति थ्रेशोल्ड और अनदेखा किए गए पथों को परिभाषित करने के लिए प्रोजेक्ट रूट में .canop.yml जोड़ें:

min_grade: B
fail_on:
  - CRITICAL
  - HIGH
ignore:
  - "tests/**"
  - "docs/**"
max_findings: 0

.canopignore फ़ाइलों और निर्देशिकाओं को बाहर करने के लिए .gitignore-शैली के पैटर्न का उपयोग करता है।

पहचान कैसे काम करती है

CanoP canop/rules/*.yml से नियम लोड करता है और अपने अंतर्निहित पैटर्न इंजन के साथ स्थानीय रूप से स्कैन करता है। सीक्रेट नियम टिप्पणियों का निरीक्षण करते हैं ताकि AI कोडिंग एजेंट्स द्वारा फ्रंटएंड सोर्स में गलती से छोड़े गए क्रेडेंशियल्स को पकड़ा जा सके; अन्य नियम शोर कम करने के लिए केवल-टिप्पणी वाली पंक्तियों को अनदेखा करते हैं। यदि इंस्टॉल हो, तो Semgrep AST-आधारित विश्लेषण जोड़ता है। यह वैकल्पिक है और CanoP के साथ इंस्टॉल नहीं होता।

स्थानीय विकास

git clone https://github.com/openbreach/CanoP.git canop
cd canop
pip install -e .
python -m unittest discover -s tests -v

वितरण आर्टिफ़ैक्ट्स बनाएँ:

pip install -r requirements-dev.txt
python -m build

नियम विकास

नियम Semgrep YAML प्रारूप का उपयोग करते हैं और canop/rules/*.yml में स्थित हैं। दिशानिर्देशों के लिए CONTRIBUTING.md देखें।

सहायता

बग और फ़ीचर अनुरोधों के लिए, GitHub issue खोलें या [email protected] पर ईमेल करें।

लाइसेंस

यह प्रोजेक्ट MIT License के अंतर्गत लाइसेंस प्राप्त है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    395
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →








