

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
शेलकोड — उपकरण — पृष्ठ 4 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
404 परिणाम
Christmas preview

Christmas

GitHubmaldev-academy/christmas

PoC जो शेलकोड को दूरस्थ रूप से निष्पादित करने के उद्देश्य से मल्टी-प्रोसेस इंजेक्शन श्रृंखला का प्रदर्शन करता है

ids-ips-evasionshellcodepost-exploitation+3
259
2 साल पहले
ExecIT preview

ExecIT

GitHubflorylsk/execit

rundll32 के साथ शेलकोड फ़ाइलें निष्पादित करें
ids-ips-evasionshellcodepost-exploitation+4
2242 साल पहले
nimvoke preview

nimvoke

GitHubnbaertsch/nimvoke

Indirect syscalls + DInvoke को सरल बनाया गया।

ids-ips-evasionshellcodepost-exploitation+2
951 साल पहले
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें

ids-ips-evasionshellcodepost-exploitation+3
3663 महीने पहले
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

एक तकनीक जिसका उपयोग AV/EDR मेमोरी स्कैनर को बायपास करने के लिए किया जा सकता है। इसका उपयोग प्रसिद्ध और पहचाने गए शेलकोड (जैसे msfvenom) को छिपाने के…

ids-ips-evasionshellcodedebuggers+3
5992 साल पहले
DataInject-BOF preview

DataInject-BOF

GitHubiilegacyyii/datainject-bof

combase.dll में Control Flow Guard पॉइंटर्स को ओवरराइट करके कोड निष्पादन को हाईजैक करता है।

exploitationshellcodepost-exploitation+3
1551 साल पहले
PMD preview

PMD

GitHubrad9800/pmd

व्यावहारिक Windows मैलवेयर डेवलपमेंट कोर्स: API हैशिंग, DLL साइडलोडिंग, शेलकोड एग्ज़ीक्यूशन, PE मैनिपुलेशन, पेलोड होस्टिंग, और डिलीवरी लैब्स।

reverse-engineeringshellcodemalware-analysis+6
1591 साल पहले
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Windows (64 और 32 बिट) के लिए आधुनिक PIC इम्प्लांट

shellcodepost-exploitationcommand-and-control+4
1051 साल पहले
Loki preview

Loki

GitHubboku7/loki

🧙‍♂️ स्क्रिप्ट-जैकिंग-असुरक्षित इलेक्ट्रॉन अनुप्रयोगों के लिए Node.js कमांड एवं नियंत्रण
persistence-mechanismsexploitationids-ips-evasion+5
1.4k6 महीने पहले
Bypass_AV preview

Bypass_AV

GitHubhkl1x/bypass_av

Windows पर एंटी-सैंडबॉक्स जाँच, ntdll अनहुकिंग, डायनामिक API रिज़ॉल्यूशन और मल्टी-लेयर शेलकोड ऑब्सफस्केशन (XOR/RC4/Base64/MAC) का उपयोग करके AV और…
payload-generationids-ips-evasionshellcode+2
1081 साल पहले
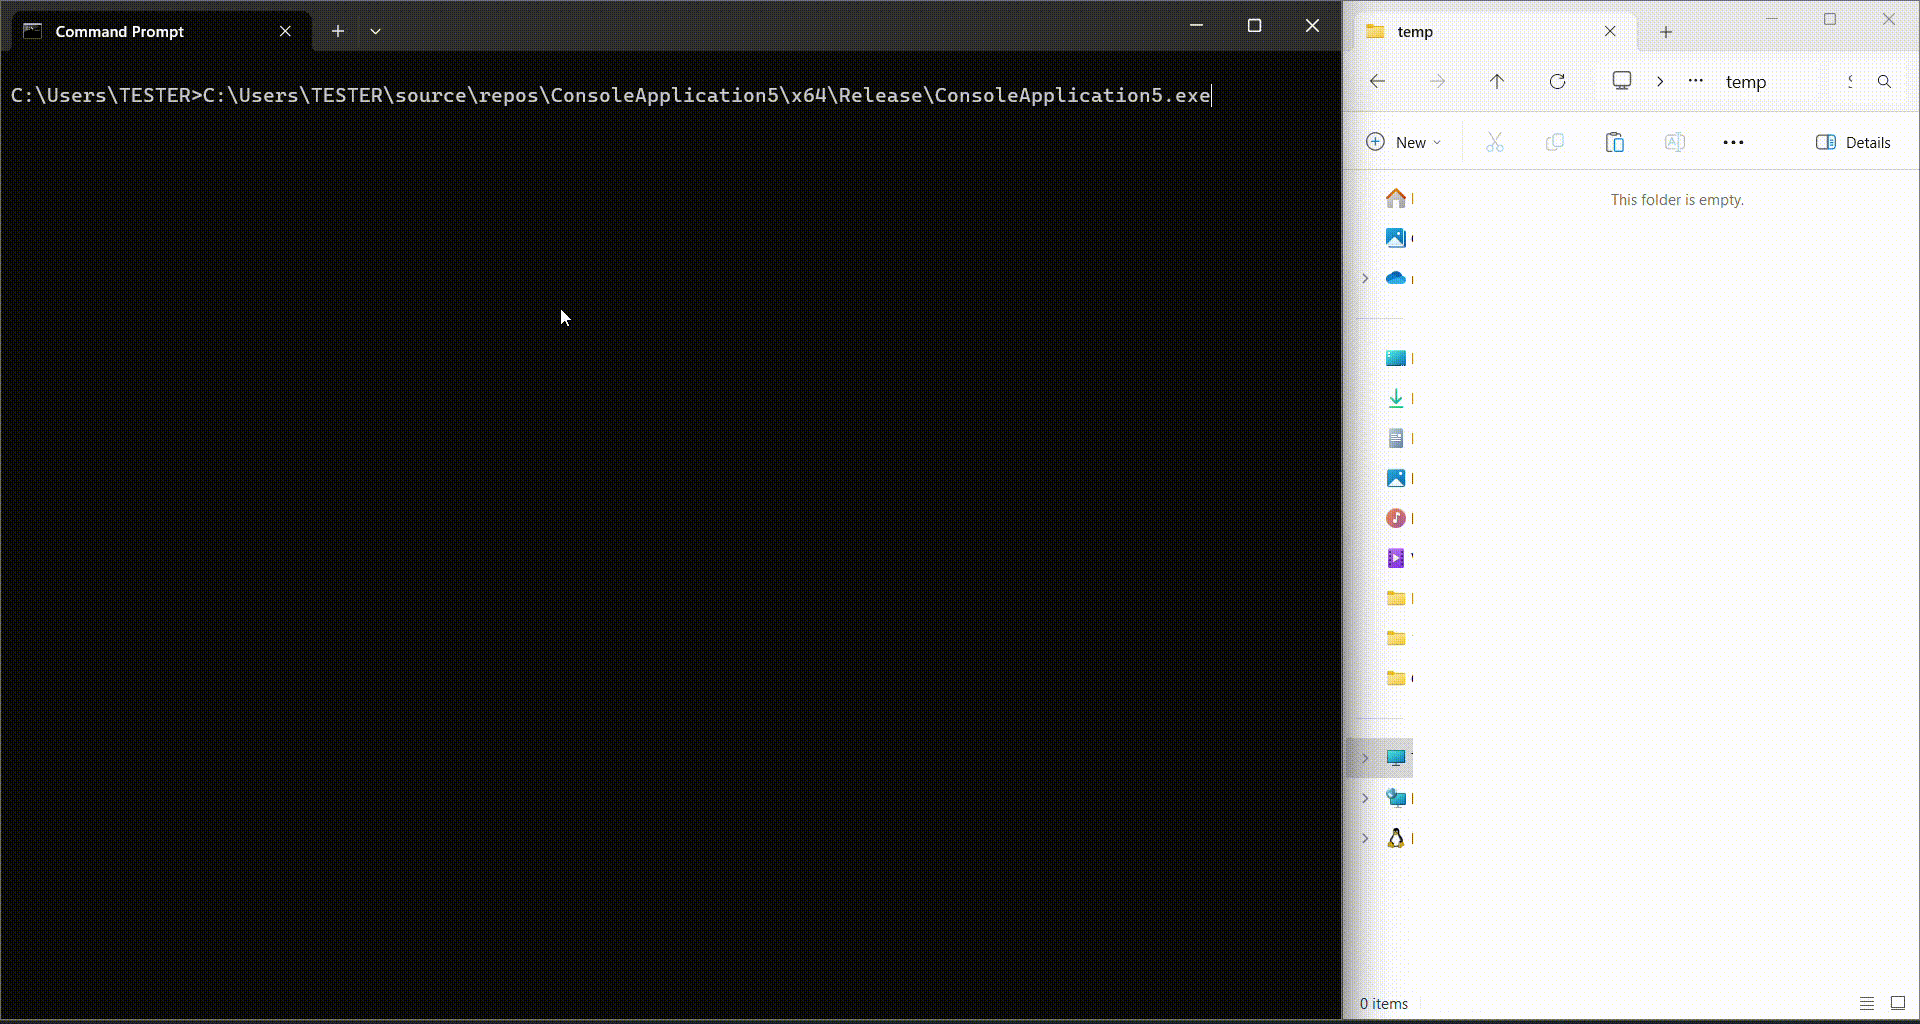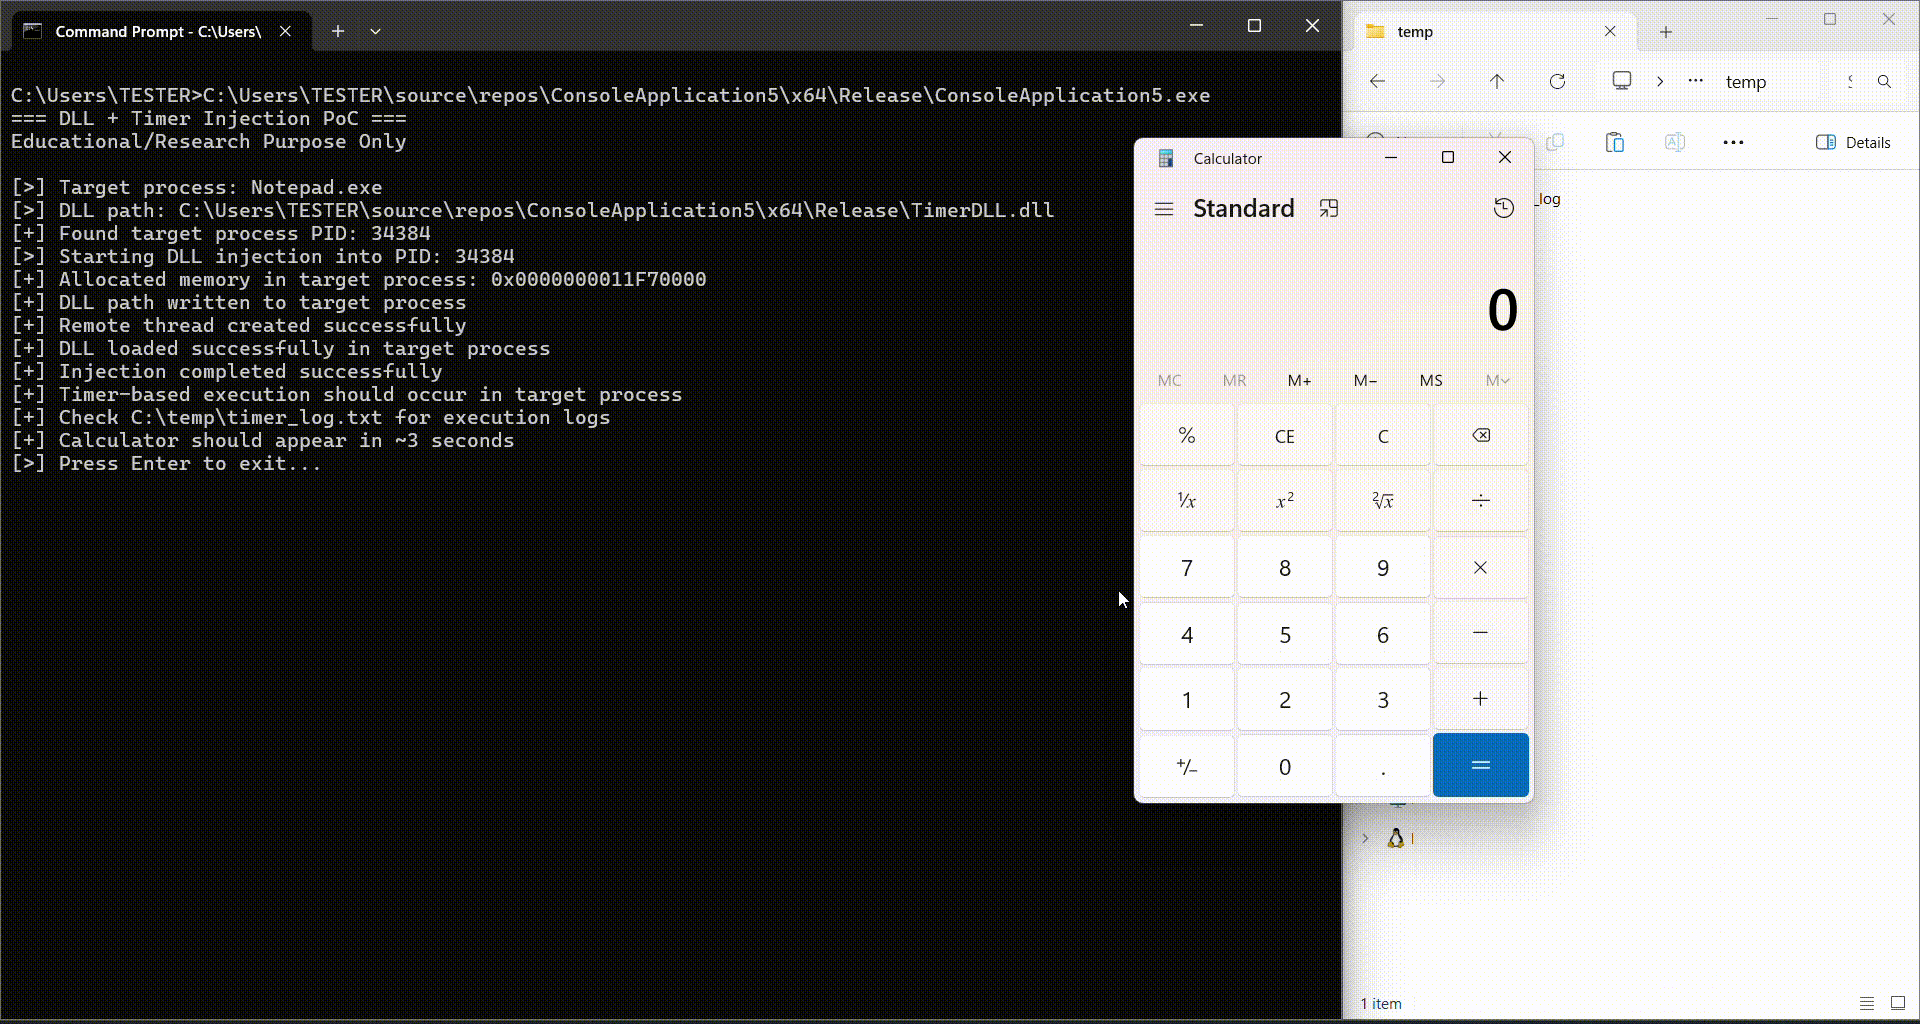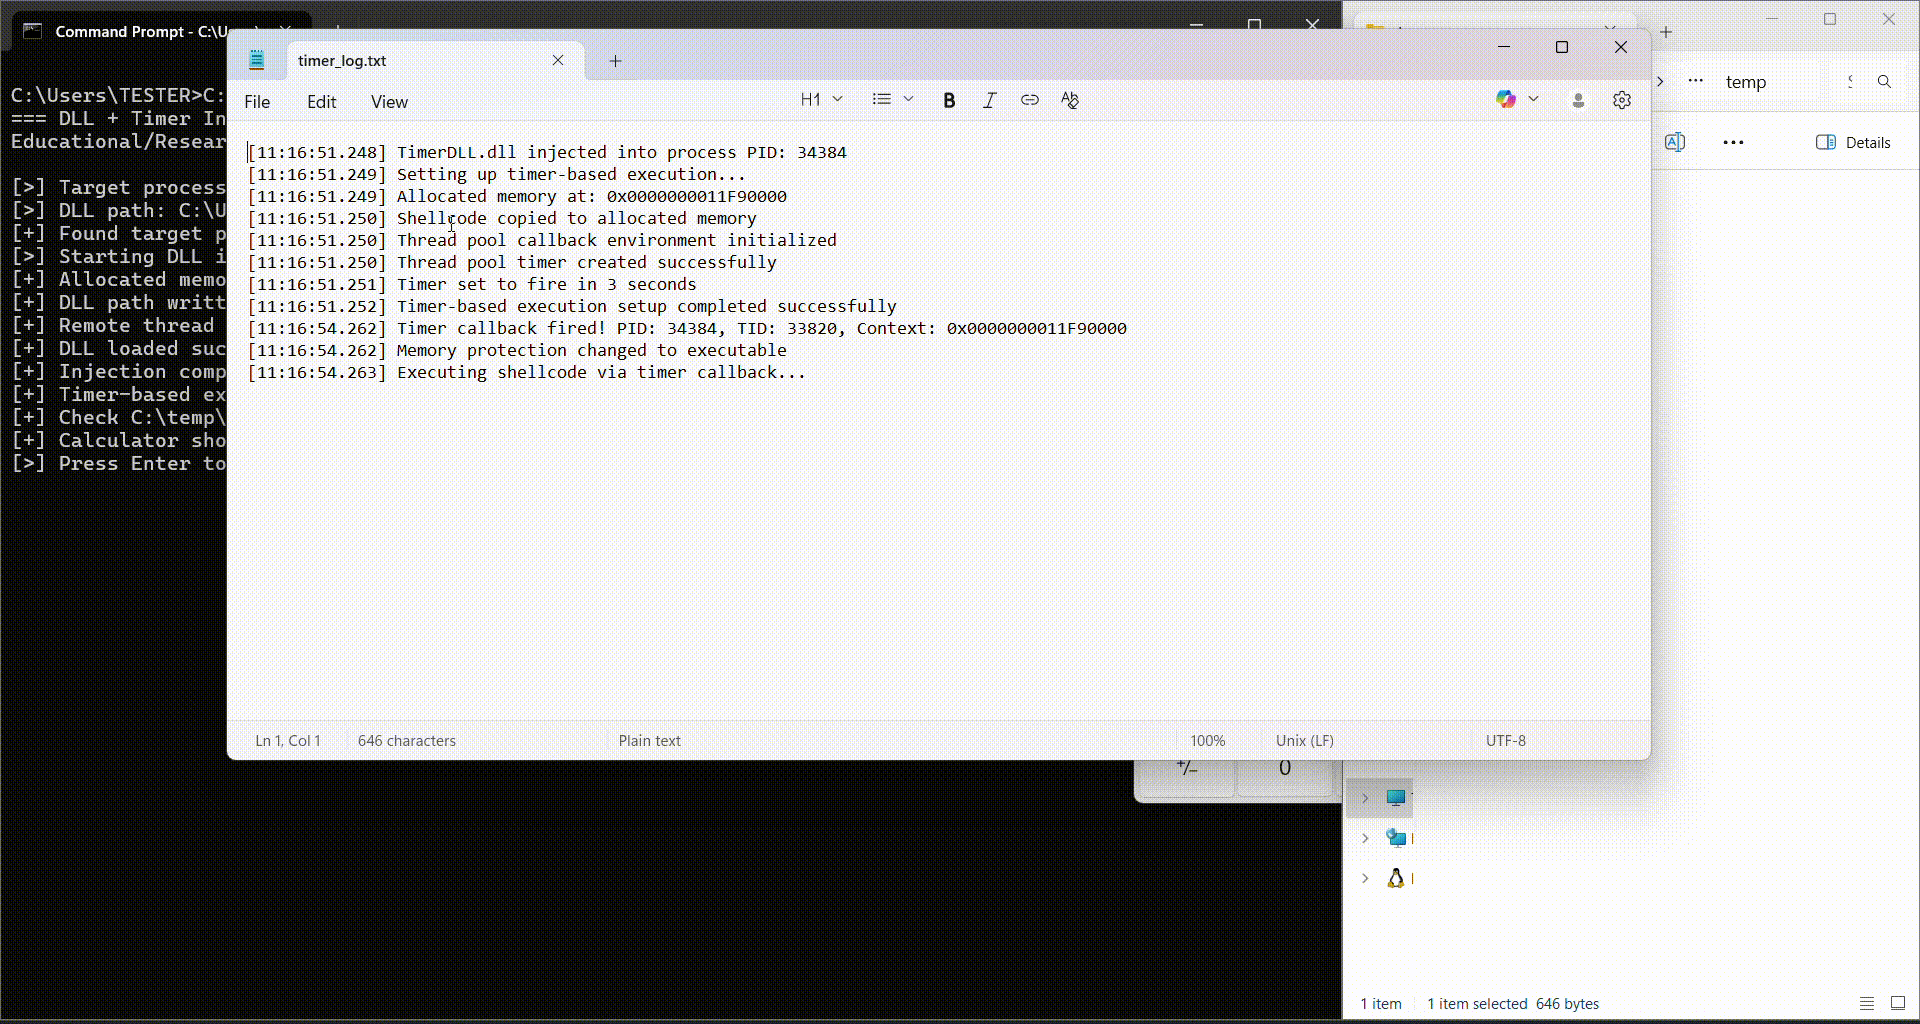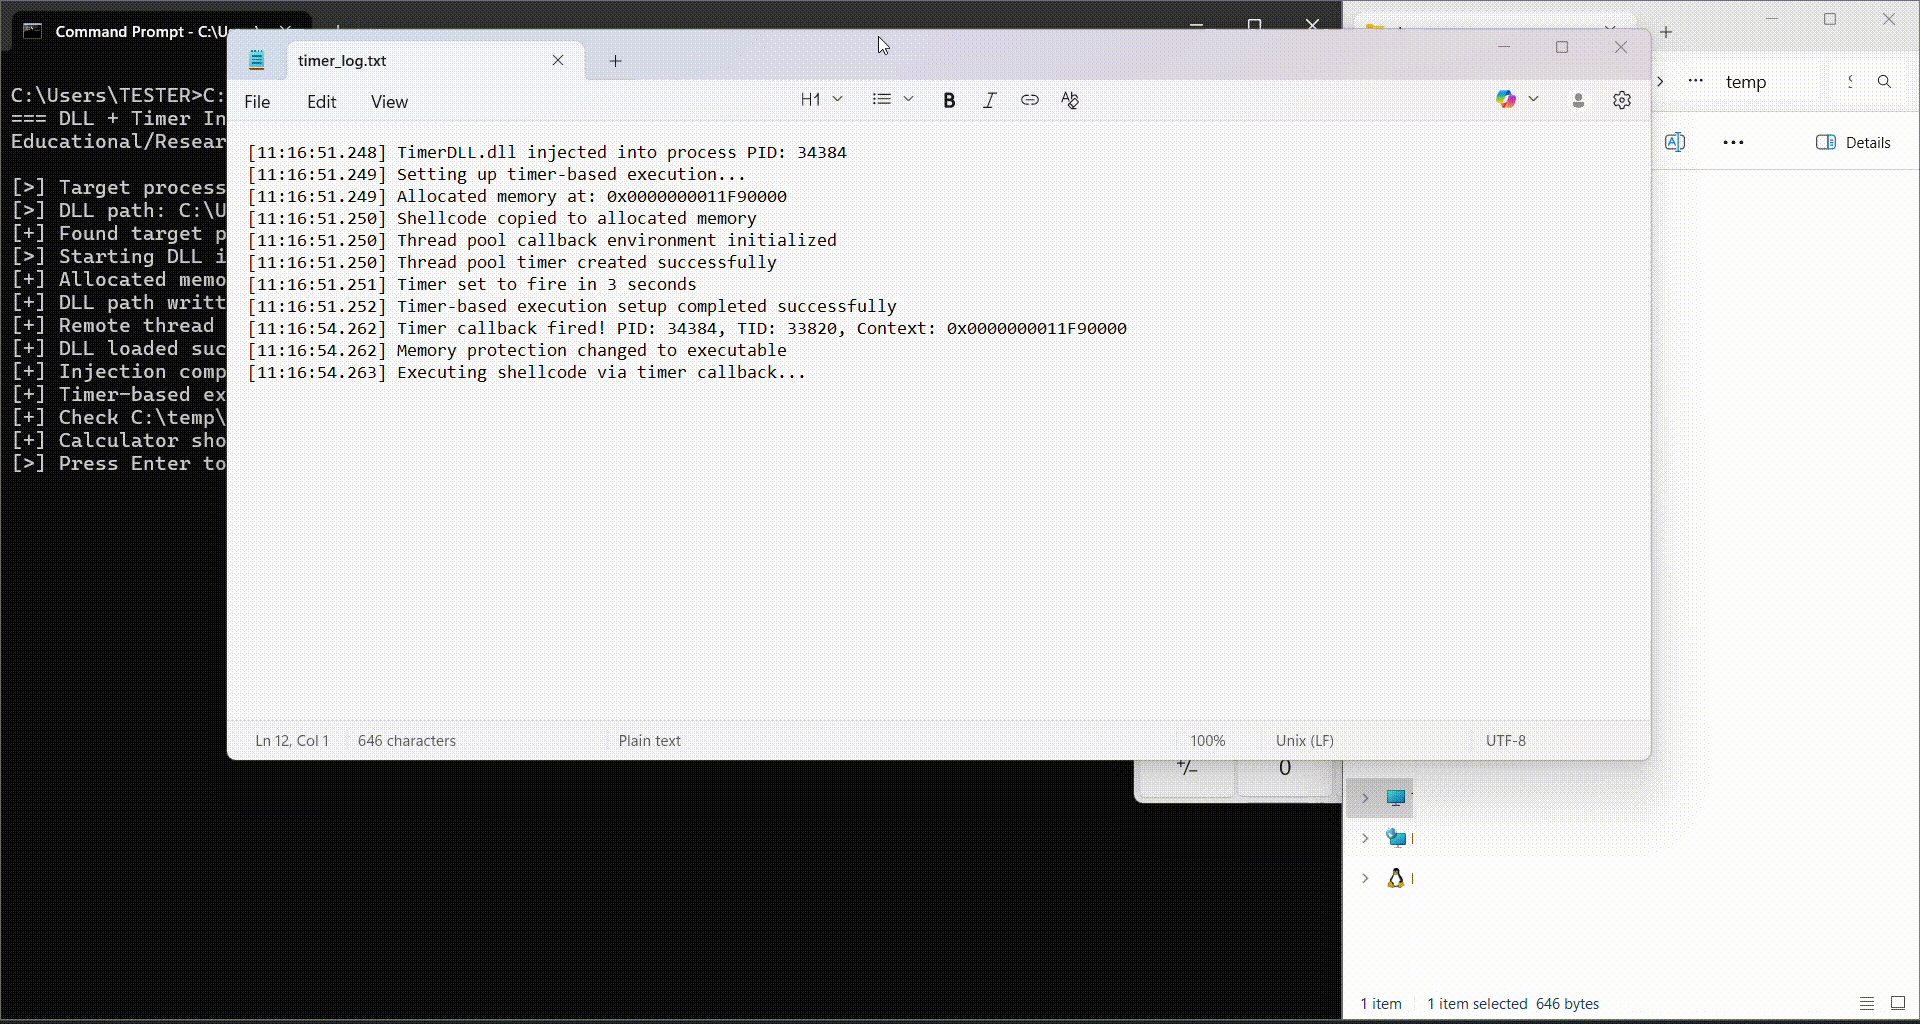
Remote-DLL-Injection-with-Timer-based-Shellcode-Execution preview

Remote-DLL-Injection-with-Timer-based-Shellcode-Execution

GitHubandreisss/remote-dll-injection-with-timer-based-shellcode-execution

रिमोट DLL इंजेक्शन, टाइमर-आधारित शेलकोड निष्पादन के साथ

exploitationshellcodepost-exploitation+3
2161 साल पहले
AsmLdr preview

AsmLdr

GitHub0xninjacyclone/asmldr

परिष्कृत एवेज़न क्षमताओं के साथ डायनेमिक शेलकोड लोडर
payload-generationids-ips-evasionshellcode+3
3461 साल पहले
ByteCaster preview

ByteCaster

GitHubprint3m/bytecaster

पेलोड एन्क्रिप्शन, अस्पष्टीकरण और बाइट ऐरे में रूपांतरण के लिए स्विस आर्मी नाइफ़ – सब कुछ एक ही कमांड में (14 आउटपुट फ़ॉर्मेट समर्थित)! ☢️

encryption-decryption-toolsshellcodered-teaming+1
2297 महीने पहले
win32k-callback-detouring preview

win32k-callback-detouring

GitHubn0qword/win32k-callback-detouring

मनमाना कोड निष्पादन के लिए win32k.sys कर्नेल कॉलबैक तंत्र का दुरुपयोग
exploitationshellcodepost-exploitation+3
1086 महीने पहले
execute-assembly-pico preview

execute-assembly-pico

GitHubofasgard/execute-assembly-pico

Crystal Palace के लिए एक PICO जो मेमोरी में .NET असेंबली को निष्पादित करने हेतु CLR होस्टिंग लागू करता है।

shellcodepost-exploitationpenetration-testing+2
1428 महीने पहले
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

विंडोज यूज़र-मोड शेलकोड विकास ढांचा (WUMSDF)

exploitationshellcodered-teaming+2
1583 महीने पहले
Clematis preview

Clematis

GitHubcblabresearch/clematis

PE से शेलकोड

payload-generationexploitationshellcode+3
2831 साल पहले
NullGate preview

NullGate

GitHub0xsch1zo/nullgate

लाइब्रेरी जो अप्रत्यक्ष syscalls के उपयोग को आसान बनाती है। PoC के रूप में काफी दिलचस्प AV/EDR बायपास।

encryption-decryption-toolsshellcodepost-exploitation+3
1681 साल पहले
पिछला1…345…23अगला
