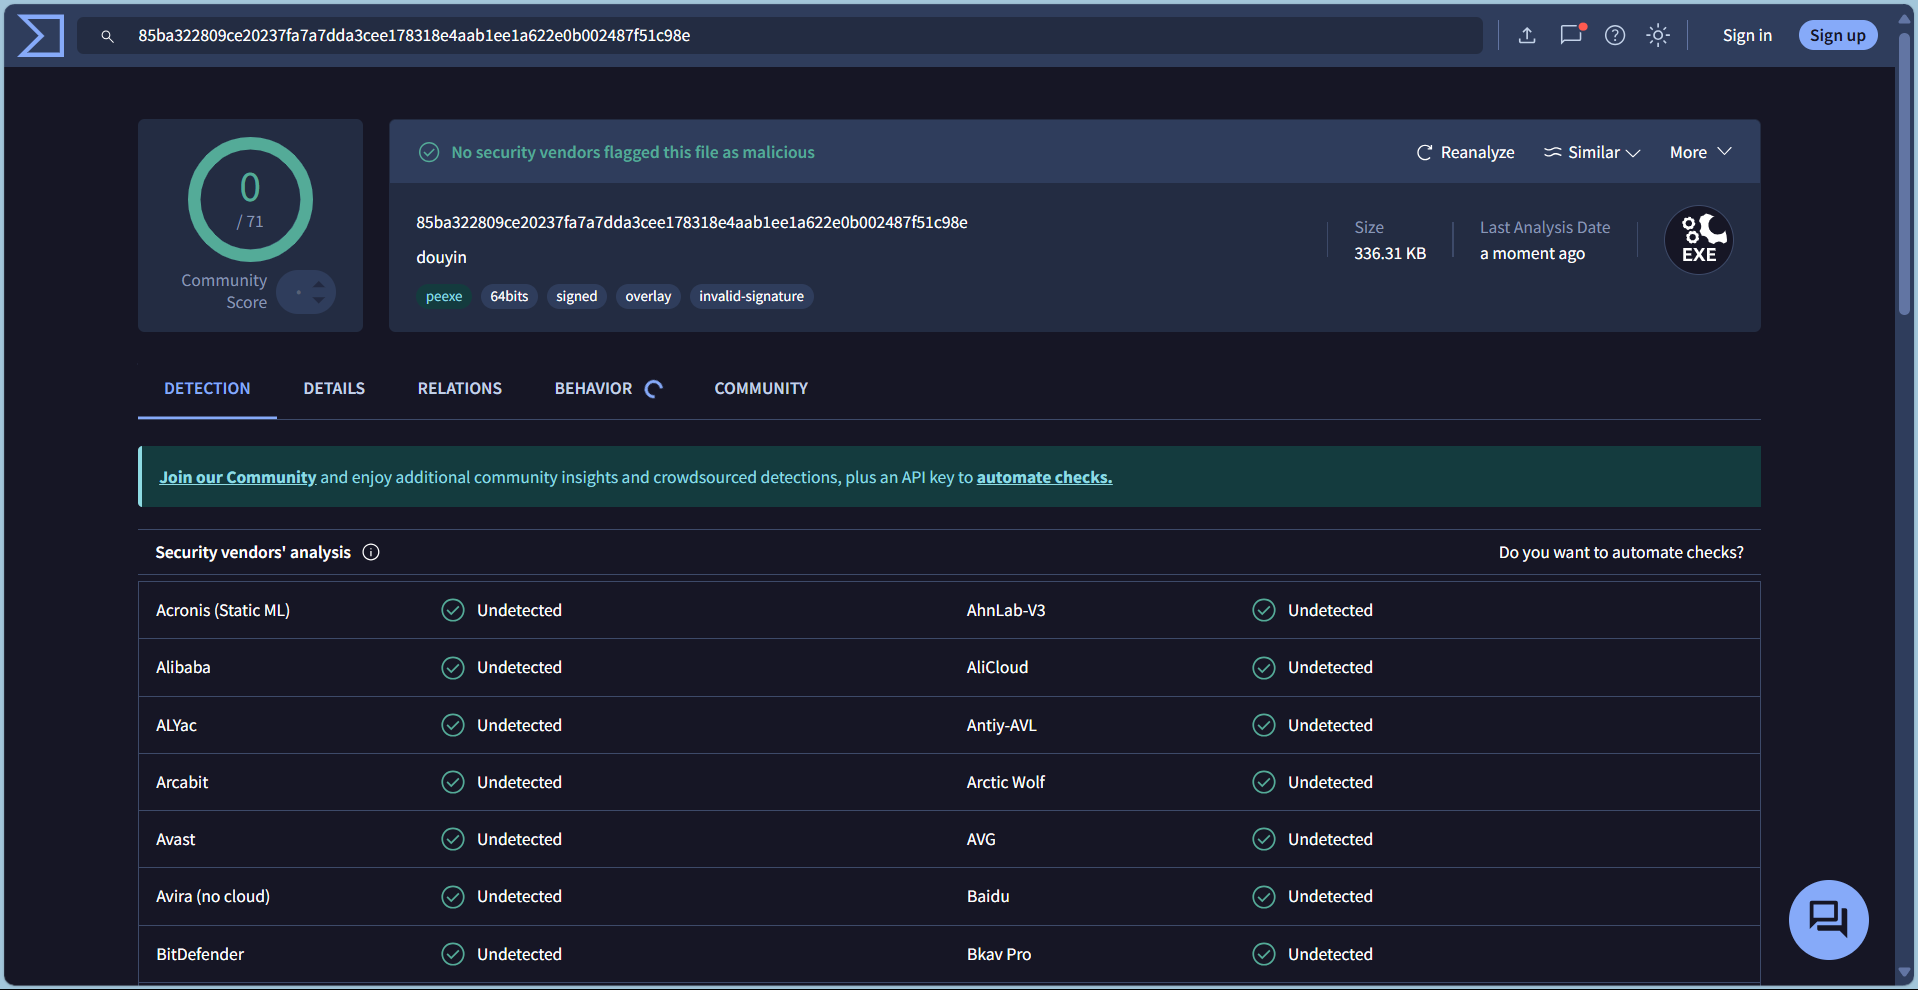
यह एक ट्रोजन नमूना है जो अधिकांश एंटीवायरस और सैंडबॉक्स को बायपास कर सकता है
नीचे मैं ट्रोजन में शामिल तकनीकों की व्याख्या करूँगा। मैं shellcode और लोडर दोनों पहलुओं पर विस्तार से समझाऊँगा।
लोडर सेक्शन
1. एंटी-सैंडबॉक्स
जैसा कि सर्वविदित है, एंटी-सैंडबॉक्स डिटेक्शन का सामान्य तरीका होस्ट के CPU, मेमोरी, हार्ड डिस्क आदि की जाँच करना है। लेकिन मैं व्यक्तिगत रूप से इसे उचित नहीं मानता, क्योंकि कुछ एंटीवायरस या क्लाउड सैंडबॉक्स एंटी-सैंडबॉक्स फ़ंक्शन का पता लगा सकते हैं और कुछ संवेदनशील API पर नज़र रख सकते हैं, जिससे पकड़े जाने का खतरा रहता है। इसलिए मेरा दृष्टिकोण डेस्कटॉप शॉर्टकट की जाँच करना है, जैसे QQ, WeChat और DingTalk जैसे सामान्य उपयोग वाले सॉफ़्टवेयर के शॉर्टकट, ताकि क्लाउड सैंडबॉक्स से बचा जा सके।
2. ntdll रीलोड और API डायनेमिक कॉलिंग
आम तौर पर एंटीवायरस की डिटेक्शन तकनीक कुछ संवेदनशील APIs पर हुक लगाती है, इसलिए हम ntdll रीलोड और API डायनेमिक कॉलिंग तकनीक के माध्यम से हुक को बायपास करके कार्यक्षमता प्राप्त कर सकते हैं। ntdll रीलोड में सिस्टम डायरेक्टरी से मूल ntdll.dll लोड किया जाता है और वर्तमान प्रोसेस में हुक किए गए ntdll कोड सेगमेंट (.text सेगमेंट) को मूल कोड से बदल दिया जाता है। API डायनेमिक कॉलिंग में लक्षित DLL के एक्सपोर्ट टेबल को ट्रैवर्स किया जाता है, हैश से फ़ंक्शन नाम का मिलान करके लक्षित फ़ंक्शन का पता प्राप्त किया जाता है और पॉइंटर के माध्यम से निष्पादित किया जाता है।
3. shellcode और लोडर को अलग करना
shellcode को एन्कोडिंग से एंटीवायरस बायपास करने के अलावा लोडर से भी अलग किया जा सकता है। यानी अगर shellcode exe के अंदर नहीं है, तो एंटीवायरस के लिए समस्या का पता लगाना काफी मुश्किल हो जाता है।
shellcode सेक्शन
shellcode सेक्शन मुख्य रूप से बहु-परत अस्पष्टीकरण प्रोसेसिंग है, जिसमें XOR+RC4+base64+mac की बहु-परत प्रोसेसिंग का उपयोग किया जाता है। अंत में यह mac एड्रेस फॉर्मेट में होता है, क्योंकि Windows में mac फॉर्मेट स्ट्रिंग्स के प्रति कुछ सहनशीलता होती है।
उपयोग विधि
पहले encode.cpp का उपयोग करके shellcode को एन्क्रिप्ट करें। यदि shellcode को exe में लिखना है, तो कृपया इसे Unseparation_shellcode.cpp के mac_shellcode ऐरे में डालें। यदि आप पैरामीटर अलगाव करना चाहते हैं, तो मेरे द्वारा कंपाइल किए गए exe + shellcode को सीधे चला सकते हैं।
पढ़ने के लिए धन्यवाद
अंग्रेज़ी संस्करण
यह एक ट्रोजन नमूना है जो अधिकांश एंटीवायरस सॉफ़्टवेयर और सैंडबॉक्स को बायपास कर सकता है। नीचे, मैं ट्रोजन में शामिल तकनीकों की व्याख्या करूँगा, जिसमें shellcode और लोडर दोनों पर ध्यान केंद्रित किया जाएगा।
लोडर सेक्शन
1. एंटी-सैंडबॉक्स
यह सर्वविदित है कि एंटी-सैंडबॉक्स फ़ंक्शन की पारंपरिक डिटेक्शन होस्ट के CPU, मेमोरी, हार्ड डिस्क आदि पर आधारित होती है। हालाँकि, मैं व्यक्तिगत रूप से सोचता हूँ कि यह तरीका आदर्श नहीं है, क्योंकि कुछ एंटीवायरस सॉफ़्टवेयर या क्लाउड सैंडबॉक्स एंटी-सैंडबॉक्स फ़ंक्शन की निगरानी करते हैं और संवेदनशील APIs पर नज़र रखते हैं, जिससे डिटेक्शन हो सकता है। इसलिए, मेरा विचार डेस्कटॉप शॉर्टकट का पता लगाना है, जैसे कि QQ, WeChat और DingTalk जैसे सामान्य उपयोग वाले सॉफ़्टवेयर के शॉर्टकट, ताकि क्लाउड सैंडबॉक्स से बचा जा सके।
2. ntdll का रीलोड और API की डायनेमिक कॉलिंग
एंटीवायरस सॉफ़्टवेयर की सामान्य डिटेक्शन तकनीक कुछ संवेदनशील APIs पर हुक लगाना है। इसलिए, हम ntdll रीलोड और डायनेमिक API कॉलिंग तकनीकों का उपयोग करके हुक को बायपास कर सकते हैं और कार्यक्षमता प्राप्त कर सकते हैं। ntdll रीलोड में सिस्टम डायरेक्टरी से मूल ntdll.dll लोड करना और वर्तमान प्रोसेस में हुक किए गए ntdll कोड सेगमेंट (.text सेगमेंट) को मूल कोड से बदलना शामिल है। डायनेमिक API कॉलिंग में लक्षित DLL के एक्सपोर्ट टेबल को ट्रैवर्स करना, हैश का उपयोग करके फ़ंक्शन नाम का मिलान करना, लक्षित फ़ंक्शन का पता प्राप्त करना और पॉइंटर का उपयोग करके उसे निष्पादित करना है।
3. shellcode और लोडर को अलग करना
एंटीवायरस सॉफ़्टवेयर को बायपास करने के लिए एन्कोडिंग के अलावा, shellcode को लोडर से भी अलग किया जा सकता है। यदि shellcode exe फ़ाइल में शामिल नहीं है, तो एंटीवायरस सॉफ़्टवेयर के लिए किसी भी समस्या का पता लगाना काफी मुश्किल हो जाता है।
shellcode सेक्शन मुख्य रूप से बहु-परत अस्पष्टीकरण प्रोसेसिंग से गुजरता है, जिसमें XOR, RC4, base64 और MAC शामिल हैं। अंतिम आउटपुट MAC एड्रेस फॉर्मेट में होता है, जो Windows की MAC फॉर्मेट स्ट्रिंग्स के प्रति सहनशीलता का लाभ उठाता है।
उपयोग विधि
पहले, shellcode को एन्क्रिप्ट करने के लिए encode.cpp का उपयोग करें। यदि आप shellcode को exe फ़ाइल में लिखते हैं, तो कृपया इसे Unseparation_shellcode.cpp में mac_shellcode ऐरे में रखें। यदि आप पैरामीटर अलगाव प्राप्त करना चाहते हैं, तो आप कंपाइल किए गए exe + shellcode को सीधे चला सकते हैं।
पढ़ने के लिए धन्यवाद।

 hkl1x/bypass_av







