

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/ofasgard/execute-assembly-pico
शेलकोडपोस्ट-शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंगपेलोड डेवलपमेंट
GitHubofasgard/execute-assembly-pico

execute-assembly-pico

Crystal Palace के लिए एक PICO जो मेमोरी में .NET असेंबली को निष्पादित करने हेतु CLR होस्टिंग लागू करता है।

रिपॉजिटरी देखें
14218359 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

Execute Assembly PICO

Crystal Palace के लिए एक PICO जो नेटिव CLR होस्टिंग लागू करता है, ताकि एक संलग्न .NET असेंबली को मेमोरी में निष्पादित किया जा सके — उसी तकनीक का उपयोग करते हुए जैसा donut शेलकोड जनरेटर करता है। यह आपको .NET टूल्स जैसे Rubeus या Seatbelt को बिना उन्हें डिस्क पर डाले पोजीशन-इंडिपेंडेंट कोड से लोड करने की सुविधा देता है।
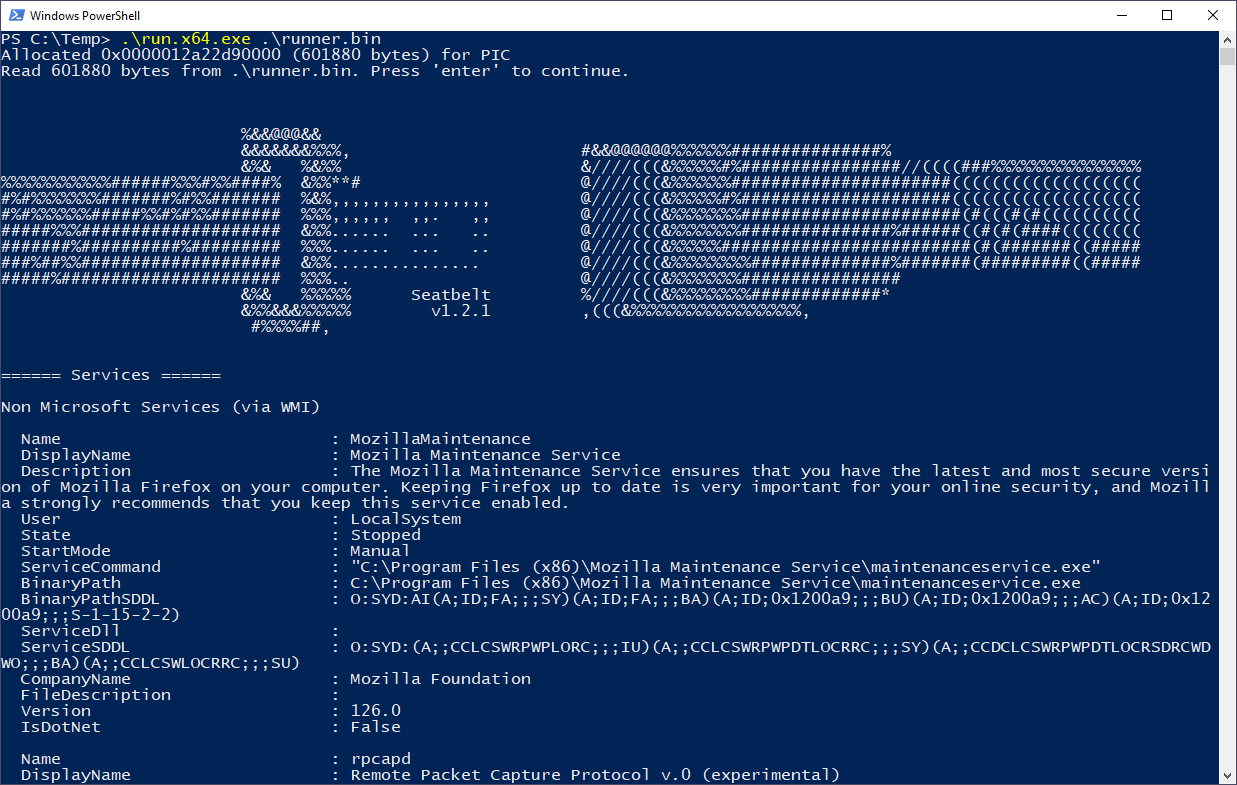
PICO की एक स्क्रीनशॉट, जिसमें एक संलग्न Seatbelt असेंबली निष्पादित हो रही है

बिल्डिंग

आपको MinGW GCC, zip यूटिलिटी, और प्रोजेक्ट को लिंक करने के लिए आवश्यक CPL एक्ज़ीक्यूटेबल की आवश्यकता होगी। प्रोजेक्ट के साथ लिंक करने के लिए वांछित .NET असेंबली तथा पास करने के लिए वांछित कमांडलाइन तर्क निर्दिष्ट करने हेतु config.spec को संशोधित करें। crystalpalace.jar का स्थान निर्दिष्ट करने के लिए Makefile को संशोधित करें।

PICO को अकेले (COFF के रूप में) बनाने के लिए, make pico चलाएँ। उदाहरण रनर बनाने और उसे PICO के साथ लिंक करने के लिए, make runner चलाएँ।

उदाहरण रनर out/runner.bin पर लिखा जाता है। डिफ़ॉल्ट कॉन्फ़िगरेशन, जब आप इसे निष्पादित करते हैं, तो कुछ सामान्य डमी क्रेडेंशियल्स के साथ "asktgt" निष्पादित करने के लिए एक संलग्न Rubeus असेंबली को इनवोक करता है:

PICO की एक स्क्रीनशॉट, जिसमें एक संलग्न Rubeus असेंबली निष्पादित हो रही है

PICO का उपयोग

PICO के एंट्रीपॉइंट का सिग्नेचर है:

HRESULT (*EXECUTE_ASSEMBLY_PICO)(char *assembly, size_t assembly_len, WCHAR *argv[], int argc);

पहले दो तर्कों में एक रॉ .NET असेंबली का पॉइंटर और उसका आकार होना चाहिए। अगले दो तर्कों का उपयोग असेंबली को इनवोक करते समय उसके पास स्ट्रिंग पैरामीटर पास करने के लिए किया जाता है।

आउटपुट कैप्चर करना

यह PICO केवल आपके द्वारा प्रदान किए गए तर्कों के साथ असेंबली को इनवोक करता है। यह आउटपुट को कैप्चर करने का कोई प्रयास नहीं करता है।

यदि आपको STDIN के माध्यम से इनपुट प्रदान करने या STDOUT से आउटपुट कैप्चर करने की आवश्यकता है, तो आपको अपने लोडर को CreatePipe() और SetStdHandle() जैसे WIN32 API कॉल्स का उपयोग करने तथा अपनी प्रक्रिया के मानक I/O डिवाइसों को एक अनाम पाइप (anonymous pipe) से कनेक्ट करने के लिए संशोधित करना चाहिए। फिर आप हमेशा की तरह उससे पढ़ सकते हैं और उसमें लिख सकते हैं।

क्रेडिट्स

  • Raphael Mudge — Crystal Palace और LibTCG के लिए।
  • XPNSec — इस gist के लिए, जिसने मुझे CLR होस्टिंग की मूल प्रक्रिया समझने में मदद की।
  • TheWover — Donut जनरेटर/लोडर के लिए। मैंने इसके इन-मेमोरी असेंबली निष्पादन को व्यापक रूप से संदर्भित किया और PICO में सीधे clr.h का उपयोग किया।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






