

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1365 परिणाम
luadec preview

luadec

GitHubviruscamp/luadec

Lua 5.1, 5.2 और 5.3 के लिए Lua डीकंपाइलर

general-purpose-utilitiesstatic-analysiscode-analysis+4
1.3k2 साल पहले
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

BYD Dolphin हेड यूनिट की रिवर्स इंजीनियरिंग — CAN bus, AVAS, NFC keys, OTA, और बहुत कुछ। DiLink 3 / Android 10।

android-securityembedded-systems-securityprivilege-escalation+7
6212 दिन पहले
SigLens preview

SigLens

GitHubst0rn/siglens

Windows आर्टिफैक्ट विश्लेषण टूलकिट जो AV डिटेक्शन को PE ऑफसेट, सेक्शन, RVA/VA और स्ट्रिंग्स से मैप करता है, साथ ही YARA, AMSI, capa और मल्टी-इंजन…

defensive-toolsioc-managementstatic-analysis+7
4117 दिन पहले
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
25 दिन पहले
ASC preview

ASC

GitHubmg1937/asc

Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…

android-securitystatic-analysiscode-analysis+6
2.5k3 दिन पहले
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal (Delphi) लाइब्रेरी Windows PE फ़ाइलों को पार्स करने, मैप करने, लोड करने और डंप करने के लिए, रीलोकेशन, इम्पोर्ट, TLS, और रिमोट प्रोसेस…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1818 दिन पहले
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
4216 दिन पहले
cortex preview

cortex

GitHubpdb333/cortex

विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
304 दिन पहले
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Windows kernel-level डीबगर OllyDbg/IDA-शैली UI, सॉफ़्टवेयर और हार्डवेयर ब्रेकपॉइंट, PDB प्रतीक, डीकंपाइलर, और VMs में रिवर्स इंजीनियरिंग और मैलवेयर…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
484 महीने पहले
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।
encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
75 महीने पहले
jd preview

jd

GitHubejfkdev/jd

Go CLI जो javascript-obfuscator (obfuscator.io) आउटपुट को डीऑब्फस्केट करता है और AST ट्रांसफॉर्म, स्टैटिक डिकोडिंग, और goja सैंडबॉक्स फ़ॉलबैक का…
static-analysisdynamic-analysis-sandboxingcode-analysis+3
32 महीने पहले
HookTools preview

HookTools

GitHubgmh5225/hooktools

वेवेसिव मैलवेयर के व्यवहार का विश्लेषण करने के लिए बेसिक इंजेक्टेबल

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
2 साल पहले
IAT-Hook preview

IAT-Hook

GitHubgmh5225/iat-hook

C++ DLL जो PE हेडर को पार्स करके और आयातित फ़ंक्शन पतों को लक्ष्य प्रक्रिया के भीतर एक कस्टम हुक पर पुनर्निर्देशित करके Import Address Table हुकिंग…
persistence-mechanismscode-analysisreverse-engineering+4
4 साल पहले
HWID-SteamSpywareTerminator preview

HWID-SteamSpywareTerminator

GitHubgmh5225/hwid-steamspywareterminator

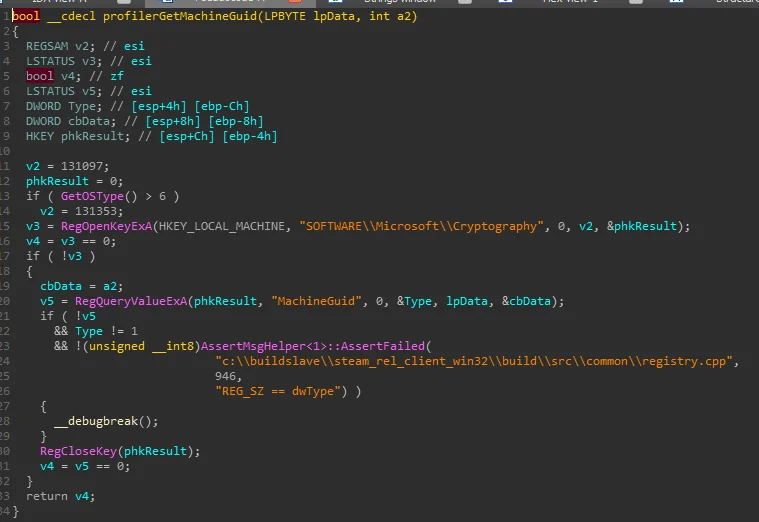
Steam में इंजेक्ट की गई एक कार्य-प्रगति लाइब्रेरी, जो छिपे हुए CFillMachineInfoThread को ब्लॉक करती है जो HWID, डिस्क, नेटवर्क अडैप्टर और रजिस्ट्री…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
14 साल पहले
ida-claude-code-plugins preview

ida-claude-code-plugins

GitHubgmh5225/ida-claude-code-plugins

Claude Code को IDA Pro के साथ एकीकृत करने वाले प्लगइन्स, जो AI-संचालित डिसअसेम्बली और कोड समझ के माध्यम से रिवर्स इंजीनियरिंग और बाइनरी विश्लेषण…
static-analysisdynamic-code-analysisreverse-engineering+5
29 महीने पहले
IDA-SDK preview

IDA-SDK

GitHubgmh5225/ida-sdk

IDA Pro के आधिकारिक SDK हेडर और लाइब्रेरीज़, जो IDA रिवर्स इंजीनियरिंग वातावरण के भीतर बाइनरीज़ को डिसअसेंबल, डीकंपाइल और विश्लेषण करने वाले प्लगइन…
static-analysisreverse-engineeringdebuggers+2
22 साल पहले
IDA_Plugin_PCodeGPT preview

IDA_Plugin_PCodeGPT

GitHubgmh5225/ida_plugin_pcodegpt

IDA Pro प्लगइन जो फ़ंक्शन नामकरण, कोड व्याख्या और डीकंपाइल किए गए स्यूडोकोड विश्लेषण जैसे रिवर्स इंजीनियरिंग कार्यों को स्वचालित करने के लिए OpenAI…

static-analysisreverse-engineeringscripting-automation+4
2 साल पहले
avdroot preview

avdroot

GitHubejfkdev/avdroot

Android Studio एमुलेटर को Magisk के साथ उसके ramdisk को पैच करके रूट करें — शुद्ध Go में।

android-securityprivilege-escalationweb-proxies-interception+6
71 महीना पहले
पिछला1…456…76अगला
रिवर्स इंजीनियरिंग — उपकरण — पृष्ठ 5 | Kitploit