 gmh5225/hwid-steamspywareterminator
Steam में इंजेक्ट की गई एक कार्य-प्रगति लाइब्रेरी, जो छिपे हुए CFillMachineInfoThread को ब्लॉक करती है जो HWID, डिस्क, नेटवर्क अडैप्टर और रजिस्ट्री फिंगरप्रिंट डेटा एकत्र करता है।

कार्य प्रगति पर है (वर्तमान में केवल थ्रेड इनिशियलाइज़ेशन लॉग करता है) लाइब्रेरी, जिसे एक बार steam में इंजेक्ट करने के बाद, CSteamEngine::CFillMachineInfoThread को ब्लॉक करने का लक्ष्य है, जो एक छिपा हुआ थ्रेड है जो आपके हार्ड ड्राइव, नेटवर्क एडाप्टर और ऑप्टिकल पेरिफेरल्स के बारे में एन्क्रिप्टेड जानकारी एकत्र करता है, जिसका घटिया उद्देश्य आपके सभी वैकल्पिक खातों को ब्लॉक करना और आपको हज़ारों का नुकसान कराना है (और मैं वाकई burtonJ के वेतन के लिए एक पैसा भी अधिक नहीं देना चाहता)
आप IDA में इस स्ट्रिंग को खोजकर और xref करके निर्देश पा सकते हैं:
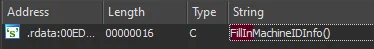
आप बस थ्रेड को टर्मिनेट या रिटर्न नहीं कर सकते, लेकिन दिलचस्प संभावनाएँ खुलती हैं। वह फ़ंक्शन एक वर्चुअल टेबल के एकमात्र फ़ंक्शन (कंस्ट्रक्टर, इनिशिएटर और टर्मिनेटर/डीकंस्ट्रक्टर के अलावा) का हिस्सा है जो CScheduledFunction को इनहेरिट करता है।
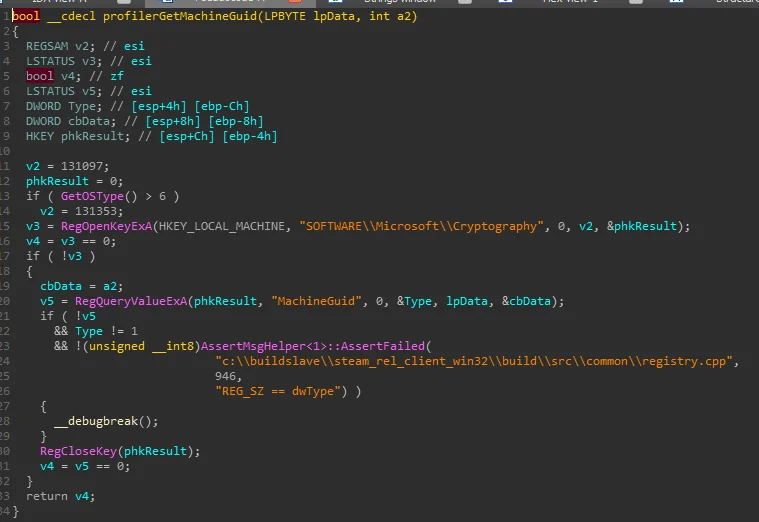
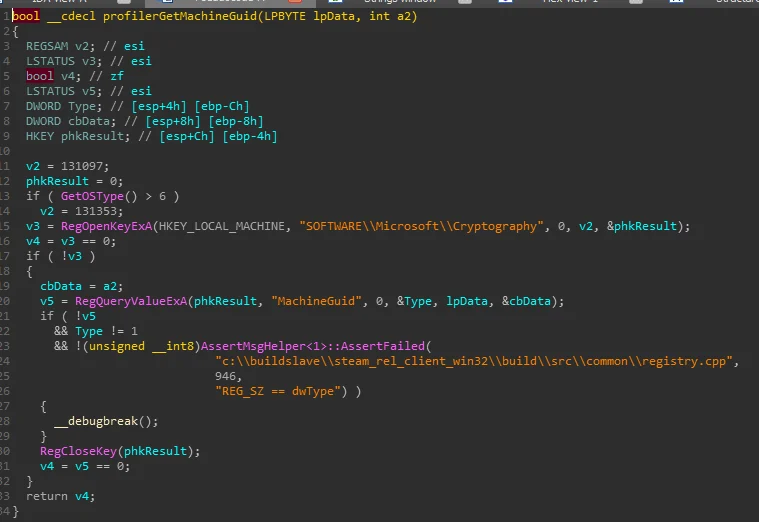
'MachineGuid' रजिस्ट्री से एकत्र किया जाता है और SHA1 किया जाता है, संभवतः "BB3" कॉन्स्टेंट के साथ? मुझे एन्क्रिप्शन के बारे में कुछ नहीं पता
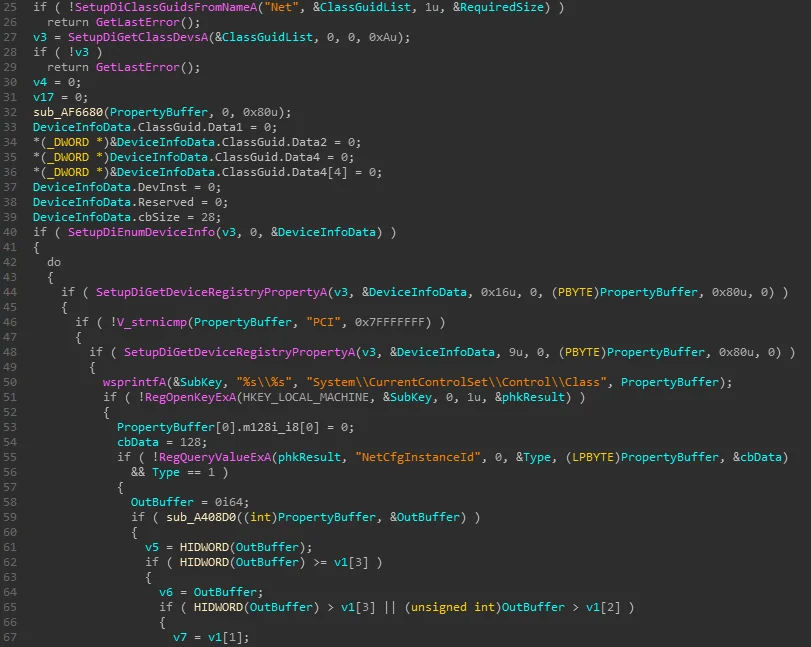
फिर अन्य डिवाइस रजिस्ट्री जानकारी एकत्र की जाती है
साथ ही, नेटवर्क एडाप्टर प्राप्त करने के लिए CIMV2 WMIC क्वेरी चलाई जाती हैं
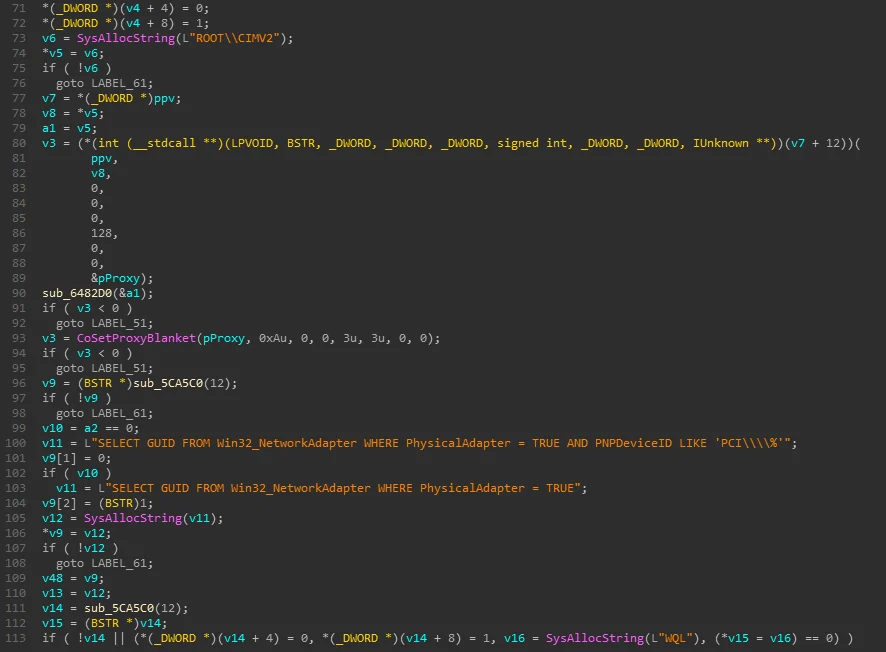
इस बार उपरोक्त डेटा "FF2" कॉन्स्टेंट के साथ एन्क्रिप्ट किया गया है? पूरे थ्रेड को ब्लॉक किए बिना एक दिलचस्प दृष्टिकोण इन कॉन्स्टेंट्स को बदलना हो सकता है ताकि डाइजेस्ट के परिणाम बदल जाएँ। यदि Steam इन स्ट्रिंग्स को एन्क्रिप्ट न करने पर वापस चला जाए तो वे GDPR के खिलाफ हो सकते हैं क्योंकि वे ऐसी जानकारी एकत्र कर रहे हैं जिसे "व्यक्तिगत डेटा" के रूप में वर्गीकृत किया जा सकता है
और क्वेरीज़ आगे बढ़ती हैं, वे जितना डेटा एकत्र करते हैं वह डरावना है।
"SELECT * FROM Win32_DiskPartition", वे BootPartitions, DeviceID, DiskIndex की जाँच करते हैं, फिर "SELECT * FROM Win32_DiskDrive", और चीज़ें, फिर एक बार फिर "SELECT * FROM Win32_PhysicalMedia", वे सीरियल और निर्माता की जाँच करते हैं।
फिर से एन्क्रिप्टेड, "3B3" कॉन्स्टेंट (?)
अंत में, कैली का दूसरा आर्ग्युमेंट एन्क्रिप्ट किया जाता है (यदि NULL नहीं है) "333" कॉन्स्टेंट (?) के साथ
