
 mg1937/asc
तेज़ Android APK डीकंपाइलर फ्रंट-एंड जो सीधे कंपाइल किए गए DEX आर्टिफैक्ट्स को क्वेरी करता है, बिना प्रीप्रोसेसिंग के मिलीसेकंड में क्लासेस और क्रॉस-रेफरेंसेस निकालता है।

Rust संस्करण: इस प्रोजेक्ट को rust_ASC के रूप में Rust में 1:1 पुनः लिखा गया है। Rust संस्करण 10× तेज़ है और पूर्ण APK डीकंपाइलेशन का समर्थन करता है: 16 थ्रेड्स के साथ, यह 383 MB के APK को केवल 4 सेकंड में डीकंपाइल करता है।
यदि आपका वर्कफ़्लो Python में लिखा गया है, तो आप इस प्रोजेक्ट के साथ एकीकरण जारी रख सकते हैं; यह उपलब्ध सबसे तेज़ Python Android डीकंपाइलर बना हुआ है। यदि आपको केवल एक बाइनरी चाहिए, तो कृपया rust_ASC का उपयोग करें।
ASC और rust_ASC को समानांतर रूप से बनाए रखा जाएगा, ताकि उपयोगकर्ता अपने वर्कफ़्लो के अनुकूल एकीकरण शैली चुन सकें।
विशाल Android APK को डीकंपाइल करते समय, मानक प्रक्रिया है इंतज़ार करना। हम टूल्स के गीगाबाइट्स RAM खाने, आर्टिफैक्ट्स को पूरी तरह फुलाने, और भारी ग्लोबल इंडेक्स तथा क्रॉस रेफरेंस बनाने में दसियों मिनट बिताने का इंतज़ार करते हैं... यह सब केवल बाद में तेज़ कोड खोज की गारंटी देने के लिए है, लेकिन यहाँ विरोधाभास है। एक कंपाइल किया गया आर्टिफैक्ट पहले से ही अत्यधिक संरचित होता है, आधुनिक डीकंपाइलर इसका कभी उपयोग नहीं करते, वे पहले से संरचित डेटा पर कोड संबंधों का एक फुलाया हुआ डेटाबेस पुनर्निर्मित करने में भारी मात्रा में समय और मेमोरी बर्बाद करते हैं। यह इंजीनियरिंग दृष्टिकोण सामान्य ज्ञान का उल्लंघन करता है। जब मैं APK से किसी भी कोड संबंध को मिलीसेकंड में सीधे निकाल सकता हूँ, तो क्या इस प्रीप्रोसेसिंग का अभी भी कोई मूल्य है?
डीकंपाइलर्स को भारी प्रीप्रोसेसिंग में मजबूर करने के बजाय, हम कंपाइल किए गए आर्टिफैक्ट को सीधे एक डेटाबेस के रूप में क्वेरी करना चुनते हैं। हमने एक स्टेटलेस, ज़ीरो-ओवरहेड इंजन बनाया है जो मिलीसेकंड में मांग पर कोड निकालता और खोजता है। इस ब्रीफिंग में, हम पारंपरिक अवरोधों को दरकिनार करने के लिए आवश्यक अंतर्निहित इंजीनियरिंग का पता लगाएंगे। हम प्रदर्शित करेंगे कि कैसे पूर्ण इन्फ्लेट को त्यागकर सीधे Deflate बिटस्ट्रीम के भीतर जाँच की जाए, अप्रासंगिक डेटा ब्लॉक्स को छुए बिना मुख्य मेटाडेटा निकालने के लिए सघन Huffman लुकअप टेबल बनाई जाएँ। इसके अलावा, हम R8 कंपाइलर के ऑप्टिमाइज़ेशन विवरण समझाएंगे, विशेष रूप से यह कि कैसे डिटरमिनिस्टिक कॉन्स्टेंट रीलोकेशन और इंस्ट्रक्शन डीडुप्लिकेशन अत्यधिक संकेंद्रित भौतिक लेआउट छोड़ते हैं, हम इस कंपाइलर व्यवहार को बिजली-तेज़ क्रॉस DEX कोड खोजों को निष्पादित करने के लिए हथियार बनाते हैं। इन कच्चे बाइटकोड ऑफ़सेट्स को वापस मेथड्स से मैप करने के लिए, हमने एक O(1) इंस्ट्रक्शन लोकेटिंग प्रिमिटिव इंजीनियर किया है, जो भारी मैपिंग टेबल बनाए बिना कॉन्स्टेंट-टाइम मेथड रिज़ॉल्यूशन प्राप्त करता है। अंत में, लक्ष्य तक पहुँचने पर, Droid ASC केवल विशिष्ट बाइटकोड्स और उसकी निर्भरताएँ निकालता है, तुरंत डीकंपाइलेशन के लिए पूरी तरह से मेमोरी में एक न्यूनतम और स्व-संगत DEX को गतिशील रूप से पुनर्निर्मित करता है।
हम इस आर्किटेक्चर को 352MB के वाणिज्यिक APK के विरुद्ध लाइव प्रदर्शित करेंगे। Droid ASC केवल 141MB RAM का उपयोग करके 1.79 सेकंड में ग्लोबल क्रॉस रेफरेंस खोजों को निष्पादित करता है और 177 मिलीसेकंड में लक्ष्य क्लासेस को डीकंपाइल करता है। आर्टिफैक्ट को एक रीड-ओनली डेटाबेस के रूप में मानकर और शून्य प्रीप्रोसेसिंग के साथ काम करके, हम डीकंपाइलर को उसके मूल सार में वापस लाते हैं। यह अब एक फुलाया हुआ इंडेक्सिंग टूल नहीं है, बल्कि एक बिजली-तेज़, ऑन-डिमांड डीकंपाइलेशन इंजन है जो मौलिक रूप से पुनर्परिभाषित करता है कि हम कंपाइल किए गए कोड का विश्लेषण कैसे करते हैं।
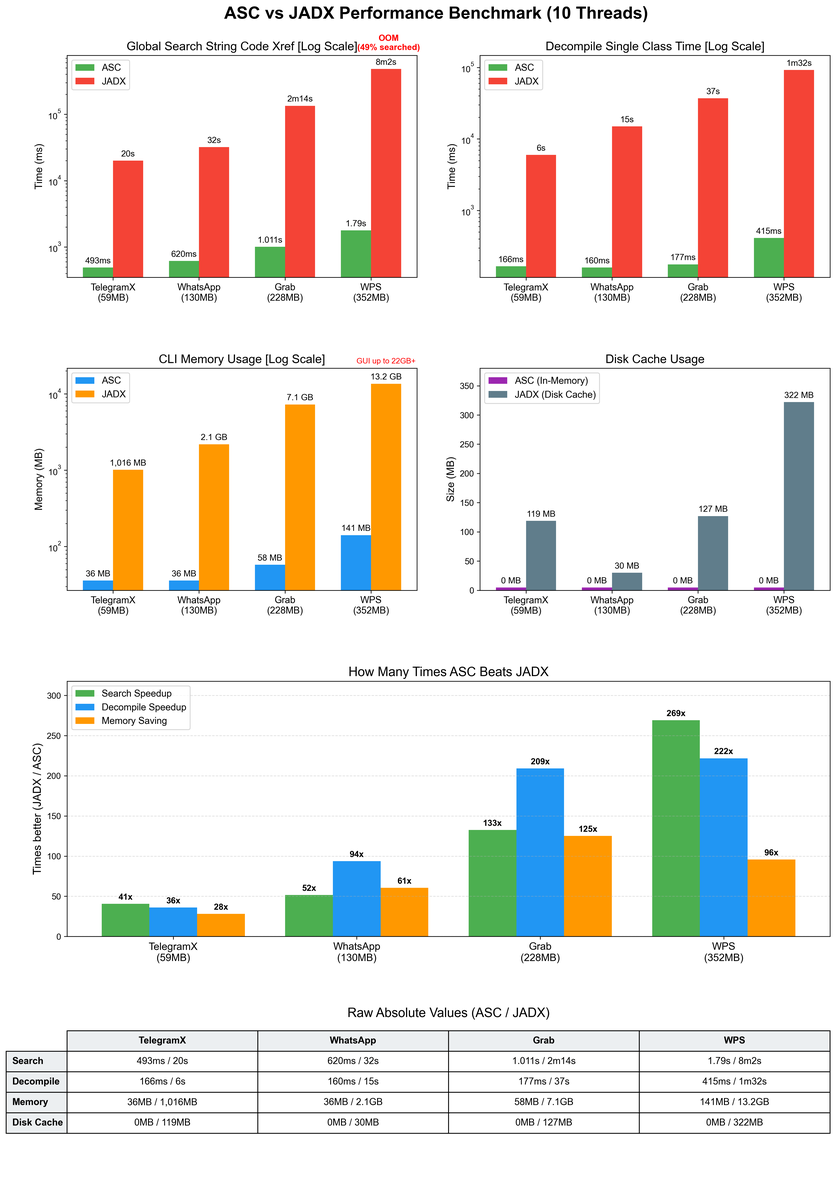
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
कच्चे निरपेक्ष मान, बढ़ते आकार के चार APK लक्ष्यों पर 10 थ्रेड्स के साथ मापे गए:
ग्लोबल स्ट्रिंग xref खोज
| टूल | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ग्लोबल स्ट्रिंग xref खोज के लिए ASC, JADX से 62x से 302x तेज़ है।
सिंगल-क्लास डीकंपाइल
| टूल | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
सिंगल-क्लास डीकंपाइल के लिए ASC, JADX से 38x से 304x तेज़ है।
CLI मेमोरी उपयोग
| टूल | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1,016MB | 2.1GB | 7.1GB | 13.2GB |
CLI संचालन के लिए ASC, JADX की तुलना में 28x से 125x कम मेमोरी का उपयोग करता है।
डिस्क कैश उपयोग
| टूल | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC शून्य डिस्क कैश के साथ पूरी तरह से मेमोरी में रहता है, जबकि JADX 322MB तक लिखता है।
नोट: वैश्विक खोज के दौरान सबसे बड़े लक्ष्य (Lark) पर JADX की मेमोरी समाप्त हो जाती है (~49% खोजा गया), जबकि ASC हर लक्ष्य को पूरा करता है।
जैसा कि बेंचमार्क दिखाता है, ASC ~50MB APK पर JADX की तुलना में 62x तेज़ है, और ~300MB APK पर 302x तेज़ है, बहुत कम मेमोरी फुटप्रिंट के साथ। एजेंट ASC के साथ मिलकर एक साथ दर्जनों या सैकड़ों APK का विश्लेषण कर सकते हैं, कमज़ोर मशीनों पर भी। JADX MCP के लिए यहाँ करना कठिन है: केवल प्रीलोड करने के लिए ही JADX अकेले कई GB का उपयोग करता है, जिससे सैकड़ों APK के बीच स्विच करना अव्यावहारिक हो जाता है।
# from PyPI
pip install droidasc

# or from source
pip install .
इंस्टॉलेशन के बाद, droidasc CLI कमांड विश्व स्तर पर उपलब्ध होता है:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit

examples:
  droidasc app.apk --gui
  droidasc getclass app.apk Lcom/poc/Main; -o Main.java
  droidasc getclass app.apk com.poc.Main --threads 16
  droidasc disassemble app.apk Lcom/poc/Main; -o Main.smali
  droidasc disassemble app.apk com.poc.Main --debug
  droidasc disassemble app.apk com.poc.Main --debuginfo
  droidasc disassemble app.apk com.poc.Main --method 'run(I)V'
  droidasc listclass app.apk
  droidasc listclass app.apk -o classes.txt
  droidasc listclass app.apk --prefix com.poc
  droidasc getmanifest app.apk
  droidasc getmanifest app.apk -o AndroidManifest.xml
  droidasc findrefs app.apk string token -o string_refs.txt
  droidasc findrefs app.apk type com.poc.Main
  droidasc findrefs app.apk method onCreate --class com.poc.Main
  droidasc findrefs app.apk method notify --class MainActivity --fuzzy-class -o method_refs.txt
  droidasc findrefs app.apk field apiKey -o field_refs.txt
  droidasc findrefs app.apk extends java.lang.Object
  droidasc findrefs app.apk extends android.app.Activity -o subclasses.txt
  droidasc findrefs app.apk impl android.os.IInterface -o impls.txt
-V/--version इंस्टॉल किए गए पैकेज का संस्करण प्रिंट करता है।






